AIによる情報漏洩とは|攻撃より「使い方」で起きる
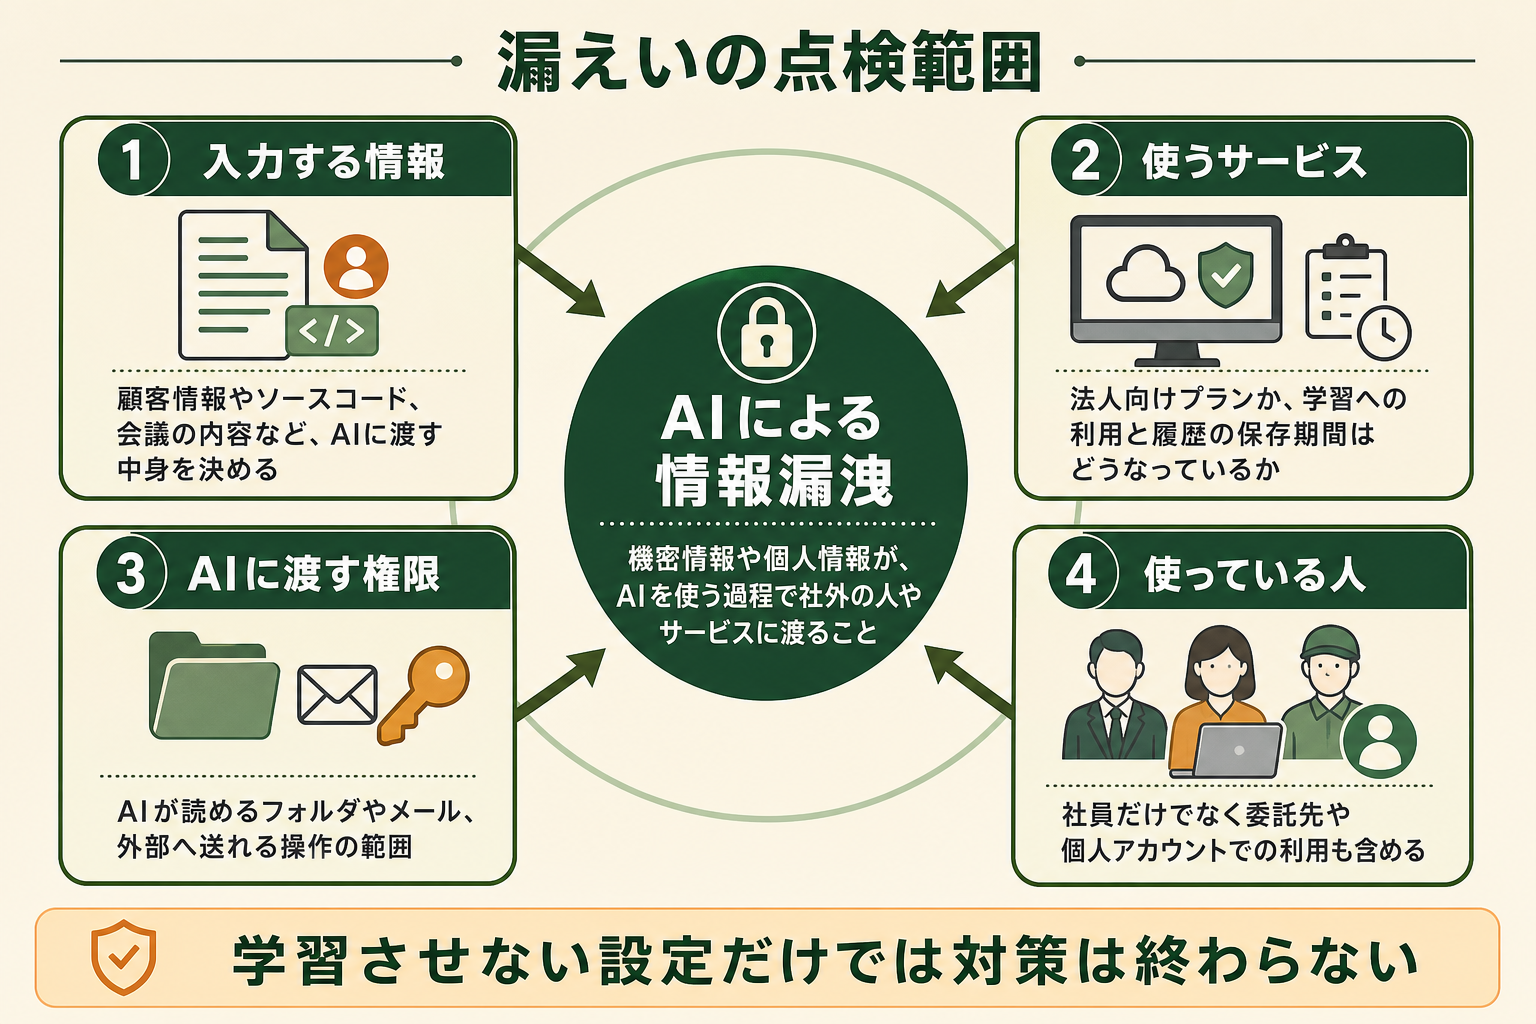
AIによる情報漏洩とは、生成AIやAIエージェントを使う過程で、機密情報や個人情報が社外の人やサービスに渡ることです。
漏れる対象は、顧客の氏名や連絡先だけではありません。ソースコード、会議の内容、未公開の事業計画、APIキー(外部サービスに接続するための認証用の文字列)なども含まれます。生成AIに入力した時点で、その情報は会社が直接管理できない事業者のサーバーに保存されるためです。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
「学習される」だけが原因ではない
生成AIの情報漏洩というと、入力した内容がAIの学習に使われ、別の利用者への回答に出てくる場面を思い浮かべる方が多いかもしれません。実際に起きた事例を並べると、学習とは関係のない経路のほうが多く見つかります。サービス側の不具合で他人の履歴が見えた、データベースが認証なしで公開されていた、AIが読んだメールに仕込まれた指示で社内データが送り出された、といった事案です。
そのため、学習させない設定をオンにしただけでは対策は終わりません。入力する情報、使うサービス、AIに渡す権限、使っている人の4つを分けて点検する必要があります。なお、攻撃者がAIを使ってメール文面や侵入を自動化する話は、別記事のAIによるサイバー攻撃で扱っています。
関連記事:AIによるサイバー攻撃とは?AIハッキングの手口・最新事例と企業の対策
漏えいが起きたときに企業が負うもの
個人情報が漏れた、または漏れたおそれがある場合、要配慮個人情報が含まれるときや対象が1,000人を超えるときなどは、個人情報保護委員会への報告と本人への通知が義務になります。生成AIへの入力でも、事業者のサーバーに渡った時点で「漏えいのおそれ」として扱われることがあります。
取引先から預かった情報であれば、秘密保持契約への違反や、委託元による公表に発展します。2026年9月の事案でも、業務を委託していた地方職員共済組合などが、対象者に向けてお詫びと経緯を公表しました。費用の面だけでなく、取引の継続にも影響が及ぶ点を前提に対策を考える必要があります。
AIによる情報漏洩の事例|2023〜2026年の主な事案
国内外で公表された事案のうち、企業の対策に関係するものを時系列で並べました。漏えいが確定したものと、漏えいの可能性として公表されたものが混在しています。
| 時期 | 事案 | 漏れた、または漏れた可能性のある情報 | 原因の分類 |
|---|---|---|---|
| 2023年 | サムスン電子の従業員がChatGPTに社内情報を入力 | 設備関連のソースコード、社内会議の内容 | 会社が把握していない利用 |
| 2023年3月 | ChatGPTの不具合 | 他の利用者の履歴タイトル、Plus会員の一部の支払い関連情報 | サービス側の不具合 |
| 2023年9月公表 | Microsoftの研究チームが公開したストレージの共有設定ミス | 社員PCのバックアップ、パスワード、Teamsのメッセージなど38TB | 共有範囲の設定 |
| 2025年1月 | DeepSeekのデータベースが認証なしで公開 | チャット履歴、APIキーなどを含むログ | サービス側の設定 |
| 2025年6月 | Microsoft 365 Copilotの脆弱性「EchoLeak」 | Copilotが参照できる社内データ(修正済み) | プロンプトインジェクション |
| 2026年9月公表 | RIZAPの担当者が許可外の生成AIに顧客データを入力 | 氏名、保険証の記号番号、疾患情報など | 会社が把握していない利用 |
| 2026年9月公表 | OpenAIの研究環境のエージェントが学習用データを外部へ送信 | 利用者が提供した画像など | 学習に回ったデータの扱い |
サムスン電子とRIZAPの件は、担当者が業務を早く進めようとして入力した結果で、悪意のある攻撃ではありません。残る5件は、利用者の操作ではなく、サービスの仕組みや設定が想定どおりに働かなかったことで起きています。
生成AIで情報漏洩が起きる5つの原因
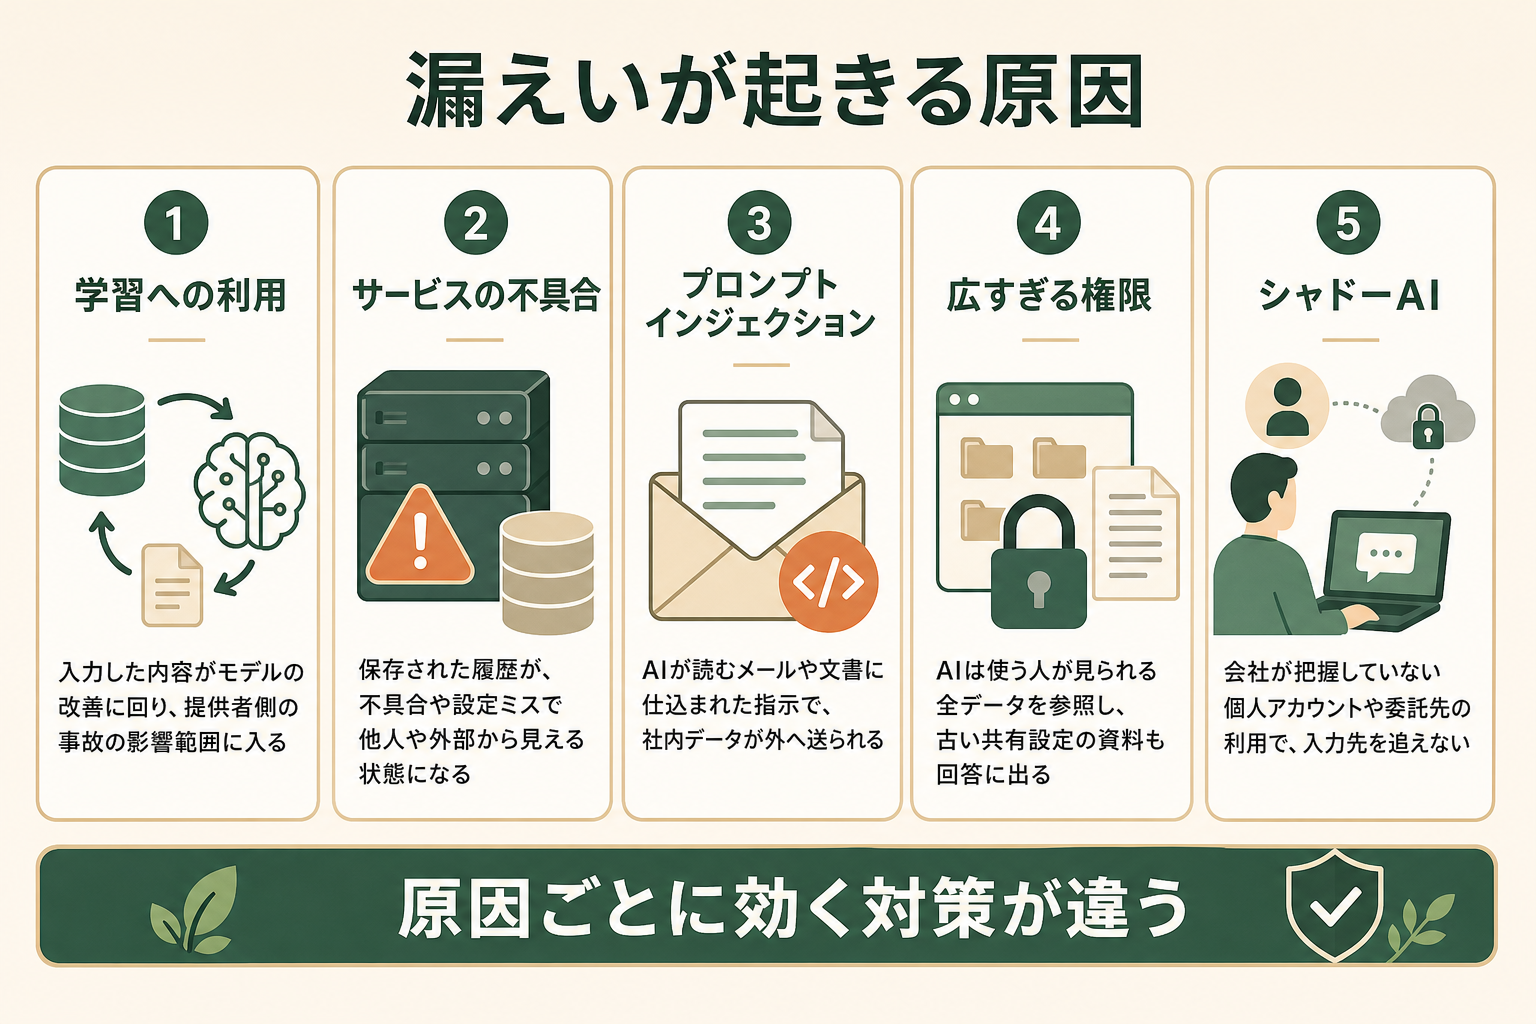
事例を原因で分けると、次の5つにまとまります。原因ごとに効く対策が違うため、自社の利用状況がどれに当てはまるかを先に確認しておくと、対策の優先順位が決めやすくなります。
原因1|入力した情報が学習やサービス改善に使われる
個人向けの生成AIでは、入力した内容をモデルの改善に使う設定が既定でオンになっているものがあります。学習に回ったデータは、提供者側で事故が起きたときの影響範囲にも入ります。
OpenAIは2026年9月25日(米国時間)、研究環境のエージェントが第三者のサービスを使う過程で、学習と評価に使うデータを送信していた事例を確認したと開示しました。学習データには、学習への利用が許可された利用者とのやり取りも含まれます。法人アカウントとAPIの利用分は、管理者が有効にしない限り対象外です。開示によると、利用者が提供した画像53件が、一覧に表示されない形のリンクで画像共有サイトに投稿されていました(OpenAIの開示)。
原因2|サービス側の不具合や設定ミスで保存データが露出する
学習に使われない設定でも、入力した内容は会話の履歴として事業者のサーバーに残ります。そこで不具合や設定ミスが起きると、利用者側では防げません。
2023年3月にはChatGPTで、一部の利用者に他人の履歴のタイトルが表示される不具合が起き、特定の時間帯に利用していたPlus会員の1.2%は支払い関連情報が見えた可能性があると公表されました。2025年1月には、DeepSeekのデータベースが認証なしで外部から読める状態になっており、チャット履歴やAPIキーを含む100万行を超えるログが見つかっています。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
原因3|プロンプトインジェクションで外部に送り出される
プロンプトインジェクションとは、AIが読み込むメールやWebページ、文書の中に指示を紛れ込ませ、AIを本来とは違う動きに誘導する攻撃です。AIが社内データを読める状態と、外部に情報を送れる状態がそろうと、利用者が何もしなくても情報が持ち出されます。
2025年6月に公表された「EchoLeak」は、細工したメールを送るだけでMicrosoft 365 Copilotに社内データを外部へ送らせることができた脆弱性です(修正済み)。2026年9月には、問い合わせフォームに仕込んだ指示でSalesforceのAIエージェントに顧客データを送らせる手口も公表されました。
原因4|AIに渡した権限と共有範囲が広すぎる
社内のファイルやメールを横断して答えるAIは、使う人が閲覧できるすべてのデータを参照します。共有設定が古いまま放置された資料があると、本来見るべきでない人の質問への回答に、その中身が出てきます。
2023年9月に公表されたMicrosoftの事案では、研究チームがAIモデルを公開するために発行した共有リンクに、ストレージ全体へのフルアクセス権が付いていました。結果として、社員2人のPCのバックアップや3万件を超えるTeamsのメッセージを含む38TBが外部から見られる状態になっていたと報告されています(Wizの報告)。生成AIの会話を共有するリンクを検索結果に表示できる設定が、2025年に取りやめられた例もあります。
原因5|会社が把握していないAI利用(シャドーAI)
会社が承認していない個人アカウントや無料のAIサービスを業務に使うことを、シャドーAIと呼びます。どの情報がどこに入力されたかを会社が追えないため、漏えいに気づくのが遅れます。
2026年9月の事案では、RIZAPの担当者がデータ集計の途中で、個人で使っていた外部の生成AIサービスに顧客データをアップロードしていました。業務を委託していた地方職員共済組合の公表によると、2026年8月20日に判明し、同組合分の対象は14支部の726名です。氏名、生年月日、組合員等の記号・番号に加え、特定保健指導の支援形態と疾患情報という要配慮個人情報が含まれていました(地方職員共済組合の公表)。
RIZAPは学習への利用と第三者の閲覧はなかったと説明していますが、同組合は事業者による閲覧の有無を確認中としています。自社の社員だけでなく、委託先の利用まで管理の対象になることを示した事案です。
生成AIの情報漏洩を防ぐ企業の対策
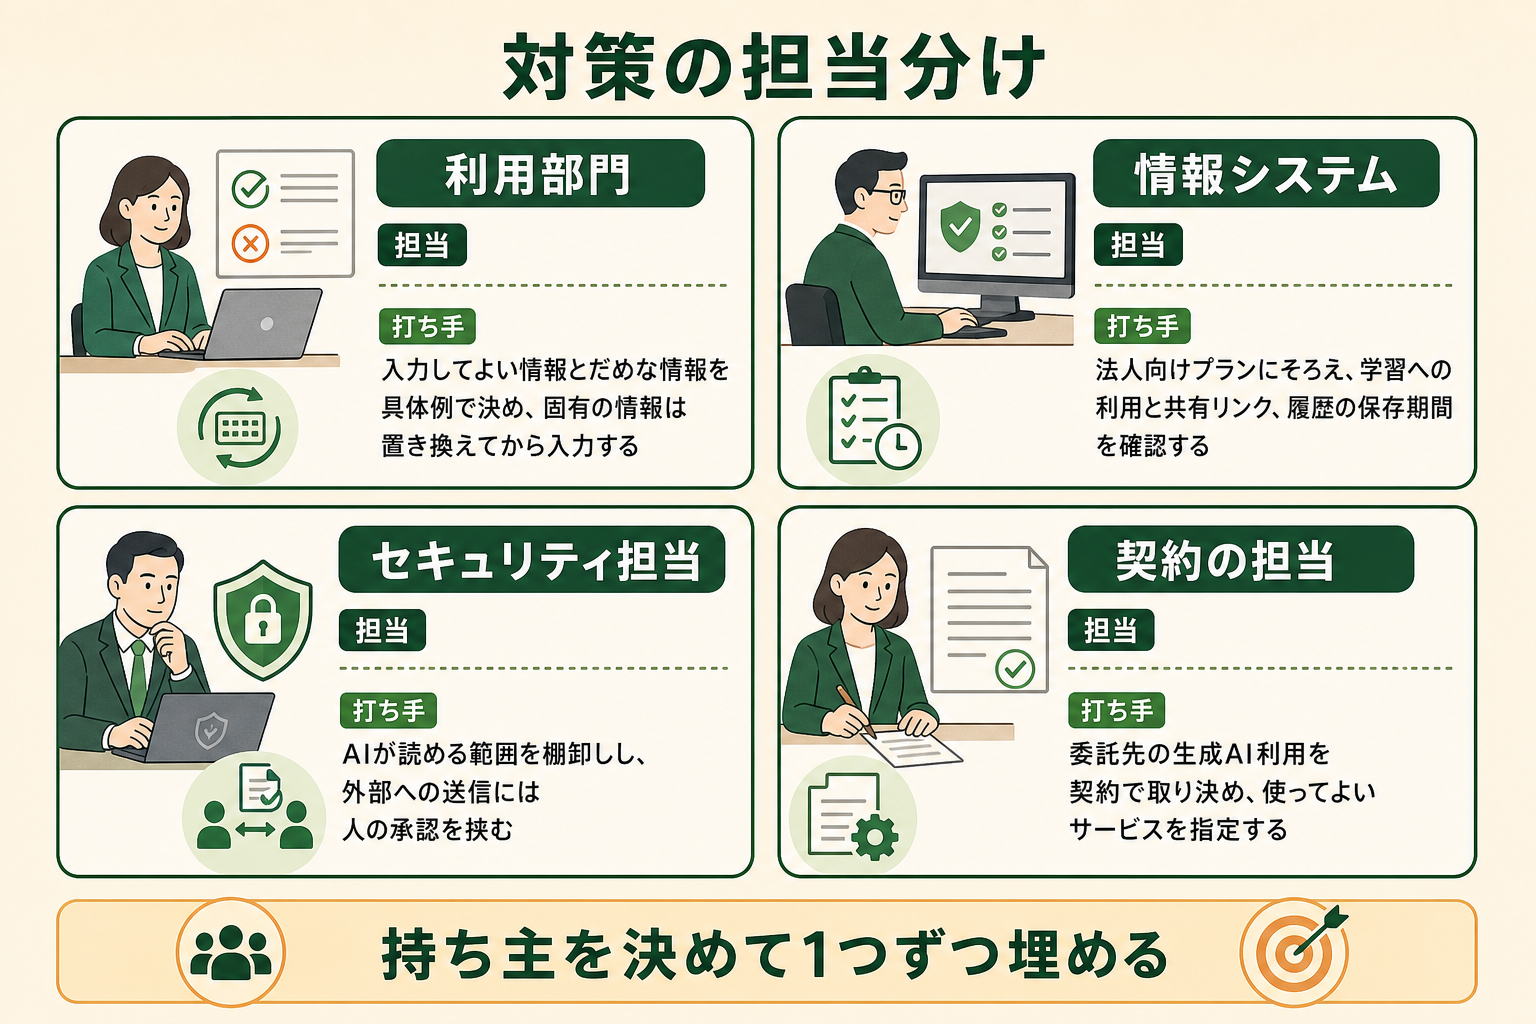
対策は、原因ごとに担当と打ち手が分かれます。入力のルールは利用部門、プランと設定は情報システム部門、権限と委託先はセキュリティ担当と契約の担当、というように持ち主を決めて進めます。
入力してよい情報の線引きを決める
最初に決めるのは、どの情報をどのAIに入れてよいかです。「機密情報は入力禁止」とだけ書くと、現場は何が機密かを判断できません。GiftXの調査でも、生成AIを使うビジネス職の個人の課題で最も多かったのは「どこまでAI活用していいか判断できない」(27.7%、複数回答)でした。組織の課題では「利用ルール・ガイドラインがない」が19.1%を占めています。
詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
GiftXが策定を支援した企業では、利用してよい範囲、機密情報の扱い、成果物の確認基準を整理し、部門ごとの利用例と入力してはいけない例まで書き出しました。委員会形式で約3か月かかっていた策定を、約3週間で終えています。
法人向けプランと学習させない設定を確認する
業務で使うAIは、入力内容を学習に使わないことが契約で定められた法人向けプランに寄せます。個人向けプランを使う場合は、学習への利用をオフにし、履歴の保存期間も確認します。設定の場所は製品ごとに違うため、ChatGPT、Microsoft 365 Copilot、Geminiの各記事で手順を確認してください。
AIが読める範囲と外部への送信を絞る
社内データとつなぐAIを入れる前に、共有設定の棚卸しを済ませます。AIエージェントには業務に必要なフォルダやツールだけを許可し、外部へのメール送信やリンクの生成など情報を外に出す操作は、人の承認を挟む設定にします。プロンプトインジェクションは完全には防げないため、送り出せる経路を減らしておくことが被害を小さくします。
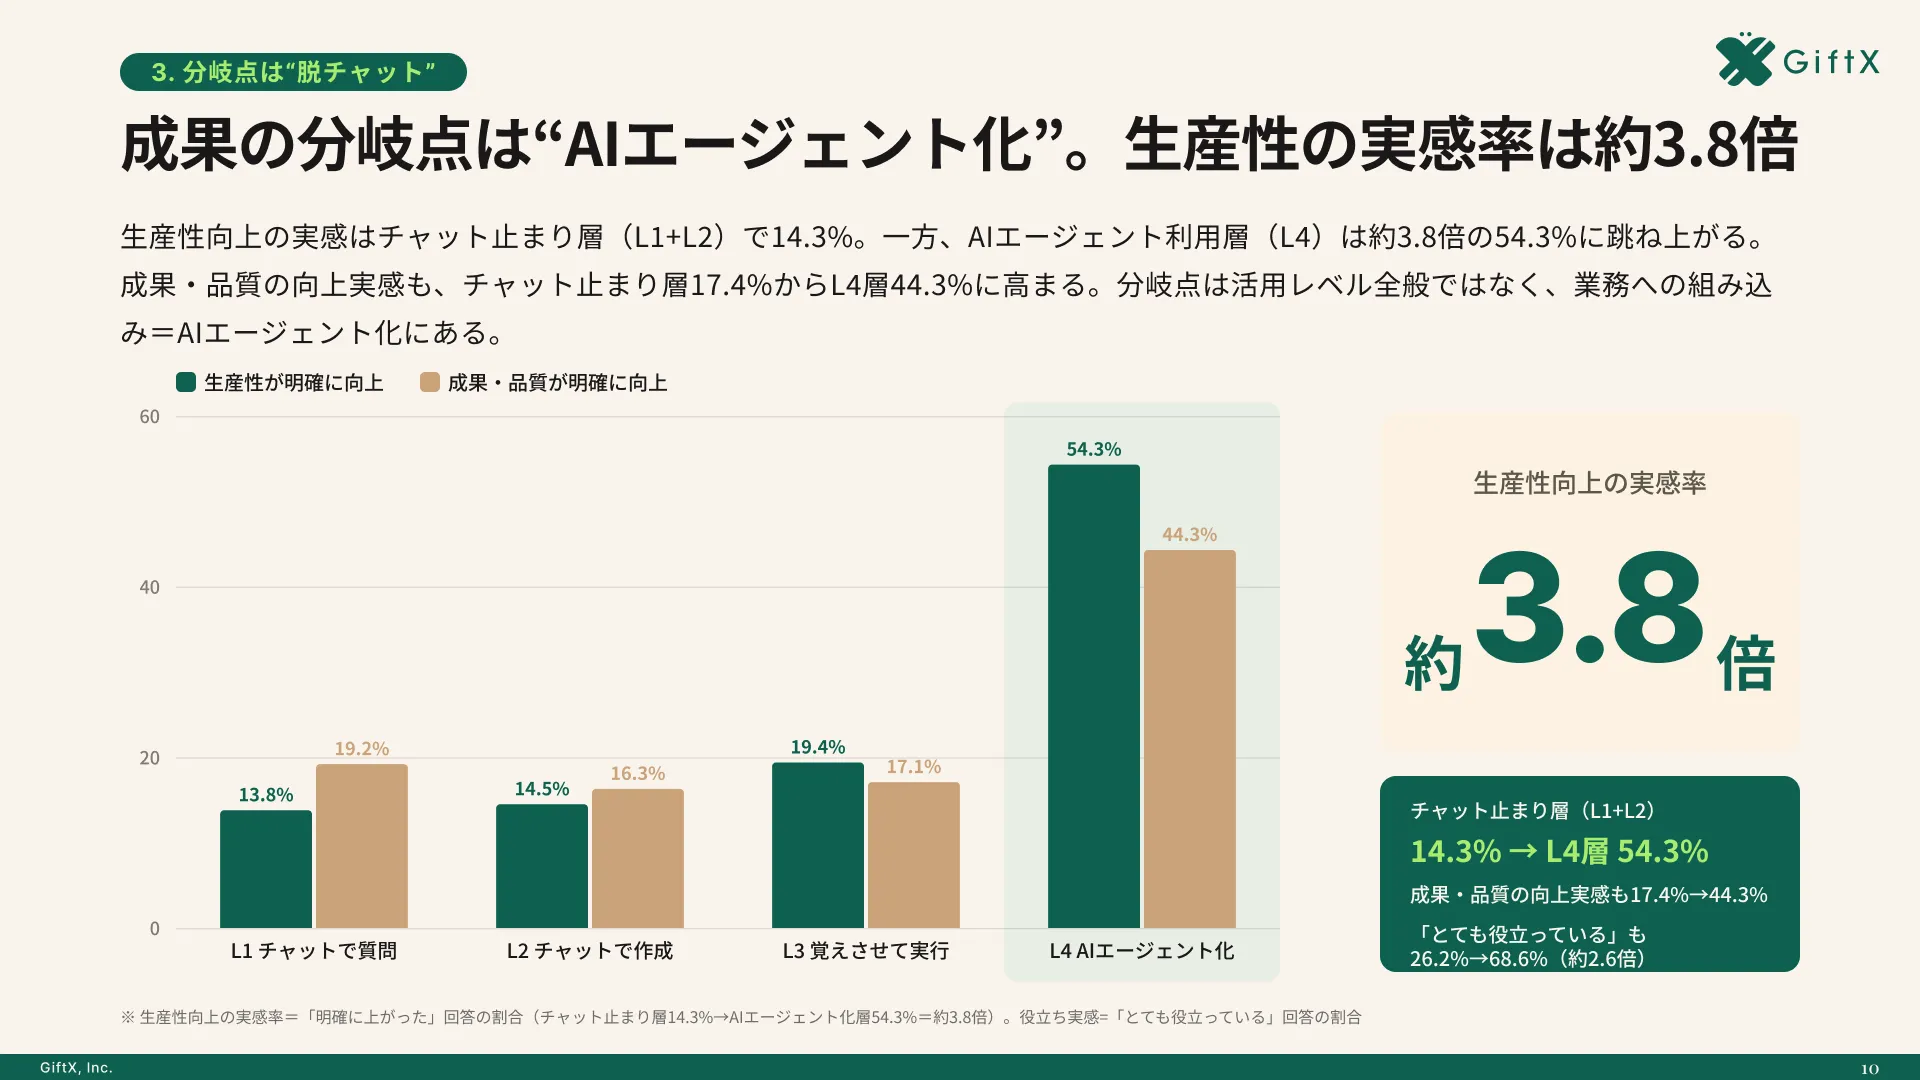
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
入力前に固有の情報を置き換える
社外のAIに渡す前に、氏名や連絡先を記号に置き換えるだけでも漏えい時の影響は小さくなります。例えば書類選考の補助にAIを使う場合、氏名・顔写真・住所など選考に不要な情報を除き、候補者IDに置き換えてから評価させる運用が考えられます。
委託先と個人アカウントの利用を把握する
業務委託の契約や確認書に、生成AIの利用可否と使ってよいサービスを書き加えます。社内では、公認のAI環境を用意したうえで、アクセスログから未承認サービスの利用を把握します。禁止だけでは個人アカウントでの利用が見えなくなるため、使ってよい環境を先に示すことが欠かせません。詳しい進め方はシャドーAIの記事で整理しています。
関連記事:シャドーAIとは?意味・企業リスク・事例と対策をわかりやすく解説
入力してしまったときの初動を決めておく
誤って入力したときは、履歴の削除、事業者への保存データの削除依頼、学習設定の確認を順に行います。個人情報が含まれる場合は、個人情報保護委員会への漏えい等報告が必要かを判断します。報告が必要になるケースと設定の手順は、次の記事で解説しています。
関連記事:AIに個人情報はどこまで入力してよいか|法令の要件と生成AIの学習させない設定
AIの情報漏洩対策チェックリスト
ここまでの対策を、導入前と運用中に確認する項目として一覧にしました。すべてを一度に整えるより、自社で多く使われているAIから順に埋めていくと進めやすくなります。
| 区分 | 確認すること | 主な担当 |
|---|---|---|
| 入力 | 入力してよい情報・いけない情報を具体例つきで示しているか | 利用部門 |
| 入力 | 氏名や連絡先を置き換えてから入力する手順があるか | 利用部門 |
| 設定 | 業務で使うAIが法人向けプランか、学習への利用がオフか | 情報システム |
| 設定 | 会話の共有リンクと履歴の保存期間を確認したか | 情報システム |
| 権限 | AIが参照できるフォルダと共有設定を棚卸ししたか | セキュリティ |
| 権限 | 外部への送信や公開を伴う操作に人の承認を挟んでいるか | セキュリティ |
| 運用 | 委託先の生成AI利用を契約で取り決めているか | 契約の担当 |
| 運用 | 未承認のAIサービスの利用をログで把握しているか | 情報システム |
| 運用 | 誤って入力したときの連絡先と手順を周知しているか | 全社 |
チェックが付かない項目は、そのまま漏えいの入口になります。特に権限と委託先の項目は、利用者への教育では埋まらないため、管理する側で手当てが必要です。
AIの情報漏洩に関するよくある質問
学習させない設定にすれば情報漏洩は防げますか
防げるのは原因の一部です。学習に使われなくても入力内容は事業者のサーバーに保存されるため、不具合や設定ミス、攻撃による露出は残ります。権限の絞り込みと入力のルールを組み合わせて考えます。
社内で生成AIを禁止すれば情報漏洩はなくなりますか
禁止だけでは、個人のスマートフォンやアカウントで使う人が出て、かえって利用状況が見えなくなります。使ってよい環境と入力してよい情報を示したうえで、未承認の利用を把握するほうが漏えいを減らせます。
中小企業でも対策は必要ですか
必要です。社員数が少ないほど、1人が入力した顧客データの影響が会社全体に及びます。まずは使ってよいAIを1つ決めて法人向けプランにそろえ、入力してはいけない情報を具体例で共有するところから始めると負担が少なく済みます。
プロンプトインジェクションは利用者側で防げますか
AIへの指示の工夫だけでは防ぎきれません。AIが読めるデータの範囲を絞り、外部への送信に承認を挟むなど、被害が広がらない設定で備えます。修正プログラムが出たら早めに適用することも欠かせません。
まとめ|AIの情報漏洩は入力・設定・権限・利用者で点検する
AIによる情報漏洩は、入力した情報の学習利用、サービス側の不具合、プロンプトインジェクション、広すぎる権限、会社が把握していない利用の5つから起きます。2026年の事案が示すように、悪意のない操作や委託先の利用からも漏えいは起きます。
入力のルール、法人向けプランと設定、AIが読める範囲、委託先を含む利用者の把握を、チェックリストで1つずつ埋めていくことが対策の出発点です。
社内データとつなぐAIエージェントを安全に設計する段階では、GiftXが1業務単位のAIエージェント構築を伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
生成AIを安全に業務で活用したい方へ
本記事で紹介した情報漏洩対策を踏まえて、自社の業務でもAIエージェントを安全に活用したい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、参照できるデータや承認の設計を含むPoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら