シャドーAIとは?会社が把握できないAI利用のこと
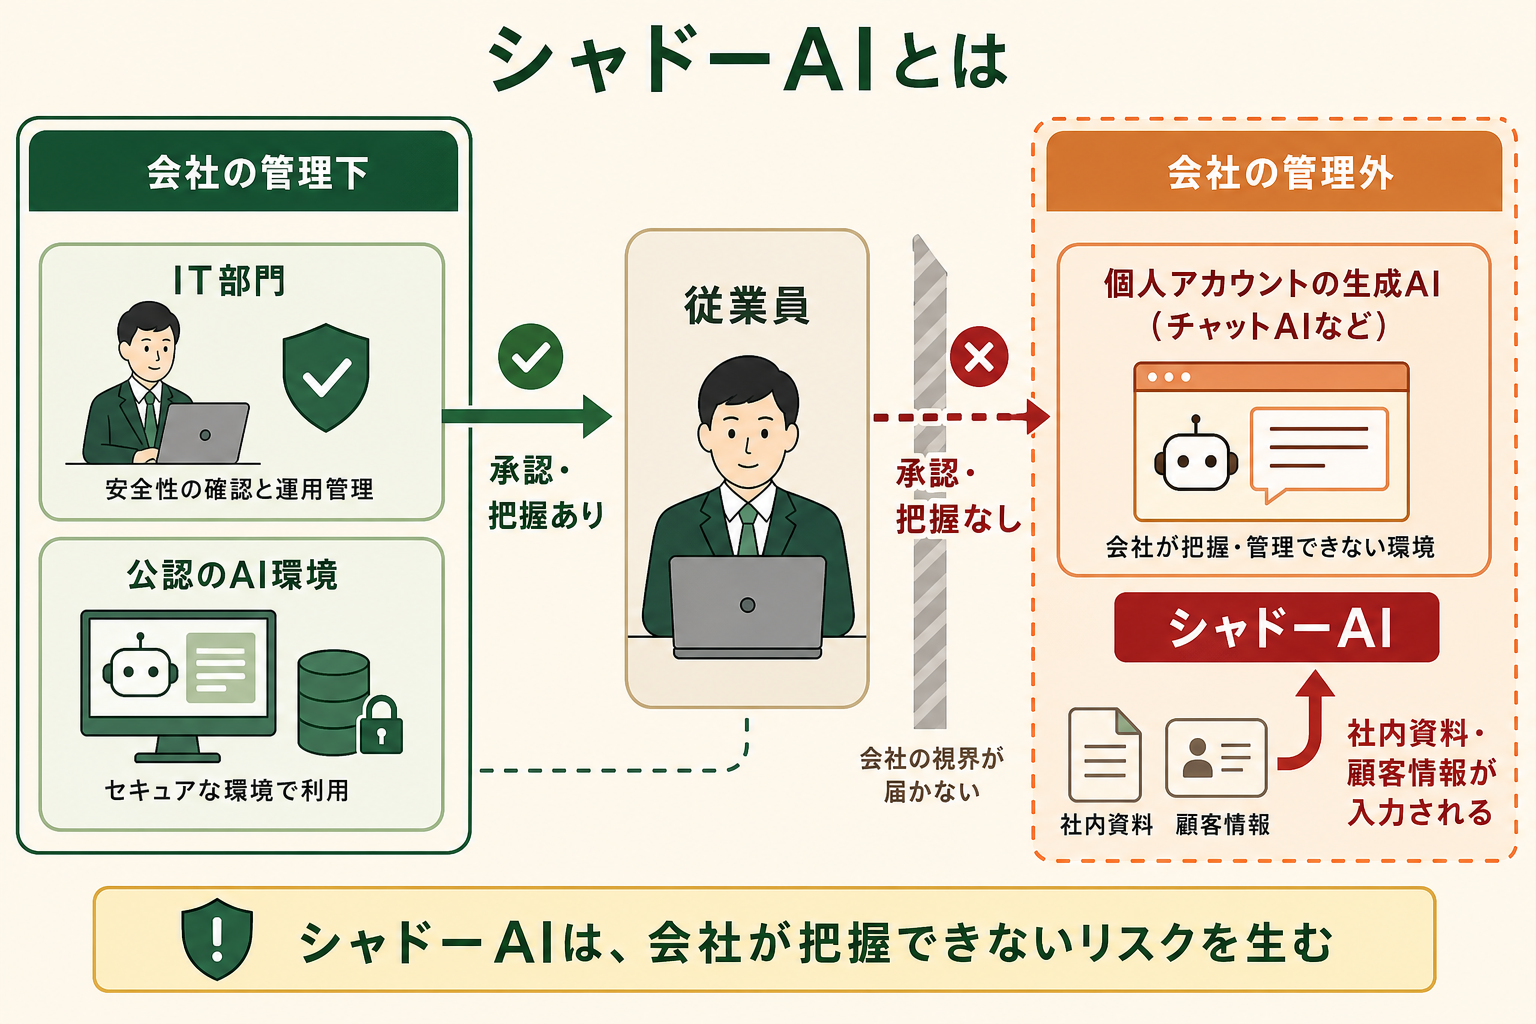
シャドーAIとは、会社のIT部門の承認を受けないまま、従業員が業務で使うAIツールやその利用状態を指します。ChatGPTの登場以降、誰でもブラウザから高性能な生成AIを使えるようになり、会社がルールや環境を整える前に現場の利用が先行するようになりました。従業員に悪意があるわけではなく、目の前の仕事を速く終わらせたいという動機から、個人アカウントのAIに業務の情報を入力してしまうのが典型です。
シャドーAIに当たる行為の具体例
どのような行為がシャドーAIに当たるのか、代表的な場面を挙げます。
- 個人アカウントでの文書作成:私用のChatGPTやGeminiのアカウントで、社内向け資料やメールの下書きを作る
- 会議録音の議事録化:会議の録音データを無料のAIサービスに入力し、文字起こしと要約をさせる
- 顧客情報の整理・分析:顧客リストや契約書をAIに読み込ませて、分類や要約をさせる
- ソースコードの修正依頼:業務で書いたプログラムをAIに貼り付けて、エラーの解消や改善を頼む
- 未承認ツールの独自導入:部署単位で会社に申請せず、外部のAIサービスを契約して使い始める
いずれも業務を効率化したい一心で行われる点が共通しています。行為そのものは日常的な仕事の工夫に見えるため、本人には「危険なことをしている」という自覚がほとんどありません。また、シャドーAIは従業員個人の行為に限りません。部署単位で便利なAIサービスを独自契約するケースや、私物端末のAIアプリを業務に持ち込むBYOAI(Bring Your Own AI)と呼ばれる形態も、会社が把握していなければ同じくシャドーAIに含まれます。
日本企業で問題になり始めた背景
シャドーAIという言葉が広がったきっかけは、2022年11月のChatGPTの公開です。誰でも無料で高性能なAIを使える状態が先にでき、企業のルール整備が後から追いかける構図が世界中で生まれました。生成AIの業務利用が当たり前になるほど、シャドーAIの発生確率も上がります。
総務省の令和7年版情報通信白書では、業務で生成AIを利用している日本企業は55.2%と過半に達しました。一方で、利用のルールづくりや公認環境の整備はこの広がりに追いついていません。
IPA(情報処理推進機構)が公表した「情報セキュリティ10大脅威2026」では、「AIの利用をめぐるサイバーリスク」が組織向け脅威の第3位に初選出されました。IPAの解説は、職場で利用できるAIがない場合に従業員が個人的にAIを業務利用する「シャドーAI」と、禁止された業務データの入力による情報漏洩を具体的な脅威として挙げています。シャドーAIは一部の従業員だけの問題ではなく、組織として利用状況を把握し、管理する対象です。
シャドーAIとシャドーITの違い
シャドーAIとシャドーITは、どちらも「会社が把握していないITの利用」を指す点で共通しており、シャドーAIはシャドーITのAI版と位置づけられます。下表は、対象・データの扱われ方・リスクの質・代表例の4つの観点で両者を整理したものです。自社の統制を考えるときは、従来のシャドーIT対策がそのままシャドーAIに通用するわけではない、という視点で読み比べてみてください。
| 観点 | シャドーAI | シャドーIT |
|---|---|---|
| 対象 | 未承認の生成AIツール・AIサービス | 未承認のデバイス・クラウドサービス全般 |
| データの扱われ方 | 外部サービスで処理され、保存期間・学習利用・管理機能はサービスや契約、設定で異なる | 保管場所や通信経路が会社の管理外になる |
| 主なリスク | 機密情報の入力、誤出力の利用、権利侵害、利用状況の把握漏れ | 情報の無断保存・共有、端末紛失、不正アクセス |
| 代表例 | 個人アカウントのChatGPTに社内資料を入力する | 私物USBメモリの使用、無許可のオンラインストレージ利用 |
シャドーAIでは、入力データだけでなく生成された回答の正確性や権利関係まで管理対象が広がります。ただし、入力内容が学習に使われるか、どの程度保存されるかは、サービス、契約プラン、管理者設定によって異なります。「生成AIに入力すれば必ず学習され、他の利用者にそのまま表示される」と一括りにせず、利用規約、データ処理条件、保存期間、学習利用の設定をサービスごとに確認する必要があります。
この違いは対策にも影響します。シャドーITでは持ち込み機器の禁止や通信の遮断が一定の効果を持ちましたが、シャドーAIはブラウザさえあれば誰でも使えるため、入口を塞ぐ発想だけでは追いつきません。従来のシャドーIT対策を流用するのではなく、AIならではのデータの流れを前提にした統制の設計が求められます。
シャドーAIが生まれる原因
シャドーAIは「従業員の利便性への強い需要」と「会社側の統制の遅れ」のギャップから生まれます。どちらか一方を責めても解決しない構造的な問題であり、対策を考える前に、まず両側の事情を理解しておく必要があります。
従業員側の事情|目の前の業務を速く終わらせたい
従業員がシャドーAIを使う主な動機は、業務効率化です。無料で使えるAIに資料の下書きや要約を任せれば、作業時間を短縮できます。一方、サービスごとに異なるデータの保存、学習利用、管理設定まで把握しないまま使うと、社内の機密や顧客情報を外部サービスへ送信してしまいます。周囲がAIで成果を出すのを見て、承認手続きを待たずに使い始めるケースもあります。
会社側の事情|ルールと公認環境の整備が追いつかない
会社側の要因は、利用ルールの不在と公認環境の不足です。GiftXが2026年6月に実施したビジネス職の生成AI活用実態調査でも、AI活用の組織課題として「AI活用が個人任せになっている」が25.9%で最多となり、ルールや環境の整備が個人の判断に追いついていない実態が示されました。関連する課題を下表に整理します(複数回答)。
| 課題 | 割合 |
|---|---|
| AI活用が個人任せになっている(組織の課題) | 25.9% |
| どこまでAI活用していいか判断できない(個人の課題) | 27.7% |
| セキュリティ制限でツールが使えない(組織の課題) | 19.6% |
| 利用ルール・ガイドラインがない(組織の課題) | 19.1% |
個人の課題の1位が「どこまで使っていいか判断できない」である点は示唆的です。従業員は判断基準を求めているのに、会社がそれを示せていないため、各自の裁量でAIを使う状態、つまりシャドーAIが常態化します。ルールを整備済みの会社でも、周知が不十分なら状況は変わりません。従業員から見て「ガイドラインがあるかどうか分からない」状態であれば、ルールは無いのと同じ扱いになってしまいます。詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
シャドーAIが引き起こす5つのリスク
シャドーAIを放置すると、情報漏洩だけでなく、コンプライアンス(法令順守)や業務品質の事故まで、性質の異なる複数のリスクが同時に発生します。ここでは企業が押さえておくべき5つのリスクを整理します。
リスク1|機密情報・顧客情報の漏洩
最も深刻なのは情報漏洩です。クラウド型AIのプロンプトに入力したデータは外部事業者へ送信され、サービス、契約、設定によっては一定期間保存されたり、モデル改善に利用されたりします。会社が未承認の利用を把握していなければ、どの情報をどの事業者へ送ったのか、削除や事故対応が可能かを確認できません。機密情報、顧客情報、認証情報は、会社が安全性を確認した環境以外へ入力しないことが基本です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
リスク2|個人情報保護法や契約への違反
個人情報保護委員会の注意喚起は、生成AIサービスへ個人情報を含むプロンプトを入力する場合、利用目的の達成に必要な範囲かを確認するよう求めています。本人同意なしに入力する場合は、事業者が応答以外の目的で個人データを扱わないことなども十分に確認する必要があります。違反の有無はデータの内容、利用目的、サービスの処理条件などで変わるため、「入力しただけで直ちに違法」とは限りません。取引先との秘密保持契約(NDA)や業界固有の規制、海外データに適用される法令もあわせて確認します。
関連記事:生成AIに個人情報を入力してよいのか|法令の要件とツール別の学習させない設定
リスク3|著作権・知的財産権の侵害
生成AIの出力には、既存の著作物と似た表現が含まれる可能性があります。未承認のAIで作った文章や画像をそのまま公開すると、会社として著作権侵害の責任を問われるリスクがあります。また、自社のノウハウや技術情報を入力し続けることは、競争力の源泉である知的財産を社外に流出させる行為にもなります。生成物の権利の扱いはサービスごとに規約が異なるため、未承認の利用ではその確認自体が行われないことも問題です。
リスク4|ハルシネーションによる業務品質の事故
ハルシネーション(AIがもっともらしい誤情報を生成する現象)も見逃せません。未承認の利用では出力の検証ルールが存在しないため、誤った数値や存在しない情報が、そのまま顧客向けの資料や社内の意思決定に紛れ込みます。誰も検証していないことに誰も気づかない、という状態が品質事故の温床になります。
リスク5|インシデント対応が遅れる
シャドーAIの本質的な問題は「起きたことに気づけない」ことです。会社が利用を把握していないため、漏洩が起きても発覚が遅れ、原因の特定にも時間がかかります。IBMの「データ侵害のコストに関する調査2025」では、調査対象600組織のうち5社に1社がシャドーAIに関連する侵害を経験し、シャドーAIの利用が多い組織では侵害コストが平均67万ドル高かったと報告されています。管理外の利用は、セキュリティ体制の想定外から事故を連れてきます。
シャドーAIによる情報漏洩の事例
リスクを具体的にイメージするために、実際に報じられた事例を見てみましょう。海外の著名な事例と、そこから日本企業が学べる教訓を整理します。
サムスン電子で起きた3件の機密流出
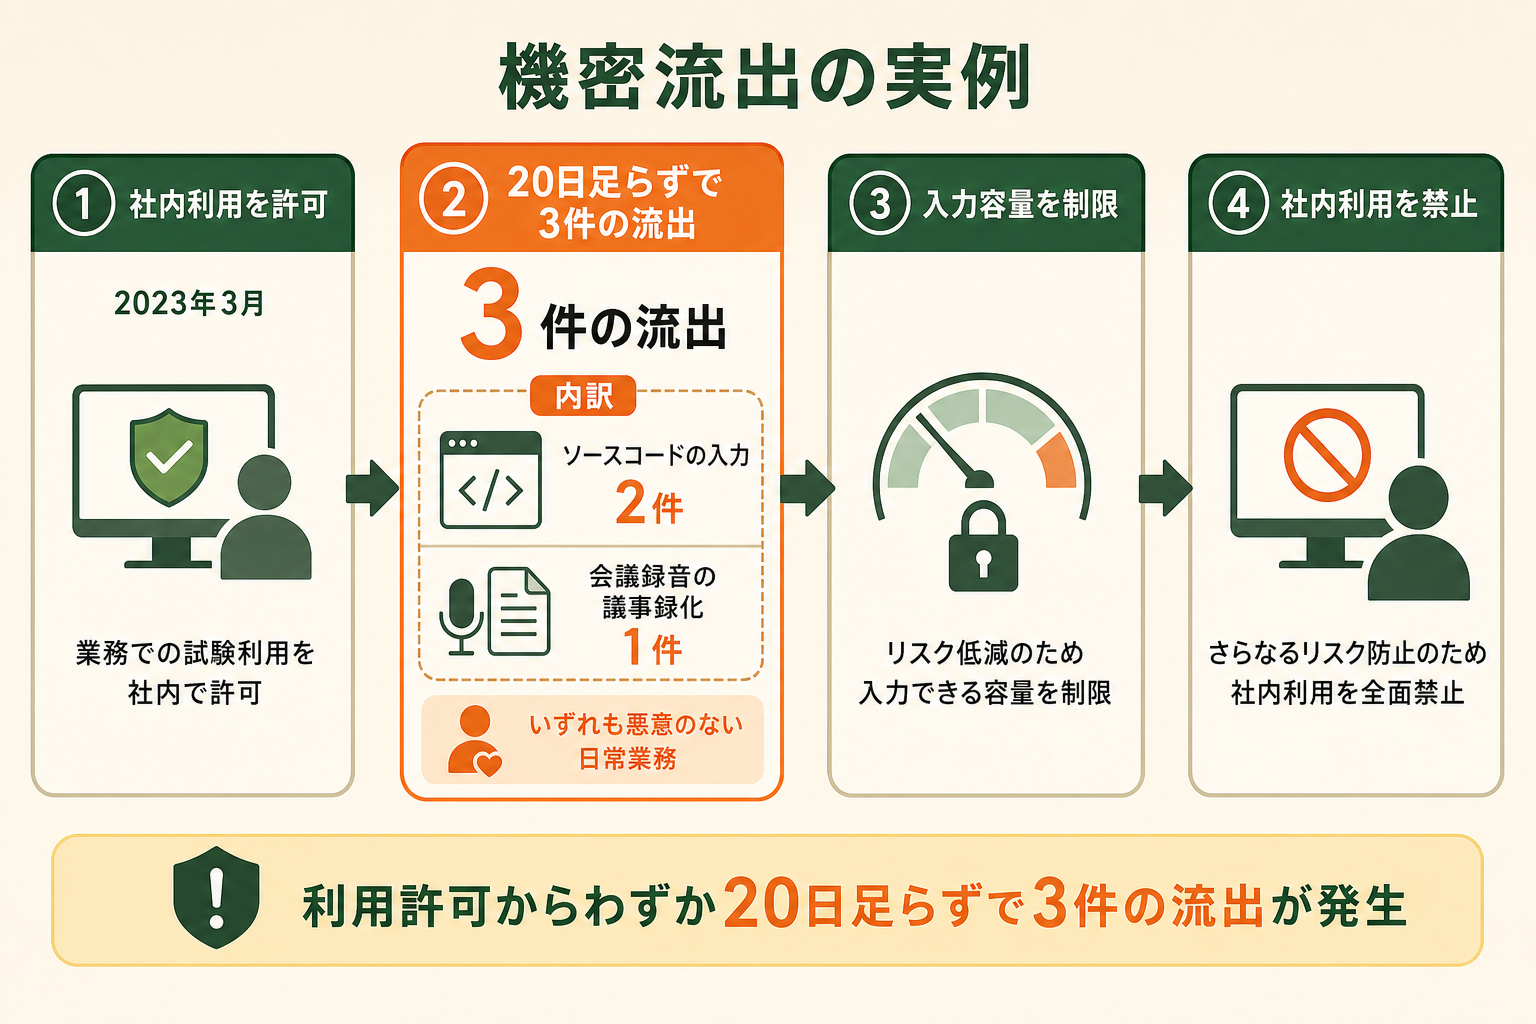
代表例が、2023年に韓国のサムスン電子で起きた事例です。韓国Economistの報道によると、DS(半導体)部門の従業員がChatGPTへ、設備関連プログラムのソースコードや社内会議の内容を入力した事案が3件確認され、同社は入力容量を制限しました。その後、同社は安全な利用環境を整えるまで、会社支給端末での生成AI利用を一時的に制限したとTechCrunchの取材に説明しています。ここで確認された問題は、情報が別の利用者に回答として表示されたことではなく、機密情報を会社が管理できない外部サービスへ入力したことです。
事例から日本企業が学べること
注目すべきは、報じられた3件が、コードの修正や議事録の作成という日常業務の延長で起きたことです。従業員の善悪だけに原因を求めず、入力禁止情報の明示、公認ツールの提供、利用状況の把握を組み合わせる必要があります。また、危険性の高い業務では一時的な利用制限も選択肢です。制限を設ける場合も、安全な代替手段と解除条件まで示すことで、現場が未承認サービスへ流れる余地を減らせます。
シャドーAIを検出し、利用実態を把握する方法
対策の出発点は、どのAIが、どの業務で、どのデータに使われているかを把握することです。NISTのAIリスクマネジメントフレームワークも、組織内のAIシステムを把握する仕組みと、第三者AIを含むリスクの継続的な監視を求めています。次の情報源を組み合わせると、自己申告だけに依存せず実態を捉えられます。
- 匿名アンケート:利用ツール、利用業務、入力する情報の種類を尋ねる
- ネットワークやブラウザのログ:生成AIサービスへのアクセス傾向を確認する
- SaaS・経費の棚卸し:部門契約や個人立替のAIサービスを洗い出す
- 業務ヒアリング:AIで短縮したい作業と、現在の非公式な使い方を聞く
- AIインベントリ:承認済み・検討中・未承認のAIを一覧化し、責任者と用途を記録する
監視の目的を処罰と受け取られると、私物端末など見えにくい経路へ利用が移るおそれがあります。調査の目的、取得するログの範囲、保存期間を説明し、収集した利用ニーズを公認環境の選定にも活用します。
全面禁止だけではシャドーAI対策が完結しない理由
機密性の高い業務や安全性を確認できないサービスでは、利用禁止や一時制限が妥当な場合があります。ただし、アクセスを遮断するだけでは、利用ニーズ、私物端末からのアクセス、部門独自契約まで把握できません。禁止を採用する場合も、可視化、教育、公認環境の提供と組み合わせる必要があります。
関連記事:ChatGPTのセキュリティ対策|社内利用を禁止せず安全に使うためのルールと設定
業務上の利用ニーズはアクセス制限だけでは解消しない
従業員がAIを使う背景には、文書作成、要約、コードレビューなど具体的な業務ニーズがあります。アクセス制限は特定の経路を止められても、その業務負荷は残ります。なぜ使いたいのかを確認し、安全な代替手段を用意しなければ、未承認ツールや私物端末の利用を十分に把握できません。
制限対象と理由が曖昧だと判断が属人化する
「生成AIはすべて禁止」とだけ伝えると、検索機能や既存SaaSに組み込まれたAIなど、境界の判断が従業員任せになります。禁止するデータ、用途、サービスと、その理由を具体化し、迷ったときの相談窓口を示すことが必要です。
公認ルートがなければ安全な移行先を示せない
高リスクの利用を止めつつ、生産性向上につながる用途を公認環境へ移すことが現実的です。利用可能なツール、入力できる情報、出力の確認手順を明示し、必要に応じて申請できる仕組みを用意します。禁止と許可を二者択一にせず、リスクに応じて「禁止」「条件付き許可」「公認」の3段階で設計すると運用しやすくなります。
シャドーAI対策の主な手段と比較
シャドーAI対策の手段は、ルール整備・公認環境の提供・教育・技術的統制の4つに大別され、いずれも「安全に使える公認ルートをつくる」という同じゴールに向かうものです。下表は、4つの手段を主な内容・導入の負担・特徴の観点で整理したものです。すべてを一度に導入する必要はなく、自社の規模と現状に合わせてどこから着手するかを判断する材料にしてください。
| 手段 | 主な内容 | 導入の負担 | 特徴 |
|---|---|---|---|
| 社内ルールの策定 | 利用してよいツール・入力禁止情報・確認手順を明文化する | 小 | 低コストで着手でき、全対策の土台になる |
| 公認AI環境の提供 | データ処理条件と管理機能を確認したサービスを会社として契約する | 中 | 利用ニーズを管理できる環境へ移しやすい |
| 従業員への教育 | 危険な入力の具体例とルールの背景を共有する | 小〜中 | ルールの形骸化を防ぎ、無自覚の流出を減らす |
| 技術的統制 | CASBやDLPで未承認サービスへのアクセスや機密データの送信を制御する | 大 | 検知・制御を仕組み化できるが、専門知識と費用が必要 |
CASB(Cloud Access Security Broker)はクラウドサービスの利用状況を可視化・制御する仕組み、DLP(Data Loss Prevention)は機密データの外部送信を検知して止める仕組みです。技術的統制は強力ですが、導入と運用の負担が大きいため、まずはルール策定と公認環境の提供から始め、必要に応じて技術的統制を重ねる順番が、多くの企業にとって無理のない進め方です。
なお、技術的統制の考え方も「全面ブロック」から「可視化と保護」へ変わりつつあります。利用をすべて塞ぐのではなく、どのAIサービスが使われているかを可視化したうえで、機密情報の入力だけを止めるガードレール型の統制です。禁止一辺倒より現場の反発が少なく、公認ルートへの誘導と両立しやすい設計として広がっています。
シャドーAI対策を進める5つのステップ
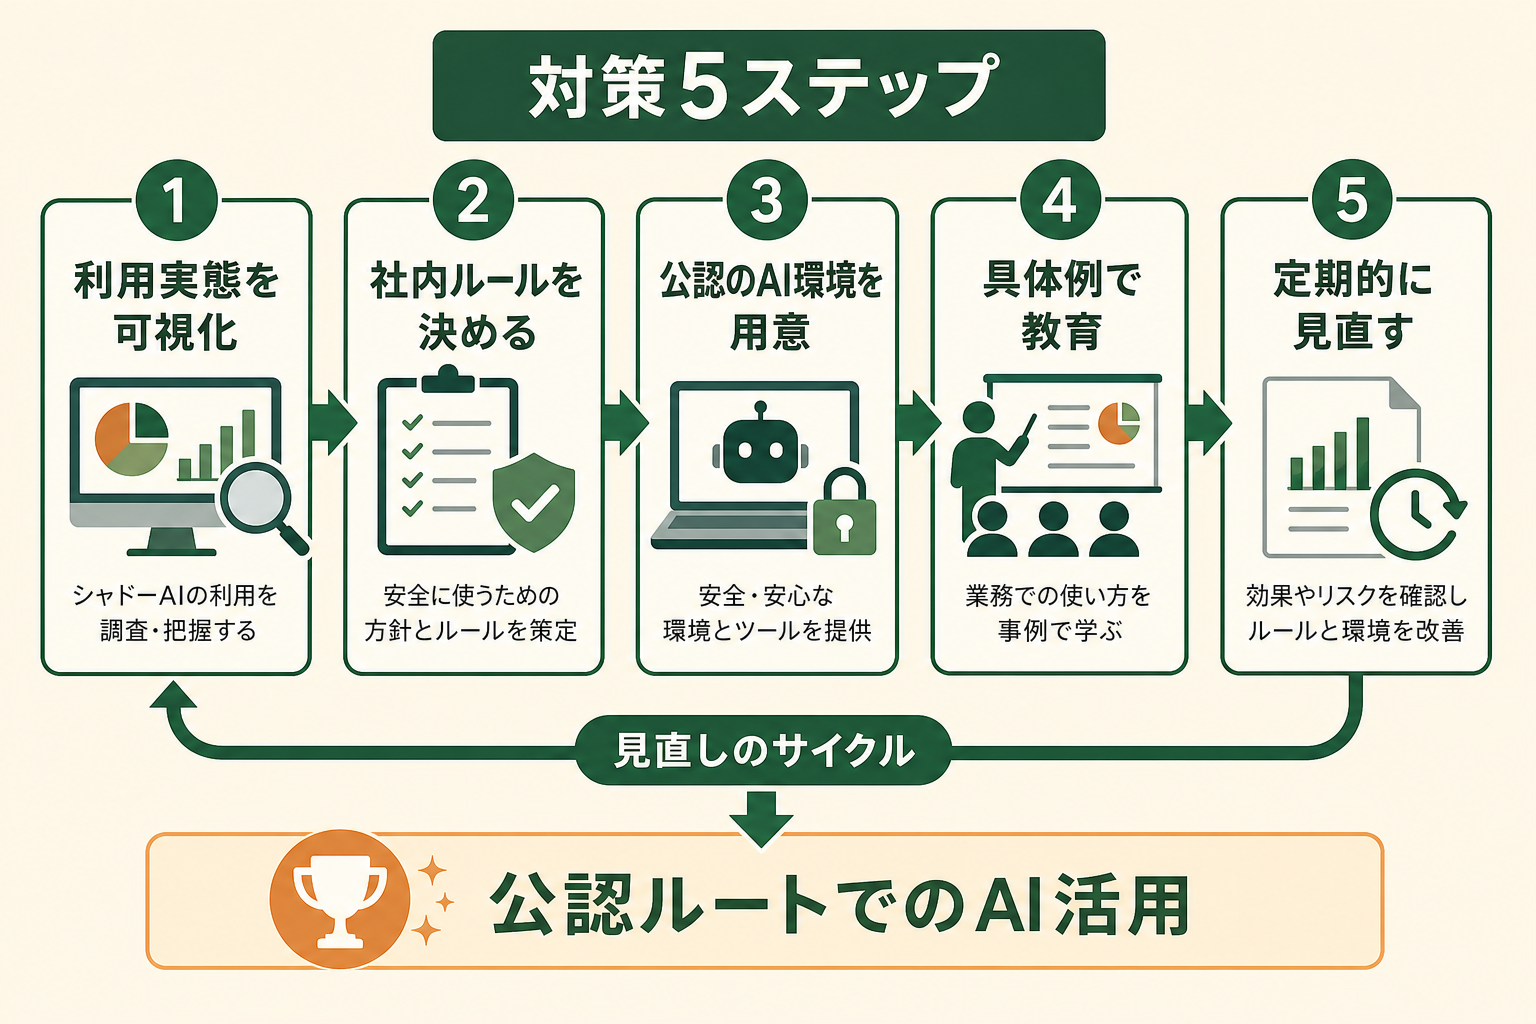
ここからは、シャドーAI対策を実際に進める手順を5つのステップで解説します。禁止ではなく、公認ルートへ利用を誘導することをゴールに据えた設計で、この5つはそのまま組織のAIガバナンス(AIの利用を統制しながら活用を進める枠組み)の土台になります。
ステップ1|利用実態を可視化する
最初にやるべきは、すでに起きている利用の把握です。匿名アンケートで「どの業務に・どのAIを使っているか」を聞き、あわせてネットワークのアクセスログで主要なAIサービスへの接続状況を確認します。罰則をちらつかせると実態が出てこなくなるため、「責めないから教えてほしい」という姿勢で聞くことが成功の条件です。集まった利用例は、そのまま公認ツール選定のニーズ一覧になります。調査項目は「使っているツール」「入力している情報の種類」「使っている業務」の3点に絞ると、回答の負担が減って実態が集まりやすくなります。
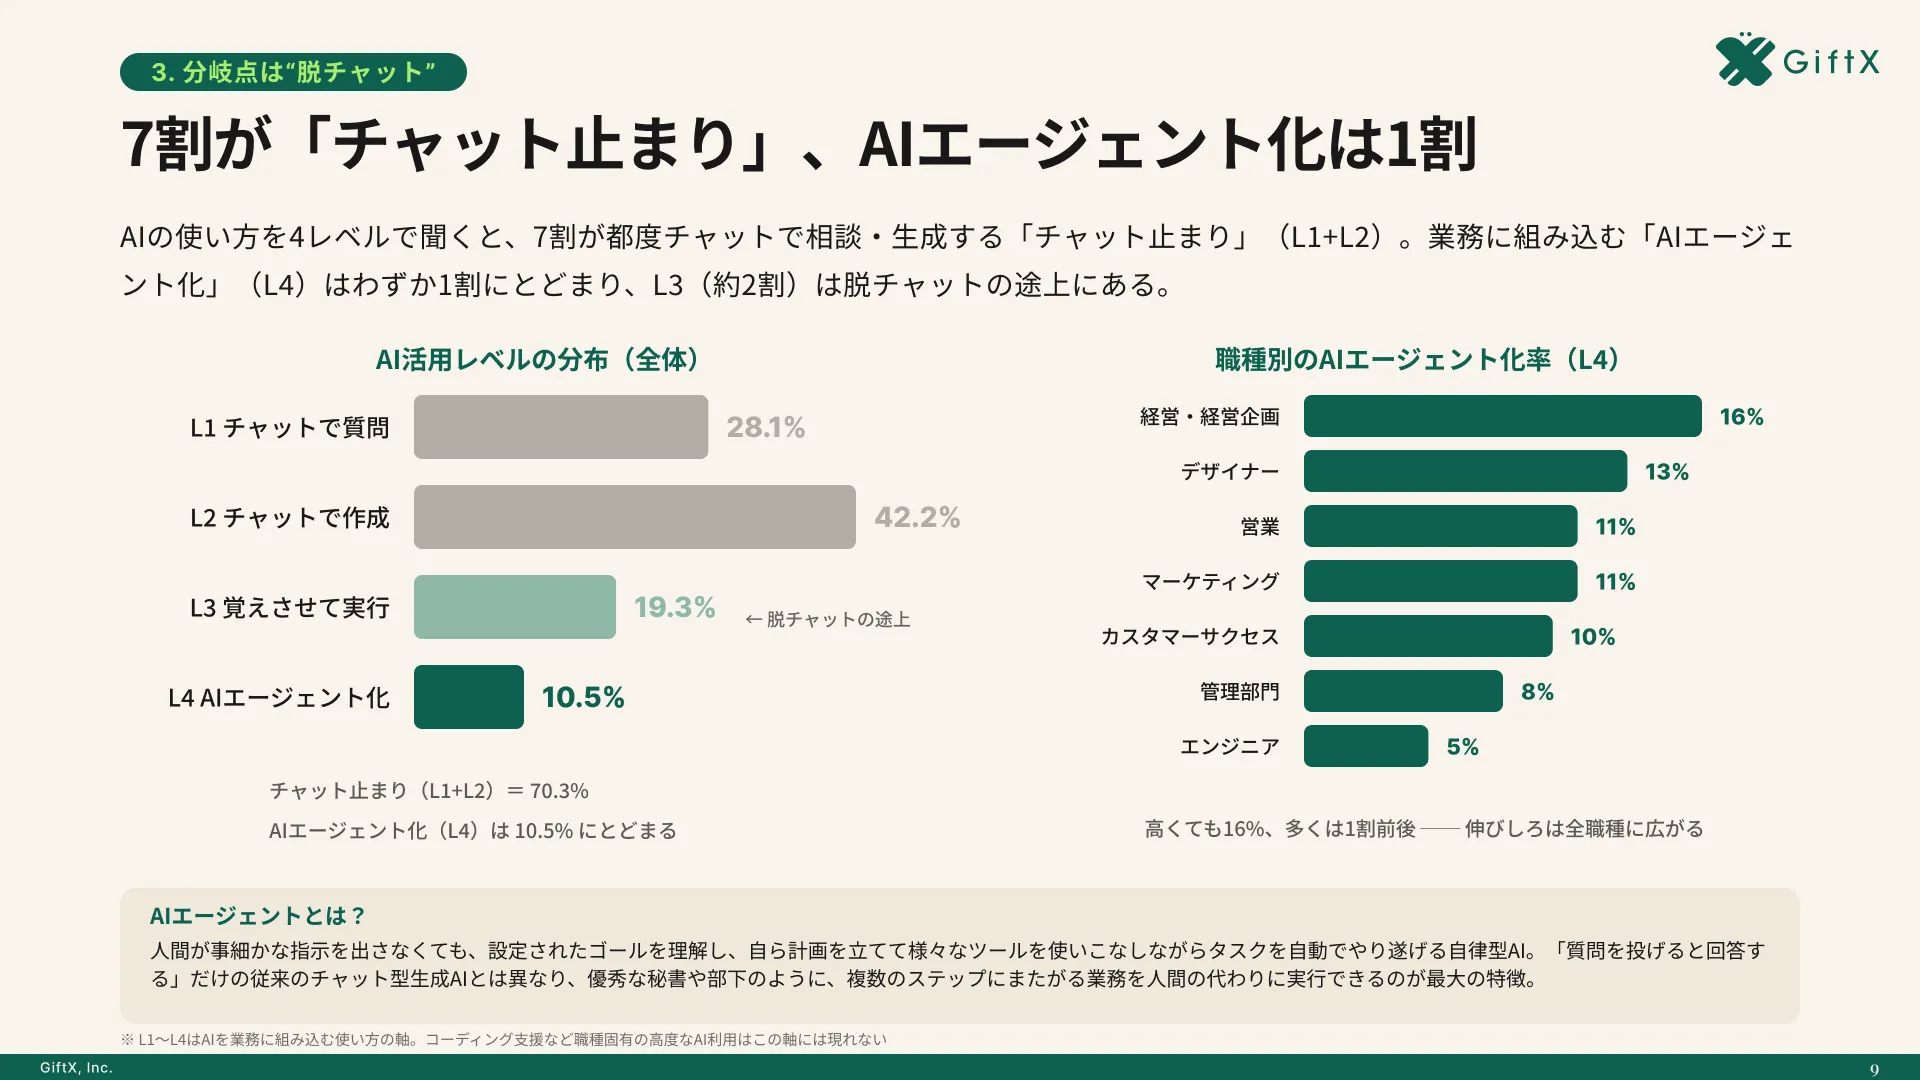
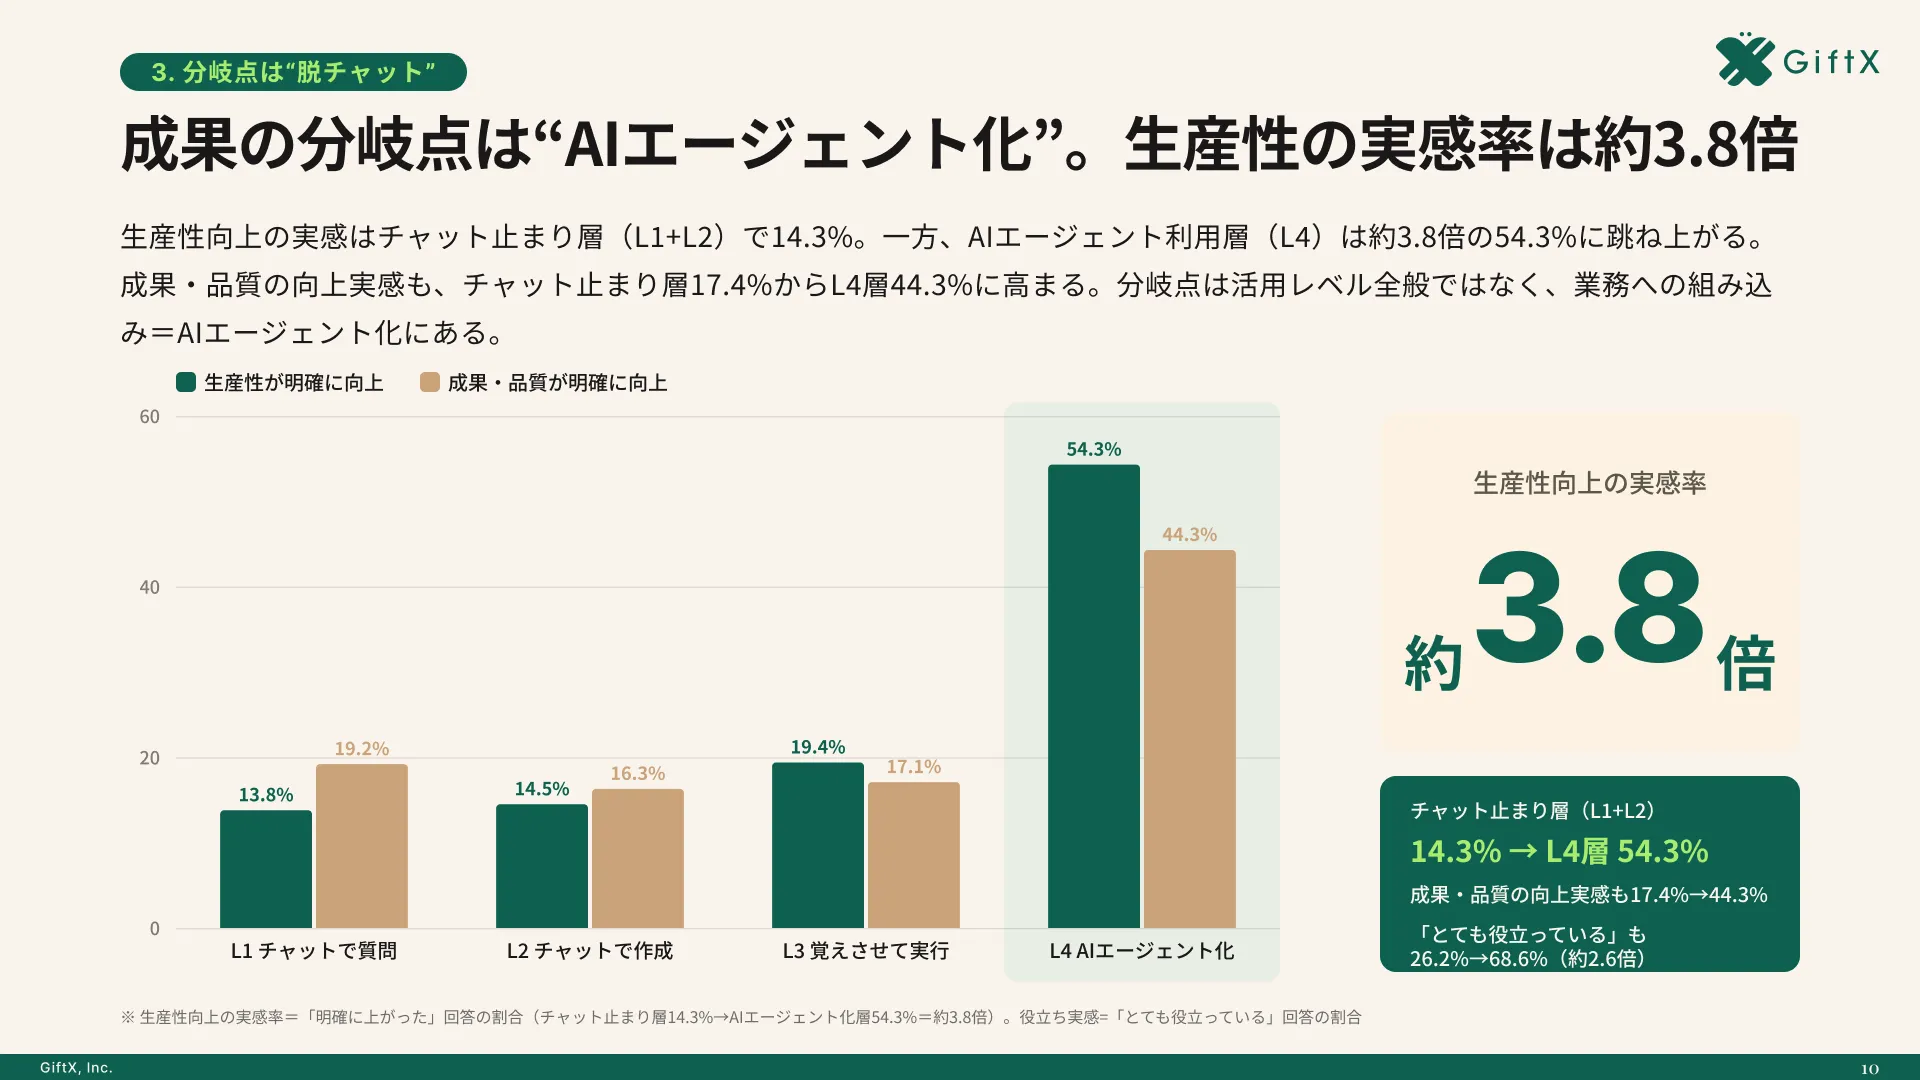
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
ステップ2|社内ルールを決める
次に、利用の判断基準を明文化します。決めるべきは「利用してよいツール」「入力してはいけない情報(顧客の個人情報・機密情報・認証情報など)」「出力を業務に使うときの確認手順」の3点です。国の指針としては、総務省・経済産業省のAI事業者ガイドラインがAI利用者に求められる取り組みを整理しており、ルールづくりの土台に使えます。ゼロから作らず、既存のひな形をベースに自社の業務に当てはめると早く進みます。最初から完璧なルールを目指す必要はありません。まず1〜2ページの簡潔な版を公開し、運用しながら育てる前提で始めた方が定着します。
関連記事:生成AIの社内ガイドラインの作り方5ステップ|企業事例と項目一覧
ステップ3|公認のAI環境を用意する
ルールで縛るだけでは、便利な非公認ツールに流れる状況は変わりません。入力データの保存期間、モデル改善への利用条件、管理者機能、ログ、データの保管場所などを確認したサービスを会社として契約し、「わざわざ隠れて使う理由がない」状態をつくります。ステップ1で把握した利用ニーズの多い業務から対応すると、移行がスムーズです。公認環境の使い勝手がシャドーAIより悪ければ移行は進まないため、承認フローを軽くすることも同じくらい大切です。また、公認ツールを用意していること自体が社内に知られていないケースも珍しくありません。提供開始時の告知と使い方の共有までをセットで設計してください。
ステップ4|具体例で教育する
ルールと環境を整えたら、従業員への教育で定着させます。抽象的な注意喚起ではなく、「会議録音の議事録化で機密が漏れた」といった実際の事故例と、自社ルールでのOK・NGの具体例をセットで伝えるのが定着の近道です。IPAが公開しているAI利用者向けのセキュリティ資料のように、専門知識がなくても実行できる対策集を配布するのも有効です。
ステップ5|定期的に見直す
AIサービスの仕様や新しいツールの登場は速く、一度作ったルールはすぐに実態と合わなくなります。半年に1回を目安に、利用実態の再調査とルールの見直しをセットで行いましょう。見直しのたびに現場の声を聞く場を設ければ、ルールが形骸化していないかの点検と、新たなシャドーAIの早期発見を同時に行えます。AI事業者ガイドラインの改訂やIPAの新しい資料の公開など、国の指針の更新を見直しのチェック項目に含めておくと、基準の古さにも気づけます。
社内ルールの整備を3週間で終えた自社事例
対策の中核となるガイドライン策定は、AIを活用すれば大幅に短縮できます。GiftXでは、業務での生成AI利用範囲・機密情報の取り扱い・成果物の検収基準を整理したガイドラインの策定をAI支援で行い、委員会形式では約3ヶ月かかる想定だった策定作業を約3週間で完了させました。部門別のユースケースとNG例まで具体化したことで、策定後の現場の利用率向上にもつながっています。ガイドラインのたたき台づくりや部門ヒアリングの整理、NG例の洗い出しといった時間のかかる工程をAIに任せ、人の時間を判断が必要な箇所に集中させたことが短縮の要因です。ルールづくりそのものにAIを使うことで、統制と活用推進を同時に進められます。
シャドーAI対策から公認のAI活用へ進むときに陥りがちな3つの落とし穴
シャドーAI対策のゴールは、禁止で終わらせず、公認ルートで実際に業務の成果を出すことです。ただし、いざ公認のAI活用へ進む段階では、多くの企業が共通の落とし穴にはまります。
落とし穴1|いきなり全業務での活用を解禁しようとする
最初から全部門・全業務でAI活用を進めようとすると、統制も支援も行き届かず、結局シャドーAI時代と同じ野放し状態に戻ります。
落とし穴2|壮大なAI戦略の策定から始めて手が止まる
全社のAI戦略を完璧に描いてから動こうとすると、検討だけで数ヶ月が過ぎ、その間も現場の非公認利用は続きます。
落とし穴3|既製品のチャット型AIを配るだけで終わる
公認のチャット型AIを配布しても、自社の業務フローに組み込めるレベルの質に届かず、結局使われなくなるケースが目立ちます。
スモールスタートで1業務をAIエージェントに任せる
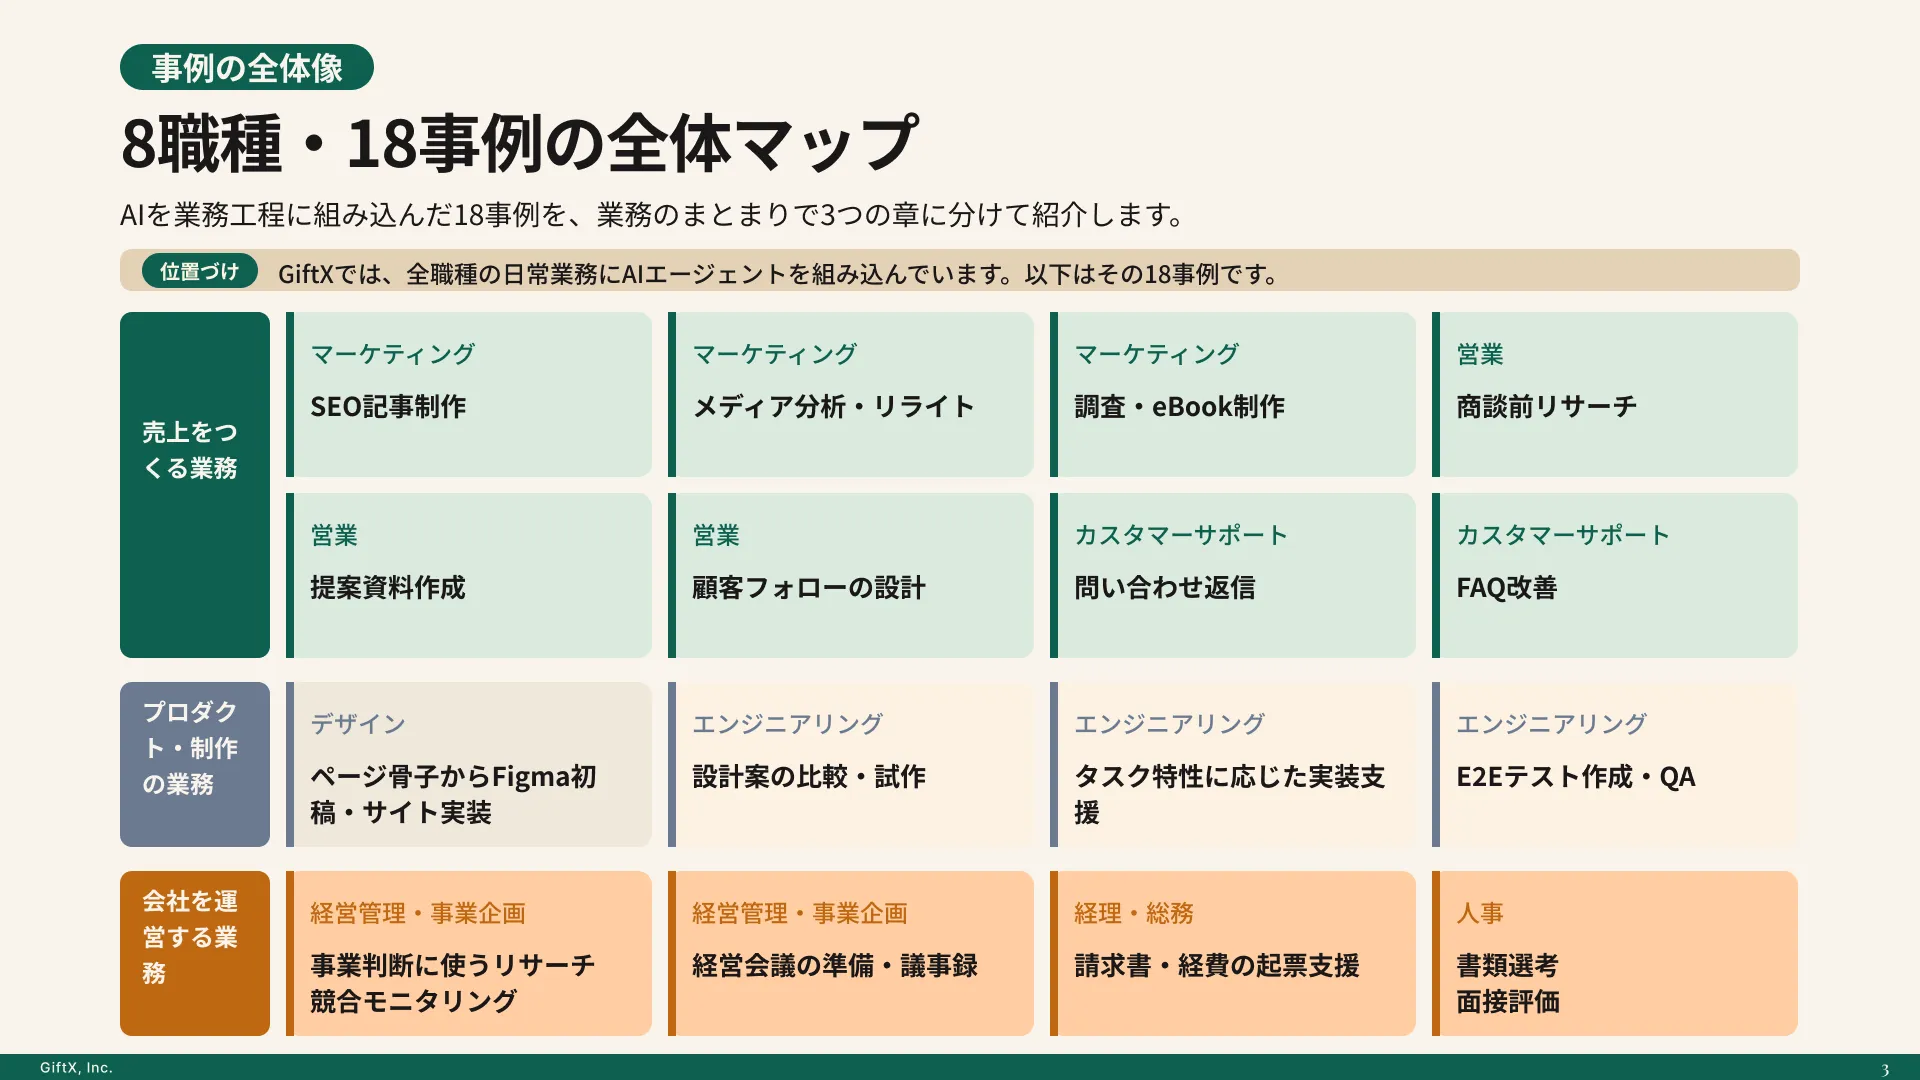
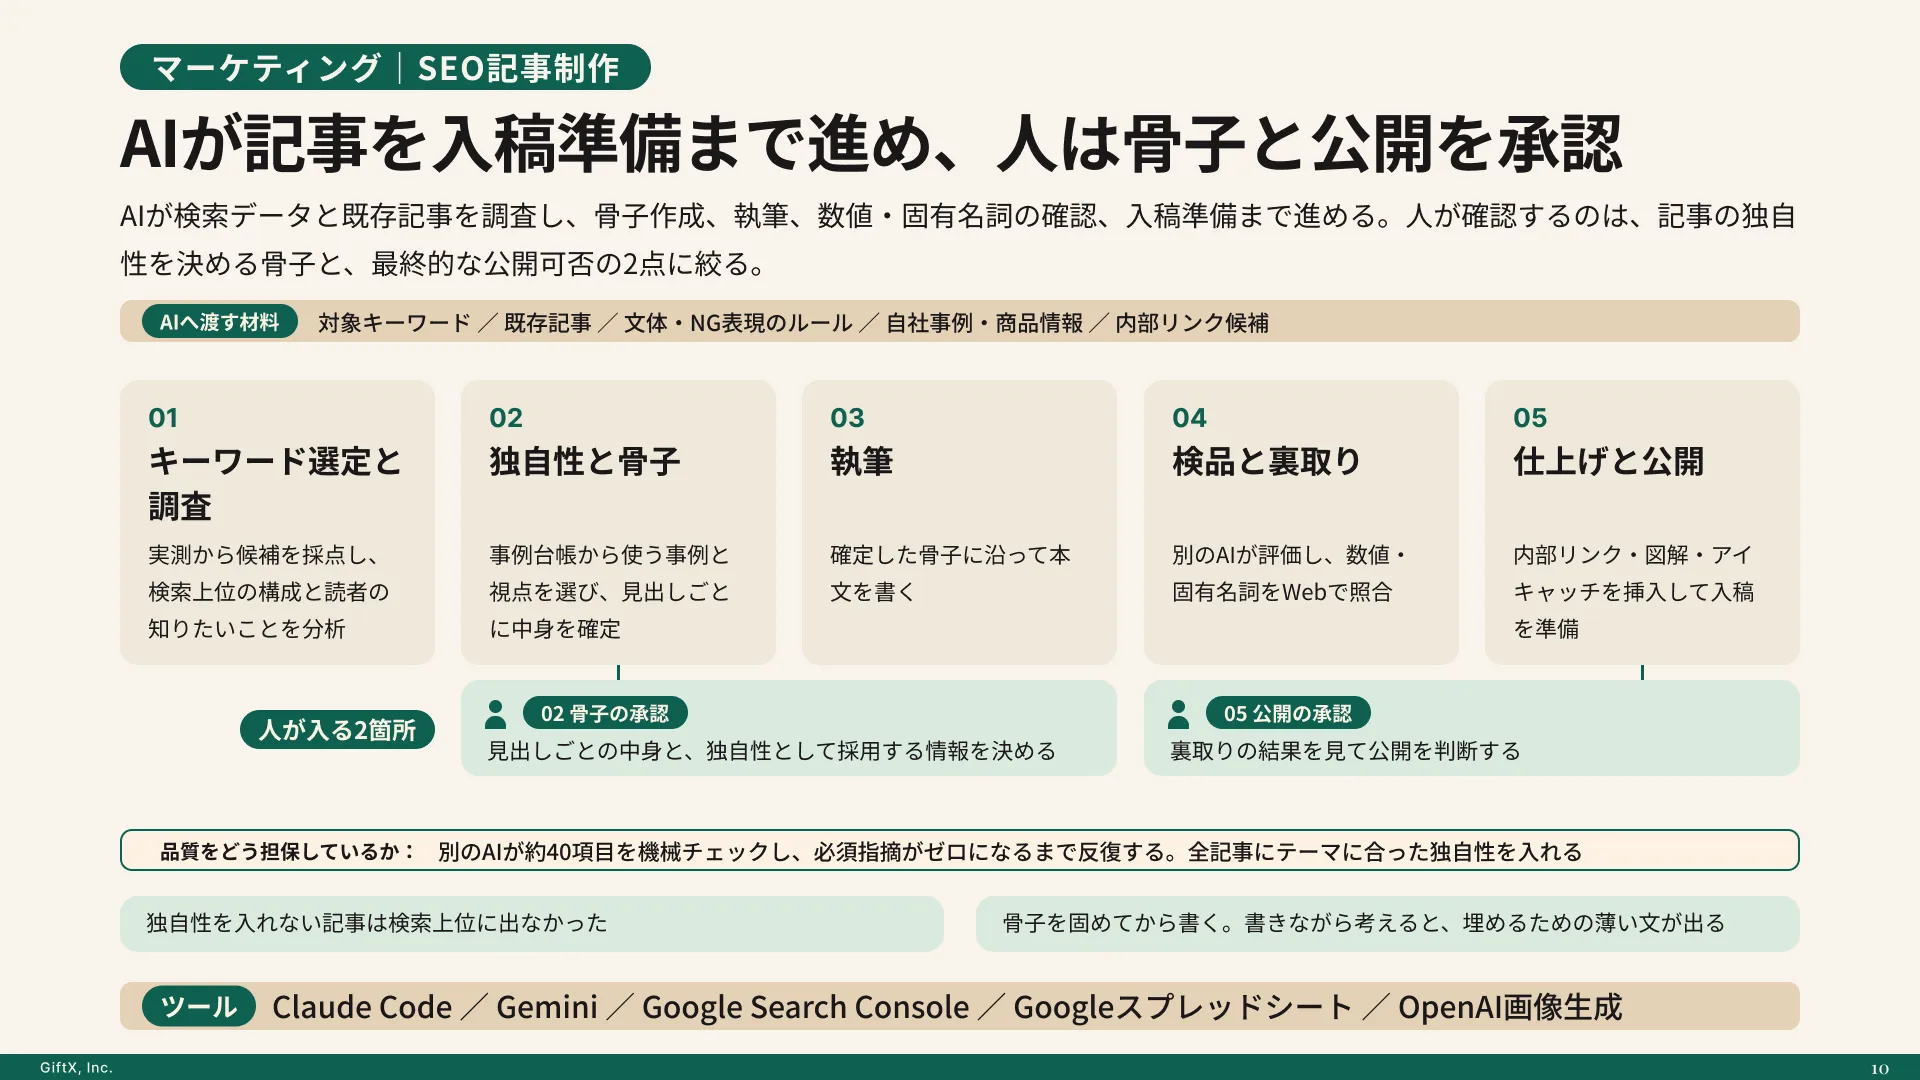
確実に成果につなげるには、スモールスタートで1業務を選び、その業務に合わせて作り込んだAIエージェント(複数の工程を自動で進めるAIの仕組み)に任せるのが近道です。1業務で成果と安全な運用の実績を作れば、それ自体が「公認ルートを使えば成果が出る」という社内への最良の説得材料になり、シャドーAIの需要を吸収する受け皿が育ちます。GiftXでは、こうしたスモールスタート前提のAIエージェント構築を1業務単位から伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
シャドーAIに関するよくある質問
シャドーAIはどうやって検出できますか?
匿名アンケートによる自己申告と、ネットワークログやセキュリティツールによるアクセス検知の併用が基本です。CASBのような専用ツールを使えば利用サービスの棚卸しを自動化できますが、まずはアンケートとログ確認だけでも大まかな実態は把握できます。
全面禁止すればシャドーAI対策になりますか?
高リスクの用途や安全性を確認できないサービスを禁止することは有効です。ただし、禁止だけでは利用ニーズや私物端末、部門独自契約まで把握できません。禁止対象と理由を明示し、利用実態の可視化、公認環境、教育を組み合わせてください。
無料版と法人向けプランでは何が違うのですか?
一般に法人向けプランは、組織管理、認証、監査ログ、データ処理条件など業務利用向けの機能を備えます。ただし、無料版と法人向けプランの違いは事業者ごとに異なります。契約前に、学習利用の条件、保存期間、管理機能、サポート範囲を個別に確認してください。
私物スマートフォンでの利用もシャドーAIに含まれますか?
含まれます。会社が把握していない業務利用はすべてシャドーAIです。私物端末は会社の技術的統制が届かないため、ルールと教育でカバーすべき領域と割り切り、公認環境の使いやすさで私物利用の動機を減らすアプローチが現実解になります。
中小企業でも対策は必要ですか?
必要です。会社の規模にかかわらず、顧客情報や機密情報を扱う限りリスクの構図は同じです。むしろ専任のセキュリティ担当がいない会社ほど、費用のかからない社内ルールの策定と入力禁止情報の周知から着手する価値があります。
まとめ|シャドーAIは可視化と公認ルートづくりで対策する
シャドーAIは、会社が把握・承認していない業務上のAI利用です。サービスや契約、設定によってデータの扱いが異なるため、「入力すれば必ず学習される」と一括りにせず、利用実態と処理条件を確認する必要があります。高リスクの用途には禁止や一時制限を設けつつ、実態の可視化、ルールの明文化、公認環境の提供、教育、定期見直しという5つのステップで管理できる利用へ移します。公認ルートで1業務から成果を作ることが、安全性と活用を両立する足場になります。
シャドーAIを公認のAI活用に変えたい方へ
本記事で紹介したシャドーAI対策の先にある「安全に成果を出すAI活用」を、自社でも具体的に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
シャドーAIの解消と公認のAI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら