Geminiの情報漏洩リスクとは?最初に押さえる結論
Geminiを使っただけで情報が自動的に第三者へ公開されるわけではありません。ただし、入力する情報、利用するアカウント、接続するデータ、共有権限、社内運用の組み合わせによっては、機密情報や個人情報が意図しない範囲で保存・参照・共有されるリスクがあります。
Geminiの全体像やChatGPTとの機能・料金の違いを先に確認したい場合は、Geminiとは?できること・料金プラン・モデル体系とChatGPTとの違いも参考にしてください。
学習利用と情報漏洩は同じではない
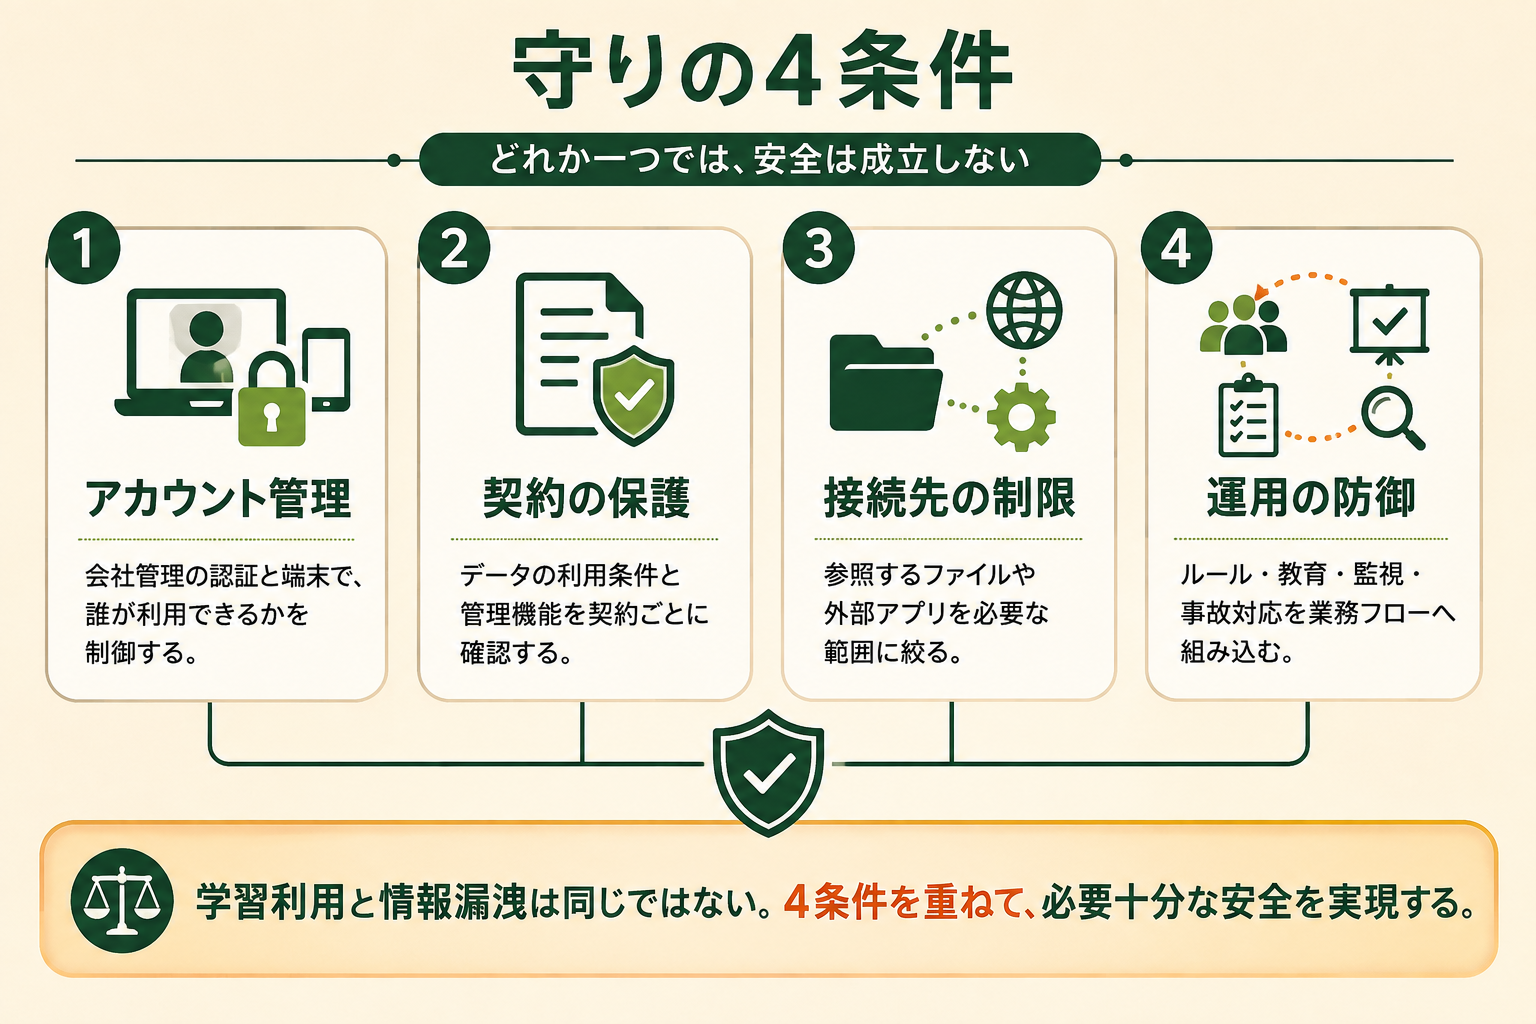
「入力内容がモデル改善に使われること」と「社外の第三者が機密情報を閲覧できる状態になること」は分けて考える必要があります。前者はサービス提供者によるデータ利用、後者は誤共有、不正アクセス、過剰な権限、悪意ある指示などを含む情報セキュリティ上の事象です。学習利用を止めても、共有リンクを公開したり、閲覧権限の広いファイルを連携したりすれば漏洩は起こり得ます。
安全性はアカウント・契約・接続先・運用で変わる
会社での利用可否は「Geminiは安全か」という一問だけでは決められません。個人向けアカウントか法人管理のWorkspaceアカウントか、どのデータへ接続できるか、出力を誰と共有するか、管理者がログを確認できるかを一組で評価します。製品側の保護機能と、自社側の入力・権限・監視を重ねることが基本です。
Geminiの情報漏洩リスクを4経路で比較
情報漏洩の原因は、プロンプトへの直接入力だけではありません。会社利用では、共有・権限、外部コンテンツ、アカウント管理まで含めて経路を整理すると、対策の抜けを見つけやすくなります。下表は4つの経路を発生しやすさ、影響、主な防御で比較したものです。危険度は自社で扱う情報の機密度と接続範囲によって変わるため、優先順位を付けるための目安として使ってください。
| 漏洩経路 | 発生しやすさ | 想定される影響 | 主な防御 |
|---|---|---|---|
| プロンプト・添付への直接入力 | 高 | 顧客情報、契約情報、認証情報がサービス側へ送信される | 入力禁止区分、マスキング、法人管理アカウント |
| 共有設定・過剰権限 | 高 | 会話や参照ファイルを本来不要な人が閲覧する | 最小権限、外部共有制限、定期棚卸し |
| プロンプトインジェクション | 中 | 外部文書の指示に誘導され、想定外の参照・出力が起きる | 警告確認、接続範囲制限、人の承認 |
| 個人アカウント・端末・認証の不備 | 中 | 会社が利用履歴や退職者のアクセスを管理できない | SSO、多要素認証、端末管理、個人利用禁止 |
たとえば、顧客一覧を個人向けGeminiへ貼り付ける行為は直接入力の問題です。一方、法人アカウントを使っていても、生成した会話の共有リンクを公開範囲にしたり、退職者のアカウントを残したりすれば、別経路から情報が見える状態になります。
自社の優先順位は、発生しやすさだけでなく、漏れた場合の影響と検知の難しさを掛け合わせて決めます。個人情報や認証情報を扱う経路は影響が大きいため、発生頻度が低くても先に遮断します。
個人向けGeminiで活動保存をオフにする方法と、Workspace版を契約して組織統制する方法は同列ではありません。前者は個人設定、後者は契約・ID・権限・監査を含む管理基盤であり、会社利用では後者を軸に設計します。
Geminiで情報漏洩が起きる仕組み|入力と共有
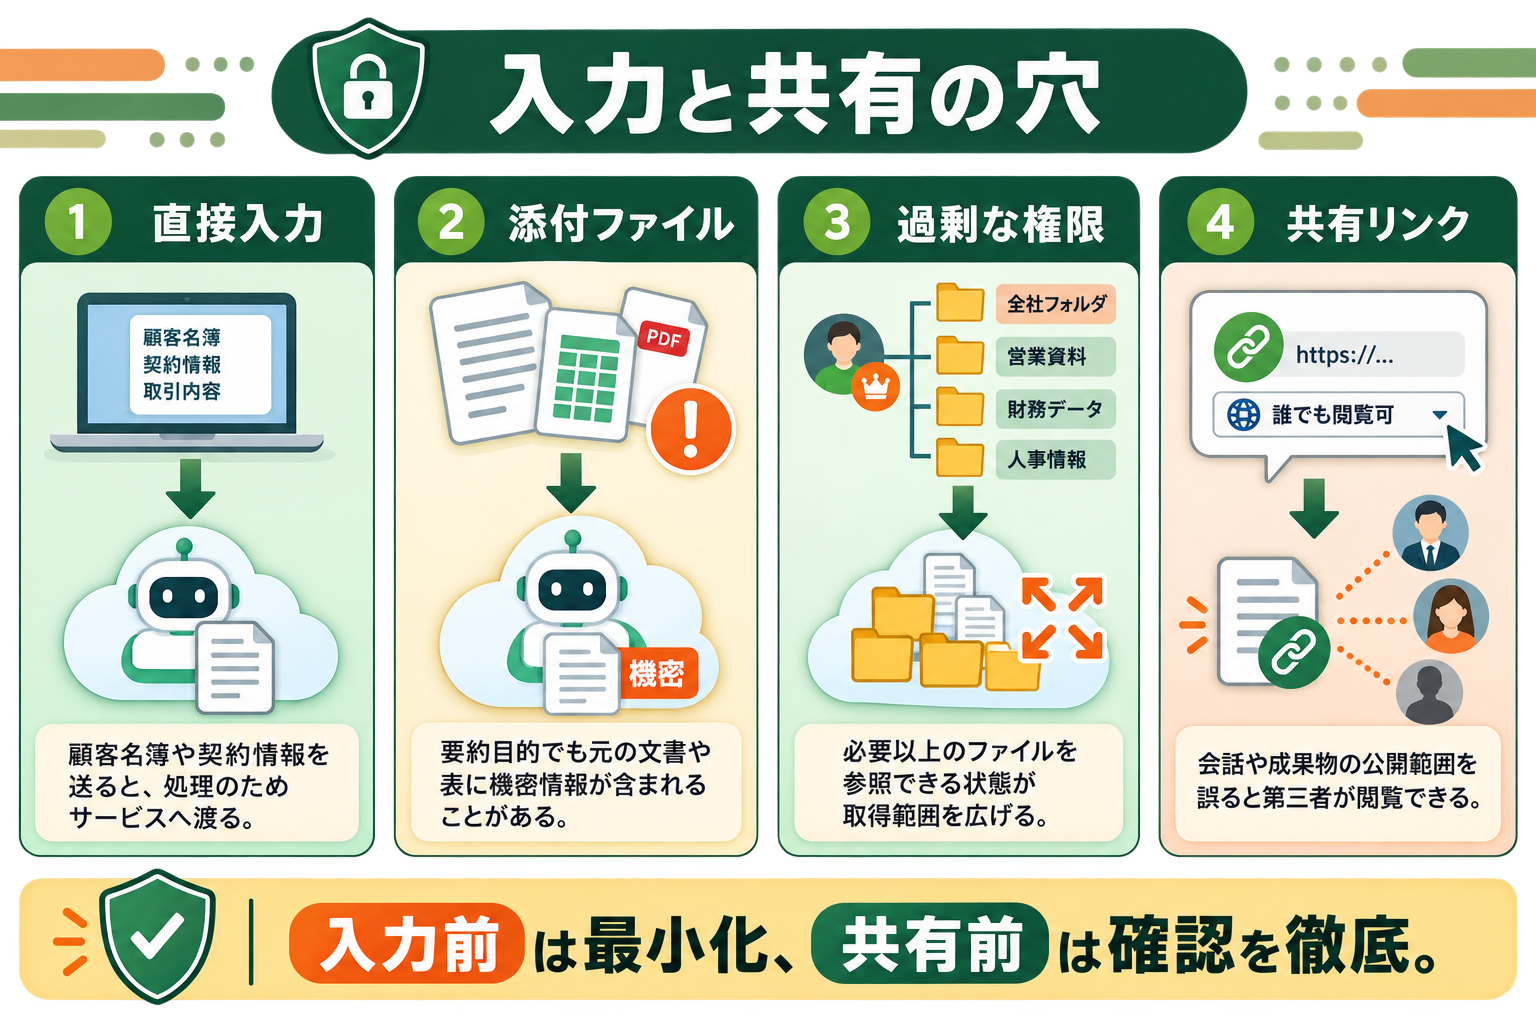
機密情報・個人情報をプロンプトや添付へ直接入力する
最も分かりやすいのは、顧客名簿、未公開の業績、契約書、ソースコード、APIキーなどをそのまま入力するケースです。文章の要約や表の整形だけが目的でも、処理のためにデータはサービスへ送信されます。「短時間しか使わない」「結果をすぐ削除する」ことは、入力した事実を取り消す対策にはなりません。
入力前に、情報を公開情報・社内情報・機密情報・個人情報へ分類します。固有名詞を仮名へ置き換え、数値を丸めても業務上の目的を達成できるなら、元データを送らない方法を優先します。パスワード、秘密鍵、APIキー、本人確認書類の画像は、原則として生成AIへ入力しない情報に定めます。
関連記事:生成AIに個人情報を入力してよいのか|法令の要件とツール別の学習させない設定
共有設定や過剰な権限でWorkspaceデータが見える
Workspaceと連携したGeminiは、利用者本人がアクセスできるGmailやDriveの情報を使って回答できます。Googleの公式ヘルプによれば、Geminiが参照できるのは利用者がアクセス権を持つデータで、管理者とコンテンツ所有者が範囲を制御できます。裏返すと、Drive側で全社公開や外部共有が広すぎれば、その既存権限がGeminiの参照範囲にも影響します。
AIだけを止めても、元データの権限が広いままでは根本対策になりません。共有ドライブ、個人のマイドライブ、グループ、外部共有リンクを棚卸しし、「業務上必要な人だけが見られる」状態を先に作ります。
Geminiで情報漏洩が起きる仕組み|外部連携とアカウント
外部コンテンツのプロンプトインジェクションで想定外の処理が起きる
プロンプトインジェクションとは、Webページ、メール、文書などに悪意ある指示を埋め込み、生成AIに本来意図しない処理をさせようとする攻撃です。Googleの公式説明でも、利用者が悪意あるコンテンツを意図せず参照した場合に攻撃が成立し得ると案内しています。Gemini側は疑わしい入力の警告や除外を行いますが、接続先と実行権限が広いほど影響は大きくなります。
未知のメールや外部ファイルを読み込ませる作業では、警告を無視しない、回答から外部サイトへ認証情報を送らない、自動実行の前に人が確認する、という停止点を設けます。とくにエージェント機能やブラウザ操作では、「読む権限」と「送る・変更する権限」を分けます。
個人アカウント・端末・認証情報の管理不備から流出する
従業員が個人のGoogleアカウントでGeminiを使うと、会社は利用設定、会話履歴、接続アプリ、退職時のアクセス停止を一元管理できません。共有端末でのログイン残り、弱いパスワード、認証情報の使い回し、私物端末へのファイル保存も漏洩経路になります。
業務利用は会社管理のアカウントへ統一し、SSOと多要素認証、端末管理、退職・異動時の権限削除を既存のID管理へ組み込みます。シャドーAIを減らすには禁止通知だけでなく、承認済みの利用環境と相談窓口を用意する必要があります。
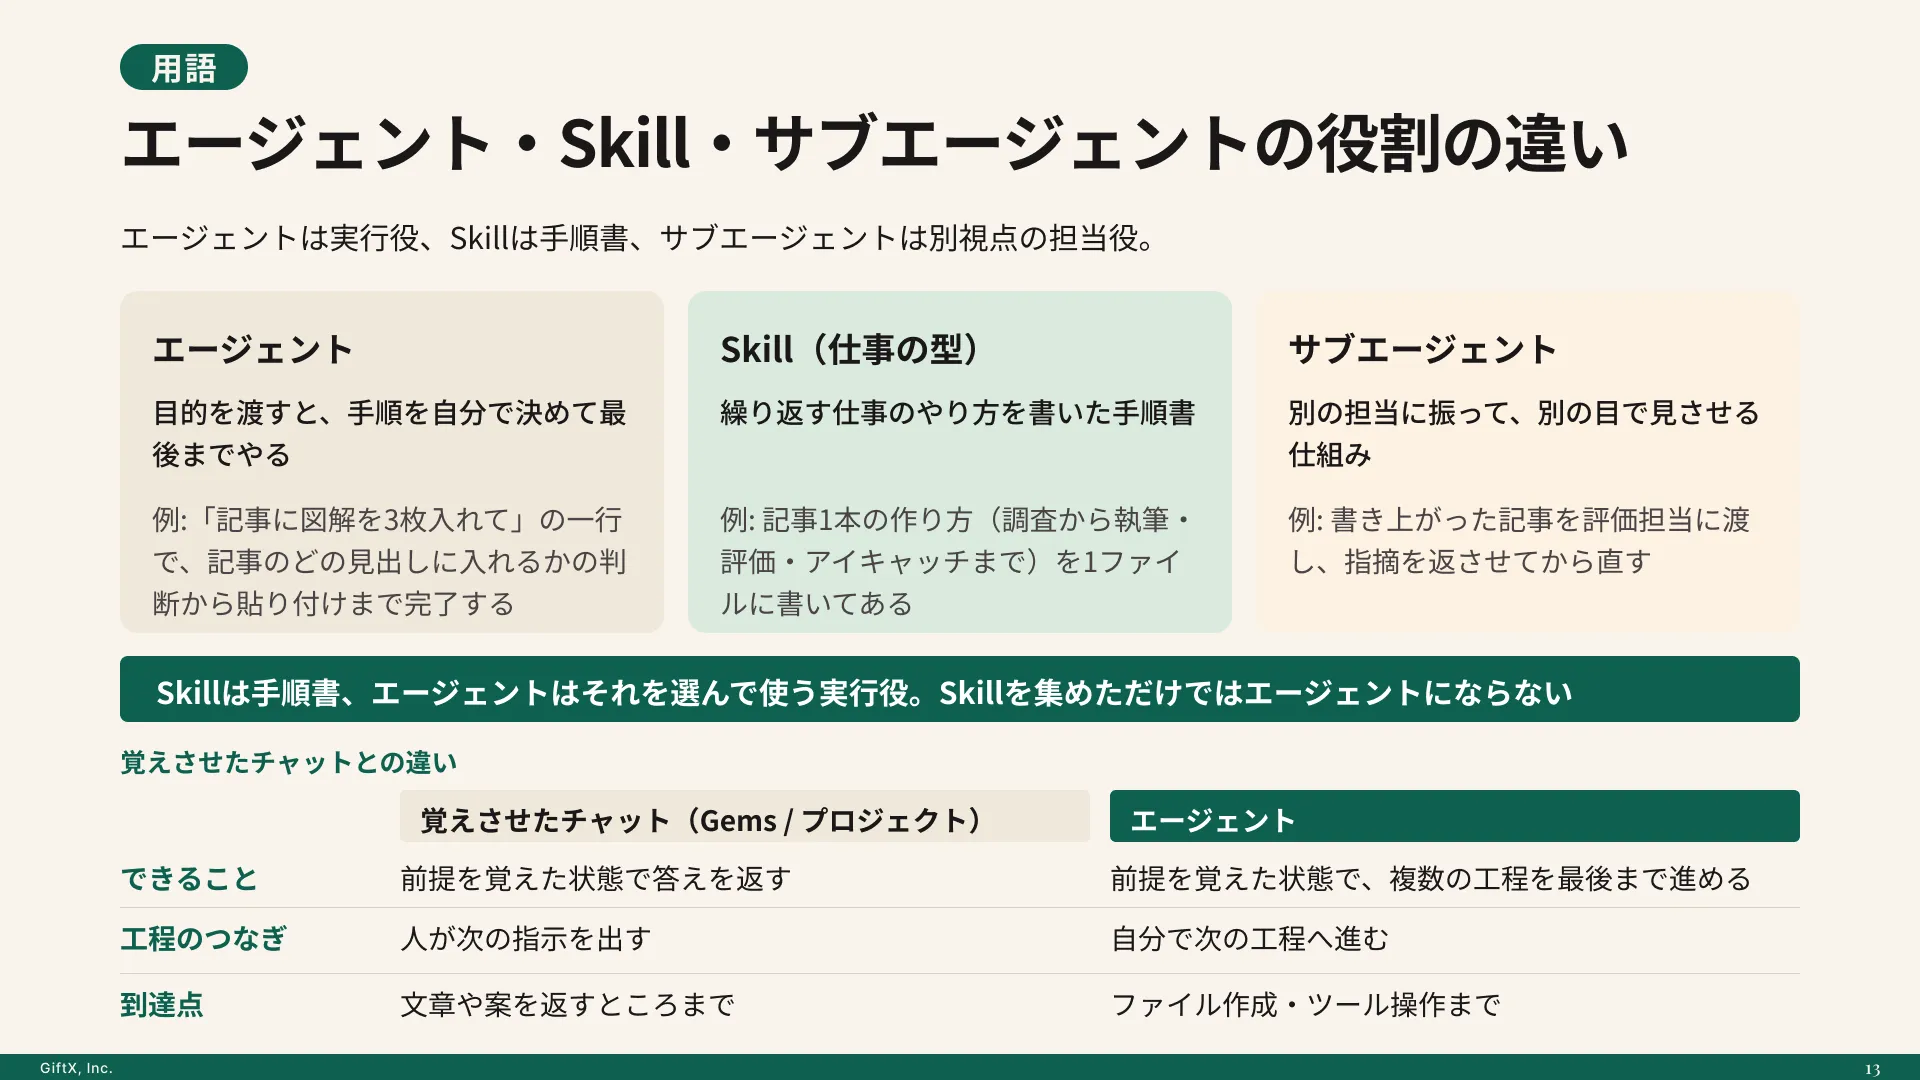
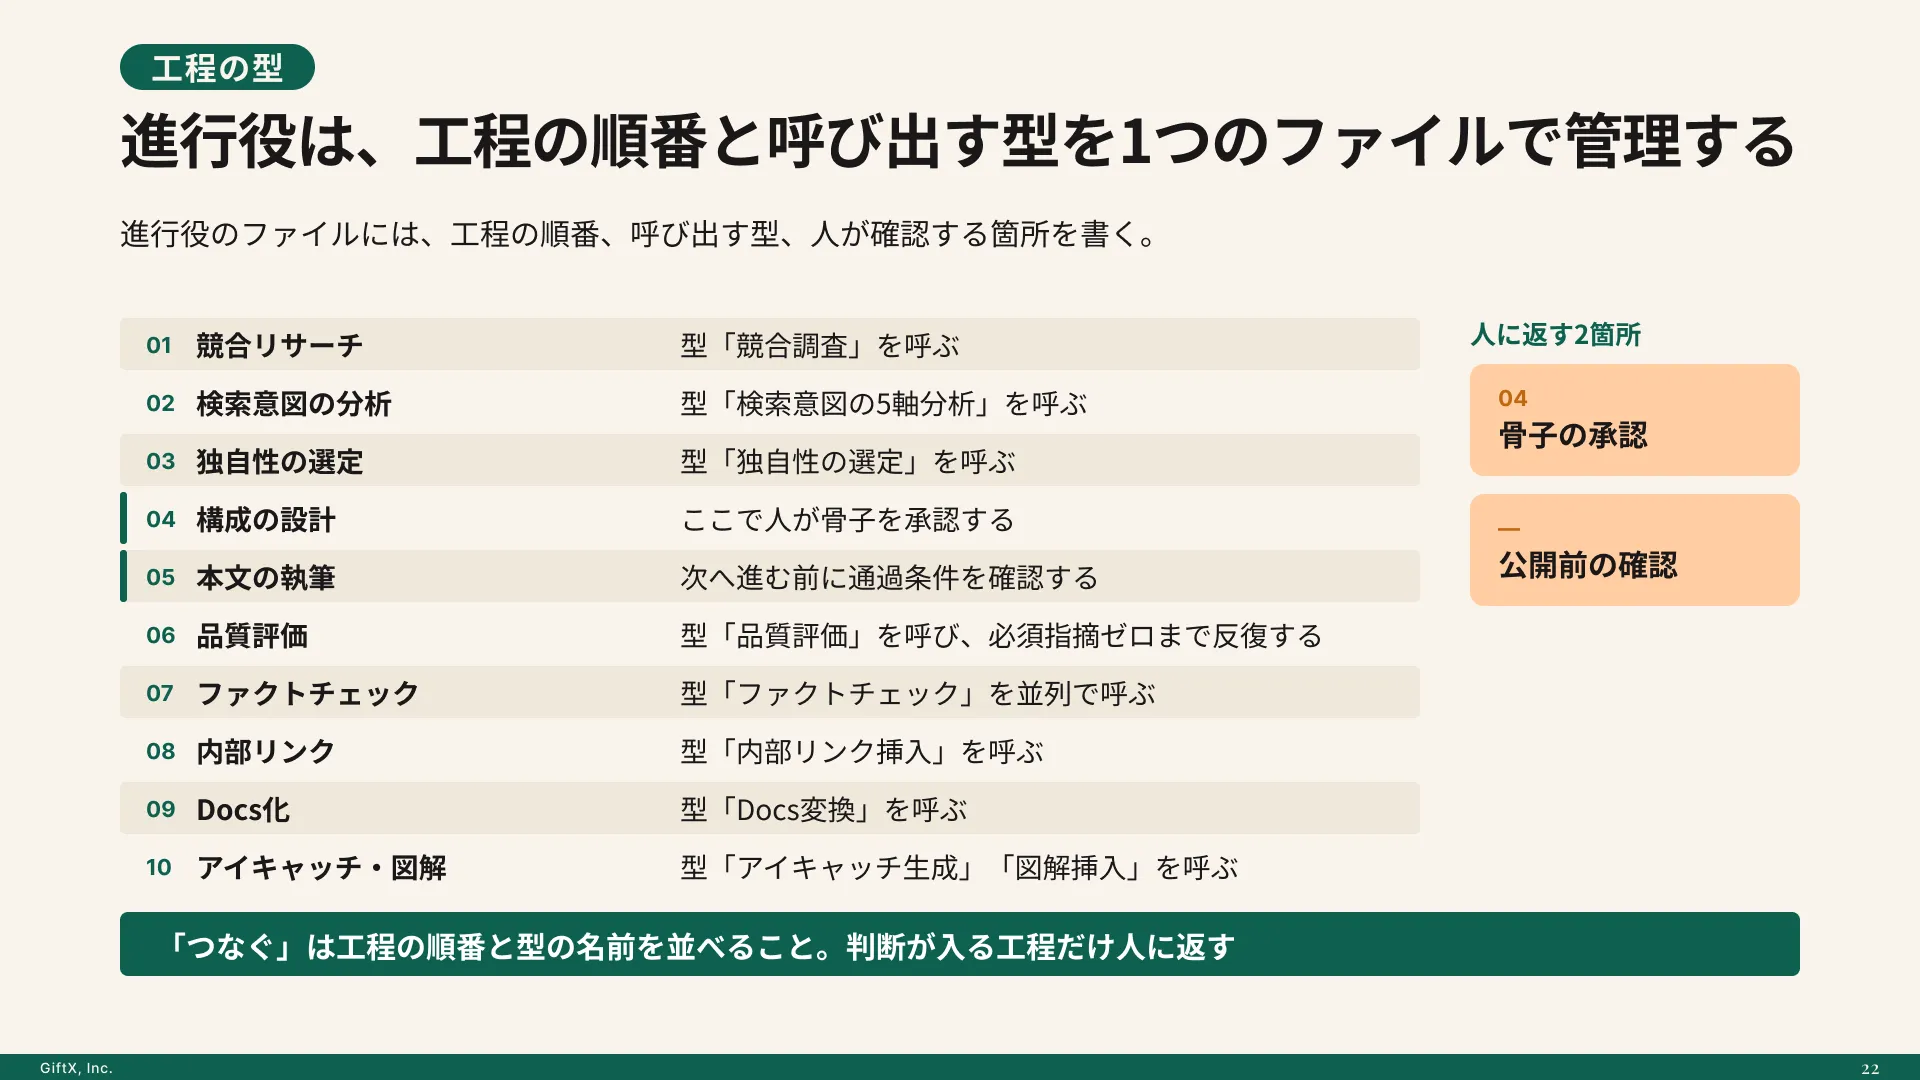
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
個人向けGeminiのデータ保護とは?
個人向けGeminiとWorkspace契約下のGeminiは、データ利用と組織管理の前提が異なります。どちらもGoogleのサービスですが、会社が契約と管理者設定で統制できる範囲は同じではありません。業務データを扱う場合は、料金だけでなく、モデル改善への利用、人によるレビュー、管理者制御、監査の4軸で選びます。
| 比較軸 | 個人向けGemini | Google Workspace版 |
|---|---|---|
| モデル改善への利用 | Keep Activityがオンの場合、保存したアクティビティがサービス改善や生成AIモデルの学習に使われる | Workspaceの保護が適用され、許可なく組織外のモデル学習に使われない |
| 人によるレビュー | 一部のチャットが品質・安全性向上のためレビュー対象になり得る | 入力内容は人によるレビューやモデル学習に使われないと公式案内がある |
| 管理者制御 | 会社が個人設定を一元管理しにくい | 利用者・組織部門ごとのアクセス、Workspaceデータ連携、会話共有などを制御できる |
| 監査・保護 | 個人の履歴設定が中心 | 既存のアクセス制御、DLP、監査ログ、Vaultなどを利用できる |
| 利用者側の責任 | 機密情報を入力しない、共有しない | 左記に加え、最小権限、ログ監視、利用ルールの運用が必要 |
個人向けGeminiで確認すべき学習利用と人によるレビュー
Gemini Apps Privacy Hubによると、Keep Activityがオンの場合、チャットや共有したファイルなどはアクティビティへ保存され、サービス改善や生成AIモデルの学習に利用されます。一部は人によるレビューの対象になります。Keep Activityをオフにした将来のチャットは、フィードバックを送らない限りモデル学習へ使われませんが、応答と安全保護のため72時間保持されます。
設定変更は「機密情報を入力してよい許可」ではありません。設定手順、履歴削除、オフにしても残る扱いは、既存記事のGeminiアクティビティをオフにするデメリットと設定方法で詳しく解説しています。本記事では、活動保存の設定を多層防御の一部として扱います。
Google Workspace版のデータ保護とは?
Workspace版で得られる契約上・管理上の保護
Google Workspaceの公式ヘルプは、WorkspaceでGeminiを使う場合、入力内容が人によるレビューやモデル学習に使われず、Workspace内のやり取りが組織内にとどまると説明しています。また、既存のデータリージョン、DLP、アクセス制御などが適用されます。
管理者はGemini自体の利用可否、Workspaceデータへのアクセス、会話共有を利用者・グループ・組織部門単位で制御できます。監査ログでGeminiによるDriveファイルへのアクセスを調査し、VaultでGeminiアプリの会話を検索・書き出せる構成もあります。利用するプランとライセンスで機能差があるため、導入時は自社契約で使える管理機能を公式管理者ヘルプと管理コンソールで確認します。
Workspace版でも無条件に安全ではない
Workspace版は個人向けより組織統制に向きますが、利用者が閲覧できるデータ、共有設定、出力後のコピー先までは自動的に適正化しません。従業員が不要に広い権限を持っていればGeminiの参照範囲も広がり、生成結果を外部チャットへ貼り付ければWorkspaceの境界外へ出ます。
したがって「学習に使われない」ことと「漏洩が起きない」ことを分けます。法人版の導入後も、元データのアクセス制御、入力区分、出力の共有ルール、ログ監視、インシデント対応は必要です。
会社でGeminiを使うための実践方法|利用可否の判断
利用可否は部署や役職ではなく、扱うデータと操作の危険度で決めます。同じ担当者でも、公開資料の要約は許可でき、顧客名簿の分析は不許可になる場合があります。申請時に次の項目を確認すると、担当者の感覚だけに依存しない判断ができます。
- 会社管理のWorkspaceアカウントを使っているか
- 入力データに個人情報、契約秘密、未公開情報、認証情報が含まれないか
- 元データを匿名化・仮名化・要約しても目的を達成できるか
- Geminiが参照するDrive、Gmail、外部アプリの範囲は必要最小限か
- 出力を自動送信・公開・更新する前に人が確認するか
- 利用履歴やアクセスログを管理者が追跡できるか
- 異常時に停止し、報告する責任者と連絡先が決まっているか
一つでも確認できない項目があれば、そのまま本番業務へ入れず、データを落とす、権限を狭める、検証環境へ切り替える、承認者を置くのいずれかを先に行います。
扱うデータを禁止・条件付き・許可に分類する
ルールは「機密情報を入力しない」だけでは現場で判断が割れます。禁止にはパスワード、秘密鍵、本人確認書類、未公表の財務情報などを置きます。条件付きには匿名化した顧客の声、社内限定の手順書、契約で利用が認められたデータを置き、利用環境や承認者を指定します。許可には公開済みWebページ、自社が公開した資料、権利処理済みの一般情報などを置きます。
高リスク操作には人の承認と停止条件を設ける
AIが文章を提案する作業と、メール送信や外部システム更新まで行う作業では、失敗時の影響が異なります。外部への送信や変更を伴う操作は人の承認を必須にし、不審な指示、想定外の宛先、機密語の検出、権限エラーが出たら停止します。2026年3月31日公表のAI事業者ガイドライン第1.2版も、AIの自律的な動作に対するリスク管理と、人間が最終判断する仕組みを重視しています(出典: meti.go.jp)。
Geminiの情報漏洩対策を実践する7つの方法
対策は、利用者の注意だけでなく、契約、データ、権限、検知、教育、対応を重ねて設計します。一つの設定が破られても別の層で止められる状態を作ると、誤操作と攻撃の両方に備えられます。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
1. 業務利用を会社管理のアカウントへ統一する
業務では承認済みのWorkspaceアカウントを使い、個人アカウントからの利用を禁止します。SSO、多要素認証、端末管理、退職・異動時の自動失効を既存のID管理へ組み込み、誰がいつ利用できるかを会社側で制御します。
2. 入力禁止データと例外承認を具体例で定める
入力禁止をデータ種別と具体例で示し、例外は責任者の承認を必要とします。「社外秘は不可」だけでなく、「顧客名と連絡先を含むCSV」「未発表の価格表」「本番環境のログ」のように、日常業務で迷う例を載せます。
3. 入力前にマスキング・仮名化・最小化する
氏名を顧客Aへ、正確な金額を範囲へ、実在の契約文を要件だけへ置き換えます。必要な列だけを抽出し、目的に不要な情報は削除します。元データを送らず、同じ形式のダミーデータでプロンプトを検証してから適用する方法も有効です。
4. Workspaceと外部アプリの権限を最小化する
Geminiの利用者、Workspaceデータ連携、会話共有、外部アプリ接続を組織部門やグループ単位で絞ります。Driveの外部共有、リンク共有、共有ドライブのメンバーを定期的に棚卸しし、読み取りと変更の権限を分けます。
5. DLP・監査ログ・アラートで検知する
DLP(Data Loss Prevention、機密情報の持ち出しを検知・制御する仕組み)で個人情報や認証情報の入力・コピー・アップロードを制限し、Geminiの利用状況とDriveアクセスを監査します。Google Workspaceの公式情報では、Driveの信頼ルール、IRM、クライアントサイド暗号化、監査ログ、Vault、Chrome Enterprise PremiumのエンドポイントDLPなどが紹介されています。
より高度な生成AIシステムでは、入力と出力の両方を検査する方法もあります。Google CloudのModel Armorは、プロンプトインジェクション、悪意あるURL、機密情報を検知する層を提供します。ただし、これはGoogle Cloud側で構成する別製品であり、すべてのWorkspace利用へ自動適用される機能ではありません。
6. 警告を止めずに教育と演習へつなげる
プロンプトインジェクションや不審な共有への警告を、作業を邪魔する通知として一律に無効化しないよう周知します。安全な例と危険な例を並べ、実際の業務に近いダミーデータで「入力してよいか」「どこで止めるか」を演習します。
7. 誤入力時の報告窓口と初動手順を決める
報告者を責める運用にすると、発見が遅れて影響が広がります。入力内容、利用アカウント、日時、共有範囲をすぐ記録し、情報システム、法務、個人情報保護の責任者へ連絡できる一本の窓口を用意します。
AI Growth Labが2026年に実施した複数回答の調査では、生成AI活用の課題として「セキュリティ制限でツールが使えない」が19.6%、「利用ルール・ガイドラインがない」が19.1%でした。詳細はビジネス職8,000人の生成AI活用実態調査で公開しています。禁止だけで利用を止めるのではなく、使える範囲と報告手順を同時に示すことが、安全性と活用を両立する出発点です。
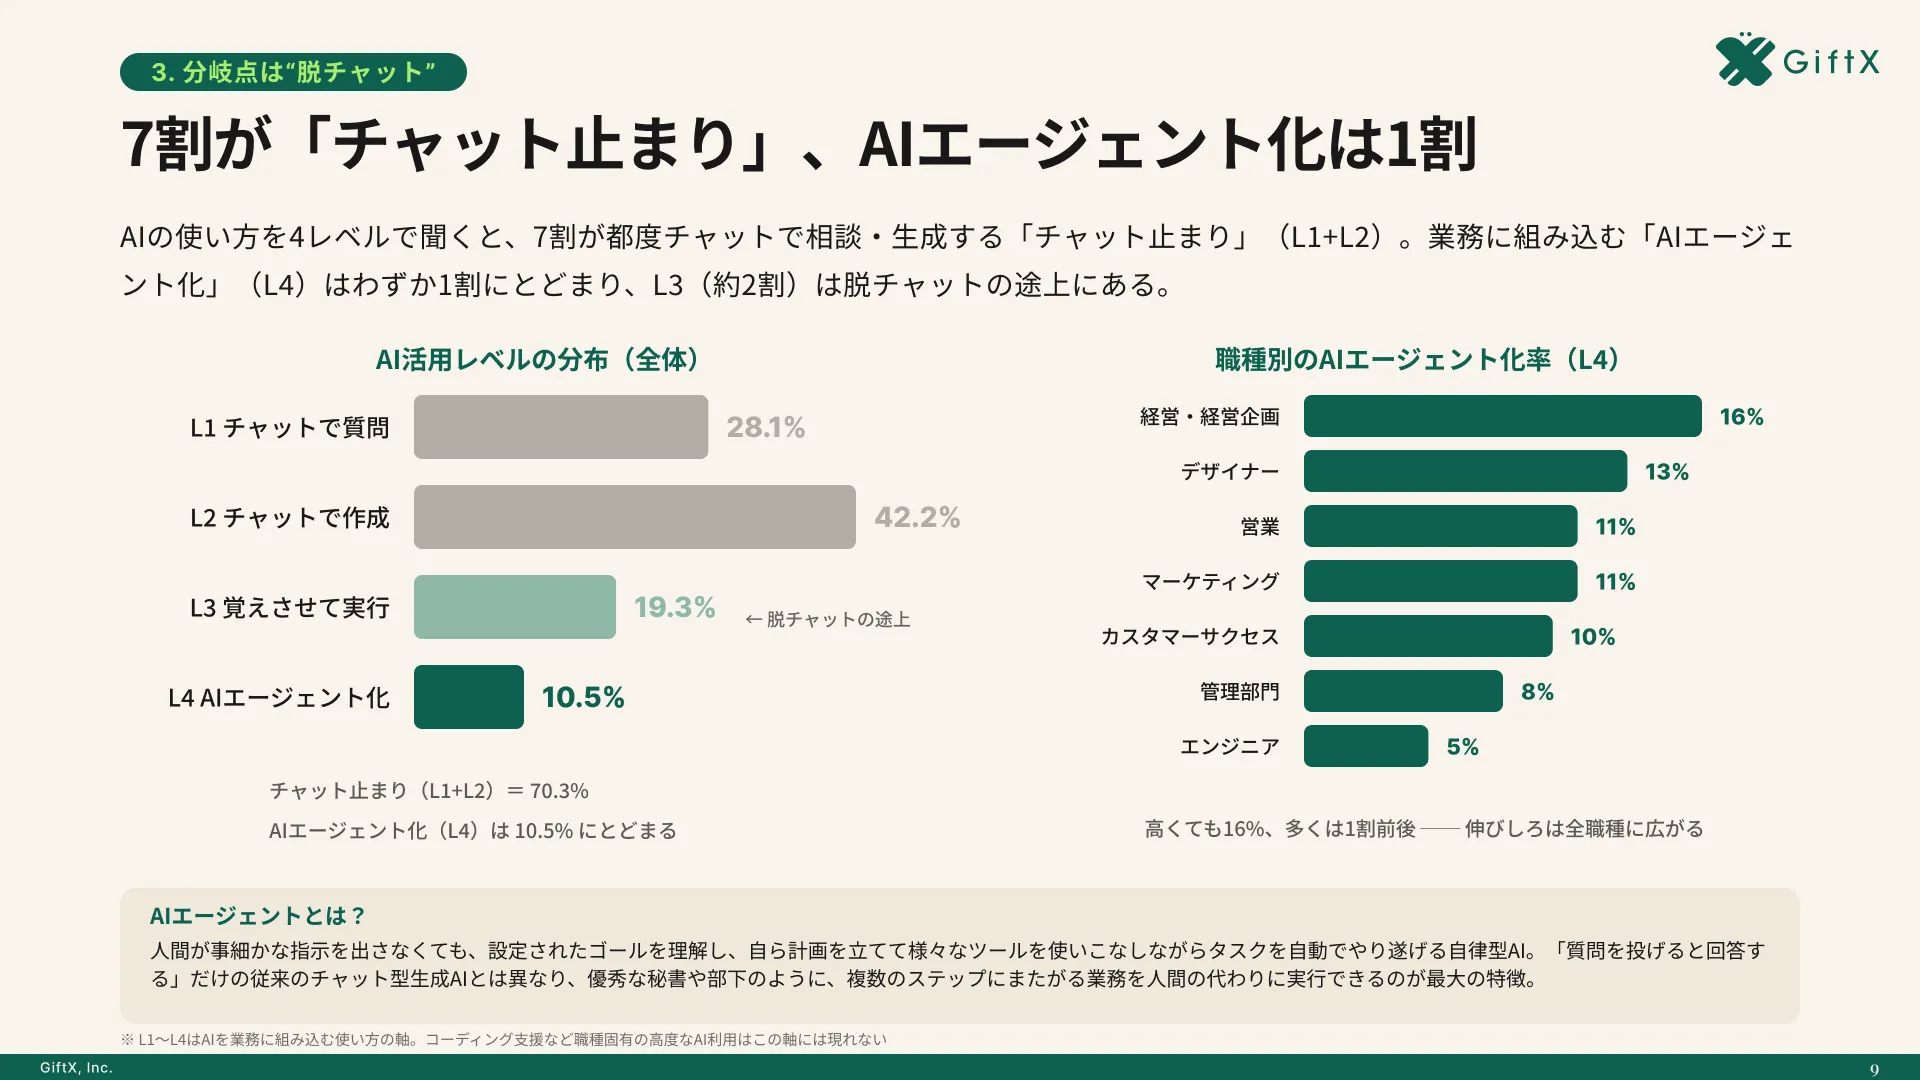
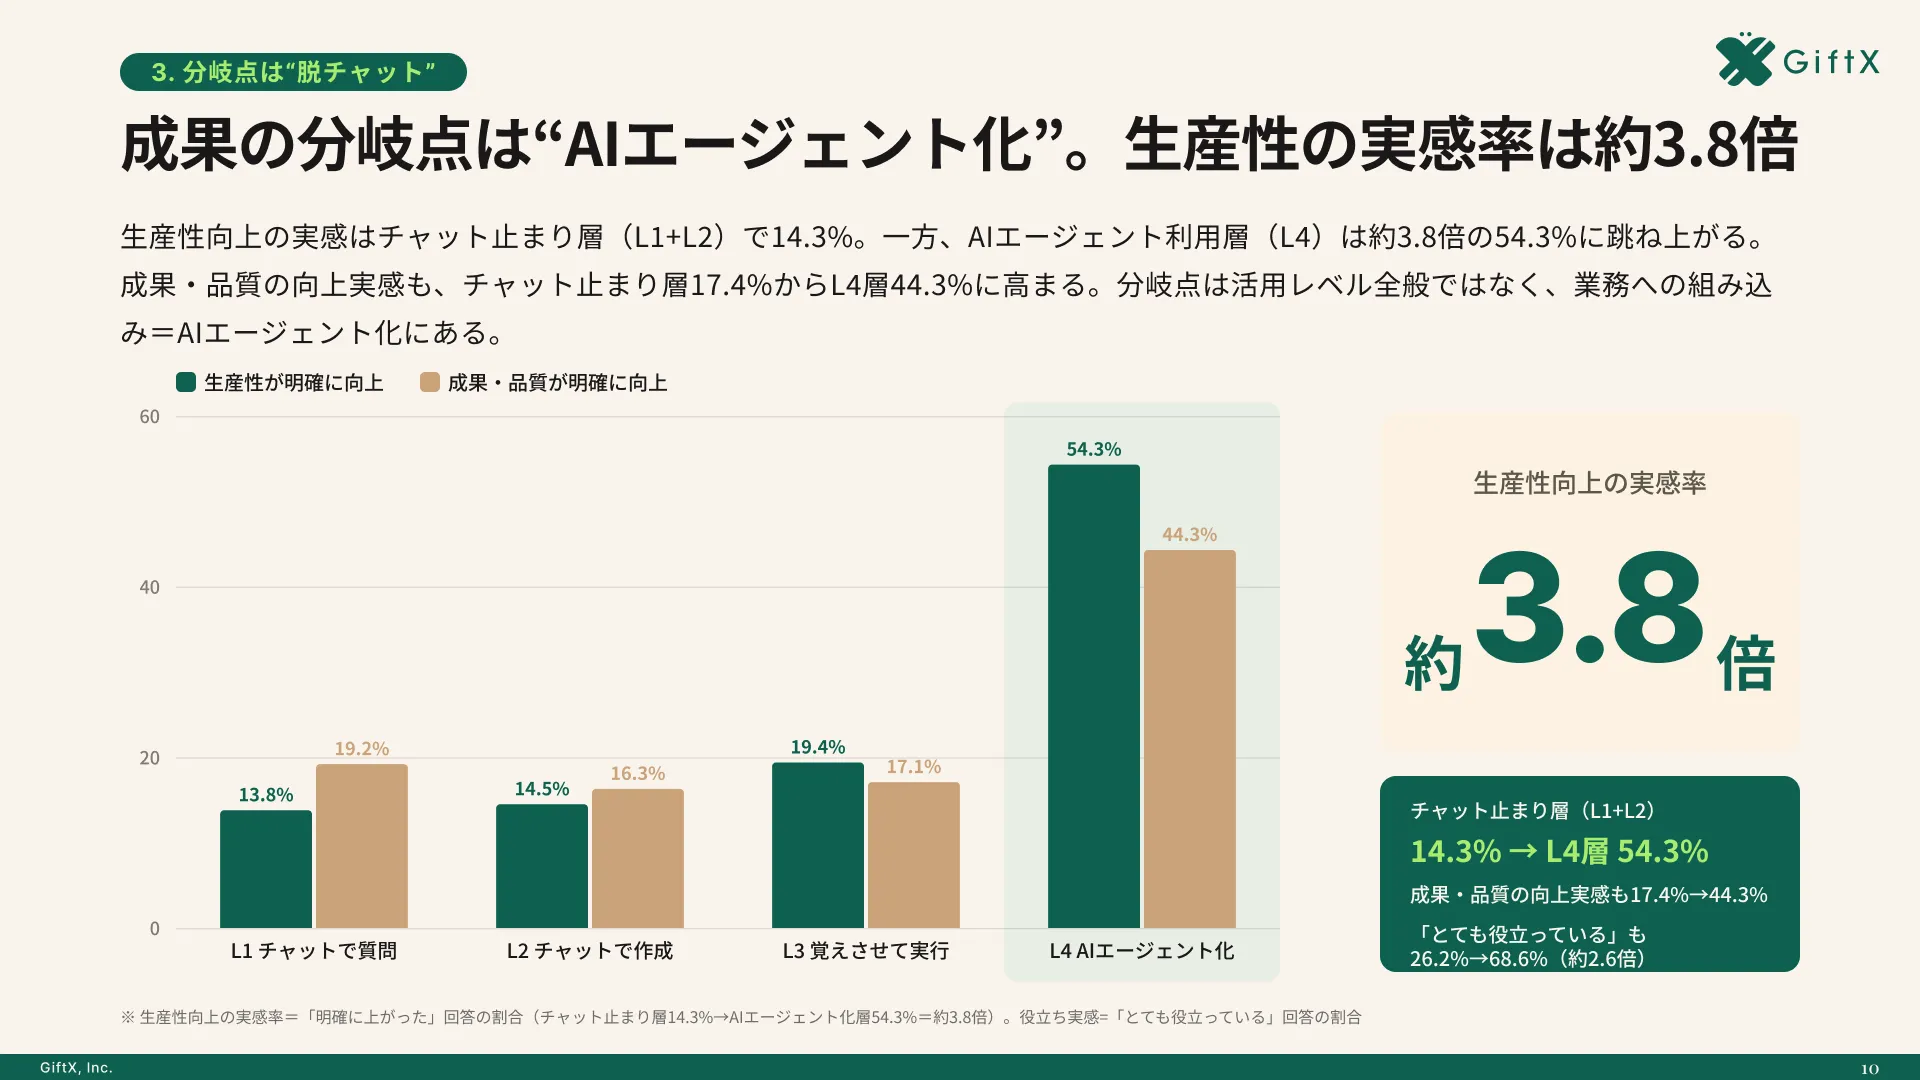
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
ケース別に見るGeminiの情報漏洩と初動対応
誤入力が起きたら、履歴を削除して終わりにせず、情報の種類、保存先、共有範囲、外部への影響を確認します。次の順序で動くと、証拠を失わずに拡大を抑えられます。
- 利用を止める:該当の会話、連携、自動実行を停止し、必要ならアカウントを一時無効化します
- 事実を記録する:日時、アカウント、入力内容、添付、回答、共有先、実行された操作を保存します
- アクセスを遮断する:公開リンクを停止し、外部共有を解除し、漏れた可能性があるAPIキーやパスワードを失効・再発行します
- 影響範囲を調べる:管理ログ、Driveのアクセス、会話共有、接続アプリ、端末の利用履歴を確認します
- 社内責任者へ報告する:情報システム、法務、個人情報保護責任者、取引先対応の責任者へ連携します
- 通知要否を判断する:本人、取引先、委託元、所管当局への報告が必要かを、情報種別、契約、法令に基づいて判断します
- 再発防止を反映する:入力区分、権限、DLP、教育、承認フローのどこで止められなかったかを特定して修正します
履歴削除は、利用者の画面から表示を消す操作であって、あらゆる保存先から即時かつ完全に消去されたことを保証する手段ではありません。自己判断で証拠を消す前に、管理者が必要なログを確保します。個人情報や契約情報を含む場合は、通知期限や報告先が変わるため、法務・個人情報保護責任者へ早い段階で接続してください。
個人向けアカウントへ顧客CSVを添付したケース
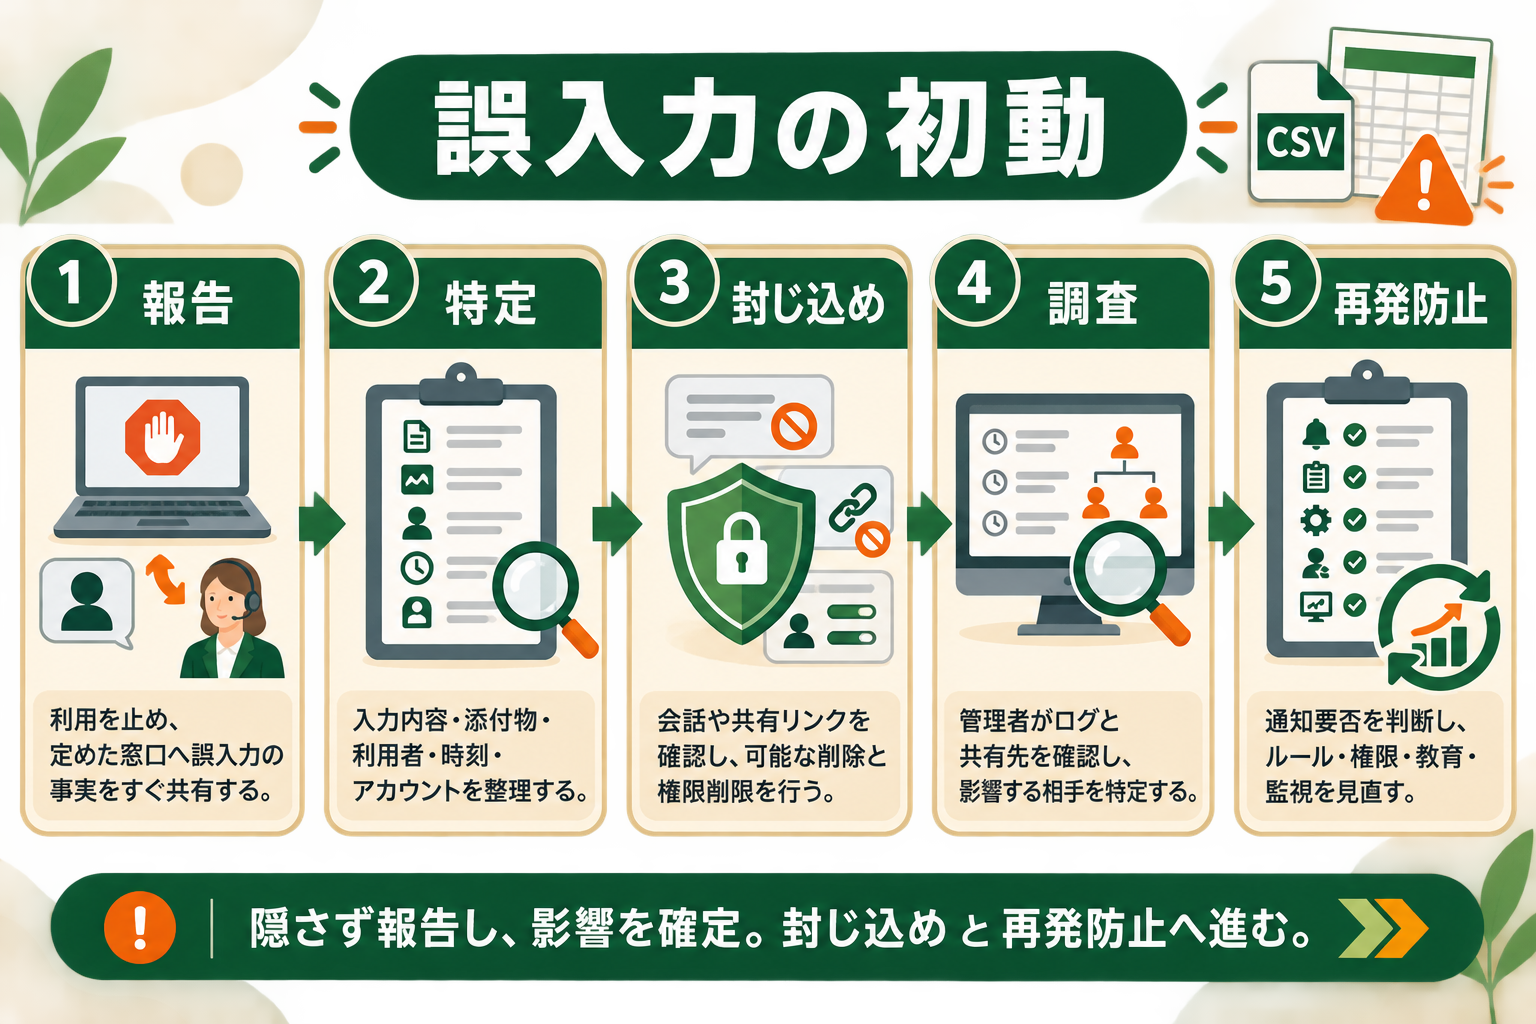
最初に該当アカウントでの利用とファイル共有を止め、CSVに含まれた項目と人数、入力日時、フィードバック送信の有無を記録します。パスワードやアクセストークンが含まれていれば即時失効し、個人情報保護責任者が本人通知や当局報告の要否を判断します。再発防止では、会社管理アカウントの提供とブラウザ側のアップロード制御をセットにします。
会話の共有リンクを社外公開したケース
共有を停止し、リンクを知る人だけが見られたのか、検索や転送で不特定の人へ届き得たのかを確認します。会話本文だけでなく、添付ファイル、参照したDrive文書、回答に含まれた固有名詞も影響範囲に入れます。共有機能を組織単位で制限し、社外共有には承認者を置きます。
悪意ある文書を読み込ませたケース
Geminiの警告、生成された回答、実行した外部アクセスを保存し、接続アプリと自動実行を止めます。文書内の指示が機密情報の表示や外部送信を求めていなかったか、実際にどの権限が使われたかをログで確認します。再開時は読み取り専用の検証環境とダミーデータを使い、外部送信前に人の承認を挟みます。
退職者のアカウントが残っていたケース
アカウント、セッション、端末、接続アプリを失効し、退職日以降のGemini利用とDriveアクセスを調査します。会話やファイルが外部へ持ち出された証拠がなくても、アクセス可能だった期間と対象データを記録します。入退社のID管理にGeminiの利用権限を含め、個別の手作業に依存しない停止フローへ改めます。
生成AI利用ガイドラインを約3週間で策定した支援ケース
生成AIの安全利用を進めるには、抽象的な禁止事項よりも、利用できる業務、入力できない情報、成果物の確認方法を具体化する必要があります。GiftXが支援した企業では、委員会形式で約3か月を見込んでいた生成AI利用ガイドラインについて、部門別のユースケースとNG例を整理し、概算で約3週間まで策定期間を短縮しました。
この事例では、ツール名ごとの規定を増やすのではなく、データ区分、利用環境、承認の要否、成果物の検収基準を共通化しました。Geminiの機能や管理画面が更新されても、扱う情報と操作の危険度を基準にすれば、ルール全体を作り直さずに差分を更新できます。
生成AIの安全対策で陥りがちな3つの落とし穴
安全対策は厳しくするほどよいとは限りません。利用を地下化させず、実際の業務で守れる形にするため、導入時に起きやすい3つの失敗を避けます。
落とし穴1|全面禁止だけで利用可能な範囲を決めない
全面禁止だけを通知すると、公開情報の要約まで止まり、便利さを知る従業員は個人アカウントへ流れやすくなります。禁止データと同時に、会社管理の環境で利用できる業務、申請が必要な業務を示します。
落とし穴2|全社ガバナンスの完成を待って検証が止まる
最初から全部門、全データ、全機能を対象にすると、例外の議論が増えて判断が止まります。公開情報だけを使う一つの業務から検証し、見つかった論点を共通ルールへ反映します。
落とし穴3|Geminiの設定だけに頼り業務フローへ防御を組み込まない
活動保存、管理者設定、DLPは有効ですが、元データを減らす工程や外部送信前の承認がなければ、設定の外側で漏洩が起こります。入力前のマスキング、最小権限、出力確認、異常時の停止を一つの業務フローとして設計します。
スモールスタートで1業務をAIエージェントに任せる
禁止と許可の境界が明確な一つの業務を選び、ダミーデータで検証してから対象を広げます。権限、承認、ログ、停止条件まで小さな範囲で確かめれば、全社展開前に不足を修正できます。Geminiを含む生成AIを安全な業務フローへ組み込む設計は、GiftX AIエージェント構築支援でもご相談いただけます。
まとめ|Geminiの安全性は設定ではなく多層防御で高める
Geminiの情報漏洩リスクは、機密情報の直接入力、共有・権限、プロンプトインジェクション、個人アカウントや認証の不備という4経路で捉えると整理できます。個人向けGeminiの活動保存をオフにすることは一つの対策ですが、会社利用ではWorkspace契約、最小権限、入力前のマスキング、DLP、監査ログ、教育、初動対応を重ねる必要があります。まずは公開情報だけを扱う一業務で権限と停止条件を検証し、安全性を確認してから対象を広げましょう。
Geminiを安全な業務フローへ組み込みたい方へ
Geminiの導入では、ツールの設定だけでなく、対象業務、扱うデータ、権限、確認者、異常時の停止条件を一体で設計することが欠かせません。GiftXでは、業務の切り分けからAIエージェントの設計・開発、運用ルールの整備まで支援しています。まずは機密情報を使わない一業務から、安全性と効果を確かめたい企業のご相談にも対応します。