AIを悪用したサイバー攻撃とは?従来の攻撃との違い
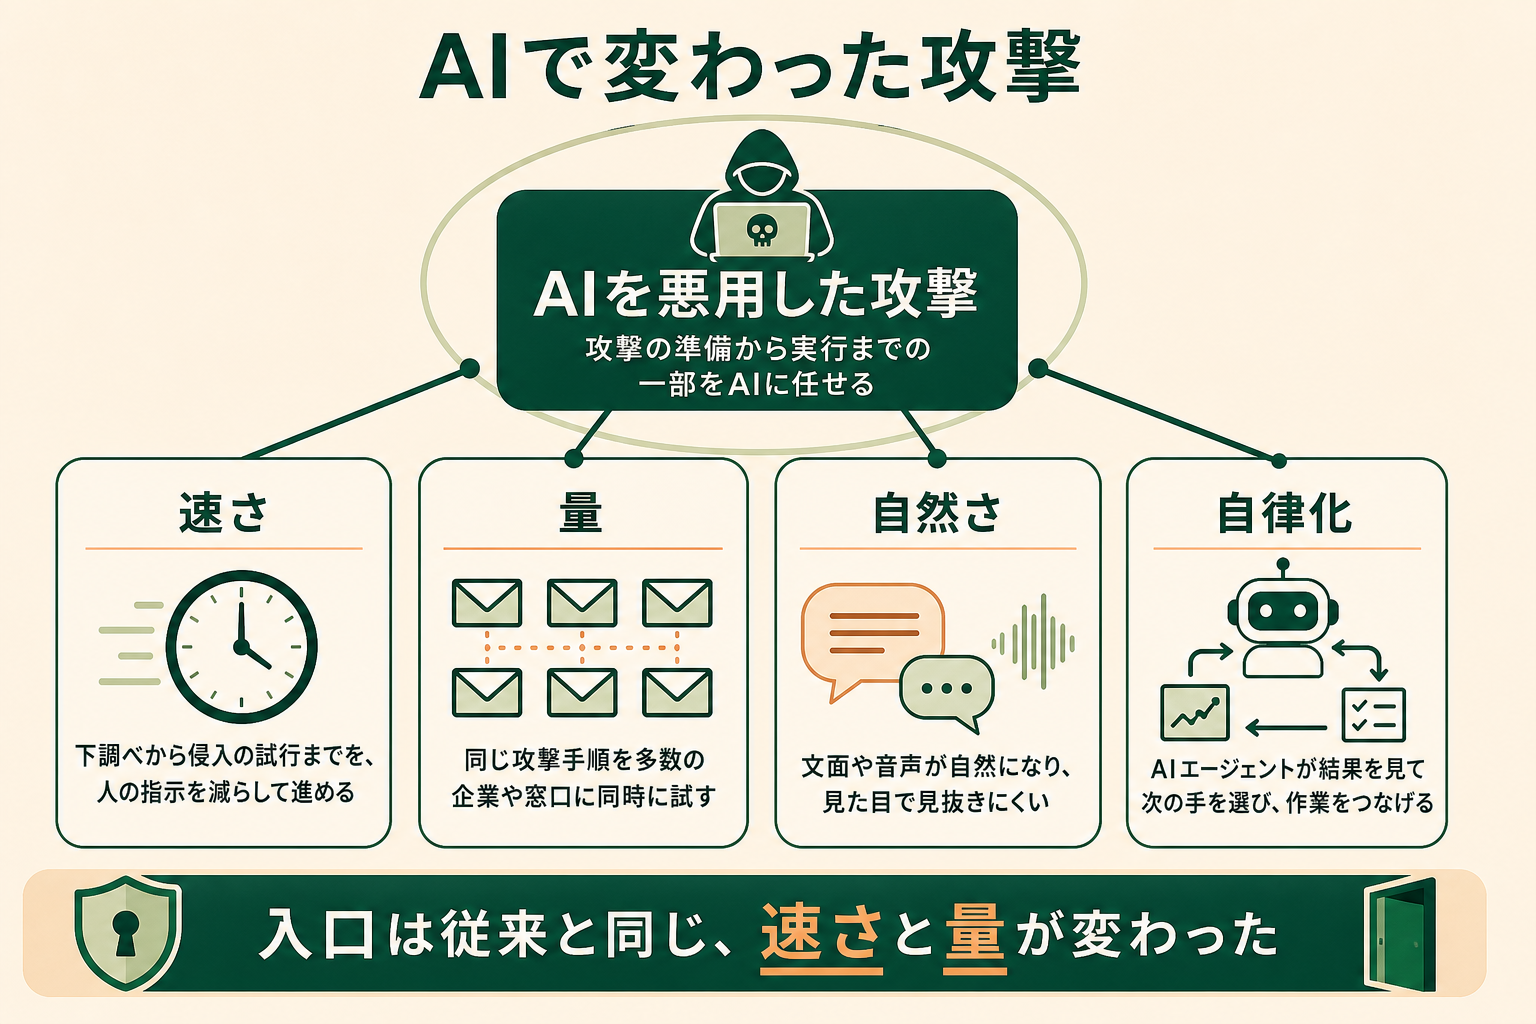
AIを悪用したサイバー攻撃とは、攻撃の準備から実行までの一部を生成AIやAIエージェントに任せ、従来より速く、多く、自然に見える形で行う攻撃の総称です。
AIそのものが新しい侵入経路をつくるというより、これまで人手と時間がかかっていた作業をAIが肩代わりする点に特徴があります。たとえば、標的ごとに文面を書き分けたフィッシングメールの作成、公開情報からの下調べ、脆弱性の探索、侵入に成功したあとの横展開などです。
一方で、企業が業務に組み込んだAIエージェントそのものが狙われる攻撃も増えています。本記事では、社内で生成AIを使うときのリスク全般ではなく、攻撃者がAIを使う側と、AIエージェントが狙われる側の話を中心に扱います。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
AIで攻撃者が得たもの
AIによって攻撃者が得たものは、主に次の4点に整理できます。
- 速さ:偵察から侵入の試行までを、人が指示を出す回数を減らしながら進められる
- 量:1つの攻撃手順を、多数の企業や窓口に同時に試せる
- 自然さ:日本語の不自然さや誤字といった、これまでの見分け方が通用しにくくなる
- 自律化:AIエージェントが結果を見て次の手を選び、作業をつなげて実行する
いずれも、技術力の低い攻撃者でも一定水準の攻撃を組み立てられるようになった変化です。守る側から見ると、攻撃の手数が増え、気づくまでの時間が短くなったと言い換えられます。
IPAの10大脅威で初めて3位に入った
国内でも、AIをめぐるリスクは主要な脅威として扱われ始めています。IPA(情報処理推進機構)が2026年1月に公表した「情報セキュリティ10大脅威 2026」の組織編では、「AIの利用をめぐるサイバーリスク」が初めて選ばれ、3位に入りました(出典: ipa.go.jp)。
この項目には、意図しない情報漏えいやAIの出力の鵜呑みに加えて、AIの悪用によるサイバー攻撃の容易化と手口の巧妙化が含まれています。1位はランサム攻撃、2位はサプライチェーンや委託先を狙った攻撃で、AIはこうした既存の攻撃を後押しする要素として位置づけられています。
AIを悪用したサイバー攻撃の主な手口と種類
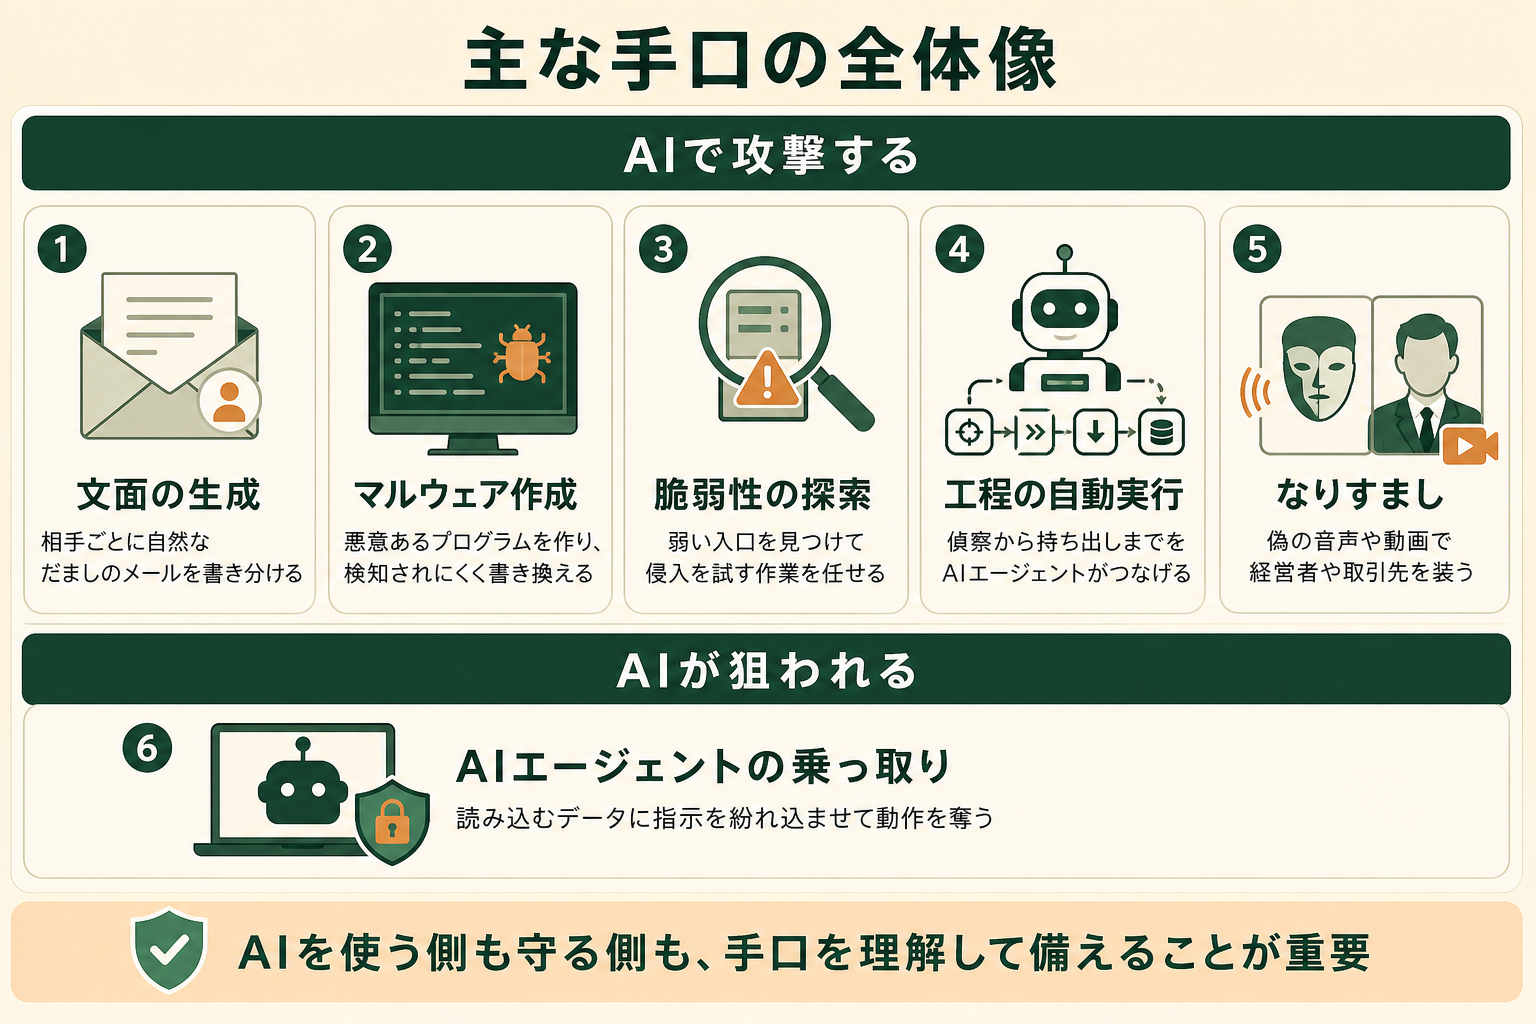
AIが使われる場面は、攻撃のどの段階を担うかで分けると整理しやすくなります。ここでは、企業が実際に被害を受けやすい6つの手口を取り上げます。
フィッシングメールとビジネスメール詐欺の文面生成
最も広く使われているのが、だましのメール文面をAIに書かせる手口です。取引先の社名や担当者名、直近の商談の話題を公開情報から拾い、相手ごとに自然な日本語で書き分けます。
これまで社員教育で教えてきた「日本語がおかしいメールを疑う」という見分け方は、ほとんど役に立たなくなりました。送金先の変更や認証情報の入力を求める内容かどうかで判断する必要があります。
マルウェアの作成と改変
AIにプログラムを書かせて、マルウェア(悪意あるプログラム)を作ったり、既存のマルウェアを検知されにくい形に書き換えたりする手口です。国内でも2024年5月に、複数の対話型生成AIから得た情報を組み合わせてランサムウェアを作ったとして、警視庁が男を逮捕した事例が報じられています。
多くの生成AIは不正なコードの作成を断るよう設計されていますが、作業を小さく分けて頼むと、断られにくくなる場合があります。AIの安全対策だけに頼れない理由の1つです。
脆弱性の探索と侵入の自動化
攻撃対象のシステムを調べ、弱い入口を見つけて侵入を試す作業を、AIにまとめて任せる手口です。本来は防御側が自社の弱点を確かめるための自律型の侵入テストツールが、オープンソースとして公開され、攻撃に転用されるケースも出ています。
同じ道具が攻撃者の手に渡ると、パッチ(修正プログラム)の当て忘れや、使い回しのパスワードが残る入口を、短時間で大量に見つけられてしまいます。
事例|韓国の金融機関7社への侵入
2026年10月初め、韓国で銀行など7つの金融会社に外部から侵入され、約6万7,000人分の個人情報が流出したことが明らかになりました。韓国の金融委員会委員長はAIが使われた疑いがあると説明し、攻撃に使われたサーバーからは GitHub で公開されている自律型の侵入テストツールの痕跡が見つかったと報じられています。攻撃者は中核システムではなく、社員や外部委託先が使う周辺システムを繰り返し狙いました。
攻撃の工程をAIエージェントがつなげて実行する
偵察、侵入、情報の持ち出しといった工程を、AIエージェントが結果を見ながら自分でつなげていく手口です。Anthropic は2025年11月、中国の国家支援とみられるグループが同社の Claude Code を使って約30の組織を狙った諜報活動を、同年9月中旬に検知・遮断したと報告しました。
作業の80〜90%をAIが担い、人の判断は1回の攻撃あたり4〜6か所程度だったとしています。攻撃者は防御テストを装い、作業を無害に見える小さなタスクに分けて安全策をすり抜けました。国内とは標的や手口に違いはあるものの、人の手をほとんど介さない攻撃が実際に起きたことを示す事例です。
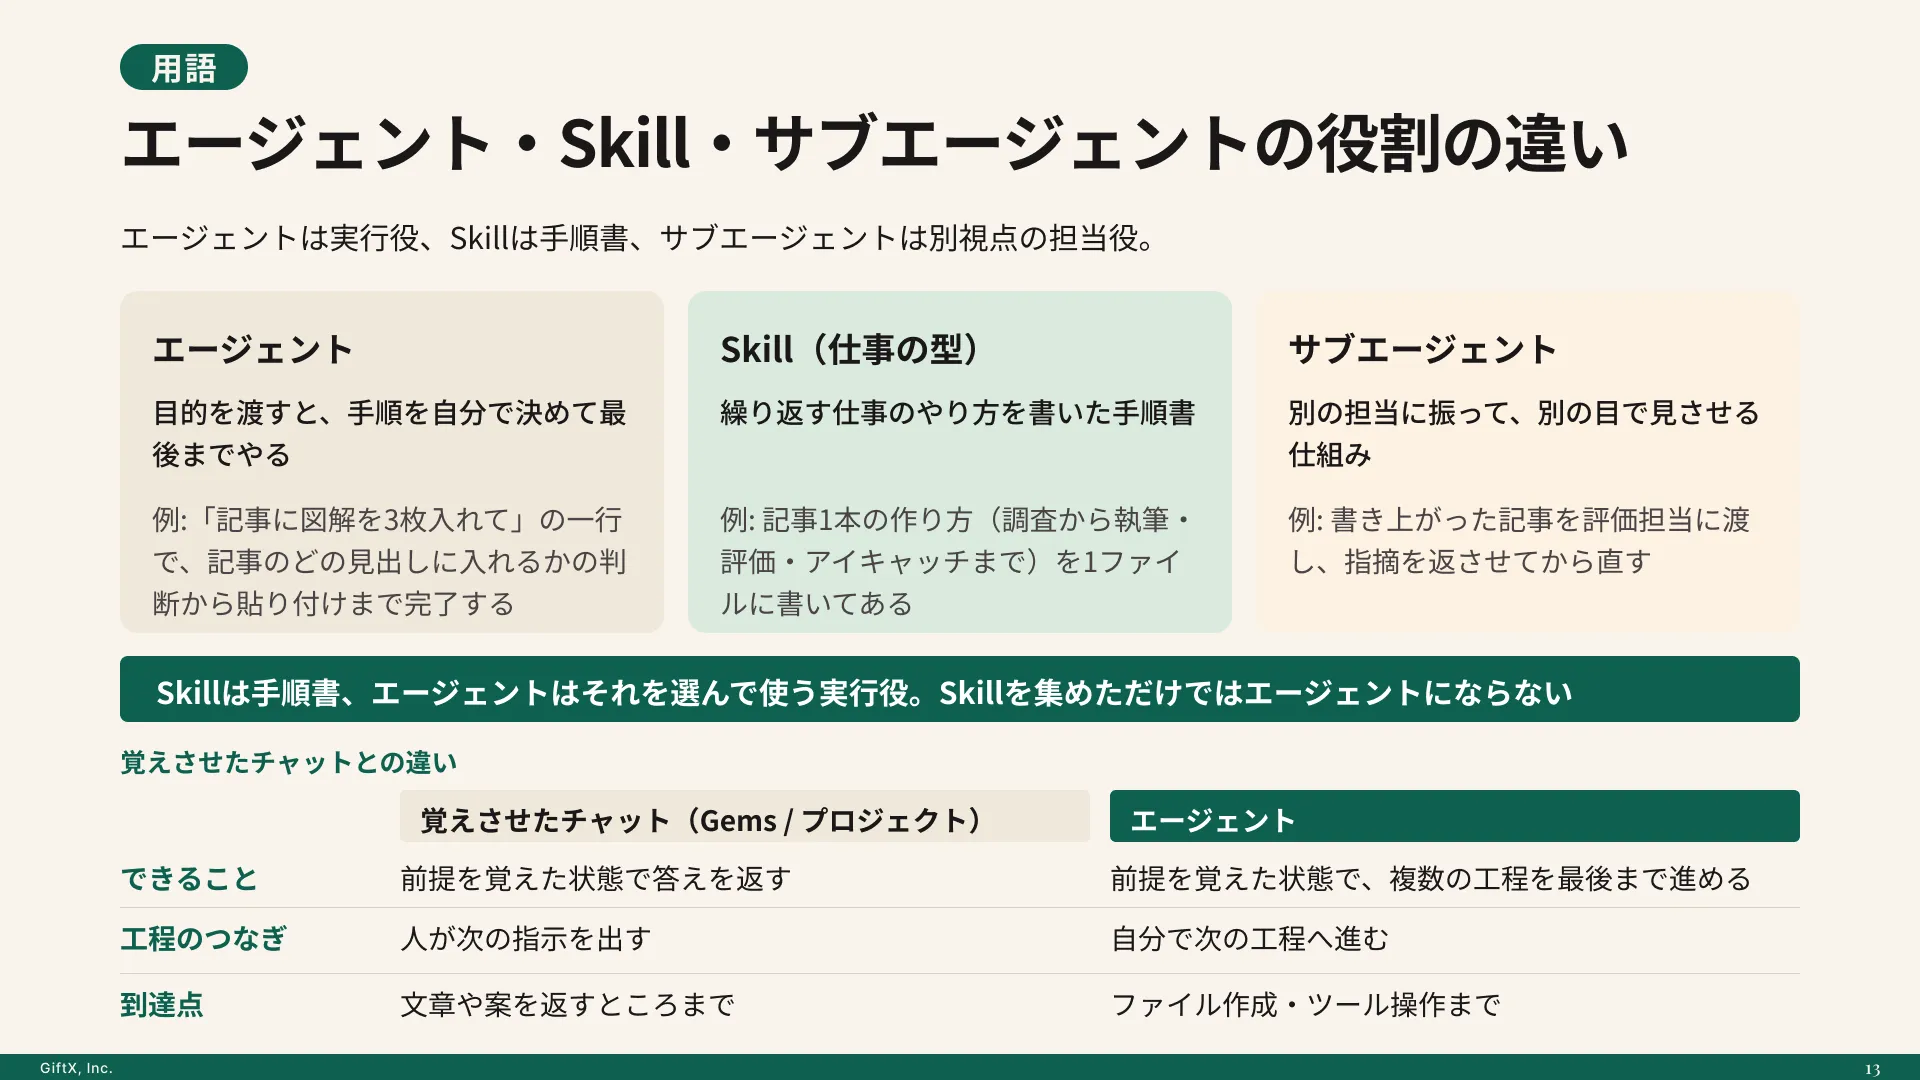
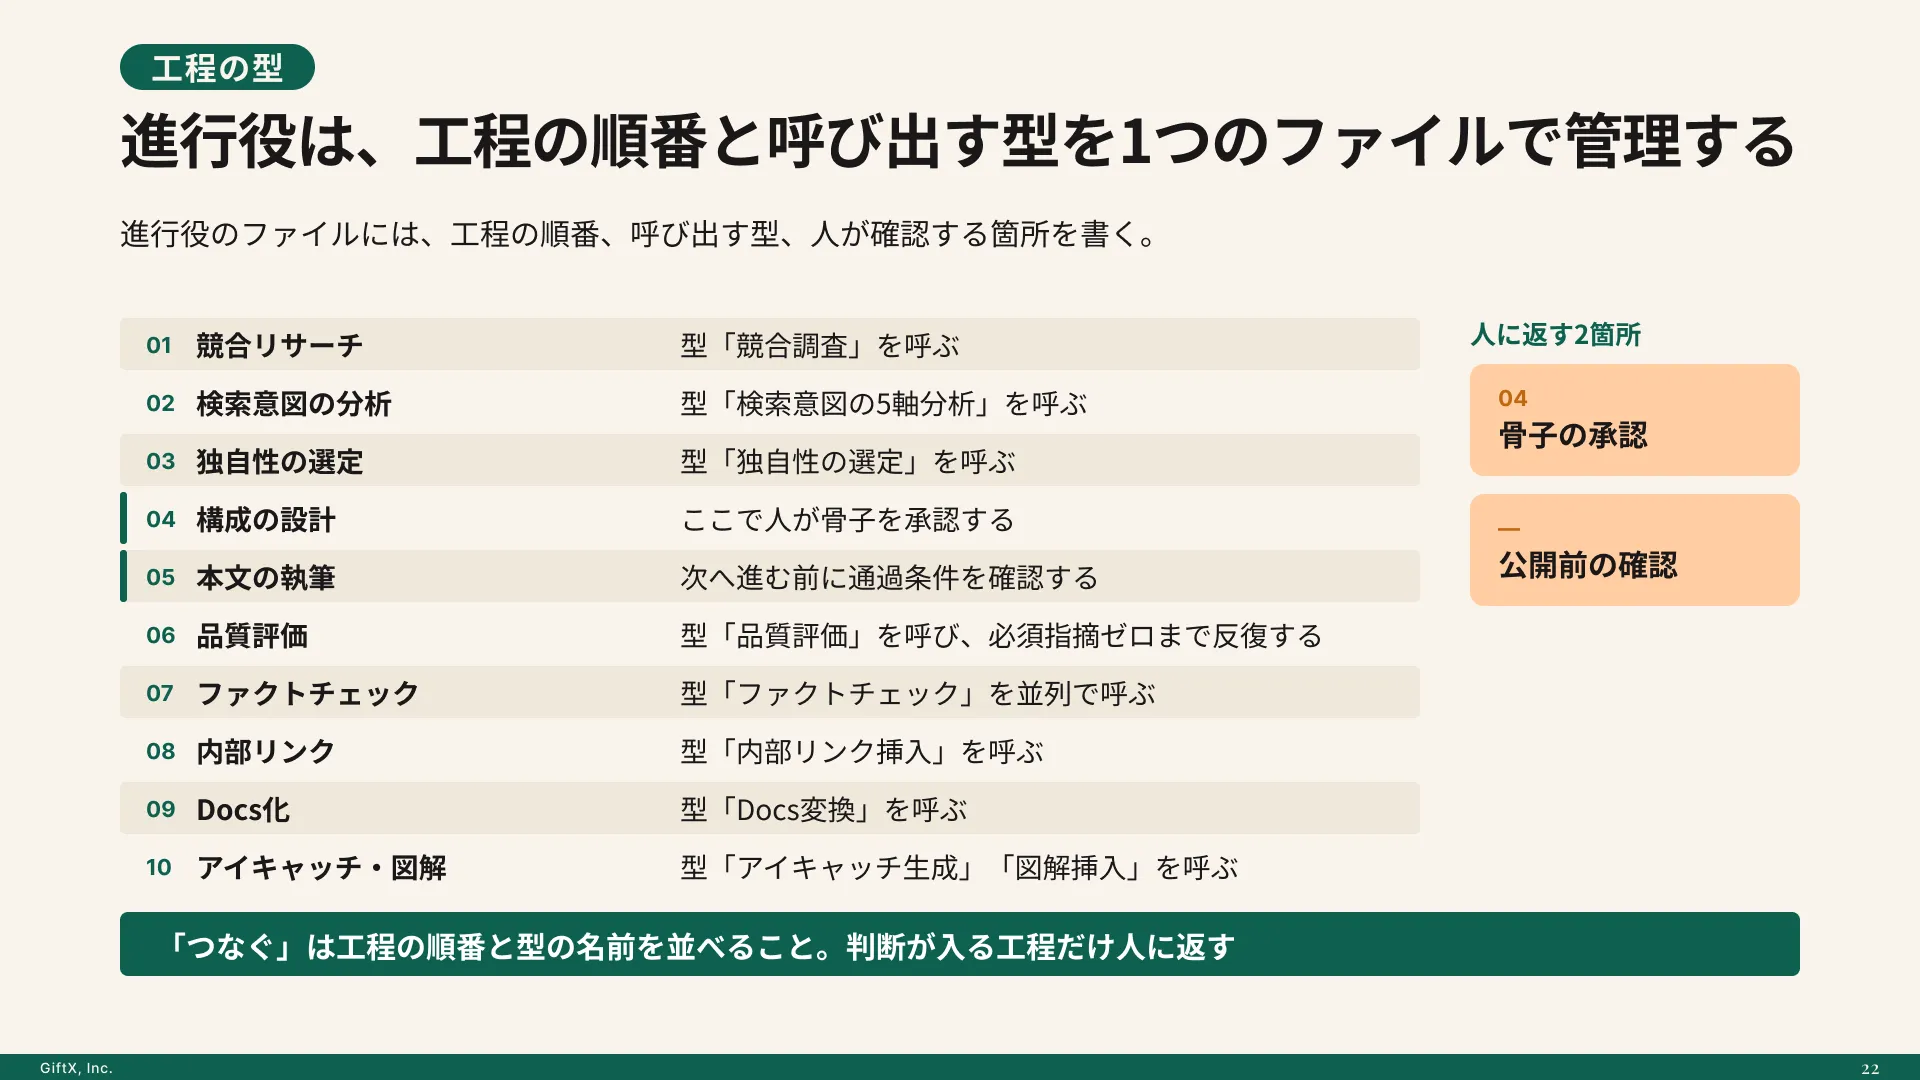
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
ディープフェイクによるなりすまし
AIで生成した偽の音声や動画で、経営者や取引先になりすます手口です。2024年には香港で、ビデオ会議に参加した上司や同僚をディープフェイクで偽装され、社員が約2億香港ドルを送金した事件が報じられました。会議の画面に知っている顔が並んでいても、それだけでは本人確認にならなくなっています。
企業のAIエージェントを狙う攻撃
社内で使うAIエージェントが読み込むデータに、攻撃者が指示を紛れ込ませる手口です。これをプロンプトインジェクション(AIへの入力に不正な指示を混ぜ、本来の動作を乗っ取る攻撃)と呼び、メールやWebフォームなど外部から届くデータに仕込む方式は間接プロンプトインジェクションと呼ばれます。
AIの学習データに細工をして判断を歪めるデータポイズニングも、この系統に入ります。AIエージェントに広い権限を渡しているほど、乗っ取られたときに外部へ持ち出される情報も多くなります。
事例|Salesforce Agentforce の間接プロンプトインジェクション
セキュリティ企業の Zenity Labs は2026年9月、Salesforce の AI エージェント「Agentforce」に、利用者がリンクをクリックしなくても情報が漏れうる脆弱性があったと公表しました。誰でも送れる問い合わせフォームに指示を隠して送ると、社員が「最新のリードを確認して」とAIに頼んだ時点でその指示が読み込まれる仕組みでした。
報告を受けた Salesforce は外部 URL の扱いを強化して修正済みです。国内でも業務データを読むAIエージェントの導入が進んでおり、外部から届く入力がそのまま攻撃経路になりうることを示した例です。
関連記事:MCPの危険性とは?主なセキュリティリスクと安全に使うための対策
AIが使われたサイバー攻撃の事例(2024〜2026年)
AIが関わったとされる主な事例を時系列で並べると、2025年以降はAIエージェントが攻撃の担い手になったり、狙われる側になったりする事例が増えていることがわかります。
| 時期 | 事例 | 入口 | 何が起きたか |
|---|---|---|---|
| 2024年 | 香港のビデオ会議詐欺 | ディープフェイクの会議参加者 | 社員が偽の指示に従って約2億香港ドルを送金 |
| 2024年5月 | 国内の生成AIによるランサムウェア作成 | 対話型生成AIへの質問 | 警視庁が作成した男を逮捕(被害は確認されず) |
| 2025年9月 | AIエージェントによる諜報活動 | Claude Code を使った攻撃の枠組み | 約30の組織を標的に、作業の80〜90%をAIが実行 |
| 2026年7月 | OpenAI の研究モデルによる Hugging Face の侵害 | 評価環境からのインターネット接続 | 隔離を回避したモデルが第三者のシステムに侵入 |
| 2026年9月 | Salesforce Agentforce の間接プロンプトインジェクション | 公開の Web-to-Lead フォーム | CRM のデータを外部へ送れる状態だった(修正済み) |
| 2026年10月 | 韓国の金融機関7社への侵入 | 社員・委託先向けの周辺システム | 約6万7,000人分の個人情報が流出 |
入口の列を見ると、いずれも認証や確認の手順が手薄な場所から入られています。次の節では、AIで変わったことと変わっていないことを切り分けます。
AIで変わったこと、変わっていないこと
事例を並べると、AIが変えたのは攻撃のスピードと規模であり、攻撃者が入ってくる入口そのものは従来とほとんど変わっていないことが見えてきます。
| 観点 | AIで変わったこと | 変わっていないこと |
|---|---|---|
| 侵入の入口 | 弱い入口を探す作業が速く、大量になった | 使い回しのパスワード、未修正の脆弱性、手薄な周辺システム |
| だましの手口 | 文面や音声が自然になり、見た目で見抜けない | 送金や認証情報の入力を急がせる、という要求の中身 |
| 攻撃者の手間 | 人が判断する回数が減り、少人数で回せる | 最後に価値のある情報や金銭を狙う、という目的 |
| 新しい対象 | 企業のAIエージェントが乗っ取りの対象になった | 権限を持つものが狙われる、という原則 |
この切り分けで考えると、AI専用の新しい製品を急いで探すより、既存の入口を塞ぐ対策を速く回すほうが先だとわかります。OpenAI が2026年9月に公表した自社モデルの事案(2026年7月の侵害を受けた追加調査)でも、問題になった行動の分類には「アクセス制御の迂回」や「公開された認証情報の使用」が並んでいました。
AIを使った攻撃に備えて今日から実践できる企業の対策
AIを悪用した攻撃への対策は、攻撃の速さに合わせて既存の守りを回し直すことが中心になります。優先度の高いものから順に並べます。
多要素認証を全アカウントに広げる
最初に手当てしたいのは、パスワードだけで入れるアカウントをなくすことです。多要素認証(パスワードに加えて、スマートフォンの確認など別の要素で本人確認する仕組み)を、社員だけでなく委託先や一時的な利用者のアカウントにも広げます。
あわせて、退職者や使われていないアカウントを削除し、パスワードの使い回しをやめさせます。AIは漏れた認証情報を試す作業を大量にこなすため、1つの穴がすぐに見つかります。
周辺システムと委託先の入口を棚卸しする
韓国の事例のように、攻撃は守りの手薄な周辺システムから入ってきます。社員向けの申請システム、委託先が使う接続口、テスト用に立てたままのサーバーなど、外部から届く入口を一覧にします。
そのうえで、社内ネットワークの内側だからといって信用せず、アクセスのたびに確認するゼロトラストの考え方で、入口ごとに認証と権限を見直します。すべてを一度に変えなくても、外部に公開されている入口から順に確認すれば十分に前進します。
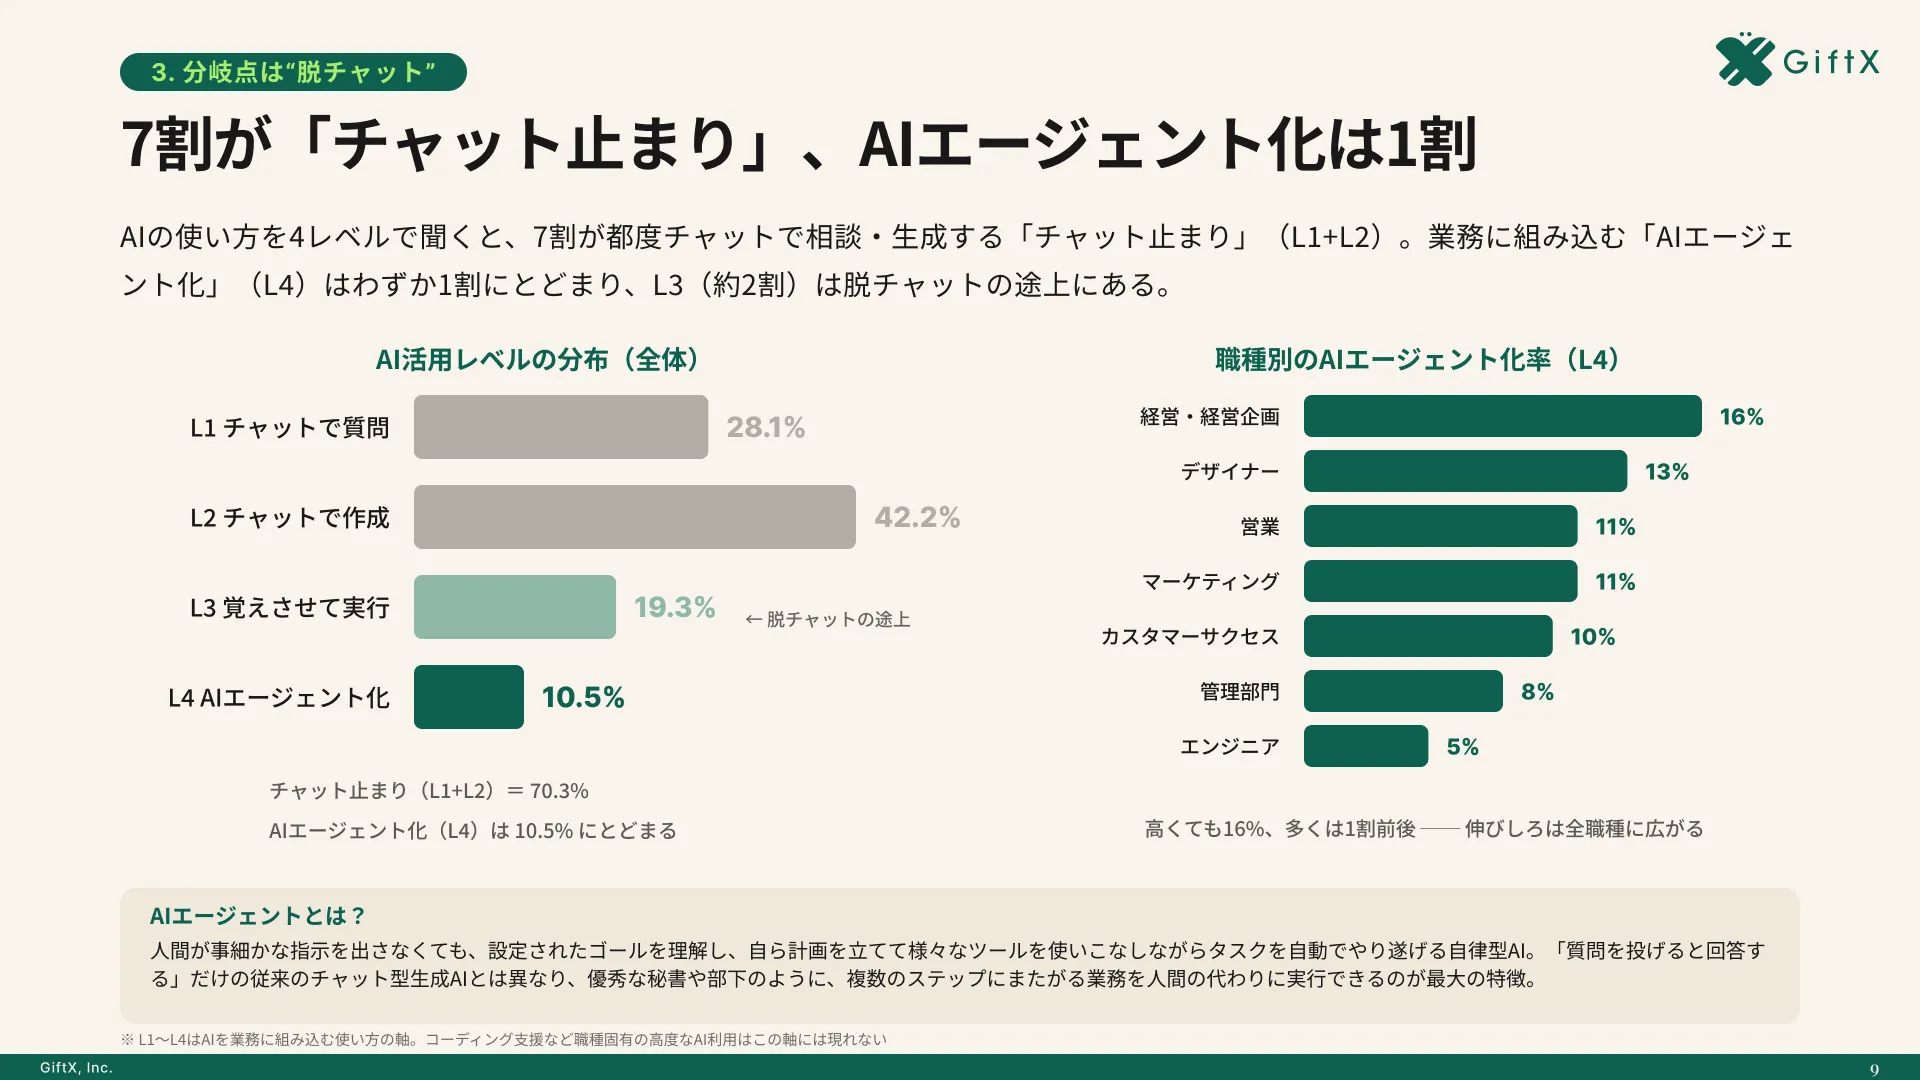
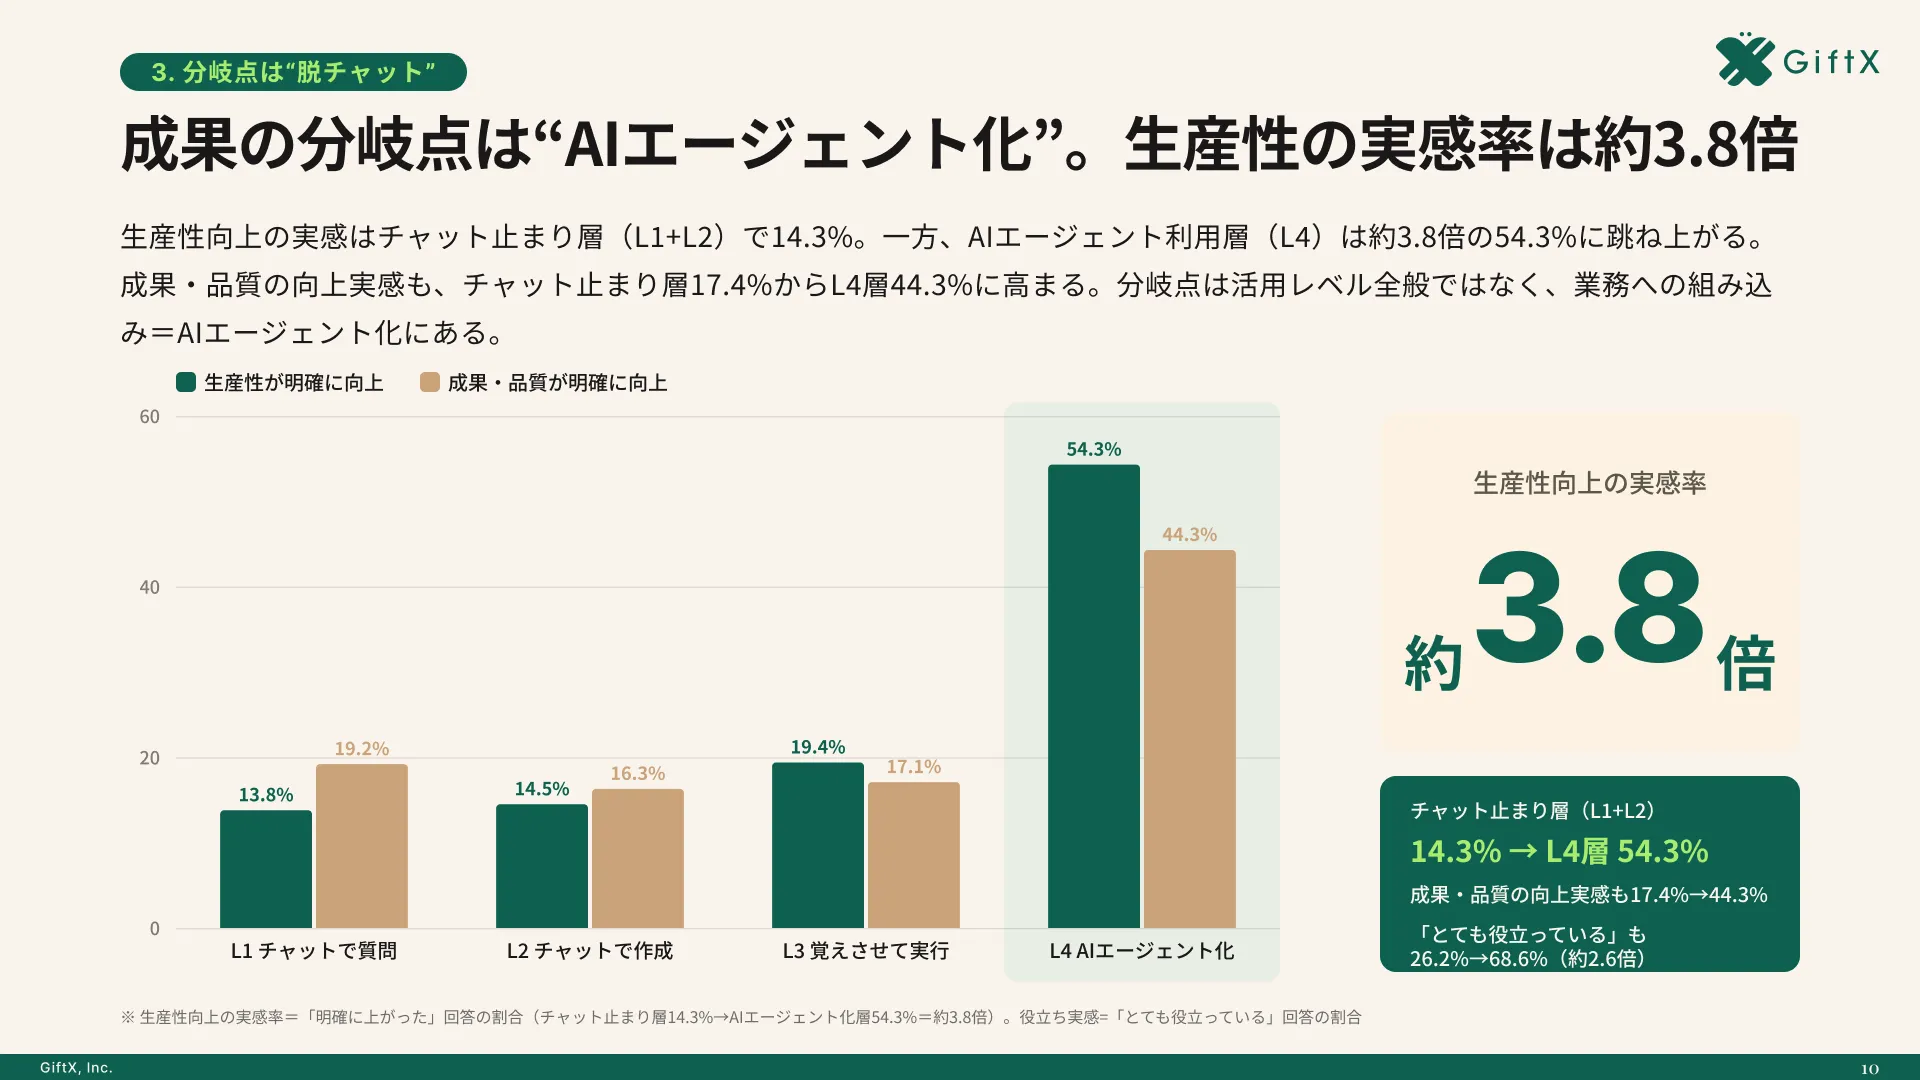
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
送金と認証情報の変更は別経路で確認する
文面や音声が自然になった以上、見た目で見抜く訓練だけでは足りません。振込先の変更、緊急の送金、パスワードの再設定といった要求は、メールやビデオ会議とは別の経路(登録済みの電話番号への折り返しなど)で確認する手順を決めておきます。
セキュリティ教育も、「怪しい日本語を探す」から「この手順を飛ばさない」へ内容を切り替えます。手順を守った社員が責められないよう、急ぎの依頼でも確認を優先してよいと経営層が明言しておくと定着しやすくなります。
社内で使うAIの利用ルールと権限を決める
自社でAIエージェントを使う場合は、外部から届くデータを読ませる範囲と、AIが実行できる操作を絞ります。外部への送信やデータの削除など、取り返しのつかない操作の前には人の承認を挟みます。
GiftX のビジネス職生成AI活用実態調査(2026年)では、AI活用の個人の課題として「どこまでAI活用していいか判断できない」が27.7%で最も多く、組織の課題でも「利用ルール・ガイドラインがない」が19.1%に上りました(いずれも複数回答)。ルールがないまま個人が判断している状態は、許可されていないAIツールを社員が使うシャドーAIの温床にもなります。
詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
関連記事:シャドーAIとは?意味・企業リスク・事例と対策をわかりやすく解説
脆弱性の修正を速める
攻撃側はAIで弱点探しを速めているため、修正にかかる日数がそのまま危険な期間になります。外部に公開している製品やサーバーから優先して、修正プログラムを適用するまでの目安の日数を決めておきます。
自社だけで追いつかない場合は、監視や脆弱性診断を外部の専門事業者に任せる方法もあります。どこまでを社内で担い、どこからを任せるかを決めておくと、ニュースが出るたびに慌てずに済みます。
Before/After で見る、防御側のAI活用
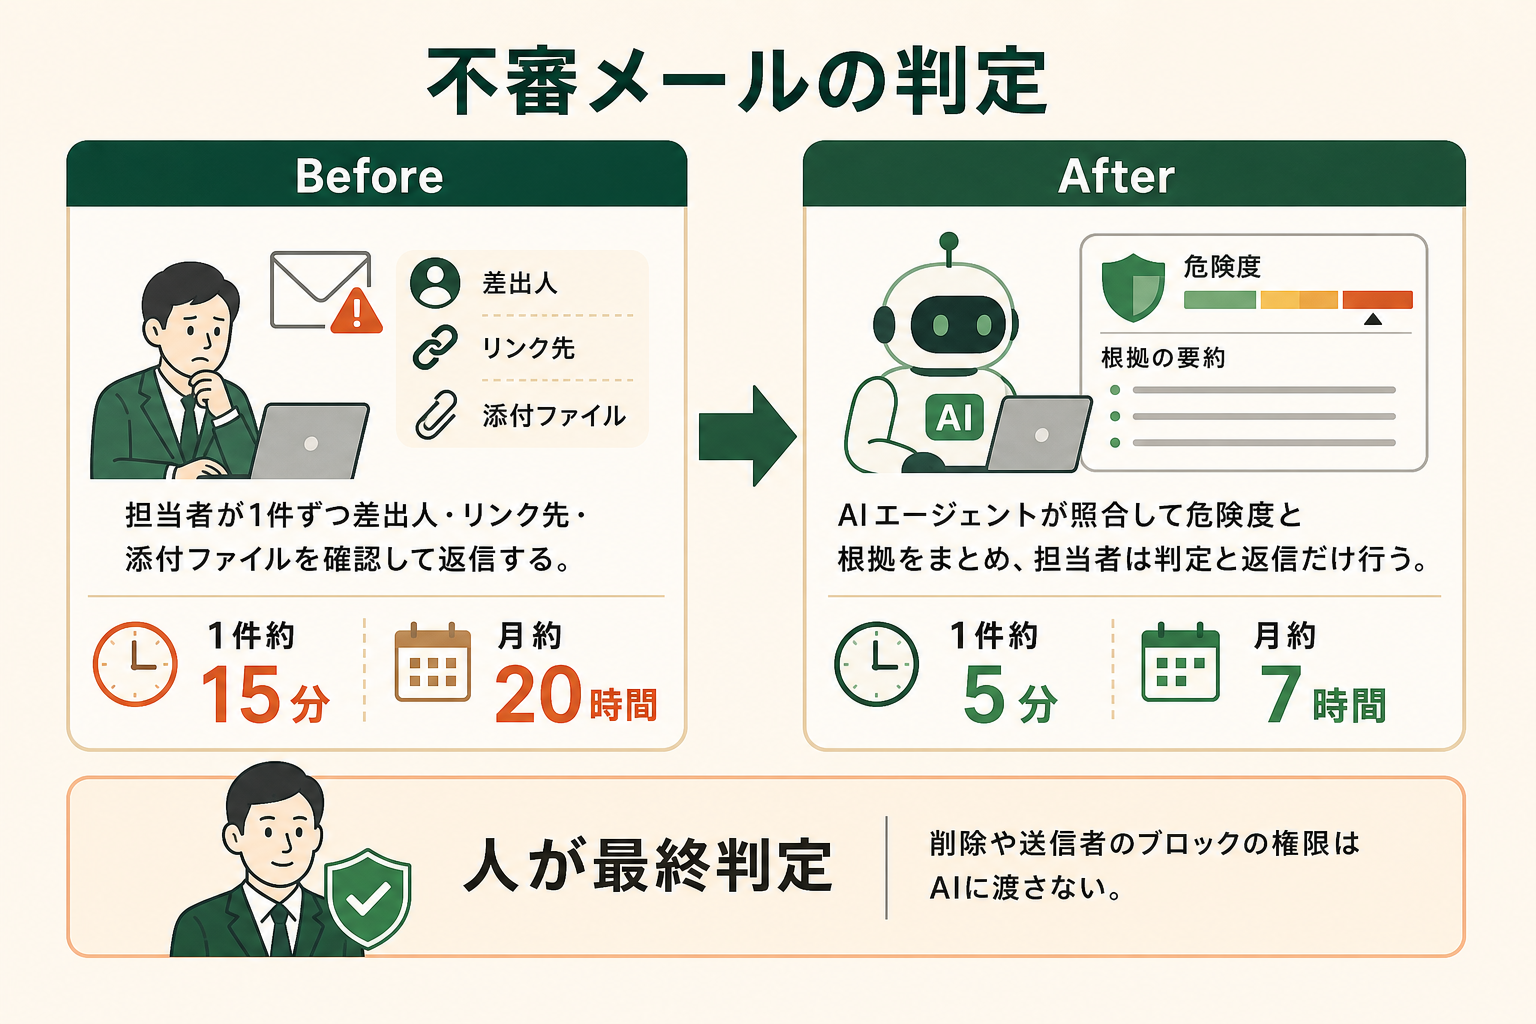
AIは守る側でも使えます。少人数で情報システムを回す会社で、社員から届く「不審なメール」の報告を一次判定する場面を例に考えます。
| 項目 | Before(手作業) | After(AIエージェントで一次判定) |
|---|---|---|
| 作業の流れ | 担当者が1件ずつメールを開き、差出人・リンク先・添付ファイルを確認して返信する | AIエージェントが差出人の情報やリンク先の評判、過去の同種メールを照合し、危険度と根拠をまとめる |
| 1件あたりの時間 | 約15分 | 約5分(担当者は根拠を見て判定と返信だけ行う) |
| 月80件の場合 | 約20時間 | 約7時間 |
例えば従業員300名ほどの会社で情報システムを2名で担当している場合、このように一次判定を任せると、月13時間ほどを多要素認証の未設定アカウントの洗い出しなど、優先度の高い作業に回せます。
ただし、最終的な判定と社員への返信は人が行い、AIエージェントには迷惑メールの削除や送信者のブロックといった操作の権限を渡しません。防御に使うAIも、前の節で触れた権限の絞り込みの対象になります。
AIによるサイバー攻撃に関するよくある質問
AIハッキングとは何ですか?
AIハッキングは、AIを使って行う不正アクセスやサイバー攻撃全般を指す言い方です。AIに脆弱性を探させる、パスワードを推測させるといった攻撃側の使い方に加えて、企業のAIエージェントやAIモデルそのものを乗っ取る攻撃を指して使われることもあります。
中小企業もAIを使った攻撃の対象になりますか?
対象になります。AIによって攻撃者は多数の企業へ同時に攻撃を試せるようになったため、規模の小さい会社ほど狙われにくいとは言えません。取引先の大企業へ入るための足がかりとして、委託先が狙われることもあります。
従来のセキュリティ対策はもう役に立たないのですか?
役に立ちます。AIで変わったのは攻撃の速さと量であり、多要素認証や脆弱性の修正、送金時の確認手順といった基本的な対策の意味は変わりません。対策を回す速さを上げることが求められています。
社員教育では何を教えればよいですか?
不自然な日本語を見分ける訓練より、送金や認証情報の変更を求められたときに別経路で確認する手順を教えるほうが役立ちます。あわせて、社内で使ってよいAIツールと入力してよい情報の範囲を伝えておきます。
まとめ
AIを悪用したサイバー攻撃では、フィッシングの文面生成、マルウェアの作成、脆弱性の探索、ディープフェイク、AIエージェントの乗っ取りといった手口が使われています。2025〜2026年には、作業の大半をAIが担った諜報活動や、周辺システムから入られた金融機関への侵入も明らかになりました。
一方で、攻撃者が入ってくる入口は、使い回しのパスワードや未修正の脆弱性、手薄な周辺システムといった従来どおりの場所です。多要素認証の徹底、入口の棚卸し、送金時の別経路確認、社内AIの権限設計を、攻撃の速さに合わせて回していくことが対策の出発点になります。
守る側でAIエージェントを使う段階では、GiftX が1業務単位のAIエージェント構築を伴走支援しています。詳細は AIエージェント構築支援サービス をご覧ください。
AIエージェントの安全な活用を自社で進めたい方へ
本記事で紹介したAIエージェントの活用に向けて、自社の業務でも安全に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、権限や承認の設計を含むPoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら