Grokの安全性とは|データの扱い・出力・入口の3点で判断する
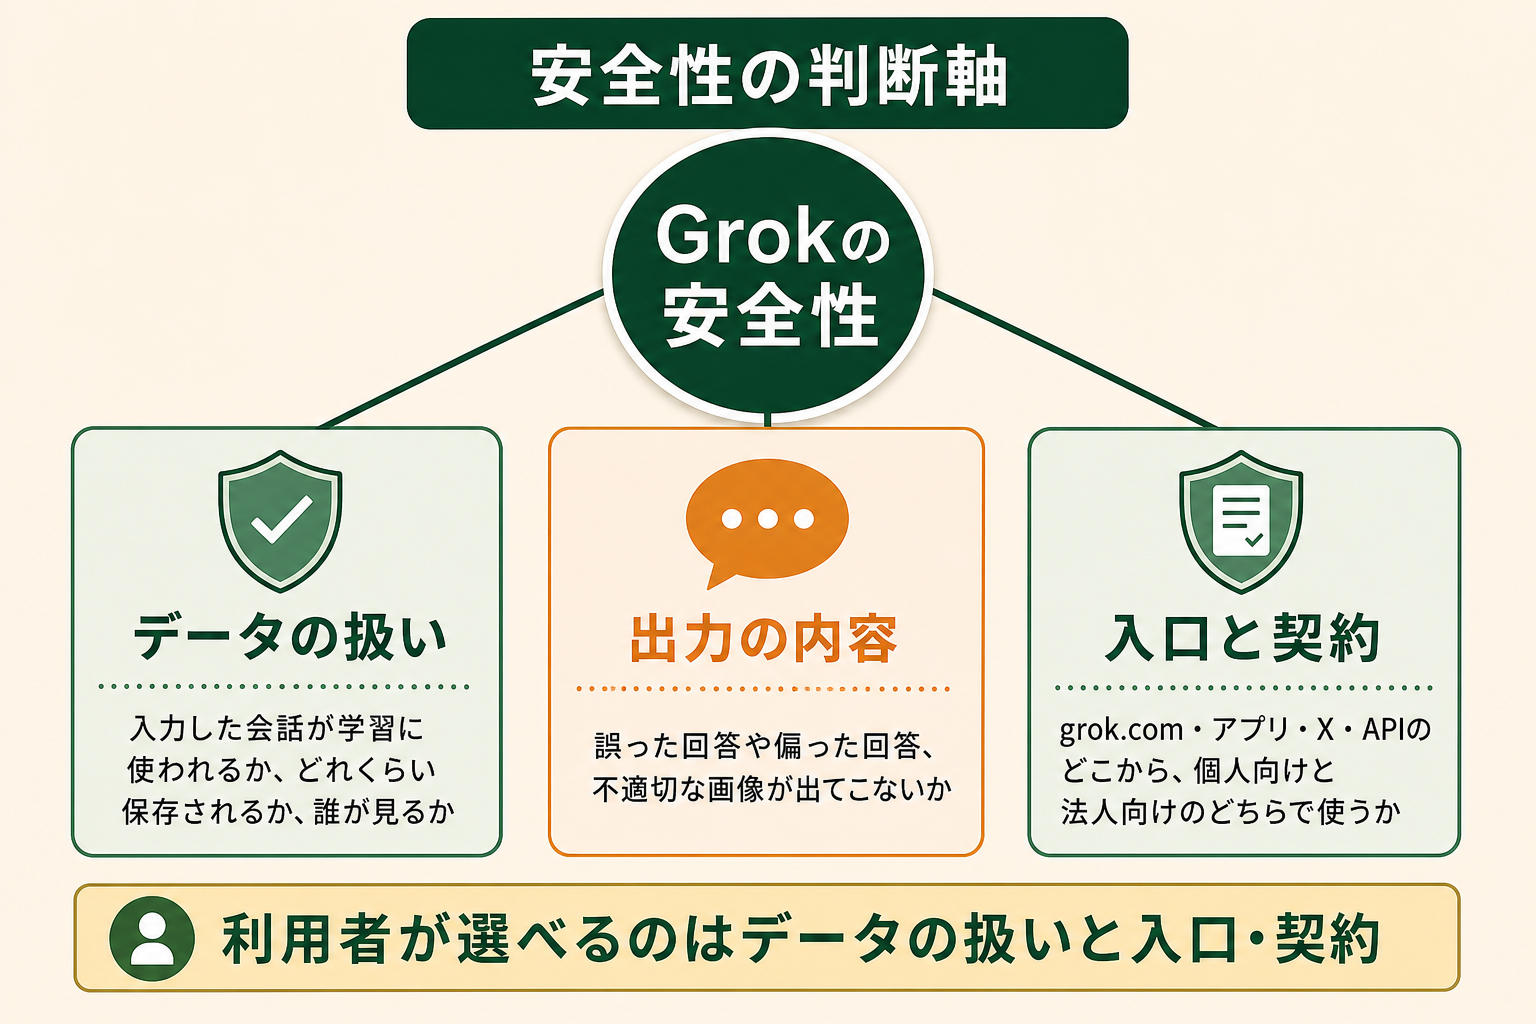
Grokの安全性は、入力データの扱い、出力される内容、使う入口と契約の3点で判断します。
Grokは、SpaceXAI(旧xAI)が提供する対話型の生成AIです。提供元のプライバシーポリシーでは、SpaceXAIはX(旧Twitter)を運営するX Corp.とは別の会社と説明されており、X上で使うGrokにはXのプライバシーポリシーと利用規約が適用されます(出典: x.ai)。同じGrokでも、どこから使うかで適用されるルールが変わる点が、安全性を考えるときの前提になります。
3点の中身は次のとおりです。
- データの扱い:入力した会話が学習に使われるか、どれくらい保存されるか、誰が見る可能性があるか
- 出力の内容:誤った回答や偏った回答、不適切な画像が出てこないか
- 入口と契約:grok.com・アプリ・X・APIのどこから、個人向けと法人向けのどちらの契約で使うか
このうち出力の内容は、後述する過去の問題のように、提供元の調整や外部からの指摘で変わってきました。画像の生成・編集の範囲や指示文の内容が後から変更された例もあり、利用者側で固定できる部分ではありません。データの扱いと入口・契約は利用者側で選べる部分が大きいため、社内で使う範囲を決めるときの主な判断材料になります。
関連記事:Grokとは?できること・使い方・料金とChatGPTとの違いを整理
Grokで実際に起きた安全性の問題と事例
Grokの安全性が繰り返し話題になるのは、実際に問題が起き、各国の当局や提供元が対応してきた経緯があるためです。業務で使うかを判断するうえで知っておきたい事例を、影響の大きいものから取り上げます。
実在の人物の画像を性的に加工できた問題(2025年12月〜2026年1月)
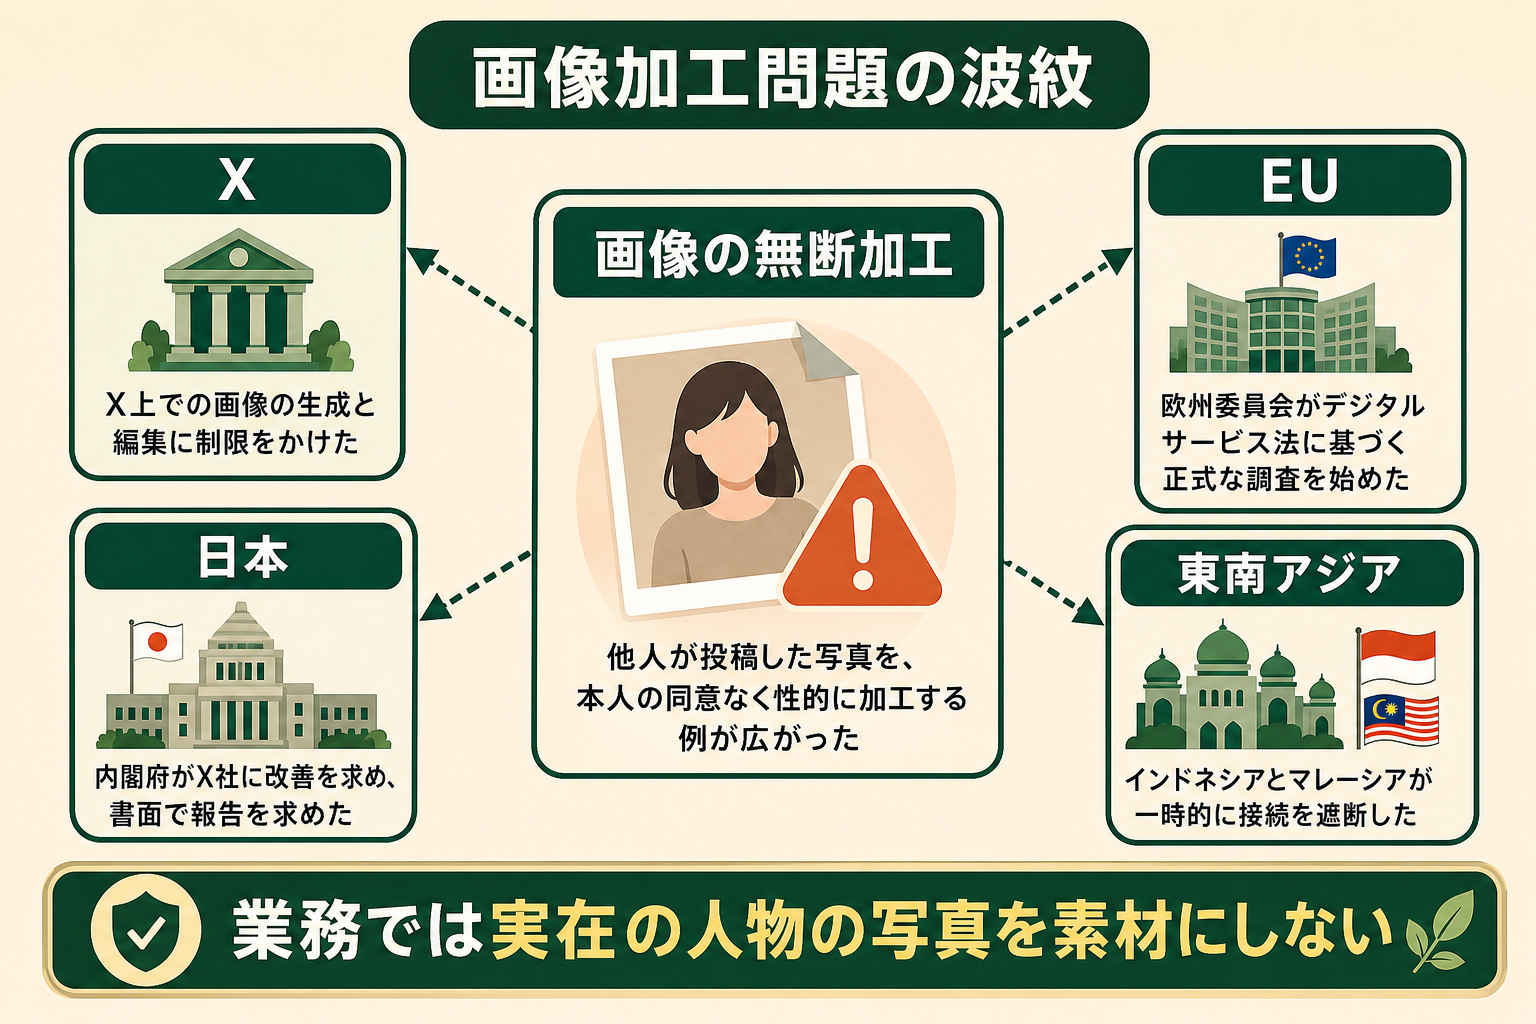
2025年12月下旬から、X上のGrokの画像編集機能を使い、他人が投稿した写真を本人の同意なく性的に加工する例(性的ディープフェイク)が広がりました。加工された画像には未成年とみられる人物も含まれ、各国で問題視されました。提供元と各国・地域の主な対応は次のとおりです。
- X:2026年1月上旬、X上での画像の生成と編集を有料会員に限定(当初、単体のGrokアプリは対象外)
- 日本:内閣府がX社に速やかな改善を求め、書面で照会して報告を求めたと、担当大臣が2026年1月16日の記者会見で説明(出典: cao.go.jp)
- EU:欧州委員会が2026年1月26日、デジタルサービス法(DSA、大規模なオンラインサービスに違法コンテンツ対策などを義務づけるEUの法律)に基づく正式な調査の開始を発表
- インドネシア・マレーシア:一時的にGrokへの接続を遮断
Xの制限については、米メディアの techcrunch.com によると、当初は単体のGrokアプリで誰でも画像を生成できる状態が残っていました。日本では利用環境が異なるものの、国内でも同じ機能で加工された画像が確認され、政府が対応に動いています。欧州委員会の調査は、Grokの機能をX上に展開する際のリスクを適切に評価・軽減したかを対象にしており、生成AIの画像機能が各国の規制の対象になりうることを示しました。
業務で画像生成を使う場合は、実在の人物の写真を素材にしないことを社内ルールに明記しておく必要があります。自社の社員や取引先の写真であっても、本人の同意を確認できない加工は避けます。
共有した会話が検索結果に表示された問題(2025年8月)
Grokには、会話をURLで共有する機能があります。2025年8月には、この共有リンクから作られた会話のページが検索エンジンに登録され、検索結果から閲覧できる状態になっていたと報じられました。
提供元のFAQ(よくある質問)でも、共有リンクを公開の場に投稿すると、ほかの公開コンテンツと同じように検索エンジンに登録される可能性があると説明されています(出典: x.ai)。共有したリンクは、grok.comの共有リンクの管理画面から個別に無効化できます。
この問題は、提供元の不具合というより、共有機能の性質を知らずに使うと起きる種類のものです。業務の会話を共有リンクで社外に渡さないというルールを1行加えておけば防げます。社内で共有したい場合も、リンクではなく要点を社内の文書に転記するほうが、公開範囲を管理しやすくなります。
X上のGrokが偏った投稿を繰り返した問題(2025年5月・7月)
X上で動く@grokアカウントは、2025年5月に南アフリカの人種問題に関する特定の主張を無関係な質問への回答でも繰り返し、7月には反ユダヤ的な投稿を繰り返しました。xAI(当時)は、5月の件を許可されていない設定変更、7月の件をシステムの更新が原因だったと説明し、投稿の削除や指示文(システムプロンプト)の修正で対応しています。
どちらも、モデルそのものではなく周辺の設定が変わっただけで出力が大きく変わりうることを示した事例です。業務では、Grokの回答をそのまま社外向けの文章に使わない運用を前提にしておくと、こうした変化の影響を受けにくくなります。とくに政治や社会問題に触れる文章は、出力の偏りがそのまま会社の見解と受け取られるおそれがあるため、Grokに下書きさせない運用も選択肢です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
事例から見える業務利用のリスク
3つの事例を業務に置き換えると、注意すべき点は次のように整理できます。
| リスク | 実際に起きたこと | 業務で起こりうること |
|---|---|---|
| 画像の悪用 | 実在の人物の写真が性的に加工され、拡散された | 社員や取引先の写真を素材にして、肖像権やプライバシーの問題になる |
| 情報の公開 | 共有リンクの会話が検索結果から読める状態になった | 社内の検討内容を含む会話が、意図せず社外から見える |
| 出力の偏り | 設定の変更で、偏った投稿が繰り返された | 誤った内容や偏った表現を、確認せずに社外へ出してしまう |
いずれも、契約や設定の選び方と、入力・出力の扱いを社内で決めておくことで影響を小さくできるリスクです。次の章では、その判断の土台になるデータの扱いを確認します。
Grokのデータの扱いの仕組み|学習・保存・閲覧の条件
個人向けのGrok(grok.com・スマホアプリ)で入力したデータがどう扱われるかを、提供元のFAQとプライバシーポリシーをもとに整理します。
| 項目 | 個人向けGrokでの扱い | 利用者が選べること |
|---|---|---|
| 学習への利用 | 入力した内容や会話が、モデルの学習に使われることがある | 設定の「Improve the Model」をオフにする、Private Chatを使う |
| 保存期間 | 会話履歴はアカウントに残る。削除した会話とPrivate Chatの会話は30日以内に削除される | 会話を個別または一括で削除する |
| 人による確認 | 不正利用の調査などのため、権限のある担当者が会話を確認することがある | 機密情報を入力しない |
| フィードバック | 学習をオフにしても、送ったフィードバックは学習に使われることがある | 評価ボタンを押さない |
注意したいのは、削除した会話やPrivate Chatの会話でも、法令や安全上の理由で必要な場合は30日を超えて保存されることがある点です(出典: x.ai)。また、ログインせずに使うと、地域によっては学習のオプトアウトを選べません。
X上のGrokはXのポリシーで扱われるため、X側の設定も別に確認が必要です。2か所の設定手順はGrokに学習させない設定|Xとgrok.comの2か所と止まらない4ケースで解説しています。
Grokの安全な使い方|業務で使う前に決める4つのこと
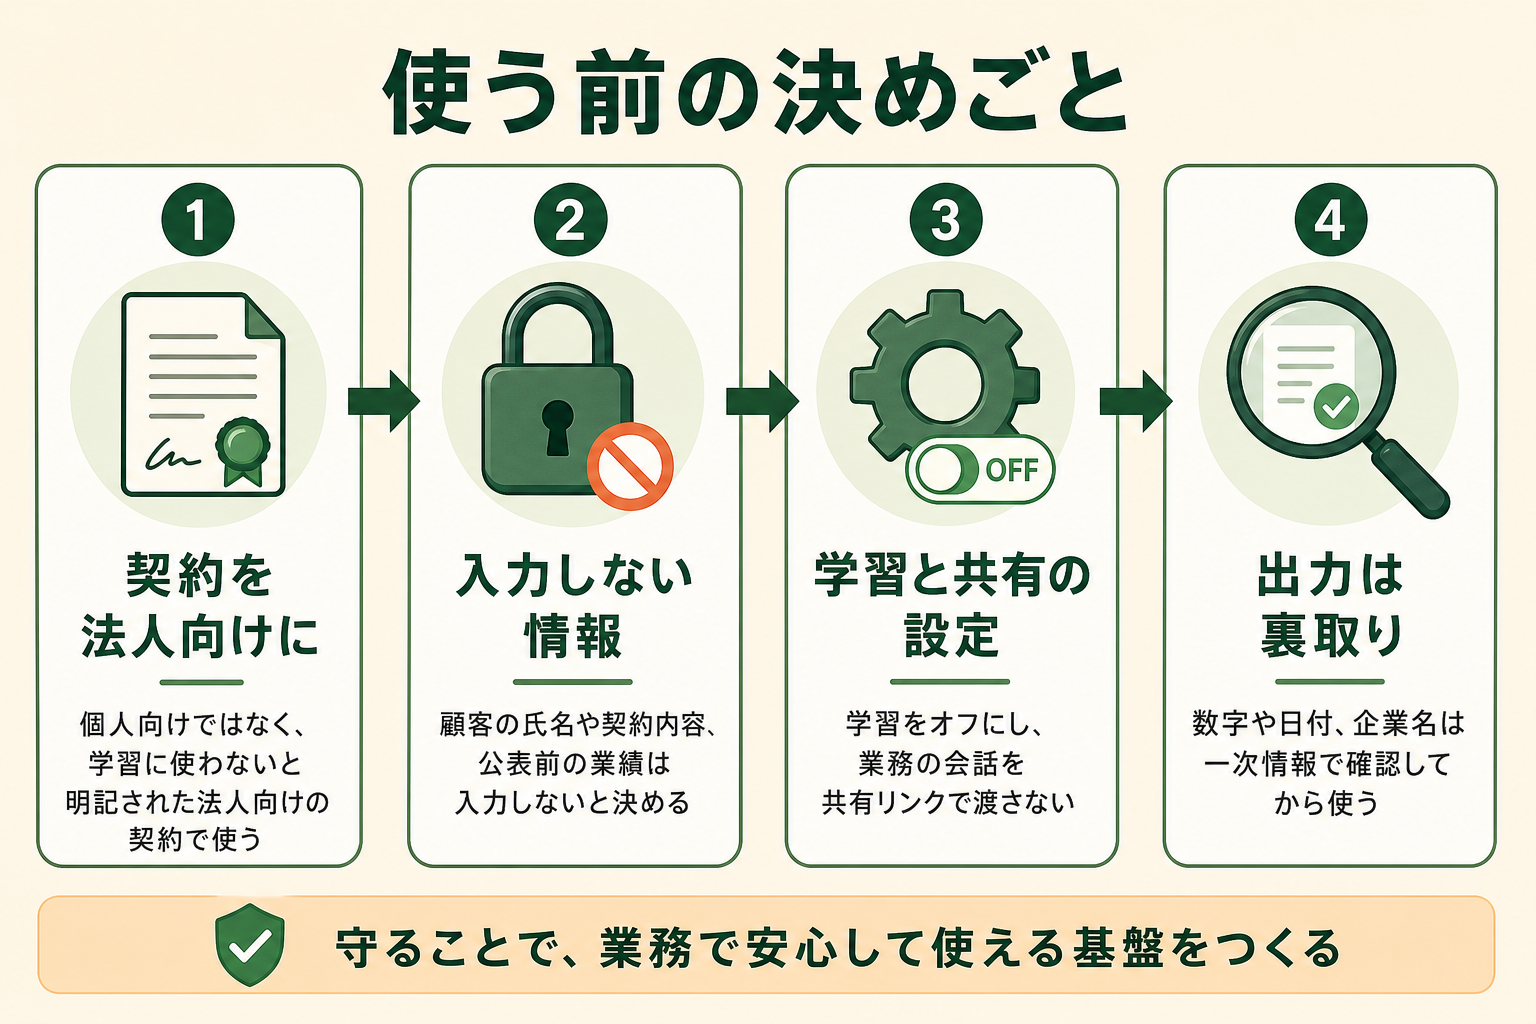
業務でGrokを使うなら、使い始める前に次の4つを決めておくと、ここまで見てきたリスクの多くを避けられます。
関連記事:Grokの料金はいくら?無料版・SuperGrok・X Premiumを比較
決めること1:契約は個人向けではなくBusiness以上にする
組織で使うなら、まず契約を法人向けにします。Grok Businessは1ユーザー月額30ドルで、プランの説明に学習に使わないこと、SOC 2(外部監査にもとづくセキュリティ管理の報告書)への対応、データ保持期間の設定が明記されています(最新確認時点(2026年10月)、出典: x.ai)。
| 使い方 | 学習への利用 | データの保存 | 管理機能 |
|---|---|---|---|
| 個人向け(grok.com・アプリ) | 設定でオフにできる | 削除後30日以内に削除 | なし |
| X上のGrok | Xの設定に従う | Xのポリシーに従う | なし |
| Grok Business | 使わない | 保持期間を設定できる | 権限管理、90日分の監査ログ |
| Enterprise | 使わない | 保持期間を設定できる | SSO、SCIM、顧客管理の暗号鍵 |
| API | 使わない(例外あり) | 原則30日以内に自動削除 | データ処理契約(DPA) |
EnterpriseのSSO(シングルサインオン、社内の1つのIDで複数のサービスにログインする仕組み)やSCIM(社員の入退社にあわせてアカウントを自動で追加・削除する仕組み)は、利用者が増えたときの管理を楽にします。APIは、無料クレジットと引き換えに学習を許可する場合があると提供元が明記しているため、開発担当者が個別に申し込んだ契約の条件も確認しておきます。
決めること2:入力しない情報を決める
提供元のプライバシーポリシーは、個人情報をプロンプトに含めないよう利用者に求めています。法人向けの契約であっても、入力してよい情報の線引きは社内で決めておく必要があります。
最低限、顧客の氏名や連絡先、取引先との契約内容、公表前の業績や価格は入力しない、と決めるだけでも事故の芽は大きく減ります。迷ったときに相談する窓口を1つ決めておくと、現場が判断に困ったまま使い続ける状態を防げます。
決めること3:学習と共有の設定を揃える
個人向けのアカウントを一部で使い続ける場合は、全員の設定を揃えます。「Improve the Model」をオフにし、残したくない会話はPrivate Chatで行います。
あわせて、業務の会話を共有リンクで渡さないこと、作った共有リンクは使い終わったら無効化することもルールにします。X上のGrokを使う社員がいるなら、Xアカウント側の設定も確認対象に含めます。
決めること4:出力は裏取りしてから使う
提供元のFAQは、Grokが不正確な情報や不適切な情報を返す場合があり、使う前に回答を確認するよう求めています。リアルタイム検索の引用元がX上の個人の投稿であることも珍しくありません。
数字、日付、企業名、料金のように確かめられる情報は、公式サイトなどの一次情報で確認してから使います。画像を社外向けに使う場合は、実在の人物や他社のキャラクターを想起させないかも確認します。
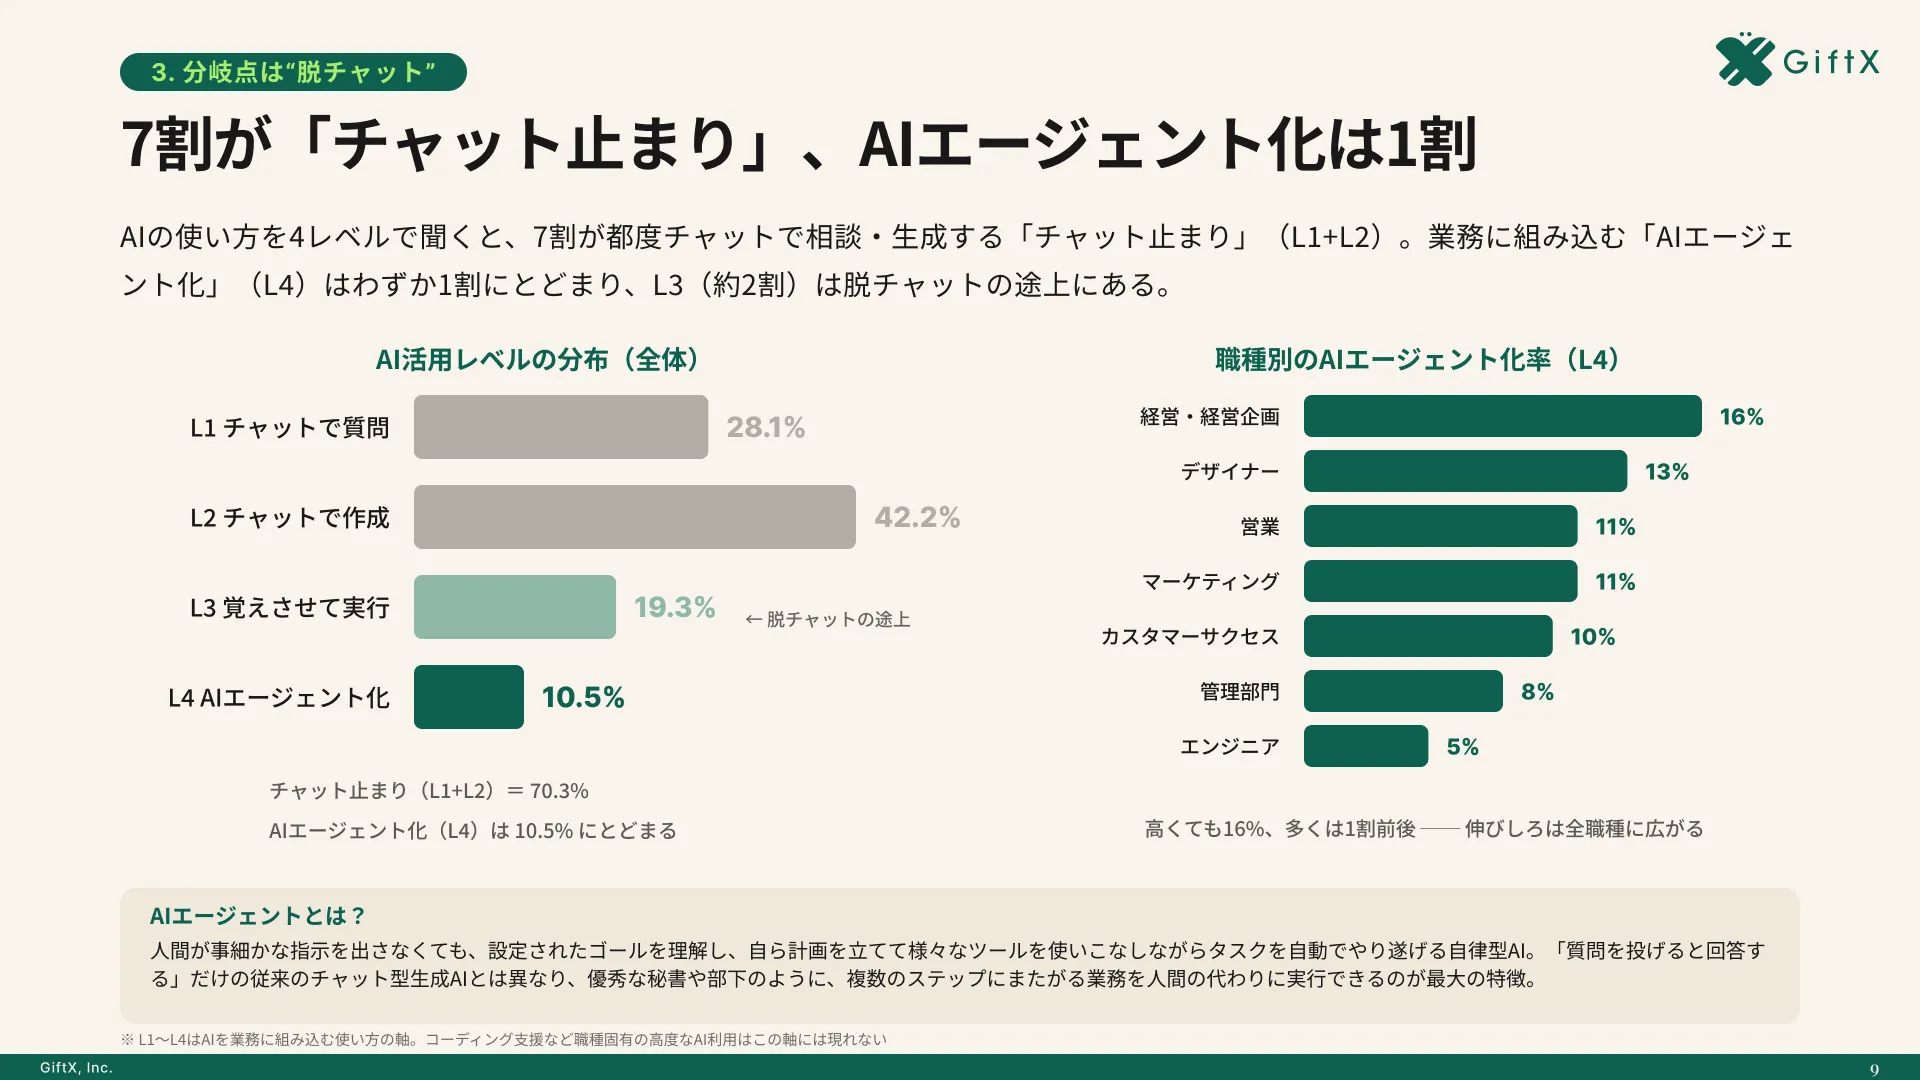
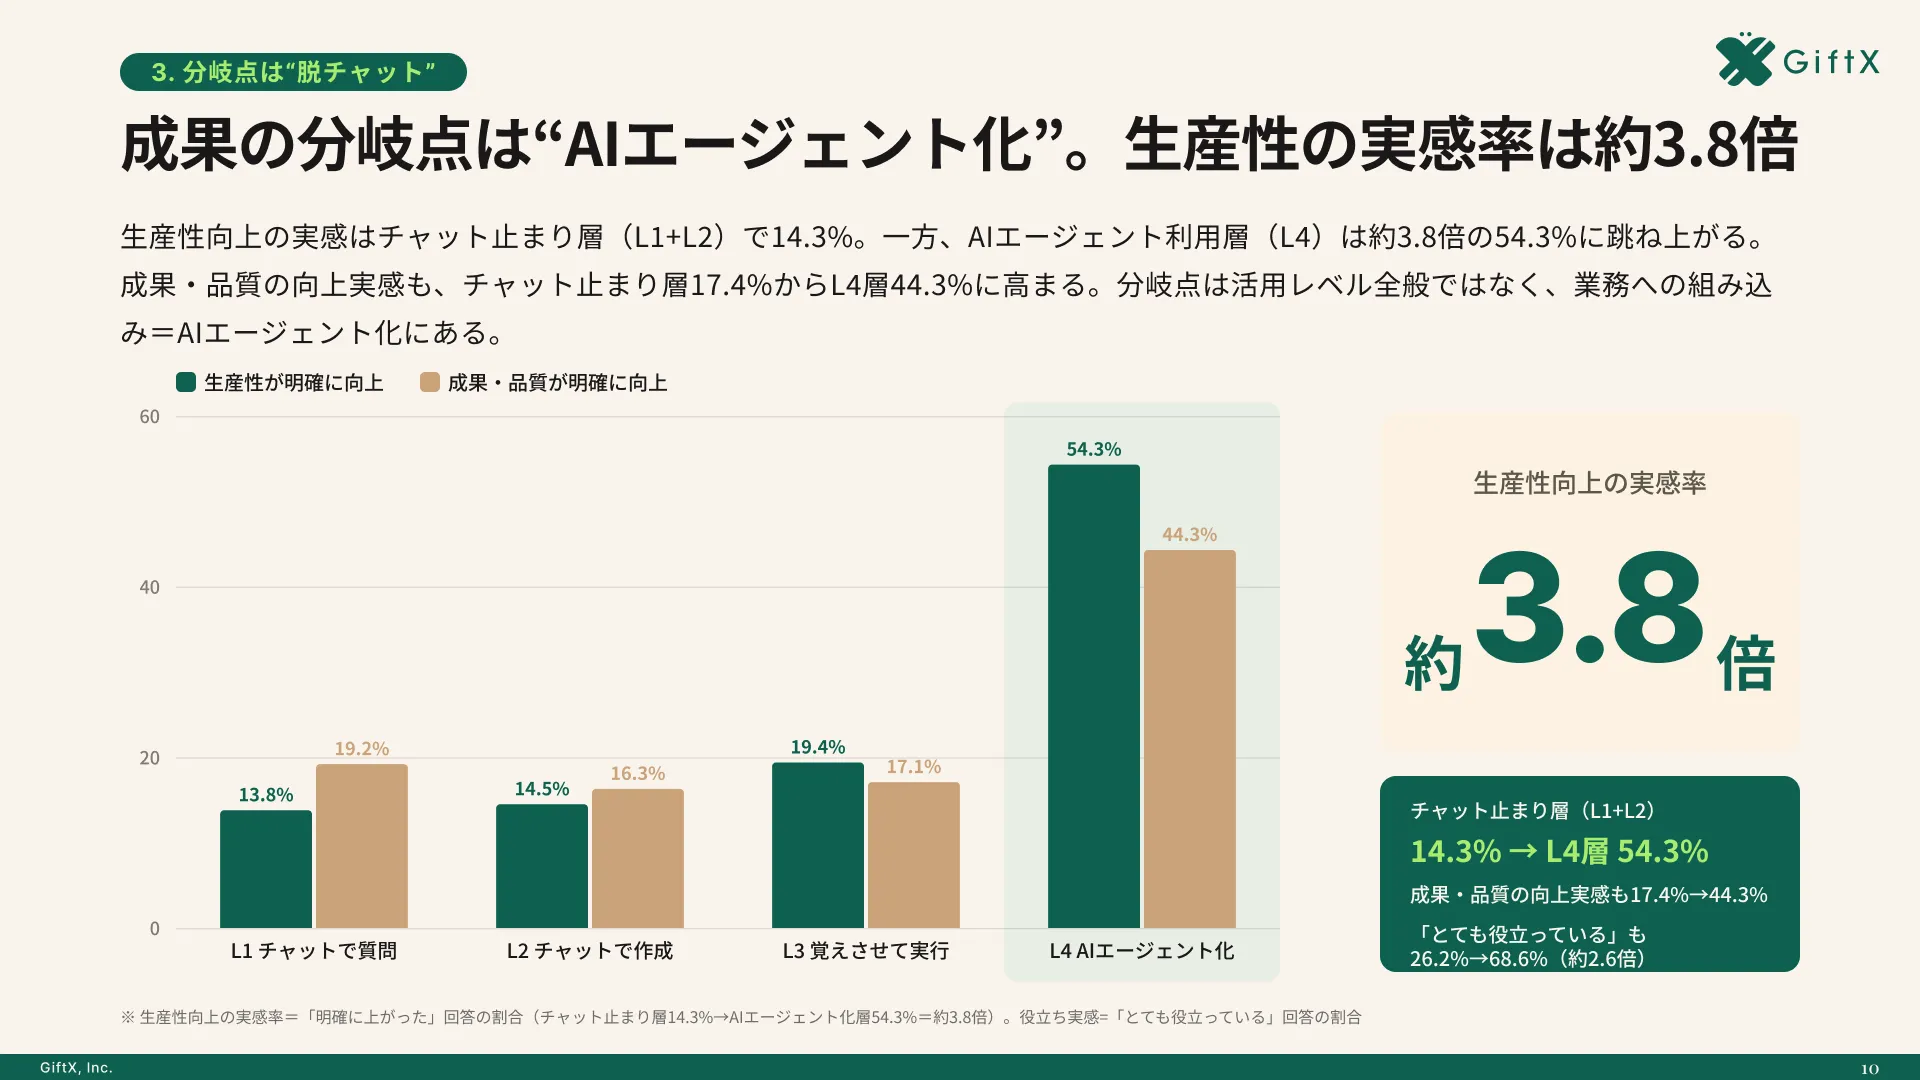
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
Grokの業務利用を許可・限定・見送る判断基準
GiftXが2026年に行った調査では、AIを使うビジネス職が挙げた個人の課題で最も多かったのが「どこまでAI活用していいか判断できない」(27.7%、複数回答)で、組織の課題には「利用ルール・ガイドラインがない」(19.1%)も並びました。詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
Grokの扱いも、全面的に禁止するか許可するかの二択にせず、業務の中身で分けると決めやすくなります。
| 判断 | 対象になる業務の例 | 条件 |
|---|---|---|
| 許可する | 公開情報の調べもの、Xで話題になっている内容の把握 | 機密情報を入力しない、出力は裏取りする |
| 限定して許可する | 社内資料の要約、企画のたたき台づくり | Business以上の契約、学習オフの確認 |
| 見送る | 顧客の個人情報を扱う業務、実在の人物の画像加工 | 他のツールや手作業で代替する |
GiftXが支援した企業では、生成AIの利用範囲と機密情報の扱い、成果物の確認基準を、部門ごとのNG例まで落とし込んだガイドラインを約3週間でまとめました。委員会形式で進めていたころは約3か月かかっていた作業で、AIに論点を整理させ、委員会はレビューと決定に集中する進め方に変えています。Grokのように扱いが入口で変わるツールは、こうした全体のガイドラインの中に「許可する入口と契約」として1行で書き込んでおくと、現場が迷いにくくなります。
関連記事:生成AI利用ガイドラインの作り方|必須項目と5ステップの策定手順
Grokを業務に取り入れるときに陥りがちな3つの落とし穴
Grokの安全性を理解したうえで業務に取り入れようとしても、進め方でつまずく企業は少なくありません。
落とし穴1|全社員に一斉に開放して入力ルールが追いつかない
使える人を一気に増やすと、何を入力してよいかの判断が現場ごとにばらつき、事故の芽が見えなくなります。個人アカウントのままでは「Improve the Model」の設定も人によって揃いません。
落とし穴2|規程が固まるまで禁止して個人利用が見えなくなる
完璧な規程を待つ間に、社員が個人アカウントで使い始め、かえって管理の外で利用が広がります。無料アカウントでの学習設定や共有リンクの扱いは、会社から確認できません。
落とし穴3|個人のチャットで済ませて業務の記録が残らない
チャット画面でのやり取りだけでは、業務フローに組み込めず、誰が何に使ったかの記録も残りません。法人向けの監査ログのような仕組みがないと、問題が起きたときに経緯を追えません。
スモールスタートで1業務をAIエージェントに任せる
まずは公開情報の調査や社内資料の要約のように、入力する情報の範囲を決めやすい1業務を選び、Business以上の契約と設定を揃えて小さく始めることがポイントです。1つの業務で手順と記録の残し方が固まれば、同じ型でほかの業務にも広げられます。
GiftX では、こうしたスモールスタート前提のAIエージェント構築を 1 業務単位から伴走支援しています。詳細は AIエージェント構築支援サービス をご覧ください。
Grokの安全性に関するよくある質問
Grokに入力した情報は外部に漏れますか?
提供元は、外部への販売はしないと説明しています。ただし個人向けでは会話が学習に使われることがあり、共有リンクを公開の場に投稿すると検索結果に表示される可能性もあります。機密情報は入力しないことが前提です。
無料版のGrokを仕事で使ってもよいですか?
公開情報の調べもののように、機密情報を入力しない用途なら使えます。顧客情報や社内資料を扱うなら、学習に使わないと明記されたBusiness以上の契約を選ぶほうが安全です。
学習をオフにすれば安全ですか?
学習のオフで防げるのは、以降の会話がモデルの学習に使われることです。会話の保存や担当者による確認、フィードバックの学習利用は別の条件で決まるため、入力しない情報のルールとあわせて運用します。
Grokで作った画像は業務で使えますか?
提供元のFAQでは、生成した画像を商用利用を含めて自由に使えると説明されています。ただし実在の人物の写真を加工した画像は、本人の同意がなければ使わないようにします。
GrokとChatGPTはどちらが安全ですか?
どちらも、個人向けは設定しだいで会話が学習に使われ、法人向けは学習に使わない設計という点は共通です。Grokは、X上で使う場合にXの規約が適用される点と、画像生成をめぐる各国の調査が続いている点を追加で確認します。
まとめ|Grokは入口と契約を決めてから業務で使う
Grokの安全性は、入力データの扱い、出力の内容、使う入口と契約の3点で判断します。個人向けでは会話が学習に使われることがあり、X上のGrokにはXの規約が適用されるため、組織で使うならBusiness以上の契約を選び、入力しない情報と共有の扱いを決めてから始めます。画像の加工や会話の公開のように実際に起きた問題は、社内ルールで防げるものが多くあります。まずは1つの業務で設定とルールを揃え、スモールスタートで型をつくることがポイントです。
AI活用の伴走支援をご検討の方へ
本記事で紹介した内容を踏まえて、自社の業務でもAIエージェントの活用を具体的に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら