DeepSeekの危険性とは|データの保存先・運営の事故・モデルの弱さ
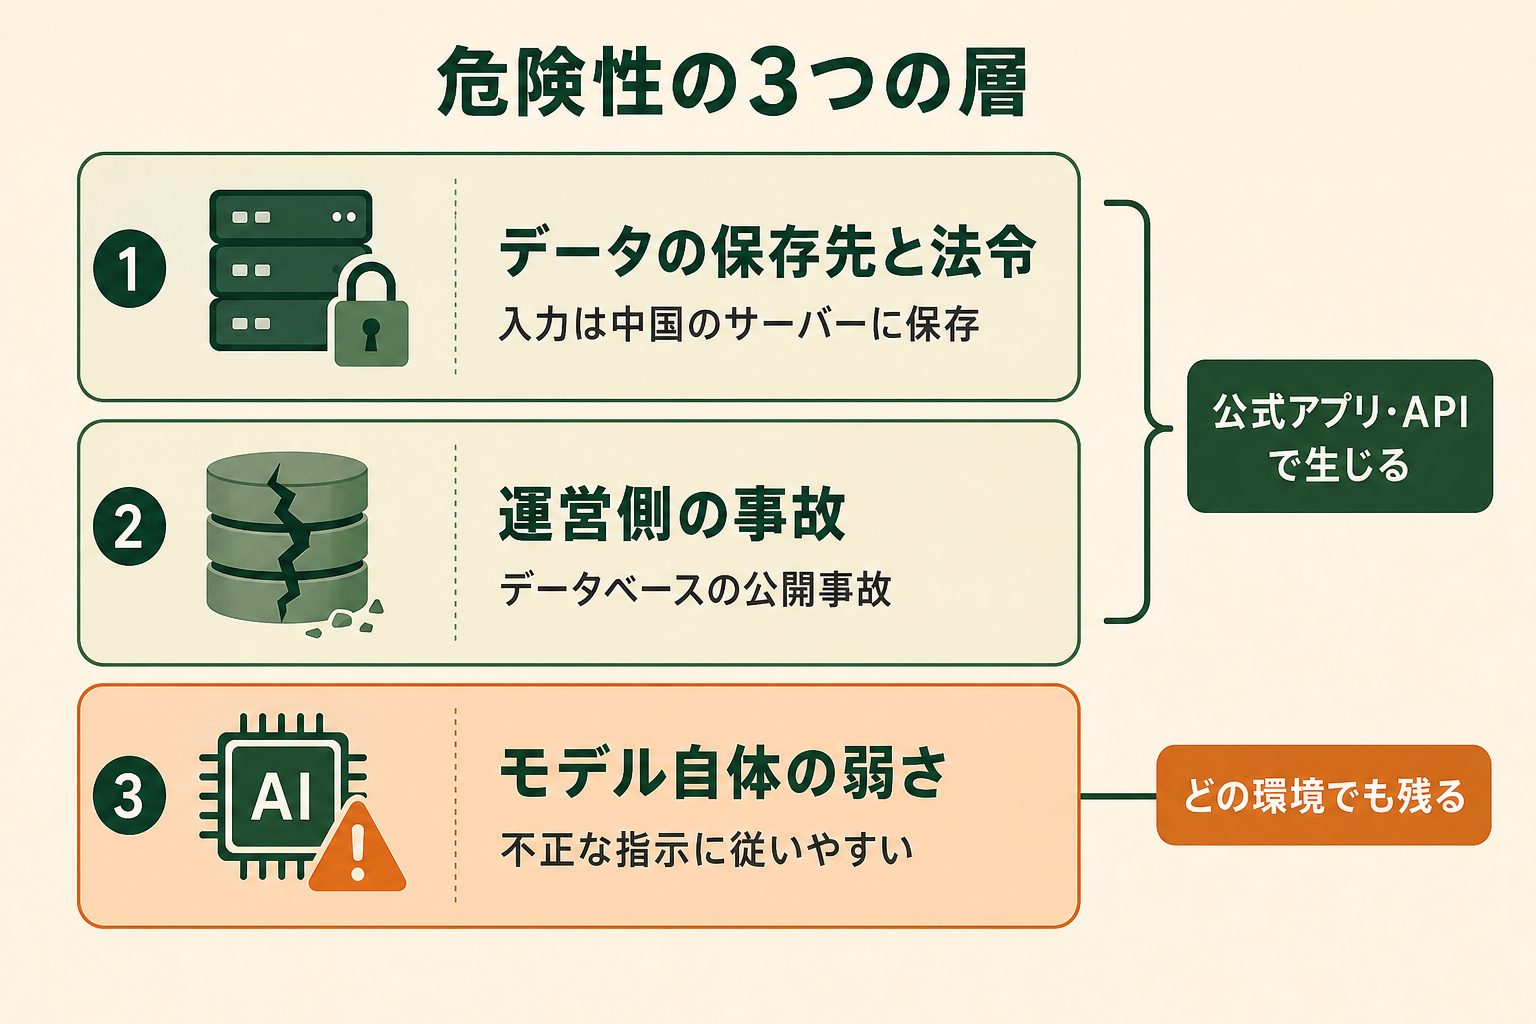
DeepSeekの危険性は、性質の違う次の3つに分けると整理しやすくなります。
- データの保存先と適用される法令:入力した内容は中国のサーバーに保存され、中国の法令が適用される
- 運営側の事故:2025年1月に、チャット履歴を含むデータベースが外部から読める状態で見つかった
- モデル自体の弱さ:不正な指示やジェイルブレイクに従いやすいという第三者評価が出ている
1つ目と2つ目は、DeepSeek社が運営するアプリやWeb版、APIを使うときに生じるリスクです。3つ目はモデルそのものの性質なので、別の環境で動かしても残ります。どの層のリスクかを分けずに「DeepSeekは危ない」とだけ伝えると、社内では全面禁止か黙認かの二択になりがちです。
ChatGPTやClaudeとの違いはデータの行き先にある
文章生成の性能や使い勝手だけを比べると、DeepSeekとChatGPTやClaudeの差はそれほど大きく見えません。大きく違うのは、入力したデータがどの国のサーバーに保存され、どの国の法令のもとで扱われるかです。米国企業のサービスでも国外にデータが渡る点は同じですが、法人向けプランでは入力を学習に使わないことを契約で取り決められます。DeepSeekが公開している利用規約とプライバシーポリシーには、こうした法人向けの取り決めは示されていません。
DeepSeekに入力したデータが渡る仕組み|中国のサーバーと中国の法令
データの扱いは、DeepSeekが公開しているプライバシーポリシーと利用規約に書かれています。ここでは、業務利用の判断に直結する部分だけを取り出します。
プライバシーポリシーに書かれている収集情報と保存先
2026年2月10日更新のDeepSeekのプライバシーポリシーによると、収集する情報には入力したテキストや音声、アップロードしたファイル、チャット履歴、端末の機種やIPアドレスが含まれます。IPアドレスから推定したおおよその位置情報も対象です。これらは「中華人民共和国にある安全なサーバー」に保存すると明記されています。
中国の法令が適用される意味
利用規約では、契約の解釈や紛争の解決に中国本土の法令を適用すると定めています。個人情報保護委員会の情報提供は、適用される法令の例として個人情報保護法、サイバーセキュリティ法、データセキュリティ法、国家情報法を挙げています。国家情報法は、組織や個人に国の情報活動への協力を求める規定を持っています。プライバシーポリシーにも、法的義務を果たすために必要と判断した場合は、法執行機関や公的機関と情報を共有することがあると書かれています。
モデルの学習に使われる範囲と拒否の方法
プライバシーポリシーは、収集した情報を機械学習モデルのトレーニングと改善に使うと明記しています。一方で、モデルの訓練への利用を拒否する権利も認めており、行使するにはprivacy@deepseek.comへメールで請求します。チャット履歴は設定画面から削除できますが、すでに学習に使われた分まで取り消せるとは書かれていません。
DeepSeekで実際に起きた問題と各国の対応事例
DeepSeekへの懸念は、ポリシーの文面だけから生まれたものではありません。実際に起きた事故と、各国の当局や研究機関が公表した評価を時系列で並べると次のとおりです。
| 時期 | 出来事 | 関係する層 |
|---|---|---|
| 2025年1月 | チャット履歴やAPIキーを含むデータベースが外部から読める状態で見つかる | 運営側の事故 |
| 2025年1月 | イタリアのデータ保護当局が国内利用者の個人データ処理を制限 | 保存先と法令 |
| 2025年2月 | 個人情報保護委員会が情報提供、デジタル庁が政府機関向けに注意喚起 | 保存先と法令 |
| 2025年2月 | 韓国の個人情報保護委員会がアプリの新規ダウンロードを一時停止 | 保存先と法令 |
| 2025年9月 | 米国立標準技術研究所(NIST)がモデルの安全性の弱さを公表 | モデルの弱さ |
| 2026年6月 | 政府の生成AI調達ガイドラインが、2025年2月の注意喚起を踏まえた判断を求める | 保存先と法令 |
表のとおり、懸念は運営、法令、モデルの3つの層すべてにまたがっています。以下では、それぞれの事例で何が確認されたのかを見ていきます。
データベースが認証なしで公開されていた
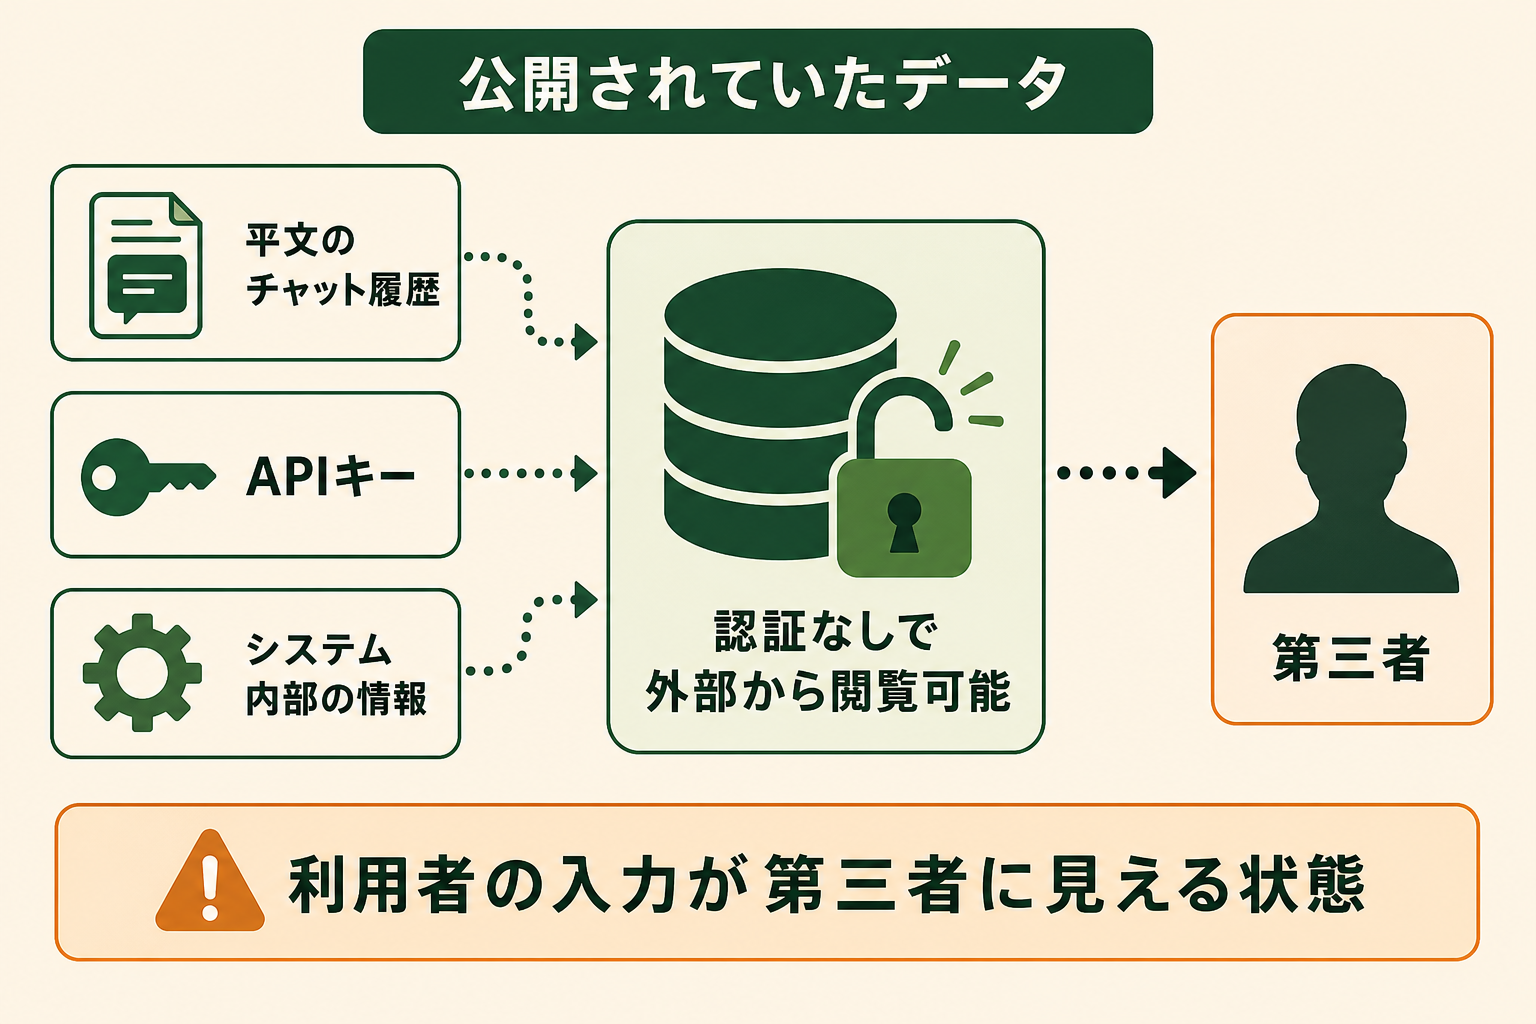
2025年1月、セキュリティ企業のWizが公開した調査で、DeepSeekのデータベースが認証なしで外部から読める状態だったことが分かりました。含まれていたのは100万件を超えるログで、平文のチャット履歴やAPIキー、システム内部の情報が見られる状態でした。DeepSeekは通報を受けて速やかに公開を止めていますが、利用者の入力内容が第三者に見える状態になっていた事実は残ります。保存先の国の法令とは別に、運営側の管理体制にも不安があることを示した事故です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
関連記事:AIによる情報漏洩とは?生成AIの事例と5つの原因、企業の対策チェックリスト
日本の個人情報保護委員会とデジタル庁が注意喚起
個人情報保護委員会は2025年2月3日、DeepSeekが取得した個人情報を含むデータは中国のサーバーに保存され、中国の法令が適用されると情報提供しました。その後、日本語版のプライバシーポリシーが公開されたことを受けて、同年3月5日に内容を更新しています。
続いて2月6日には、デジタル社会推進会議幹事会事務局が政府機関向けにDeepSeek等の生成AIの業務利用に関する注意喚起を出しました。注意喚起は、利用規約に同意するだけで使える約款型サービスでは原則として機密情報を扱えないことを確認しています。機密情報を扱わない場合でも、国外にサーバーがあれば現地の法令が適用され、検閲や接収を受ける可能性があると指摘しました。
この考え方は一時的なものではありません。2026年6月12日に決定された政府の生成AIの調達・利活用に係るガイドラインでも、政府機関が生成AIを業務で使う際はこの注意喚起を踏まえて判断するよう求めています。民間企業に直接の拘束力はありませんが、社内ルールを作るときの物差しとして参考になります。
イタリア・韓国などの規制当局による措置
海外では、日本より踏み込んだ措置が取られています。イタリアのデータ保護当局は2025年1月末、DeepSeekの運営会社に対し、イタリアの利用者の個人データを処理することを制限すると命令しました。運営会社は欧州の法令の対象外だと主張しましたが、当局はこれを退けています。
韓国でも2025年2月に個人情報保護委員会がアプリの新規ダウンロードを一時停止させ、改善を確認した同年4月に再開されました。日本と欧州・韓国では個人情報の法制度が違うものの、データの国外移転の扱いが論点になった点は共通しています。
NISTの評価で見えたモデルの弱さ
米国立標準技術研究所(NIST)のAI評価部門は2025年9月、DeepSeekのモデルを米国の主要モデルと比べた評価結果を公表しました。最も安全性の高かったR1-0528を使ったAIエージェントでも、作業を乗っ取る悪意ある指示に従う割合は、比較した米国モデルの平均12倍でした。一般的なジェイルブレイク(安全対策を回避させる指示の手口)を使った明らかに悪質な依頼には94%応じ、米国の参照モデルの8%を大きく上回っています。
この弱さは、データをどこで処理するかとは関係なく残る点に注意が必要です。とくに、メールやファイルを読ませて作業を任せるAIエージェントに組み込むと、外部の文書に紛れ込んだ指示で誤った操作をする危険が高まります。なお、2026年5月に公表されたDeepSeek V4 Proの評価は性能面の比較が中心で、同じ観点の安全性の結果は示されていません。日本では同種の公的評価が出ていないものの、最新版でも弱さが解消したと判断できる材料はまだありません。
回答の偏りと検閲
同じNISTの評価では、DeepSeekのモデルが中国共産党の主張に沿った回答をする頻度が、米国のモデルより高いことも報告されています。政治や歴史、国際関係に関わる質問では、回答を避けたり一方の立場に寄せたりする傾向があります。社内の調査や資料作成に使う場合、こうしたテーマの出力をそのまま判断材料にしないよう注意が必要です。
利用経路で変わるDeepSeekの危険性|アプリ・API・クラウド・ローカル実行
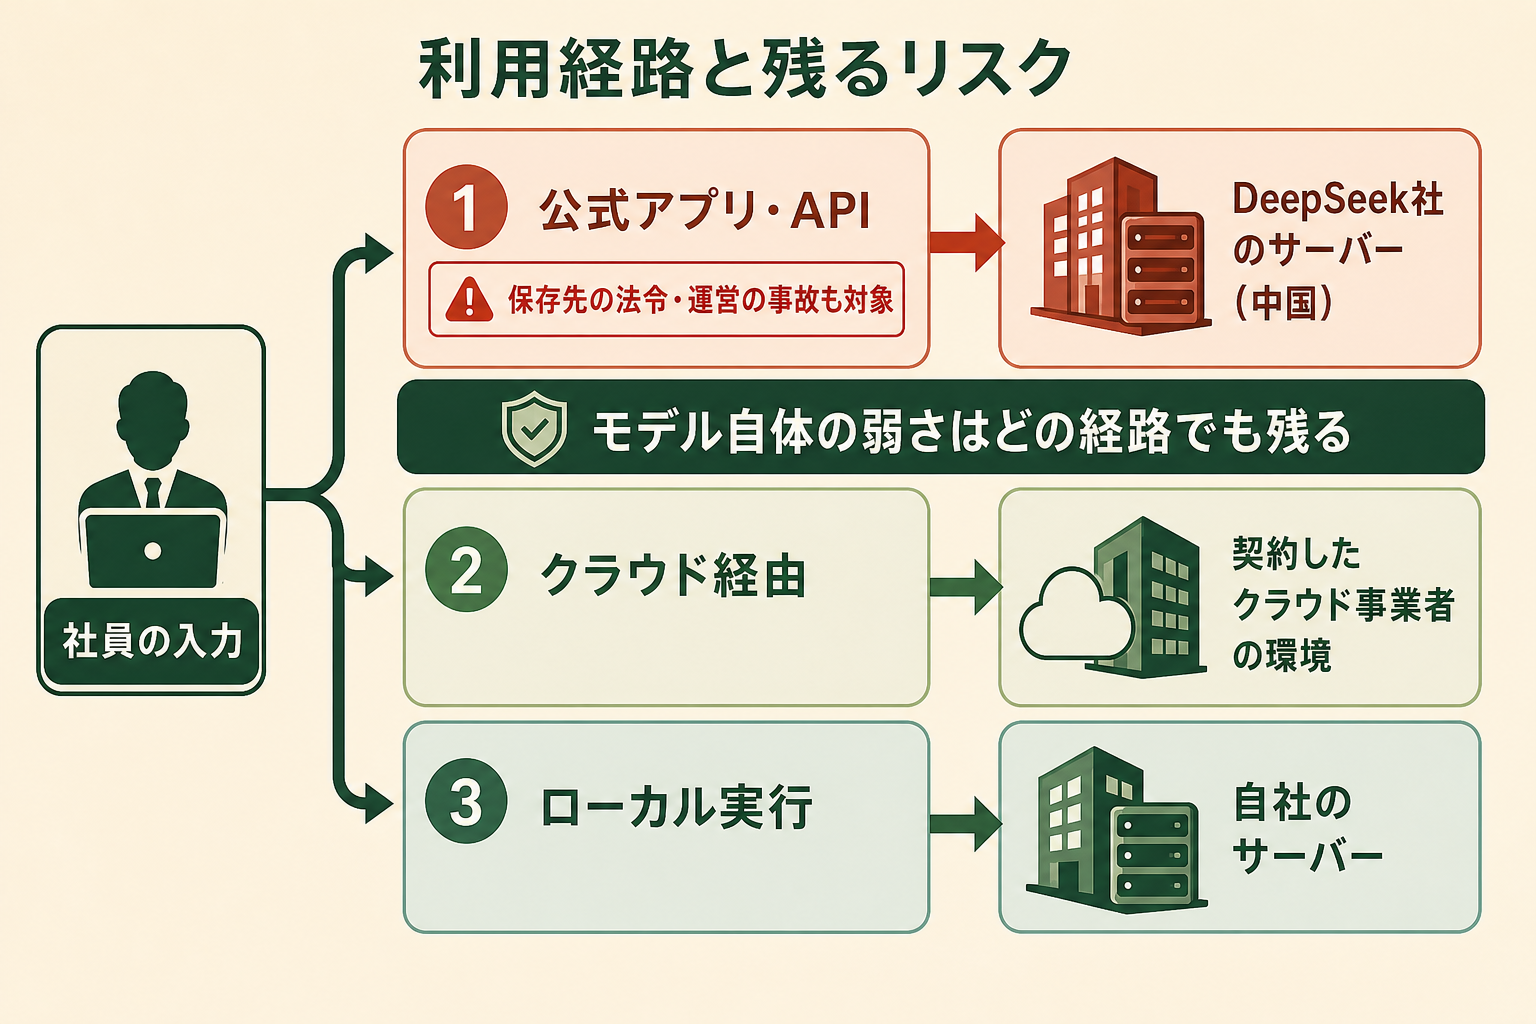
DeepSeekのモデルは、DeepSeek社の公式サービス以外からも使えます。モデルの重み(学習済みのパラメータ)が公開されているため、クラウド事業者が自社環境で提供したり、自社のサーバーで動かしたりできるからです。どの経路で使うかによって、データの行き先と残るリスクが変わります。
| 利用経路 | 入力データの行き先 | 残る主なリスク | 業務利用の目安 |
|---|---|---|---|
| 公式アプリ・Web版 | DeepSeek社(中国のサーバー) | 保存先の法令、運営側の事故、学習への利用、モデルの弱さ | 業務での利用は避ける |
| DeepSeekのAPI | DeepSeek社(中国のサーバー) | アプリと同じ。システム連携で入力量が増える | 機密を含まないデータでも慎重に判断 |
| クラウド経由(Microsoft Foundry、Amazon Bedrock) | 契約したクラウド事業者の環境 | モデルの弱さ、回答の偏り | 社内のクラウド利用ルールの範囲で検討できる |
| 自社環境でのローカル実行 | 自社のサーバーやパソコン | モデルの弱さ、回答の偏り、運用の手間 | 用途を絞って検討できる |
たとえばMicrosoftは、Azureで提供するモデルについて、入力と出力をモデルの提供元に渡さず、モデルの改善にも使わないとデータの取り扱い方針で説明しています。2026年4月からはDeepSeek V4もこの仕組みで使えるようになりました。ただし、処理する地域を世界全体から選ぶ設定では、日本以外の地域で処理される場合がある点も確認しておく必要があります。
表のとおり、公式サービスを避けても消えないのがモデルの弱さです。「中国のサーバーを通らないから安全」とは言い切れず、AIエージェントに外部の文書を読ませる使い方は、どの経路でも慎重に扱う必要があります。全面禁止か全面許可かで決めるより、経路ごとに許可の範囲を決めるほうが、社員にとっても守りやすいルールになります。
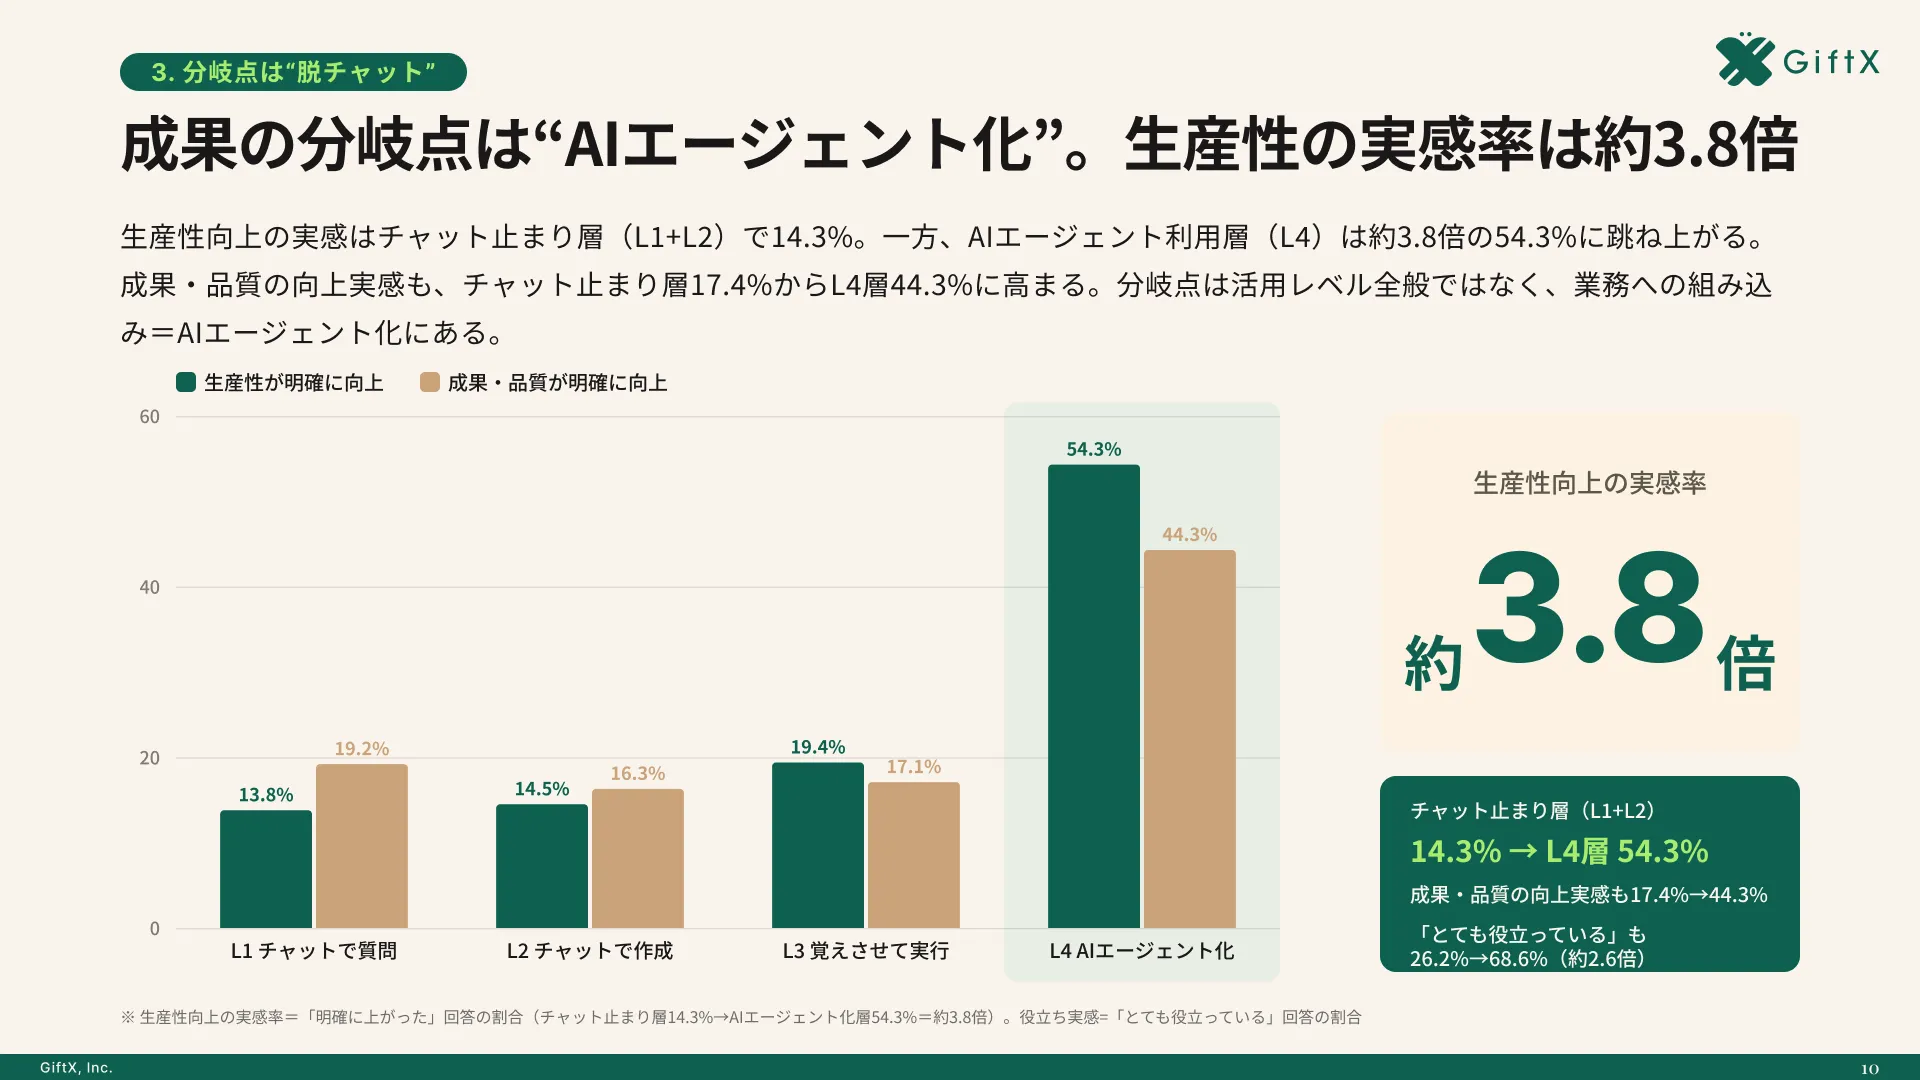
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
関連記事:オンプレミスLLMとは?クラウドとの違い・費用・導入手順を整理
DeepSeekを業務で安全に活用する方法|社内ルールに書くこと
社員がすでにDeepSeekを試している場合、禁止を伝えるだけでは別のサービスや個人の端末に流れるだけです。何を入れてはいけないか、どの経路なら使えるかを具体的に書いたルールが必要になります。GiftXの「ビジネス職生成AI活用実態調査(2026年版)」でも、AI利用者が抱える課題としてルールや判断基準の不足が上位に入りました。
| 課題(複数回答) | 回答の割合 |
|---|---|
| どこまでAI活用していいか判断できない(個人の課題で1位) | 27.7% |
| セキュリティ制限でツールが使えない(組織の課題) | 19.6% |
| 利用ルール・ガイドラインがない(組織の課題) | 19.1% |
判断できないまま使える状態が続くと、社員は個別のサービスの危険性を知らずに入力してしまいます。DeepSeekを例に、次の4点を社内ルールに落とし込むと線引きが明確になります。詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
関連記事:生成AI利用ガイドラインの作り方|必須項目と5ステップの策定手順
入力してはいけない情報を決める
最初に決めるのは、どのサービスにも入れてはいけない情報の種類です。顧客や取引先の個人情報、未公開の財務情報、契約書の本文、設計図や仕様書、ソースコード、社外秘の会議記録などが代表例です。DeepSeekの公式サービスについては、これらに加えて社内の固有名詞や案件名も入れないと決めておくと、うっかり入力を防ぎやすくなります。
使ってよい経路と用途を決める
次に、前の章で整理した利用経路ごとに許可の範囲を決めます。公式アプリやWeb版は業務では使わない、クラウド経由は情報システム部門が用意した環境に限る、ローカル実行は検証用途に限る、といった形です。用途も、公開情報の要約や文章の言い換えなど、出力を人が確認できるものに絞るのが無難です。
端末とアカウントの管理で抜け道をふさぐ
ルールを決めても、業務用のスマートフォンに公式アプリを入れられる状態では守られません。モバイル端末管理(MDM、会社が端末の設定やアプリを一括管理する仕組み)でアプリのインストールを制限したり、社内ネットワークから公式サービスへの接続を止めたりする方法があります。業務用のメールアドレスでアカウントを作らないことも、ルールに明記しておきます。
すでに入力してしまった場合の対処
業務の情報を入力してしまった場合は、まず設定画面からチャット履歴を削除し、情報システム部門に入力した内容と日時を報告します。学習への利用を止めたい場合は、privacy@deepseek.comに拒否を請求できます。ただし、削除や請求で過去の入力が確実に消える保証はないため、個人情報を入力したときは社内の個人情報の管理責任者と対応を相談してください。
DeepSeekの危険性に関するよくある質問
最後に、DeepSeekの業務利用を検討するときによく出る疑問に答えます。
VPN経由で使えば安全になりますか?
VPNは通信の経路を隠すものなので、DeepSeek社のサーバーにデータが届く点は変わりません。入力した内容は同じように中国のサーバーに保存されるため、データの保存先に関するリスクは減りません。
ローカルで動かせば危険性はなくなりますか?
自社の環境で動かせば、入力したデータがDeepSeek社に送られることはありません。一方で、不正な指示に従いやすい性質や回答の偏りはモデル自体に残るため、用途を絞って使う必要があります。
ChatGPTやClaudeと比べてどちらが危険ですか?
法人向けプランで学習への利用を止め、契約でデータの扱いを決められる点で、ChatGPTやClaudeのほうが業務では管理しやすいと言えます。どのサービスでも、機密情報を入れないルールは同じように必要です。
個人で使うのも危険ですか?
個人の利用でも、入力した内容が中国のサーバーに保存される点は同じです。氏名や住所、勤務先などの個人情報や、仕事に関わる内容は入力しないようにしてください。
オープンソースなら安全ではないのですか?
モデルの重みが公開されているのは、自社環境で動かせるという意味です。公式アプリやAPIを使えば、データは通常どおりDeepSeek社に送られるため、公開されていることだけで安全とは言えません。
まとめ|DeepSeekの危険性は使う経路と入れる情報で判断する
DeepSeekの危険性は、データの保存先と中国の法令、運営側の事故、モデル自体の弱さの3つに分けて考えると判断しやすくなります。公式アプリやAPIでは3つすべてが当てはまり、クラウド経由やローカル実行でもモデルの弱さは残ります。日本でも個人情報保護委員会やデジタル庁が注意喚起を出しており、業務で扱う情報を入れない前提でルールを作ることが欠かせません。
社内では全面禁止か黙認かの二択にせず、入力してはいけない情報と使ってよい経路を具体的に書いておくと、社員が迷わず使えます。安全な環境でAIを業務に組み込む段階では、GiftXが1業務単位のAIエージェント構築を伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
AIを業務に安全に組み込みたい方へ
本記事で紹介したリスクを踏まえて、自社の業務でもAIを安全に活用したい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務やセキュリティ要件に合わせて、1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら