シャドーITとは?情シスが把握していないIT利用のこと
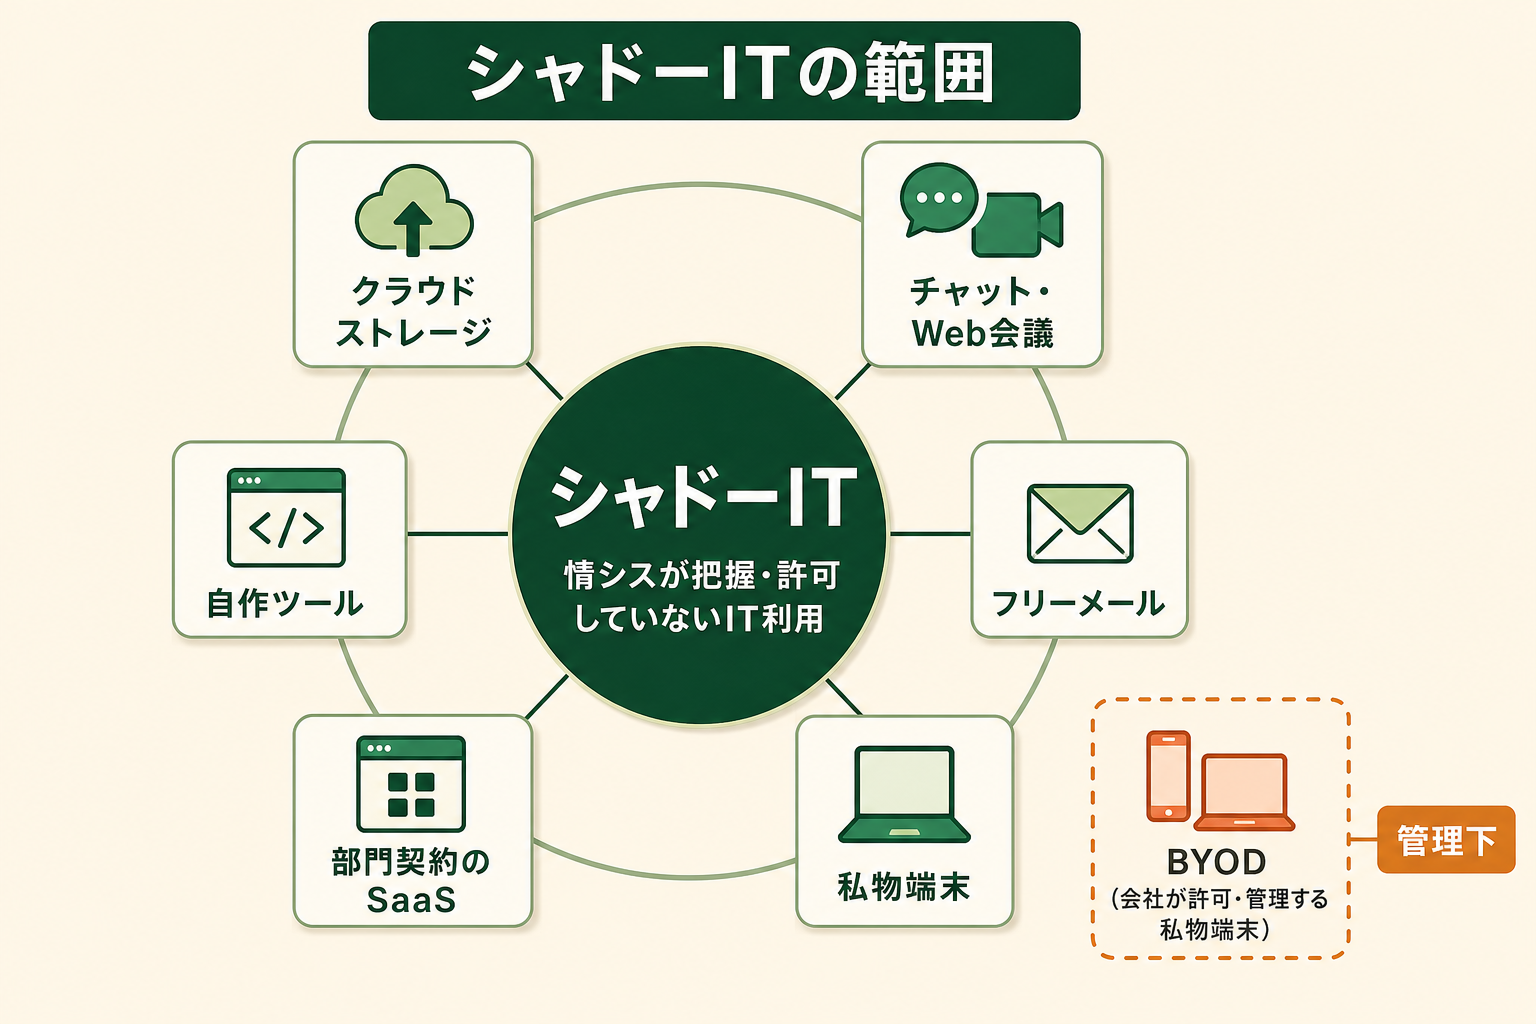
シャドーITとは、情報システム部門が把握・許可していないIT機器やクラウドサービスを、従業員が業務に使っている状態です。
英語の「Shadow IT(影のIT)」に由来する言葉で、使っている本人に悪意がないことがほとんどです。業務を早く終わらせるために個人のアカウントで便利なサービスを使い始め、それが会社の管理台帳に載らないまま定着していきます。問題になるのは利用そのものよりも、会社が「どこで、誰が、どのデータを扱っているか」を把握できない点です。
シャドーITの具体例
シャドーITは、ファイル共有やチャットのような日常業務の道具から、部門で契約したSaaS、個人で作った自動化ツールまで幅広く生まれます。下表は、代表的な種類を具体例と起きやすい場面の3つの観点で整理したものです。自社でどれが起きていそうかを確かめながら読むと、棚卸しの対象が見えてきます。
| 種類 | 具体例 | 起きやすい場面 |
|---|---|---|
| クラウドストレージ | 個人契約のオンラインストレージ、無料の大容量ファイル転送サービス | 社外と大きなファイルをやり取りするとき |
| チャット・Web会議 | 個人アカウントのメッセージアプリ、会社が承認していないWeb会議サービス | 取引先から指定されたツールで連絡するとき |
| フリーメール | 個人のWebメールへの業務ファイルの転送 | 自宅で作業の続きをしたいとき |
| 私物端末・記録媒体 | 許可なく業務に使う私物のスマートフォンやPC、USBメモリ | テレワークや外出先で作業するとき |
| 部門契約のSaaS | 情報システム部門を通さず部門の経費で契約したタスク管理・顧客管理のSaaS | 部門の業務改善を急ぐとき |
| 自作ツール | 個人で作ったマクロ、ノーコードで組んだ業務アプリや自動化 | 定型作業を自分で効率化したいとき |
このうち部門契約のSaaSと自作ツールは、本人たちに隠している意識がほとんどない点が特徴です。経費精算で正規に支払われていても、情報システム部門の管理台帳に載っていなければシャドーITに当たります。
シャドーITが増えている背景
シャドーITが増えた最大の理由は、クラウドサービスを使い始めるまでの手間が小さくなったことです。メールアドレスとクレジットカードがあれば数分で契約でき、無料プランなら支払いすら発生しません。テレワークの定着で自宅や外出先から業務をこなす場面が増え、会社のネットワークを通らない利用も一般的になりました。さらにノーコードツールの普及で、エンジニアでない従業員が業務アプリを自分で作れるようになっています。
米調査会社Gartnerは、IT部門の目の届かないところで技術を取得・改変・作成する従業員の割合が、2022年の41%から2027年には75%に達すると予測しています。日本企業では稟議や情報システム部門を通じた調達が根づいている分、同じ割合になるとは限りませんが、管理の外で使われるITが増える方向は変わらないと見られています。
BYODとの違い
シャドーITと混同されやすい言葉にBYOD(Bring Your Own Device、私物端末の業務利用)があります。両者の違いは、会社がその利用を認めて管理しているかどうかです。下表は、許可の有無・管理の範囲・対象・典型例の4つの観点で両者を整理したものです。
| 観点 | シャドーIT | BYOD |
|---|---|---|
| 会社の許可 | なし(従業員や部門の独自判断) | あり(規程にもとづいて認める) |
| 管理の範囲 | 情報システム部門の管理外 | 端末管理やアクセス制御の対象 |
| 対象 | 端末に加えてクラウドサービスやアプリも含む | 主に私物の端末 |
| 典型例 | 個人アカウントのストレージに業務資料を保存する | 許可を得た私物スマートフォンで業務メールを読む |
BYODの規程を整えていても、規程の対象外の端末を使ったり、決められた設定をしないまま使ったりすれば、その利用はシャドーITになります。BYODはシャドーITの受け皿にもなるため、私物端末の利用を一律に禁じるより、条件付きで認めて管理下に置く企業も増えています。
生成AIの無断利用(シャドーAI)との関係
会社が承認していない生成AIを業務に使う「シャドーAI」は、シャドーITのうち生成AIに絞ったものです。入力した文章がサービス側に送られるため、ファイルを置くだけの従来の利用と比べて、情報が外に出る経路が見えにくい点が異なります。生成AIに固有のリスクや検出方法はシャドーAIの解説記事で詳しく扱っているため、本記事ではSaaS・クラウド・端末を含むIT全般を対象に話を進めます。
関連記事:シャドーAIとは?意味・企業リスク・事例と対策をわかりやすく解説
シャドーITが生まれる仕組み|現場と会社それぞれの事情
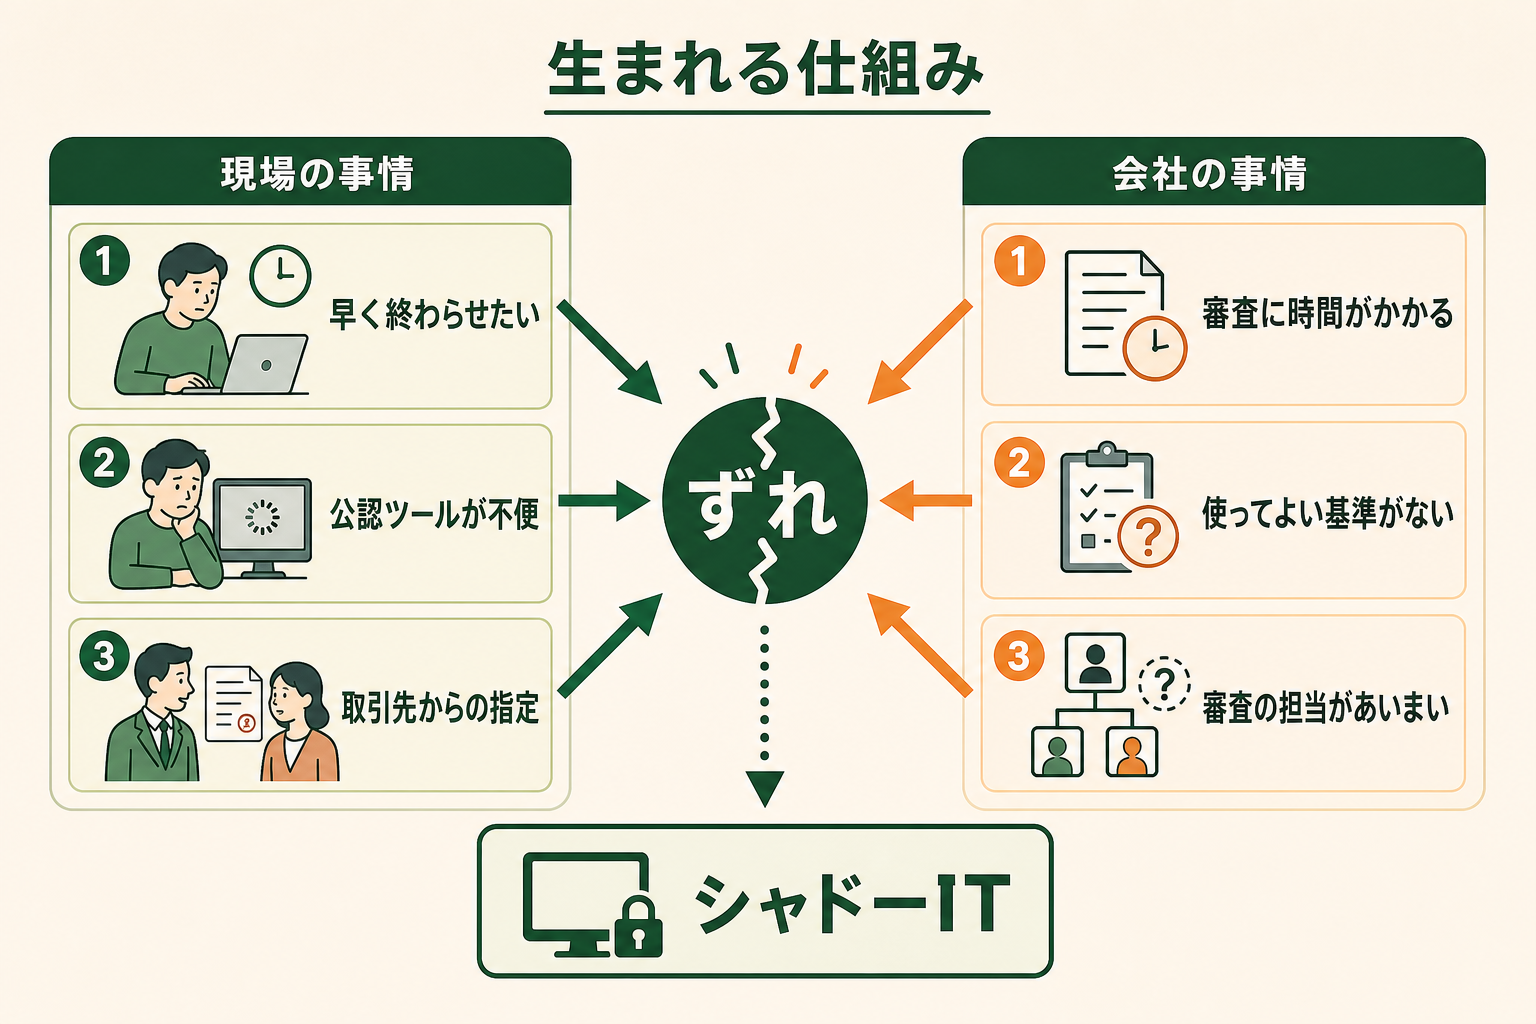
シャドーITは、従業員のルール違反というより、現場の業務スピードと、会社の調達・承認の仕組みとのずれから生まれます。どちらか一方だけを正しても減らないため、両方の事情を分けて押さえておきます。
現場側の事情|目の前の業務を早く終わらせたい
現場の従業員が求めているのは、目の前の業務を早く確実に終わらせることです。会社が用意したツールでは容量が足りない、取引先から別のツールを指定された、操作が重くて手間がかかる、といった不便があると、使い慣れた個人のサービスで代わりに済ませます。前の職場で使っていたSaaSをそのまま持ち込むケースも珍しくありません。いずれも業務を前に進めるための判断であり、本人はむしろ仕事熱心な場合が多い点が、取り締まりだけでは解決しにくい理由です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
会社側の事情|承認の流れとルールが追いついていない
会社側では、申請から利用開始までに時間がかかること、どこまで使ってよいかの基準が示されていないことが主な要因です。新しいサービスの審査に数週間かかるなら、現場はその間を個人のツールでしのぎます。
GiftXのビジネス職生成AI活用実態調査2026でも、AIの利用者のうち19.6%が組織の課題として「セキュリティ制限でツールが使えない」を挙げ、27.7%が個人の課題として「どこまでAI活用していいか判断できない」と答えました(複数回答)。
制限だけが強く判断基準が無い状態は、生成AIに限らずIT全般で現場を独自の手段へ向かわせます。詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
部門と情報システム部門の役割分担があいまい
従業員の多い企業では、部門がそれぞれIT関連の予算を持ち、情報システム部門は基幹システムやネットワークを担う、という分担が一般的です。この分担のもとでは、部門が自分の予算で契約する月額数千円のSaaSについて、誰が審査するのかが決まっていないことがよくあります。購買の手続きは支払いの承認だけで通り、情報システム部門には契約の事実が届きません。審査の担当があいまいなまま部門ごとの導入が積み重なると、同じ用途のサービスが部門ごとに別々に契約され、全体像はさらに見えにくくなります。
シャドーITで起きるリスクの種類
シャドーITのリスクは、どれも会社が利用を把握していないことに端を発します。主なものは次の5つです。
情報漏洩|社内データが管理外の保存先に残る
最も大きいのは、顧客情報や社外秘の資料が、会社の管理が届かない保存先に置かれることです。共有リンクの公開範囲を誤れば、社外の誰でも閲覧できる状態になりえます。IBMの「Cost of a Data Breach Report 2024」では、データ侵害の3件に1件以上が、管理外の保存先にあるデータ(シャドーデータ)に関係していたと報告されています。国内企業に同じ割合が当てはまるとは限りませんが、把握していない保存先が侵害の入口になりうる点は変わりません。
マルウェア感染・不正アクセス|セキュリティ対策の外にある入口
会社のセキュリティ対策は、管理しているネットワークや端末を前提に組まれています。更新されていない私物端末や、提供元の確かでない無料ツールはその前提の外にあり、マルウェア感染の入口になりがちです。個人のアカウントは多要素認証が設定されていないことも多く、使い回したパスワードが漏れれば業務データにまで不正アクセスが及びます。
退職・異動のときにデータが残り続ける
個人のアカウントに置いた業務データは、退職や異動の際に会社が回収できません。アカウントの停止も会社の手では行えないため、退職後も元従業員が顧客リストや資料にアクセスできる状態が続きます。引き継ぎ先が見つからず、業務そのものが止まることもあります。
法令・契約違反|個人情報や取引先の秘密を守れない
個人データを含む情報が漏洩した場合、要配慮個人情報を含むときや本人の数が1,000人を超えるときなどは、個人情報保護委員会への報告と本人への通知が義務づけられています。取引先と結んだ秘密保持契約が、指定外のサービスへの保存を禁じていることもあります。社内の重要情報を営業秘密として守るには、秘密として管理されていることが要件の一つになるため、管理外のツールに置かれた情報はその前提が崩れかねません。
インシデントの発見と調査が遅れる
問題が起きても、会社の管理台帳に載っていないサービスはログを確認できず、被害の範囲や原因を特定するのに時間がかかります。そもそも漏洩に気づくきっかけがなく、取引先や外部からの指摘で初めて発覚することもあります。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
シャドーITの検出方法と管理ツールの種類
シャドーITを減らす最初の一歩は、どのサービスが、誰に、どれくらい使われているかを知ることです。単独で全体を把握できる方法はないため、いくつかを組み合わせて使います。下表は、代表的な検出方法を分かること・向いている場面・注意点の3つの観点で整理したものです。
| 方法 | 分かること | 向いている場面 | 注意点 |
|---|---|---|---|
| プロキシ・ファイアウォールのログ分析 | 社内ネットワークから通信しているクラウドサービス | まず全体の傾向を掴みたいとき | 社外のネットワークや私物端末の通信は見えない |
| CASB | クラウドサービスごとの利用状況とリスク評価、利用の制御 | 多数のSaaSを継続して監視したいとき | 導入と設定に工数と費用がかかる |
| SaaS管理ツール | 契約・アカウント・利用状況の一覧 | 部門契約のSaaSを棚卸ししたいとき | 連携できないサービスは別途確認が要る |
| ID基盤の連携アプリ一覧 | 業務アカウントでサインイン・連携している外部アプリ | 個人の判断で連携されたアプリを洗い出すとき | 個人アカウントで使うサービスは見えない |
| 経費・カード明細の確認 | 部門や個人が支払っているサービス | 費用をかけずに棚卸しを始めたいとき | 無料プランの利用は分からない |
| 従業員アンケート | 使っているサービスと、その理由や困りごと | 代替ツールを選ぶ材料を集めたいとき | 自己申告のため漏れが出る |
CASB(Cloud Access Security Broker)は、社員とクラウドサービスの間に入って利用状況を可視化し、ポリシーに沿って利用を制御する仕組みです。SaaS管理ツールは、社内で契約・利用されているSaaSとアカウントを一覧にして管理する製品で、ID基盤は、Microsoft Entra IDやGoogle Workspaceのように従業員のアカウントを一元管理する仕組みを指します。
従業員の多い企業では、ログ分析と経費明細で全体像を掴み、継続的な監視をCASBやSaaS管理ツールに任せる組み合わせが無理なく回しやすい構成です。検出の目的は取り締まりではなく、現場が何に困っているかを知って代わりの手段を用意することにあると位置づけておくと、アンケートにも本音が集まりやすくなります。
シャドーIT対策の実践ステップ
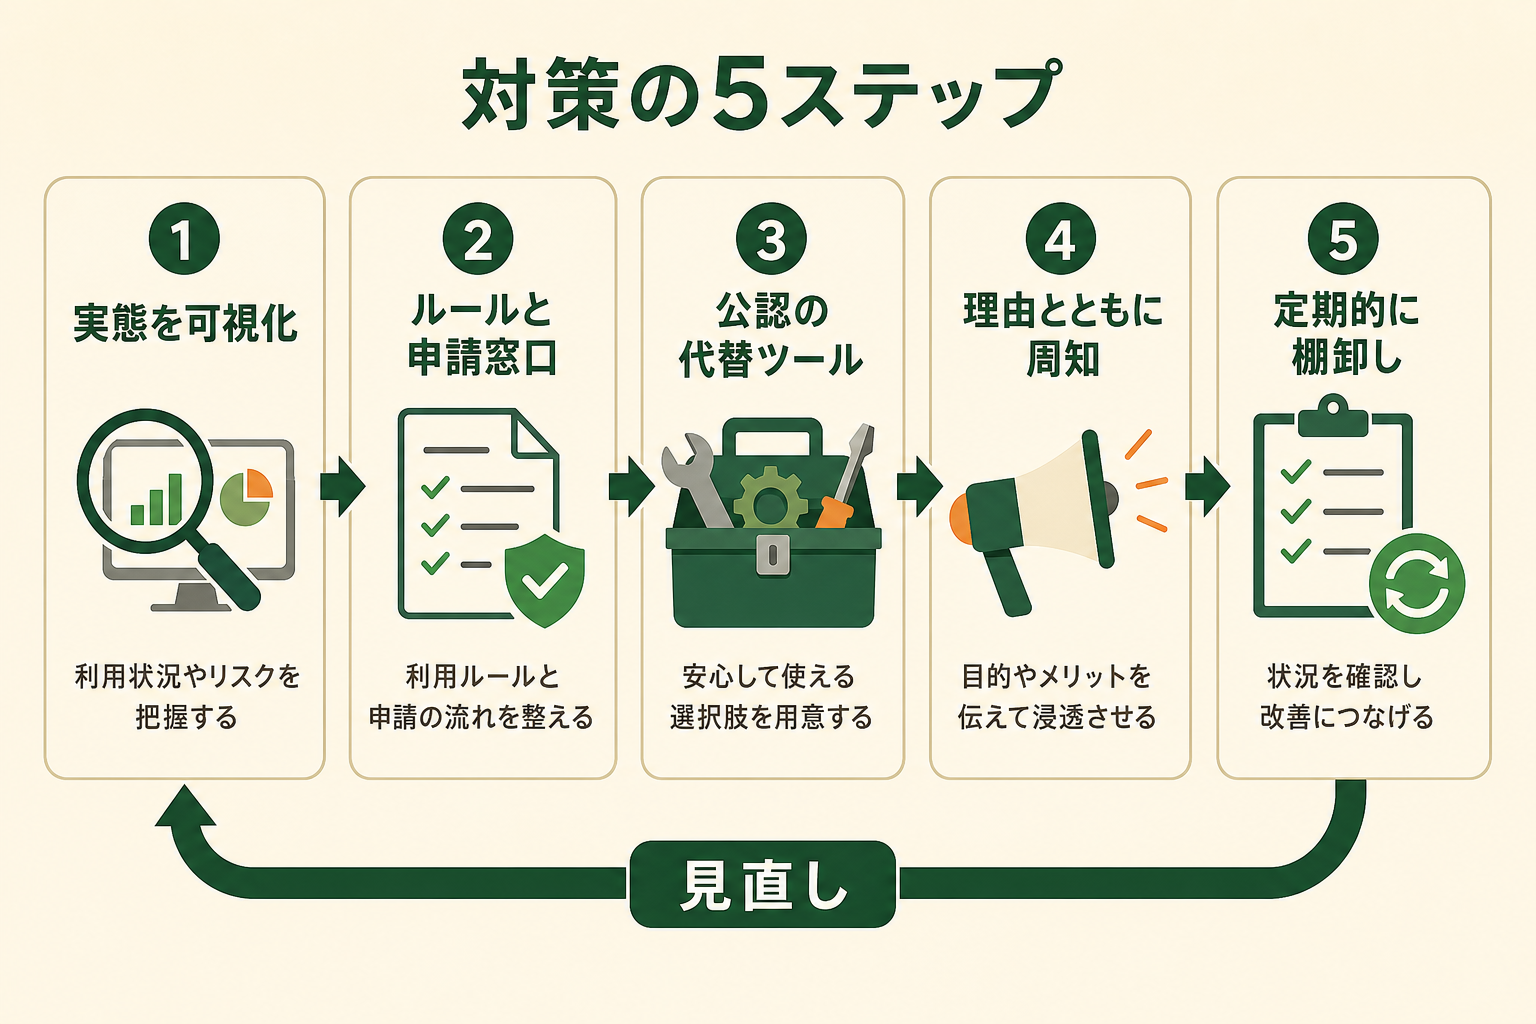
シャドーIT対策は、可視化から始めて、ルールと公認の選択肢を整え、定着させる流れで進めます。5つのステップに分けて整理します。
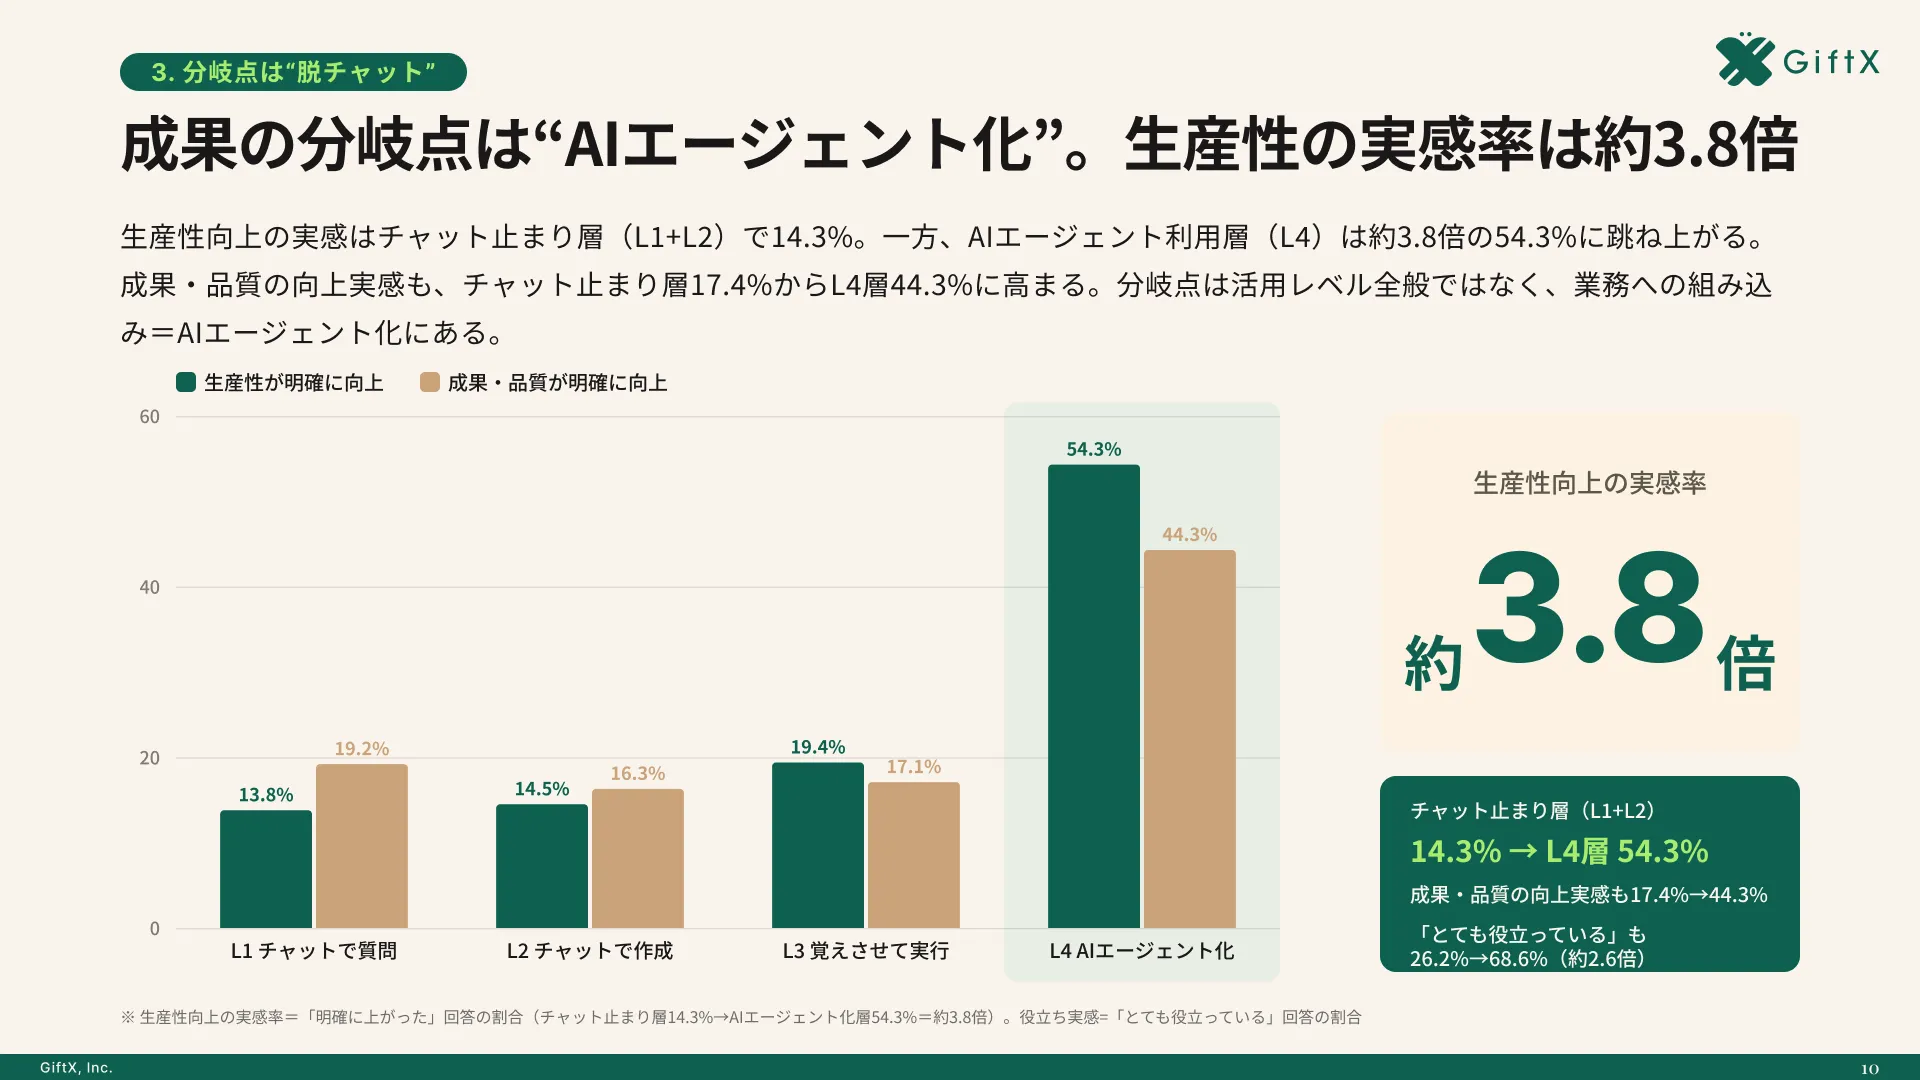
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
ステップ1|利用実態を可視化して重要度で分ける
前章の検出方法で、使われているサービスを一覧にします。そのうえで、扱っているデータの機密度と利用者の数で優先度を付けます。顧客情報を扱うサービスや利用者の多いサービスから手を付けると、限られた人員でもリスクの大きいところを先に塞げます。
ステップ2|利用ルールと申請の窓口を決める
使ってよいサービス、条件付きで使えるサービス、使ってはいけないサービスの3段階で基準を示し、利用ガイドラインとして文書にまとめます。あわせて、新しいサービスを使いたいときの申請窓口と、回答までの目安期間を決めておきます。審査が早く終わる仕組みがあれば、現場が個人のツールでしのぐ理由が減ります。
関連記事:生成AI利用ガイドラインの作り方|必須項目と5ステップの策定手順
ステップ3|公認の代替ツールを用意する
シャドーITの多くは、公認のツールで用が足りないことから生まれます。よく使われていたサービスは、法人向けプランへの切り替えで管理下に置けないかを検討します。管理機能のある法人契約に移せば、ログの確認やアカウント停止を会社の側で行えるようになります。
ステップ4|理由とともに従業員へ周知する
ルールは、なぜ必要かを具体例で伝えると守られやすくなります。共有リンクの公開設定の誤りや、退職後もデータが残る問題など、身近な場面で説明します。困ったときの相談先を示し、申告した人を責めない姿勢を見せることも欠かせません。
ステップ5|定期的に棚卸しして見直す
SaaSは次々に新しいものが登場するため、一度の棚卸しでは終わりません。四半期に1回など頻度を決めて利用状況を確認し、使われなくなったアカウントの停止や、ルールの更新を続けます。現場から届いた申請の傾向は、次に公認すべきツールを選ぶ手がかりになります。
禁止だけではシャドーITが減らない理由
シャドーITを見つけるたびに禁止や通信の遮断で対応すると、一見すると統制が効いたように見えます。しかし、現場の困りごとが解決されないまま入口だけを塞いでも、利用は形を変えて続きます。
禁止すると利用がかえって見えなくなる
会社のネットワークで遮断されれば、従業員は私物のスマートフォンや自宅の回線から同じサービスを使うようになります。会社のログに残らなくなるぶん、情報システム部門からは利用がより見えにくくなります。申告すると叱られる雰囲気があると、問題が起きても報告が遅れます。
申請の重さが新たなシャドーITを生む
審査に時間がかかり、承認されるかどうかも分からない仕組みでは、現場は申請そのものを避けるようになります。統制を強めるほど申請が減り、実際の利用との差が広がっていく状態です。禁止と並行して、早く使える公認ルートを示すことが、統制を実際に効かせる条件になります。
シャドーIT対策で陥りがちな3つの落とし穴
シャドーIT対策を進める企業がつまずきやすい点を3つ挙げます。いずれも、統制を一度に完成させようとすることから起きています。
落とし穴1|社内のIT利用を一度に洗い出して統制しようとする
全部門の全サービスを一度に洗い出そうとすると、調査だけで数か月かかり、その間に新しいサービスが増えていきます。棚卸しは優先度の高いところから順に進めるほうが、対策が早く回り始めます。
落とし穴2|全社のITガバナンス方針づくりから始めて手が止まる
全社方針を固めてから動こうとすると、合意形成に時間を取られ、現場は個人のツールで業務を続けます。方針は大枠にとどめ、具体的な業務での運用を通じて固めていくほうが進みます。
落とし穴3|既製のチャット型AIを配るだけで業務に組み込めない
公認の代替手段として汎用のチャット型AIを配っても、部門の業務フローに合わなければ、現場は使い慣れた個人のツールに戻ります。代わりの手段は、実際の業務に組み込める形で用意する必要があります。
スモールスタートで1業務をAIエージェントに任せる
シャドーITが多く見つかった業務を1つ選び、その業務を公認の環境でAIエージェントに任せるところから始めると、現場は隠れて別のツールを使う理由がなくなります。情報システム部門は利用ログと権限を管理下に置けるため、統制と効率化を同時に進められます。1業務で型ができれば、同じ手順で次の業務へ広げられます。GiftXでは、こうしたスモールスタート前提のAIエージェント構築を1業務単位から伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
シャドーITに関するよくある質問
シャドーITは違法ですか?
シャドーITそのものを直接禁じる法律はありません。ただし、社内規程や就業規則に反する行為として処分の対象になりえます。個人情報の漏洩につながれば、会社は個人情報保護法にもとづく報告や本人への通知を求められることがあります。
シャドーITが見つかった従業員は処分すべきですか?
悪意のない利用であれば、まずは使っていた理由を聞き、公認の手段へ移すことを優先します。最初から処分を前面に出すと、他の従業員が利用を隠すようになり、実態を把握しにくくなります。
部門が経費で契約したSaaSもシャドーITですか?
正規の費用で契約していても、情報システム部門が把握・審査していなければシャドーITに当たります。棚卸しで見つけた場合は、管理台帳への登録とセキュリティ設定の確認から始めます。
テレワークではシャドーITが増えますか?
会社のネットワークを通らない作業が増えるため、増えやすくなります。自宅のPCや個人のクラウドストレージに業務ファイルを置くケースが代表例です。
シャドーITを完全になくすことはできますか?
新しいサービスは次々に登場するため、ゼロにするのは難しいと考えたほうが現実に即しています。目指すのは、利用を早く把握して、管理下に移せる状態を保つことです。
まとめ|シャドーITは可視化と公認の選択肢づくりで減らす
シャドーITは、従業員や部門が情報システム部門を通さずに使うIT機器やクラウドサービスのことで、情報漏洩や不正アクセス、法令違反の入口になります。生まれる原因は、現場の業務スピードと会社の承認の仕組みのずれにあるため、禁止だけでは利用が見えなくなるだけです。まずは利用実態を可視化し、ルールと早く使える公認ルートを用意したうえで、定期的な棚卸しで見直していきます。代わりの手段を用意するときは、シャドーITが多い業務を1つ選び、公認の環境でAIエージェントに任せるスモールスタートから始めると、統制と業務の効率化を両立しやすくなります。
社内のIT活用を安全に進めたい方へ
本記事で紹介したシャドーIT対策を、公認の環境でのAI活用まで含めて具体的に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら