Claude のセキュリティとは|安全性はプランと使い方で決まる
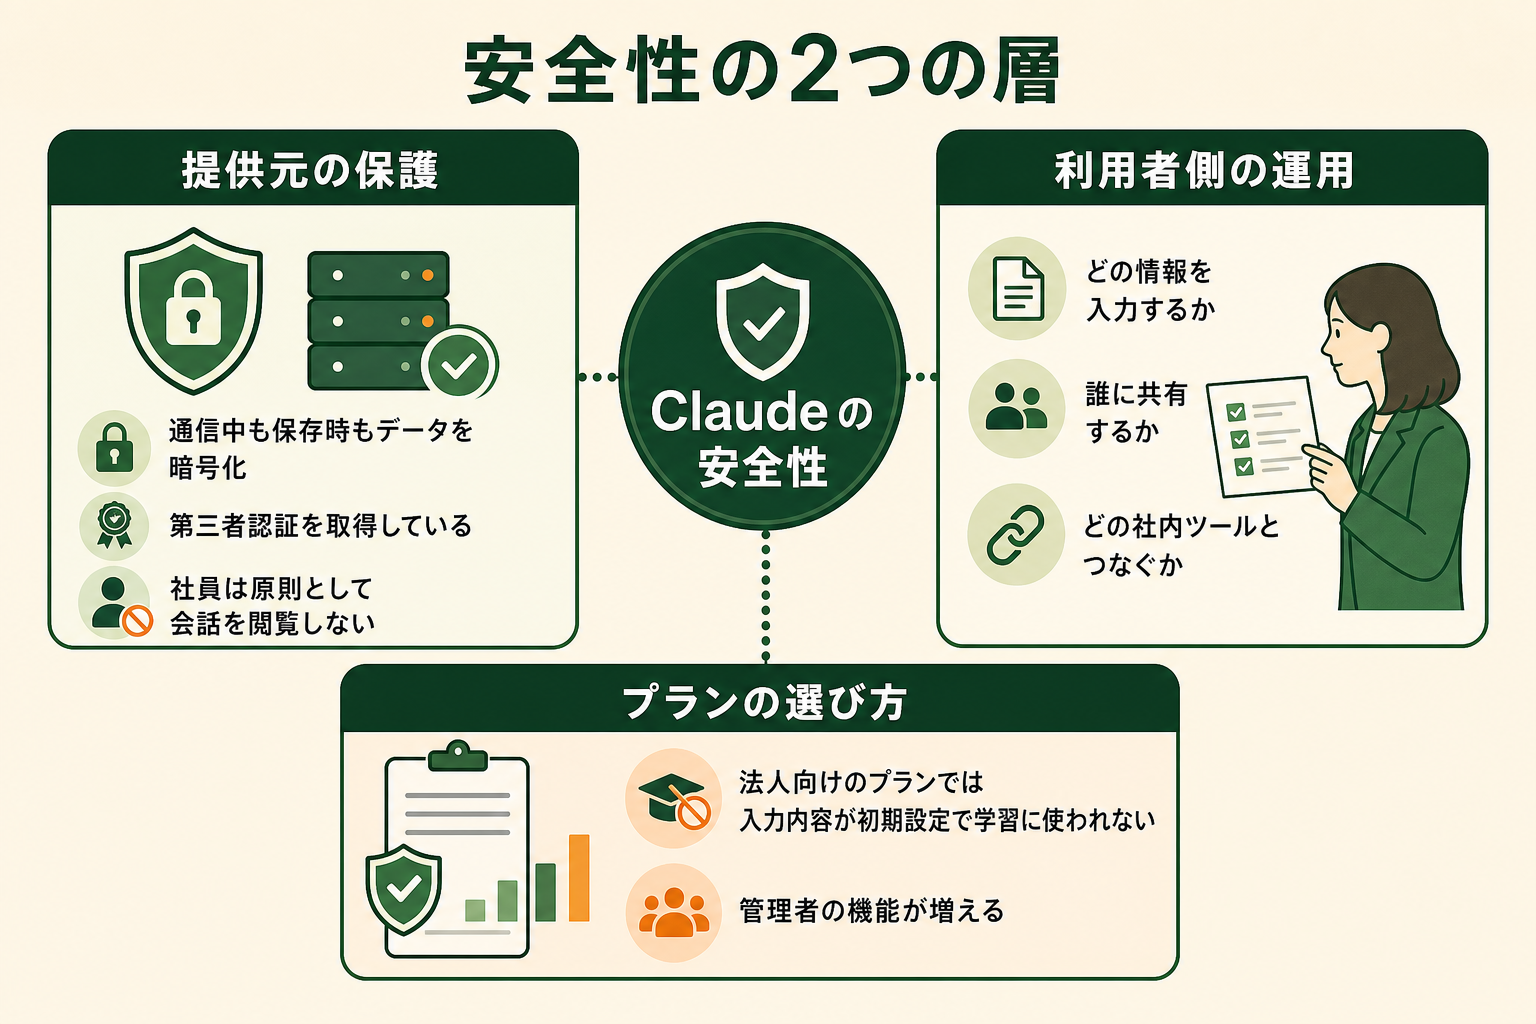
Claude のセキュリティとは、Anthropic が提供する保護の仕組みと、利用者側の設定や運用を合わせた安全性のことです。
関連記事:Claudeとは?できること・モデル・料金・ChatGPTとの違いを整理
Anthropic 側が用意している保護の仕組み
Anthropic は、Claude に入力されたデータを通信中も保存時も暗号化しており、社員は利用者の会話を原則として閲覧できないと説明しています。例外は、利用者がフィードバックを送った場合と、利用規約に違反する疑いで確認が必要になった場合です(2026年10月時点、出典: privacy.claude.com)。
第三者認証は、Anthropic の Trust Center で公開されています。SOC 2 Type 2、ISO 27001、AI の管理体制を対象とする ISO/IEC 42001 などが並び、データの保存先は米国です。認証の報告書の一部はアクセス申請をすれば入手できるため、稟議で根拠資料を求められたときに使えます。
利用者側で決まる部分|学習設定・共有・連携
一方で、どの情報を入力するか、会話を誰に共有するか、どの社内ツールとつなぐかは利用者側の判断です。個人プランでは会話を学習に使うかどうかを本人が選ぶ方式で、設定を確認しないまま使うと、意図しない範囲でデータが残ります。
つまり、Claude というサービスの安全性と、自社が Claude を安全に使えているかは別の問題です。この記事で扱うのは主に後者で、開発で使う Claude Code の権限設定や、コードの脆弱性を調べる Claude Security とは対象が異なります。
Claude に入力したデータの扱い|学習利用と保持期間の仕組み
Claude に入力したデータの扱いは、個人向けと法人向けで大きく分かれます。学習への利用、会話の保持期間、管理者が使える機能をプラン別に並べると、次のようになります(2026年10月時点、出典: privacy.claude.com、claude.com)。
| プラン | 学習への利用 | 会話の保持 | 管理者が使える主な機能 |
|---|---|---|---|
| Free・Pro・Max | 設定で許可か拒否かを選ぶ | 許可すると最大5年(匿名化)、拒否すると30日 | なし |
| Team | 初期設定で使わない | 製品内に保持し、削除すると30日以内に消去 | SSO、ドメイン確認、コネクタの管理 |
| Enterprise | 初期設定で使わない | 既定は無期限、30日以上で保持期間を設定可 | SCIM、監査ログ、ロール別の権限、IP許可リスト |
| API | 初期設定で使わない | 30日以内に自動削除 | ゼロデータ保持の契約が可能 |
個人プランで学習を拒否した場合の30日という保持期間は、2025年8月の利用規約改定の発表で示されたものです。削除した会話は、どのプランでも履歴からすぐに消え、バックエンドからも30日以内に消去されます。
どのプランにも共通する例外が2つあります。評価ボタンなどでフィードバックを送ると、その会話全体が最長5年保存され、法人プランでも学習に使われることがあります。利用規約違反の疑いで検知された会話は、入力と出力が最長2年保持されます。会話を学習に使わせない手順は、別記事で詳しく整理しています。
関連記事:Claudeに学習させない設定方法|オプトアウト手順とデータ保持の注意点
Claude で情報漏洩が起きる5つのケース
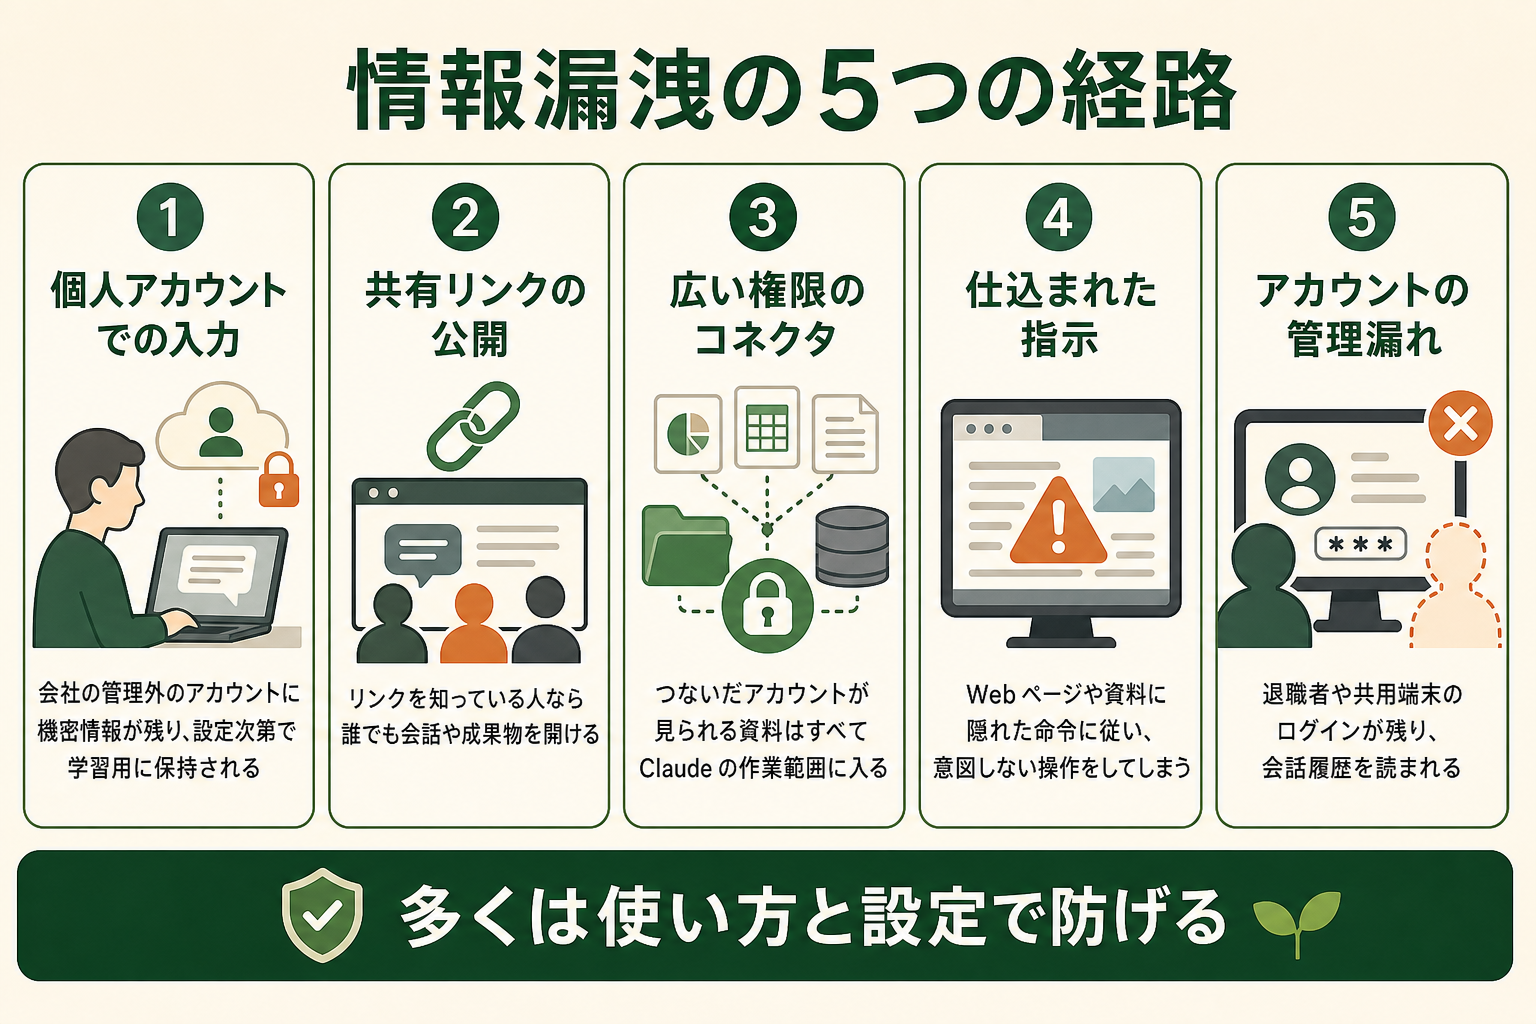
Claude の情報漏洩は、サービスへの不正侵入よりも、利用者の設定や使い方から起きるケースが中心です。業務で想定しておきたい5つの経路を、起きやすい順に見ていきます。
ケース1|個人アカウントで機密情報を入力する
もっとも起きやすいのは、従業員が自分の Free や Pro のアカウントで、顧客情報や社外秘の資料を入力するケースです。個人プランで学習を許可したままだと、会話は匿名化されたうえで最長5年、学習用のデータとして保持されます。
加えて、個人アカウントの会話は会社の管理下にありません。退職後も本人のアカウントに履歴が残り、会社側からは何を入力したかを確認できません。設定を変えれば学習は止められますが、管理できない場所にデータが残る点は変わらないため、業務で使うなら法人プランのアカウントに寄せるのが基本です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
ケース2|共有リンクやアーティファクトを公開する
個人プランでは、会話を公開リンクで共有できます。共有ページには検索エンジンに表示させないための noindex が付きますが、Anthropic 自身が、すべてのクローラーが従う保証はないと案内しています。リンクを SNS や掲示板に貼れば、見つけた人は誰でも開けます。
Claude が作成したアーティファクト(文書やアプリなどの成果物)も、公開するとリンクを知っている人なら Claude のアカウントがなくても閲覧できます。Team と Enterprise では、会話の共有は同じ組織のメンバーに限られ、アーティファクトの組織外への共有もオーナーが許可しない限りできません(2026年10月時点、出典: support.claude.com)。
関連記事:Claudeの共有リンクと公開範囲|相手指定・公開リンク・Artifactsの違いと解除手順
ケース3|コネクタで社内ツールを広い権限のままつなぐ
Google ドライブや Slack などをコネクタでつなぐと、Claude はそのサービスで本人が持つ権限の範囲で情報を読み書きします。閲覧権限が広いアカウントのままつなぐと、本来その業務に必要のない資料まで Claude の作業範囲に入ります。たとえば全社共有ドライブの管理者権限を持つアカウントでつなぐと、役員会資料や給与の一覧まで検索の対象に入ります。
Anthropic は、カスタムコネクタについて、信頼できる組織が作ったサーバーだけに接続し、要求される権限が不要に見える場合は拒否するよう案内しています。Team ではカスタムコネクタを追加できるのはオーナーに限られるため、誰がどのツールをつないでよいかを管理者側で決められます。
ケース4|Web ページや資料に仕込まれた指示に従ってしまう
Web 検索やブラウザ操作の機能を使うと、Claude が読み込むページや文書に、悪意のある指示が隠されていることがあります。これをプロンプトインジェクション(AI に読ませる文章へ命令を紛れ込ませ、意図しない操作をさせる攻撃)と呼びます。
Chrome 上で Claude に操作を任せる Claude in Chrome について、Anthropic は、リスクはゼロではなくデータの持ち出しにつながる可能性があると説明しています。そのうえで、機密性の高い会社データを扱う業務アカウントや、金融・法務・医療に関わるページでは使わないよう推奨しています(2026年10月時点、出典: support.claude.com)。
ケース5|退職者や共用端末のアカウントが残る
Claude の個人アカウントには専用のパスワードがなく、ログインはメールアドレスに届くリンクか Google アカウントで行います。そのため、ログインに使うメールや Google アカウントが乗っ取られると、Claude の会話履歴も読まれてしまいます。
共用のパソコンでログインしたままにしたり、退職者のアカウントを止め忘れたりするのも同じ経路です。止め忘れは、管理画面のメンバー一覧と在籍者の名簿を月に1回突き合わせると見つけられます。法人プランでは、社内の認証基盤と連携するシングルサインオン(SSO)でログインを一元化でき、Enterprise では入退社に合わせてアカウントを自動で作成・停止する SCIM も使えます。
Claude の安全な使い方|個人の設定と組織の管理機能
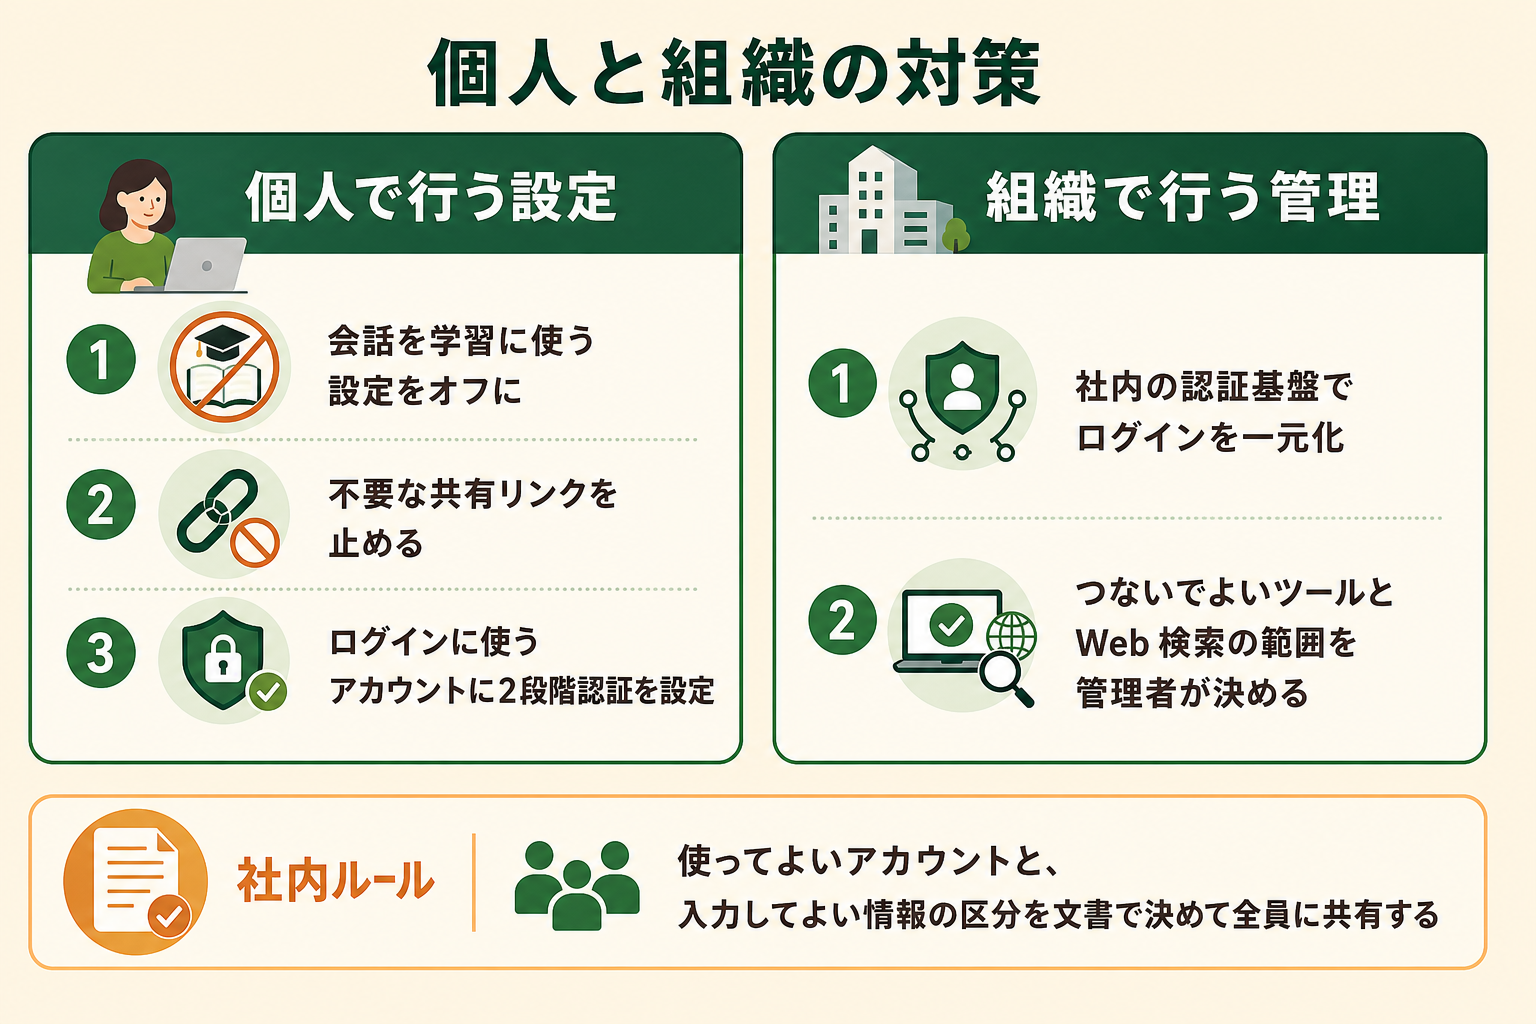
5つのケースのうち、個人の設定で防げるものと、組織の管理機能がないと防げないものがあります。まず個人で確認する設定を押さえ、そのうえで管理者が持つべき機能を確認します。
個人プランで最初に確認する4つの設定
個人プランで Claude を使う場合は、次の4つを最初に確認します。
- モデル改善の設定:「設定」の「プライバシー」で、会話を学習に使う項目をオフにする
- 共有チャットの棚卸し:同じく「プライバシー」の共有チャットの一覧から、不要な公開リンクを止める
- インコグニトチャットの使い分け:履歴を残したくない相談は、学習に使われないインコグニトチャットで行う
- ログイン用アカウントの保護:ログインに使うメールや Google アカウントに2段階認証を設定する
インコグニトチャットは、モデル改善の設定がオンでも学習に使われませんが、Anthropic 側に30日間は保持されます。学習されないことと、データが送られないことは別なので、入力してよい情報の範囲は変わりません。
法人プランで管理者が設定すること
法人プランでは、管理者が組織全体の設定を決められます。Team と Enterprise で使える管理機能は次のとおりです(2026年10月時点、出典: claude.com)。
| 管理機能 | Team | Enterprise |
|---|---|---|
| シングルサインオン(SSO)とドメイン確認 | 使える | 使える |
| コネクタ・Web 検索の利用可否の管理 | 使える | 使える |
| SCIM によるアカウントの自動作成・停止 | 使えない | 使える |
| 監査ログ(過去180日分) | 使えない | 使える |
| ロール別の権限と IP 許可リスト | 使えない | 使える |
| 会話の保持期間の設定 | 使えない | 使える |
Team でも、SSO でログインを社内の認証基盤に寄せ、コネクタと Web 検索を使ってよい範囲だけ有効にすれば、ケース3〜5の多くは防げます。誰がいつ何を操作したかを後から確認したい場合や、保持期間を社内規程に合わせる必要がある場合は、Enterprise が前提になります。なお監査ログに残るのは操作の記録で、会話の本文は含まれません。
Team を導入した直後は、SSO の設定、コネクタの許可範囲、Web 検索の利用可否の順に決めると、利用者に案内する前に入口と外部への経路を閉じておけます。共有の範囲は初期設定で組織内に限られるため、組織外へ共有する必要が出たときに個別に判断すれば足ります。
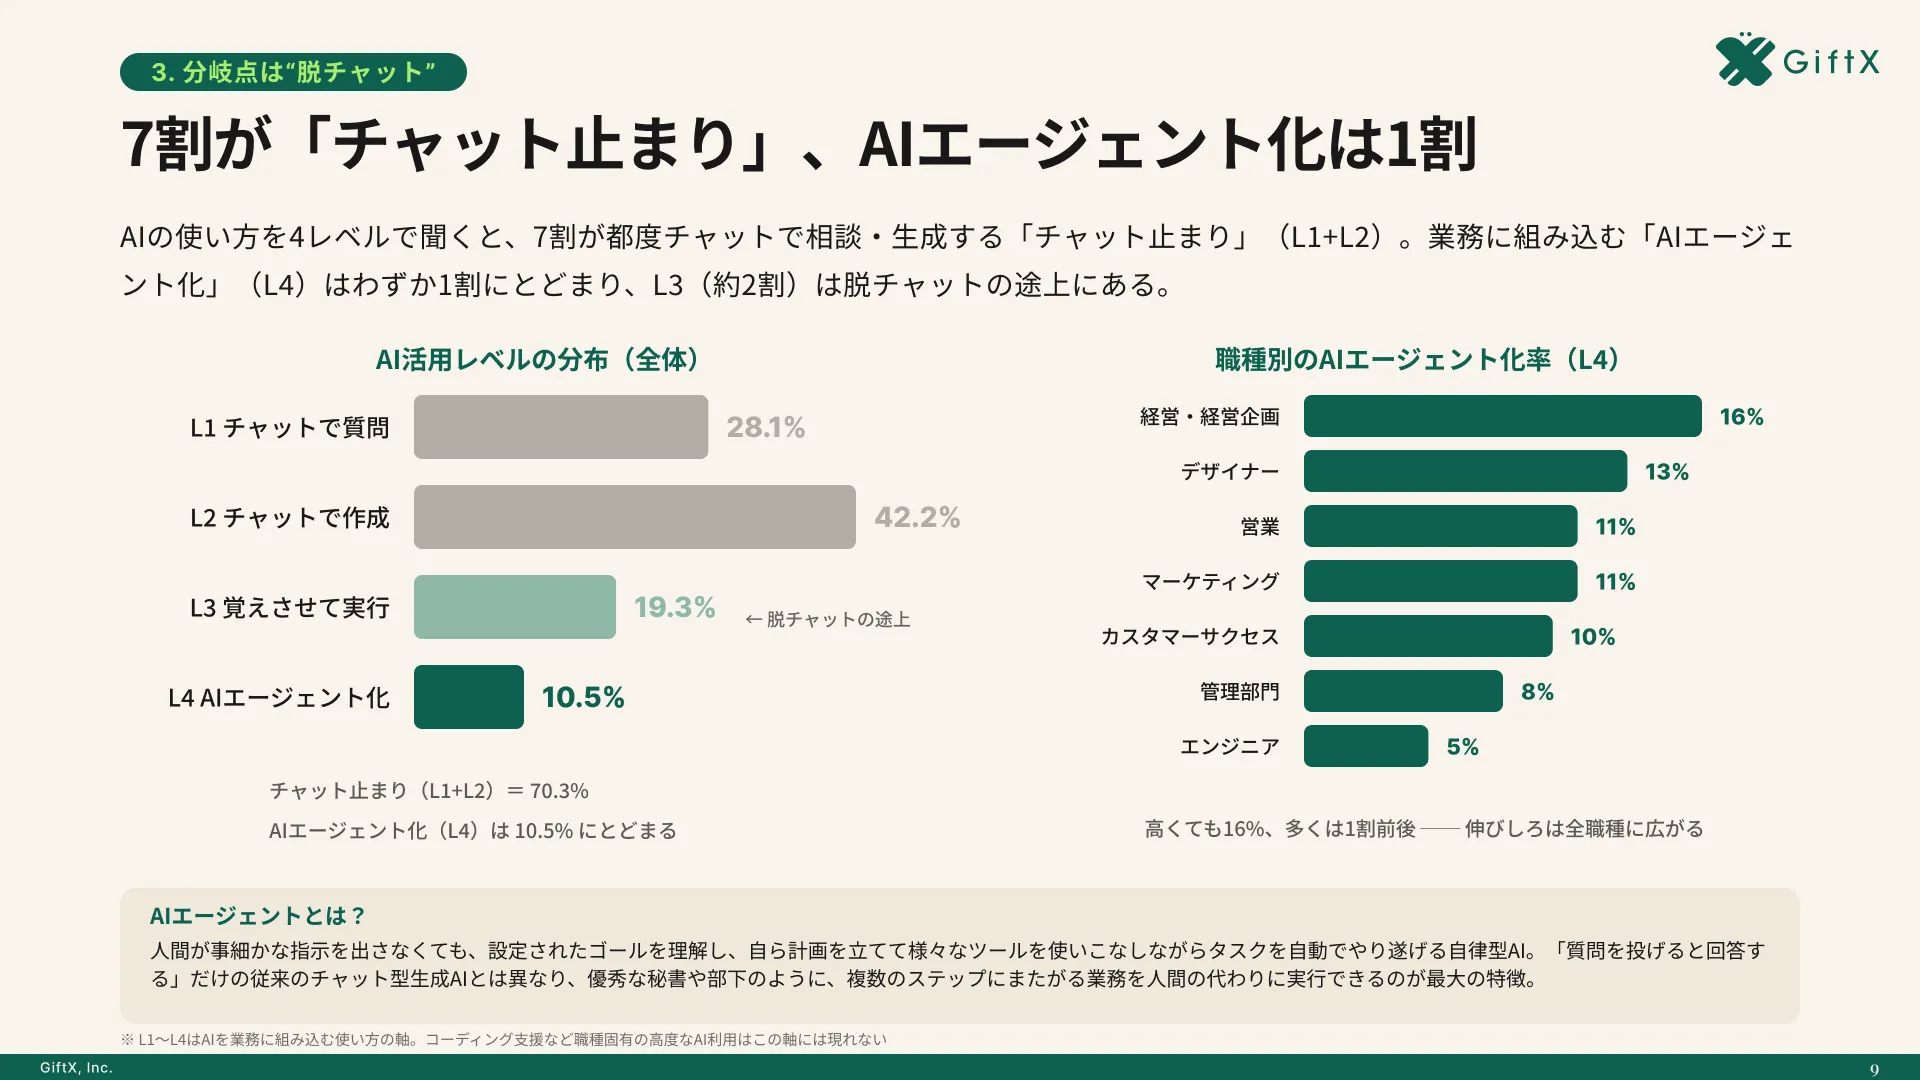
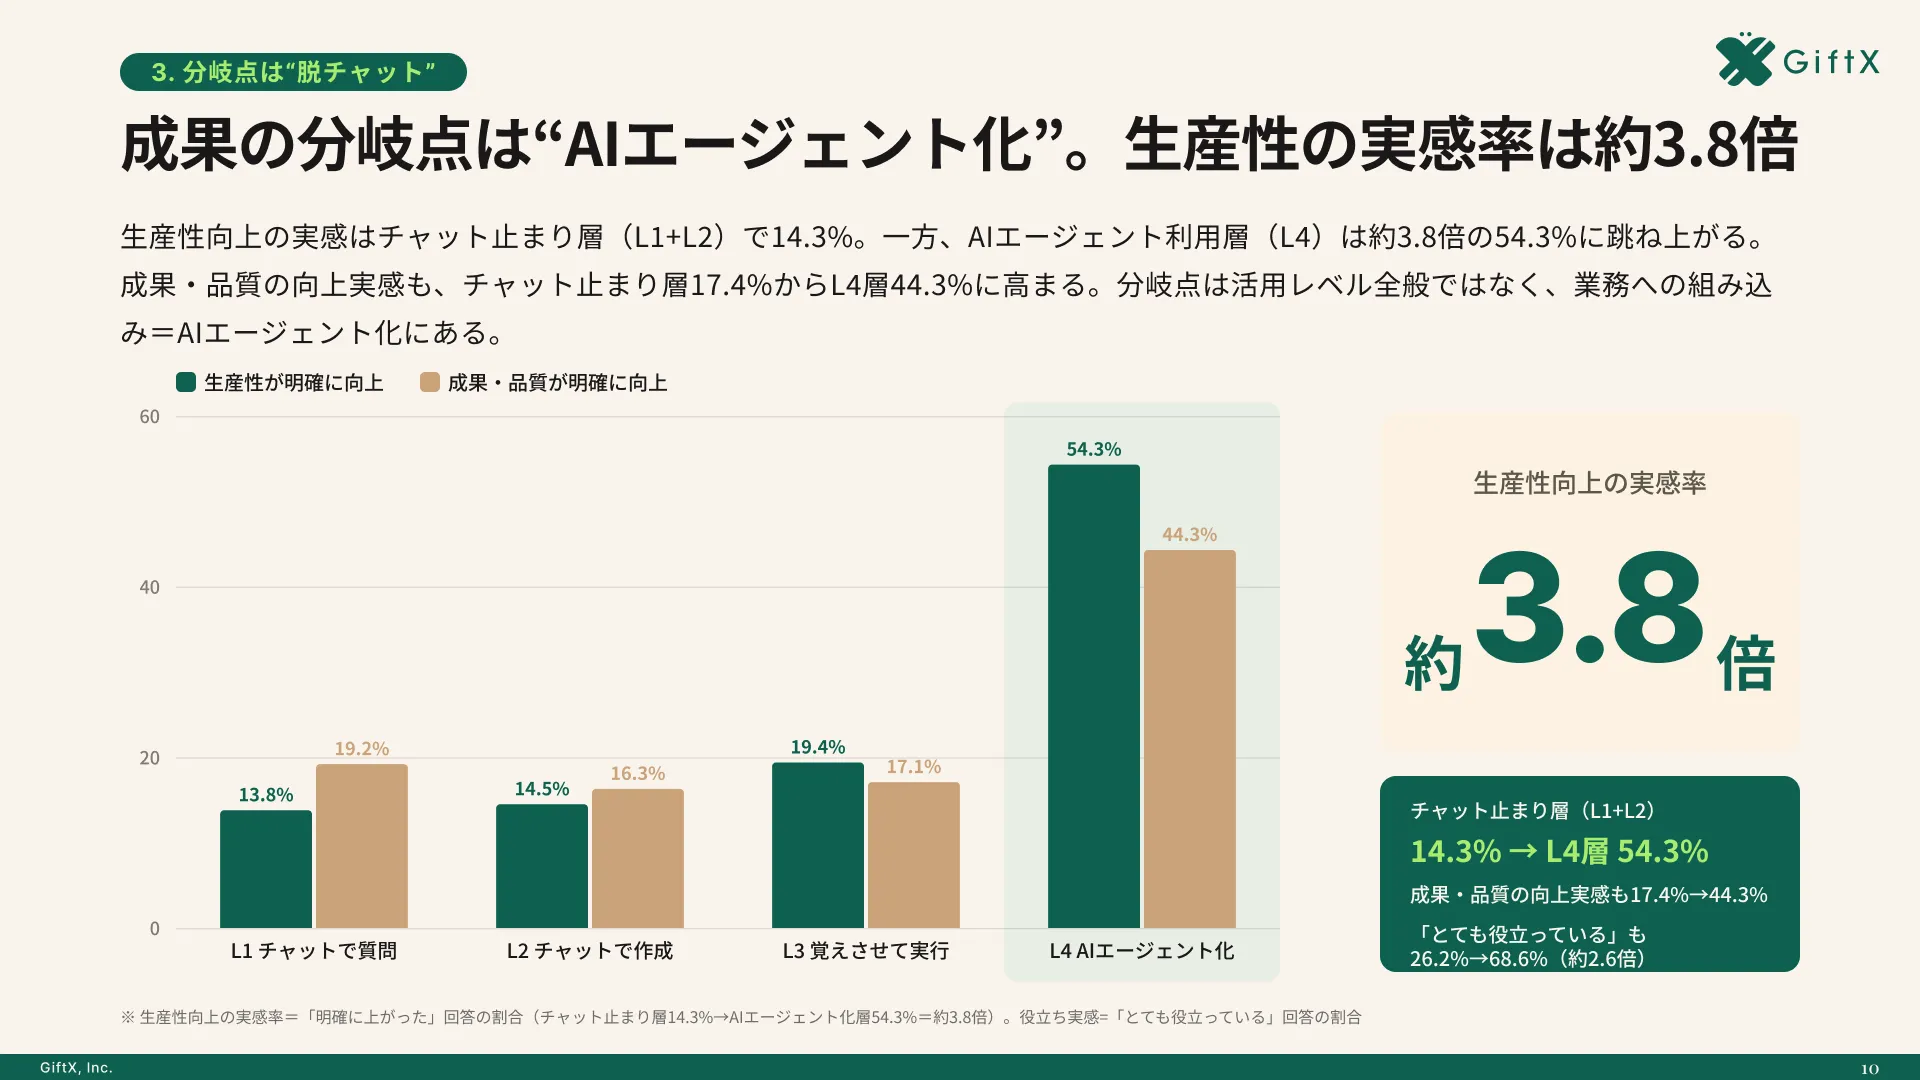
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
社内利用ルールに書く項目|入力してよい情報と承認の流れ
設定を整えても、従業員がどの情報を入力してよいか迷う状態では、個人アカウントへの持ち出しは止まりません。GiftX が2026年に実施した調査でも、ビジネス職の生成 AI 利用者が挙げた課題の上位に、判断基準とルールの不在が入っています(複数回答)。
| 課題 | 回答の割合 |
|---|---|
| どこまで AI を活用してよいか判断できない(個人の課題1位) | 27.7% |
| セキュリティ制限でツールが使えない(組織の課題) | 19.6% |
| 利用ルール・ガイドラインがない(組織の課題) | 19.1% |
詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
社内ルールには、禁止事項だけでなく、使ってよい範囲を具体的に書きます。最低限、次の4項目があると現場が迷いにくくなります。
- 使ってよいアカウント:会社が契約した法人プランのアカウントに限り、個人アカウントでの業務利用を認めない
- 入力してよい情報の区分:公開情報は可、社外秘は法人プランのみ可、個人情報や契約上の秘密情報は不可、のように区分ごとに決める
- 連携と共有の承認:コネクタの追加や組織外への共有は、管理者の承認を経てから行う
- 事故が起きたときの連絡先:誤って入力・共有したときに、誰へ何を報告するかを決めておく
例えば、利用範囲・機密情報の扱い・成果物の確認基準を AI の支援で草案化し、委員会はレビューと判断に集中した結果、委員会形式で約3ヶ月かかっていたガイドラインの策定が約3週間に縮まったケースもあります。
Claude のセキュリティに関するよくある質問
Claude の無料版を業務で使っても大丈夫ですか?
モデル改善の設定をオフにすれば学習には使われませんが、会話は個人のアカウントに残り、会社側から管理できません。共有リンクの公開や退職後の履歴も本人任せになるため、社外秘や個人情報を扱う業務には、法人プランのアカウントを用意するほうが安全です。
Claude に入力した内容は Anthropic の社員に見られますか?
Anthropic は、社員は原則として利用者の会話を閲覧できないと説明しています。例外は、利用者がフィードバックを送った場合と、利用規約違反の疑いで安全確認が必要になった場合で、その場合も必要な範囲に限られます。
Claude と ChatGPT ではどちらが安全ですか?
どちらも、個人向けは設定で学習への利用を止められ、法人向けは初期設定で学習に使わない構成です。違いが出るのは、SSO や監査ログなど管理機能がどのプランに含まれるかと、データの保持期間の扱いです。自社で必要な管理機能から比べると判断しやすくなります。
Claude のデータはどこに保存されますか?
Anthropic は、データの保存先を米国としています。処理のための通信は米国のほか欧州やアジアなどを経由することがあり、従量課金の Enterprise では推論の処理を米国内に限定する設定も用意されています。
まとめ|Claude は設定とルールで安全に使える
Claude は、暗号化や第三者認証といったサービス側の保護を備えており、法人プランでは入力内容が初期設定で学習に使われません。情報漏洩の多くは、個人アカウントでの入力、共有リンクの公開、広い権限のままのコネクタ、プロンプトインジェクション、アカウントの管理漏れといった、利用者側の経路から起きます。
個人で使うならモデル改善の設定と共有チャットを確認し、業務で使うなら法人プランのアカウントに寄せたうえで、入力してよい情報の区分を社内ルールに書くのが出発点です。
安全に使える土台ができたら、次は Claude を日々の業務フローに組み込む段階です。GiftX では、こうした業務への組み込みを1業務単位から伴走支援しています。詳細は AIエージェント構築支援サービス をご覧ください。
Claude を業務に安全に組み込みたい方へ
本記事で紹介したセキュリティの考え方を踏まえ、自社の業務でも Claude や AI エージェントの活用を具体的に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら