

Claude Securityとは|脆弱性を調べて修正案を示す機能
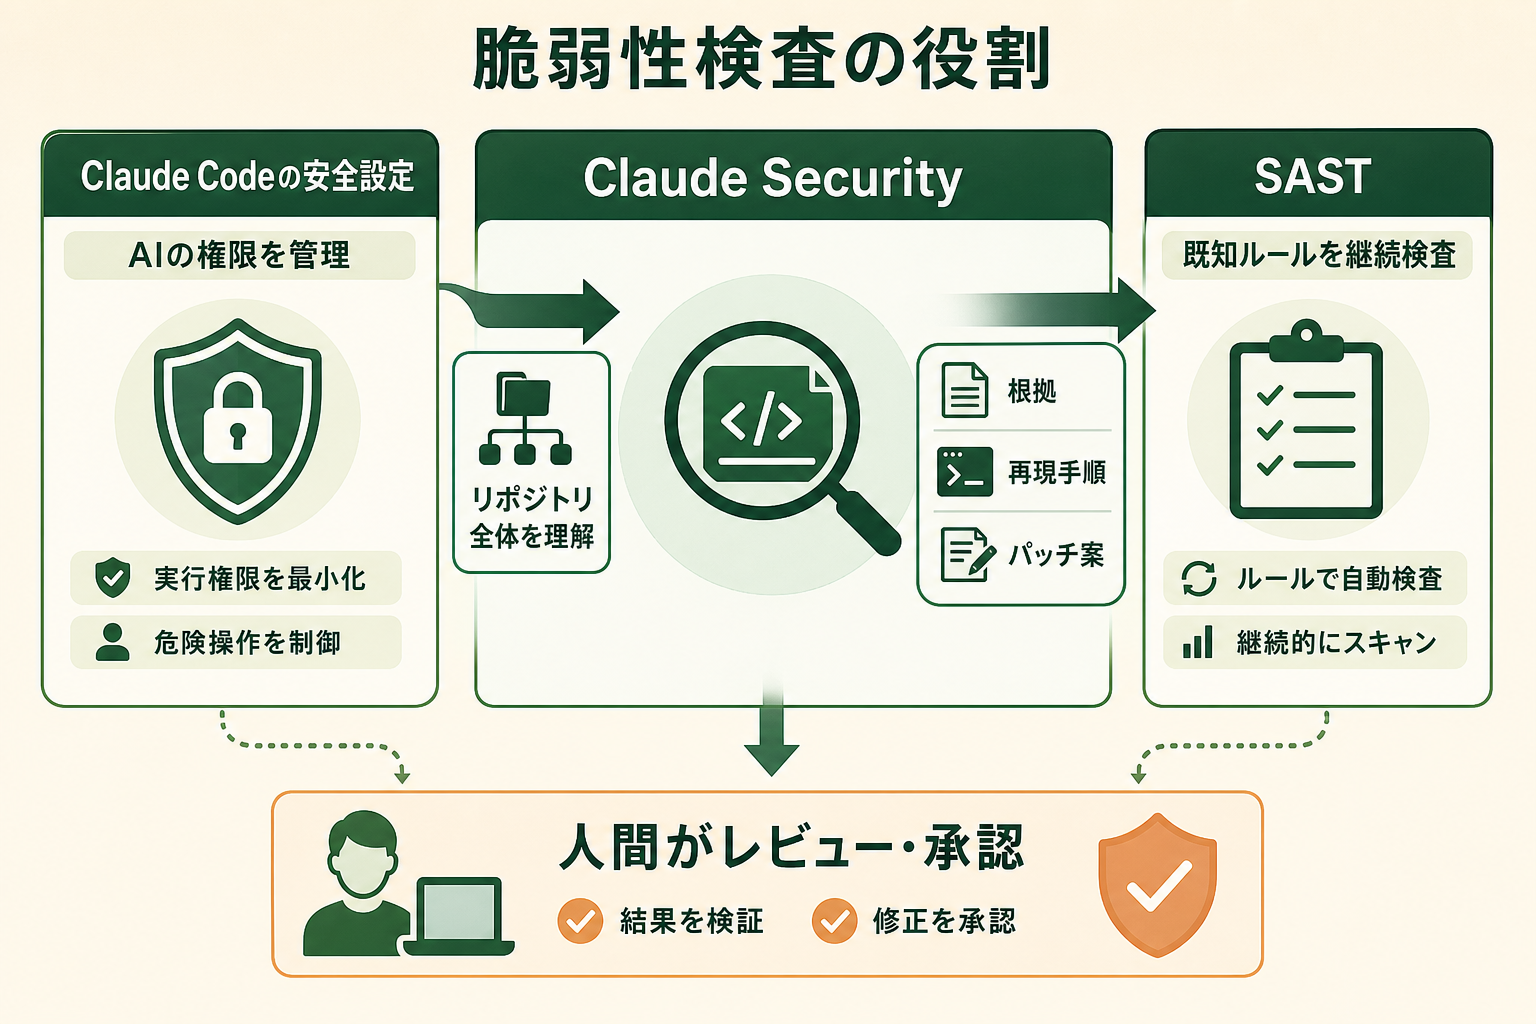
Claude Securityとは、ソースコード全体をAIが読み、脆弱性候補の検出から検証、修正案の作成までを支援するAnthropicのセキュリティ製品です。
従来の静的解析は、あらかじめ定めたルールやデータフローを基に問題を探す方式が中心でした。Claude Securityはコードの意味や複数ファイルの関係を読み、単純なパターンでは見つけにくい欠陥も調査対象にします。検出結果には重大度や確信度だけでなく、影響、再現手順、関連箇所が示されます。
ただし、AIが修正を確定する製品ではありません。パッチは提案として作られ、利用者が内容を確認して適用する設計です。Anthropicも人間によるレビューと承認を前提にしています。この線引きが、導入後の責任分担を考える出発点になります。
Claude Codeの全体像から関連機能を整理したい場合は、Claude Codeとは?できること・料金・使い方を5つの観点で解説もあわせてご覧ください。
Claude Codeの安全設定とは別のスキャン製品
Claude Securityと「Claude Codeを安全に使うための設定」は対象が異なります。前者はリポジトリに含まれるアプリケーションコードの脆弱性を探す製品です。後者は、Claude Code自身の権限、データ送信、外部ツール接続、プロンプトインジェクションなどのリスクを管理する考え方です。
違いを整理すると、Claude Securityは「作ったソフトウェアに弱点がないか」を調べます。Claude Codeの安全設定は「AIコーディングエージェントをどの権限で動かすか」を制御します。一方だけを導入しても、もう一方の課題は自動では解消されません。
| 観点 | Claude Security | Claude Codeの安全設定 |
|---|---|---|
| 主な対象 | リポジトリ内のアプリケーションコード | AIコーディングエージェントの実行環境 |
| 主な目的 | 脆弱性の検出、検証、修正案の提示 | 権限逸脱、情報漏えい、危険な操作の抑制 |
| 主な出力 | 検出結果、根拠、再現手順、パッチ案 | 許可・拒否、実行制限、監査可能な設定 |
| 最終判断 | 検出内容とパッチを人間がレビュー | 許可範囲を組織と利用者が設計 |
たとえばClaude Securityで安全なコードだと判定されても、Claude Codeへ過大な権限を与えれば別の事故が起こり得ます。反対に、Claude Codeを厳格に制御しても、既存コードに残る脆弱性は消えません。製品の役割を分けて管理する必要があります。
関連記事:Claude Code は安全に使える?セキュリティリスクと最初にすべき設定
Opus 4.7からMythosへ更新された公開ベータ
Claude Securityは2026年4月の公開ベータ開始時、Opus 4.7を使ってコードを分析していました。その後、Claude Mythos 5でスキャンを実行できるようになりました。さらに2026年9月には、後継のClaude Mythos 5.1もClaude Securityを支えるモデルに加わったとAnthropicが発表しました。製品ページでは、Enterprise顧客のスキャンはMythos 5.1で動くと案内されています(出典: anthropic.com、claude.com)。Mythosは複雑なコードベースを横断して、攻撃経路や脆弱性の成立条件を調べるためのモデルです。
Anthropic社の公式発表によると、この更新はClaude SecurityのスキャンでMythosが使われるという意味です。利用企業へMythosの一般的な対話アクセスが付与されるわけではありません。Mythos 5.1自体は、審査を経たサイバー防御や生命科学の組織に向けた限定的なアクセスプログラムでのみ提供され、現在は米国の一部の組織に限られています(2026年10月時点、出典: anthropic.com)。パッチを対話的に調整するときは、組織がClaude Codeで利用できるモデルが使われます(出典: claude.com)。
モデル名は製品の裏側で更新される可能性があります。導入判断ではモデル名だけを比較するより、検出の根拠が確認できるか、パッチを人間がレビューできるか、既存の検査工程へ接続できるかを確認するほうが、運用の変更に耐えやすくなります。
Enterprise公開ベータの利用条件と料金
Anthropicの公式ヘルプによると、2026年10月時点のClaude Securityは、Claude Enterpriseの顧客向け公開ベータです。組織オーナーが機能を有効にして利用できるメンバーを決め、対象者がリポジトリを接続して使います。Free、Pro、Max、Ultra、Teamの利用者が同じ条件で単独契約できる製品としては案内されていません。
料金は、Enterprise契約自体が個別見積もりです。Claude Securityのスキャンには利用トークン分の費用がかかりますが、追加プラットフォーム料金は0米ドルと案内されています。また、Mythosをスキャンに使うための別契約も不要です(2026年10月時点、出典: support.claude.com、claude.com)。詳細はAnthropicのClaude Security利用ガイドとClaudeの料金ページで最新情報を確認してください。
利用者ごとのプレミアムシートと、従量課金に使う利用クレジットの有効化も前提条件です(出典: support.claude.com)。
2026年10月21日(米国時間)の更新にあわせて、対象のClaude Enterprise組織には、連続する2か月間、各月最大25,000米ドル分の無料利用クレジットが付与されます。既存の組織は10月21日(米国時間)から数え始め、提供は2027年1月1日午前9時で終わるため、2026年11月1日(米国時間)より後に契約した組織は2か月分に満たない場合があります。旧バージョンで作ったプロジェクトの利用は、新しい形式へ移行するまで対象外です(出典: Claude Security利用ガイドの提供条件)。試行時のトークン費用をこの範囲で測れるかも、導入計画の材料になります。
| 確認項目 | 2026年10月時点の提供条件 | 導入時の判断 |
|---|---|---|
| 対象契約 | Claude Enterpriseの公開ベータ | Enterpriseの個別見積もりが必要 |
| スキャン料金 | 利用トークン分、追加プラットフォーム料金は0米ドル | リポジトリ規模と変更の量で予算化 |
| Mythosでのスキャン | スキャン用の別契約は不要 | 他の画面で直接使える権利とは別 |
| 対応リポジトリ | GitHub.com・GitHub Enterprise Server、アクセストークンで接続するGitLab・BitbucketなどのGitサーバー | 接続方式とトークンの権限範囲を確認 |
追加料金がないことと、スキャン費用が発生しないことは同じではありません。スキャンは決まった日程ではなく、変更のリスクと複雑さに応じて自動で走ります。試行時には対象を1リポジトリに絞り、ベースラインスキャンで消費するトークンと検出件数、その後の継続スキャンの月間消費量を記録すると、本運用の費用を見積もりやすくなります。Claude Security専用の支出上限も設定でき、プロジェクト設定のUsageで月初からの費用と日別の費用を確認できます(出典: support.claude.com)。
従来のSASTを置き換えるのではなく補完する
SAST(Static Application Security Testing、静的アプリケーションセキュリティテスト)は、実行前のソースコードを解析して弱点を探す検査です。Claude Securityもコードを静的に調べますが、LLM(Large Language Model、大規模言語モデル)でコードの意味と文脈を読む点に特徴があります。
| 観点 | Claude Security | ルール中心のSAST |
|---|---|---|
| 検出の手掛かり | コードの意味、複数箇所の関係、攻撃経路 | 定義済みルール、構文、データフロー |
| 得意な領域 | 複雑なロジックや文脈依存の欠陥候補 | 既知パターンの反復検査と自動ゲート |
| 結果の説明 | 根拠、影響、再現手順、パッチ案 | ルールID、該当箇所、修正指針 |
| 運用上の位置 | 詳細調査と修正支援 | 継続的な基準検査と品質ゲート |
Claude Securityだけに統一すると、既存のルール、履歴比較、合否ゲートが失われる可能性があります。SASTだけに頼ると、複数ファイルをまたぐ業務ロジックの欠陥を見逃すことがあります。まずは両方を走らせ、Claude Securityが追加で見つけた有効な指摘と、既存SASTでのみ検出できた指摘を比較する方法が無理のない進め方です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。


Claude Securityの仕組み|コード理解からパッチ提案まで
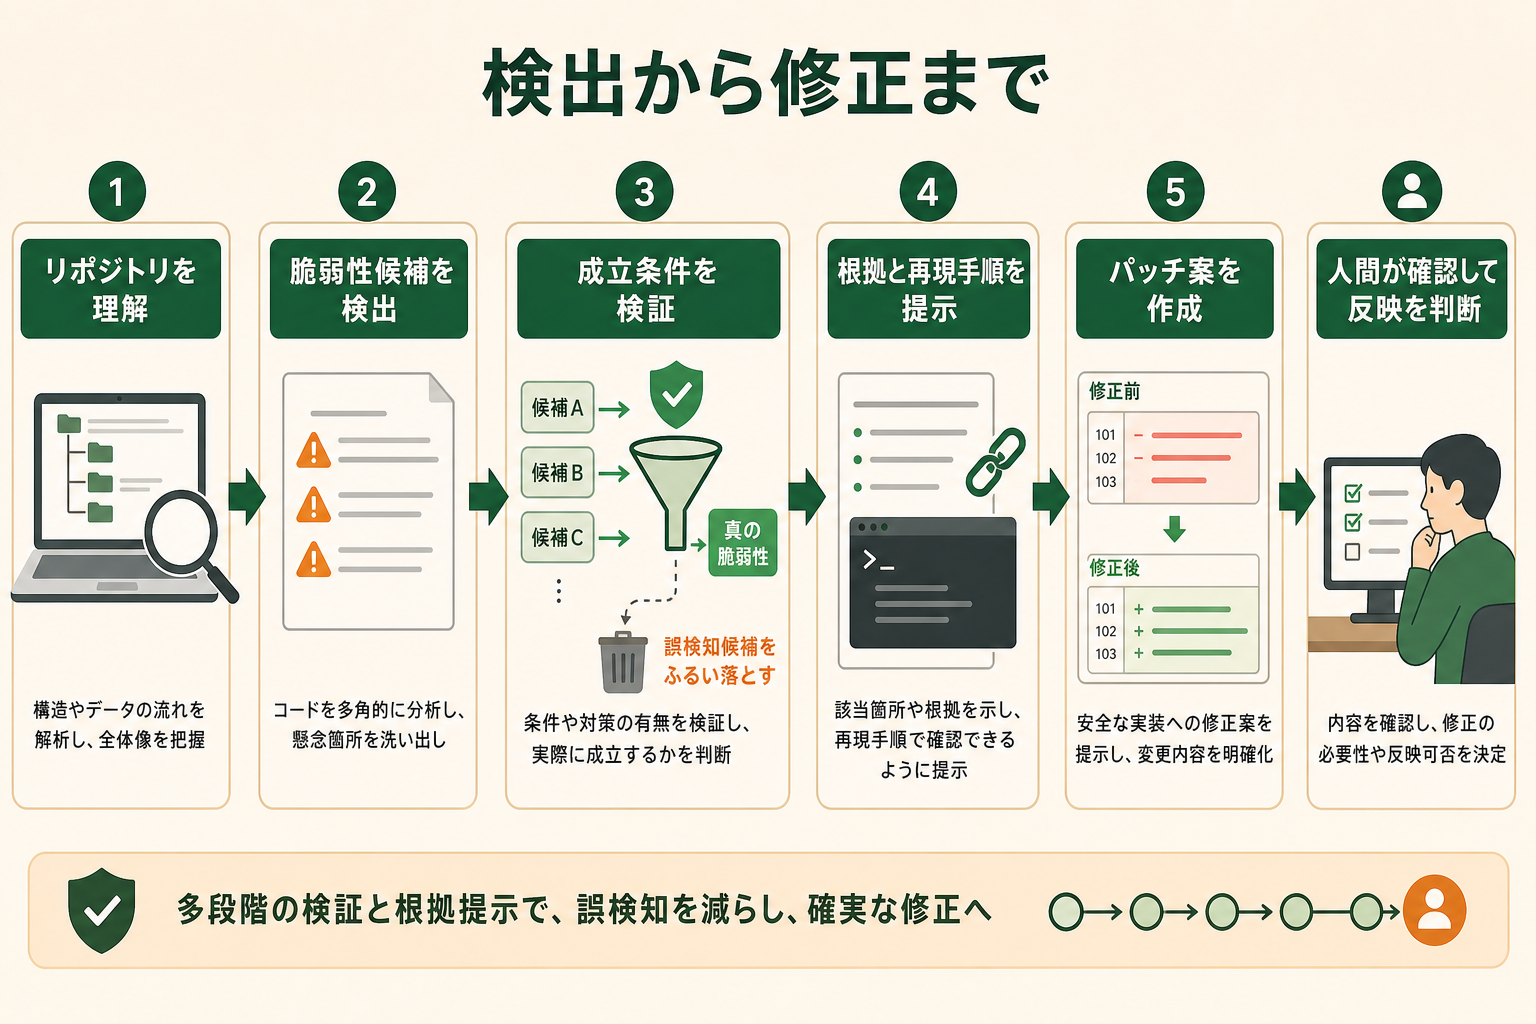
Claude Securityのスキャンは、リポジトリを読む、脆弱性候補を探す、候補を検証する、結果とパッチを示すという流れで進みます。単に怪しい行を列挙せず、実際に悪用できる条件まで確かめることを狙った多段階の処理です。
2026年10月21日(米国時間)の更新で、スキャンは人が都度始めるものから、コードの変更に合わせて続く監視に変わりました。プロジェクトにリポジトリを登録すると、最初に詳しいベースラインスキャンを行い、その後は変更分をリスクと複雑さに応じて定期的にスキャンします。1つのプロジェクトには最大8つのリポジトリをまとめられ、バックエンドがクライアント側の入力検証を前提にしているといった、サービスの間にある問題も調べられます。スキャン対象にせず参照用として読ませるだけのリポジトリも、この上限に数えます(出典: claude.com、support.claude.com)。
リポジトリ全体を読み複雑な脆弱性候補を探す
最初の段階では、対象ブランチのコードを広く読み、機能間のつながりを把握します。認証、権限、入力処理、外部通信、データ保存などをまたぐ経路は、1ファイルだけを見ても危険性を判断できません。Claude Securityは複数の調査を並行させ、コード全体の文脈から候補を集めます。
たとえば、入力値を受け取る画面には問題がなくても、その値が別のサービスへ渡される途中で検証が抜ける場合があります。ルール中心の検査は個別の危険な構文を拾えても、設計上の前提が別ファイルで破られている状況を捉えにくいことがあります。AIによるコード理解は、このような関係を追う用途と相性があります。
ただし、リポジトリ全体を読むことは、社外秘コードへのアクセスを許可することでもあります。接続前に対象組織、リポジトリ、ブランチ、実行者を限定し、不要なリポジトリへ権限を広げない設計が必要です。
複数段階の検証で誤検知を絞り込む
候補が見つかると、Claude Securityは別の検証段階で成立条件を確かめます。入力が問題の処理へ到達するか、既存の防御処理が働くか、攻撃者が必要な権限を持ち得るかを調べ、根拠の弱い候補を除外します。
この検証によって誤検知を減らせますが、ゼロにはできません。テスト環境だけのコードを本番経路と誤認したり、外部サービス側の防御を読み取れなかったりする可能性があります。確信度が高い結果でも、システム構成や運用条件を知る担当者の確認が欠かせません。
こうしたコードだけでは見えない前提は、プロジェクトごとのナレッジベースに書き込めます。デプロイの方法、適用するセキュリティポリシー、新しく入ったセキュリティ担当者に伝える事項などです。Claude Securityはコードから脅威モデルも作り、チームが確認・編集した脅威モデルを以降のスキャンで何を指摘するかの判断に使います。環境側で対策済みのリスクは、指摘から外しやすくなります(出典: claude.com)。
検出件数だけで製品を評価すると、軽微な指摘を多く返す設定が有利になります。試行では、重大度の高い結果のうち再現できた割合、既存検査で未検出だった割合、レビューに要した時間を記録すると、実際の価値を比較できます。
根拠と再現手順を示して修正案を作る
検証を通過した結果には、影響を受けるコード、脆弱性が成立する理由、想定される影響、再現手順がまとめられます。利用者は「危険らしい」という通知だけでなく、どの入力がどの処理を通って問題になるかを追えます。
その後、Claude Securityは対象を絞ったパッチ案を作ります。大規模な書き換えではなく、検出した問題へ対応する変更として提示されるため、差分レビューへつなげやすい設計です。Claude CodeのWeb環境で、組織が利用できるモデルを使って修正案を調整できます。
パッチ案には機能要件や暗黙の互換性まで完全に反映されるとは限りません。修正によって別の認証経路が使えなくなる、例外処理が変わる、性能が落ちるといった副作用も確認する必要があります。提案の根拠と差分を同じレビュー単位で扱うと、判断しやすくなります。
人間が修正内容を確認して反映を決める
最終段階では、セキュリティ担当者とコード所有者が結果を確認します。セキュリティ担当者は脆弱性の成立条件と重大度を見て、コード所有者は修正の副作用とテスト範囲を確認します。どちらか一方だけでは、危険性か互換性の評価が薄くなります。
Anthropicは、すべてのパッチを人間がレビューして承認する運用を求めています。Claude Securityの役割は判断材料と修正案を早くそろえることであり、変更権限をAIへ委譲することではありません。
反映前には、既存テスト、追加した再現テスト、SAST、依存関係スキャンを通します。反映後は、Claude Securityが変更されたコードを継続スキャンで確認し、修正が入った指摘を解決済みにします。既存テストやSASTの結果もあわせて見て、別の問題が増えていないことを確かめます。これにより、AIの提案を既存の変更管理へ組み込めます。
Claude Securityの使い方|有効化から人間のレビューまで
Claude Securityは、組織オーナーによる有効化、リポジトリの接続、対象の選択、ベースラインスキャン、結果とパッチのレビューという順番で使います。操作だけでなく、誰が実行し、誰が承認するかを先に決めておくと混乱を減らせます。
組織オーナーがClaude Securityを有効化する
組織オーナーがClaudeの組織設定を開き、Claude Securityを有効にします。利用者へ必要な権限を付与し、誰でも全リポジトリを調べられる状態にはしません。ロール別の権限で、プロジェクトを閲覧できる人、指摘の確認やステータス更新ができる人、プロジェクトを作成できる人を分けられます(出典: claude.com)。試行担当者、対象リポジトリ、レビュー担当者を先に登録します。
接続前には、コードを所有する主体と利用目的も確認します。Anthropicは、自社または利用者が所有するコードの防御目的で使うよう求めています。オープンソースなど自社のコードベースに含まれない、第三者が所有・ライセンスするコードを調べる用途や、攻撃目的の調査には使えません(出典: support.claude.com)。
リポジトリとブランチを選んでスキャンする
Claude Securityでプロジェクトを作り、リポジトリを接続します。GitHubはClaude GitHub app(GitHub Enterprise Serverを含む)で、GitLabやBitbucketなど他のGitサーバーはリポジトリのアドレスとアクセストークンで接続し、リポジトリごとにブランチと対象範囲を選びます(出典: claude.com)。初回は全社共通基盤より、責任者とテストが明確な1リポジトリを選ぶと、権限と費用を把握しやすくなります。
最初のベースラインスキャンでは、対象範囲、実行時点のコミット、所要時間、利用トークン、検出件数を記録します。その後は変更に応じて自動でスキャンされるため、継続スキャンで消費するトークンも月単位で確認します。後から同じ条件で比較できるようにすると、モデル更新やコード変更による差を見分けやすくなります。
関連記事:Claude CodeとGitHubの連携とは?4つの経路と選び方
検出結果とパッチを人間がレビューする
検出結果では、重大度、確信度、影響、関連コード、再現手順を確認します。重大度だけで優先順位を決めず、外部から到達できるか、必要な権限は何か、扱うデータは何かをシステム構成と照らし合わせます。
パッチ案は通常のコードレビューと同じ経路へ載せます。担当者が差分を読み、再現テストを追加し、影響範囲を確認します。AIが高い確信度を示しても、自動マージの条件にはしないほうが安全です。
検出結果は既存の業務ツールにも渡せます。APIでプロジェクトと指摘の一覧取得、指摘の解決・再オープン、プロジェクトとリポジトリの作成・管理ができ、Webhookで新しい指摘を自社のシステムへ通知できます。APIで使う個人用アクセストークンが操作できる範囲は、発行したユーザーの権限内に限られます。Claude.aiとClaude CodeではMCPコネクタとしても使えるため、同じセッションで指摘を開き、修正に着手し、解決済みにできます(出典: claude.com)。
オフィス系7職種のAI利用者669人の調査では、生産性向上を明確に実感した割合が、チャット中心の利用層14.3%に対しAIエージェント利用層54.3%。約3.8倍の差が見られました。


継続スキャンと既存検査で修正を確かめる
修正を反映すると、Claude Securityは変更されたコードと未解決の指摘を照合し、修正が入った指摘を自動で解決済みにします。Claude Codeで直した場合も、別の手順で直した場合も同じです。あとで同じ問題が見つかれば、指摘は自動で再オープンされます(出典: claude.com)。同時に既存のSAST、テスト、依存関係スキャンも走らせ、変更による回帰を調べます。
初回スキャンから再確認までを1つの手順書にすると、担当者が変わっても判断基準をそろえられます。検出の採否、パッチの修正理由、最終承認者を記録すれば、監査時にも経緯を追えます。
Claude Securityを導入した開発体制のイメージ
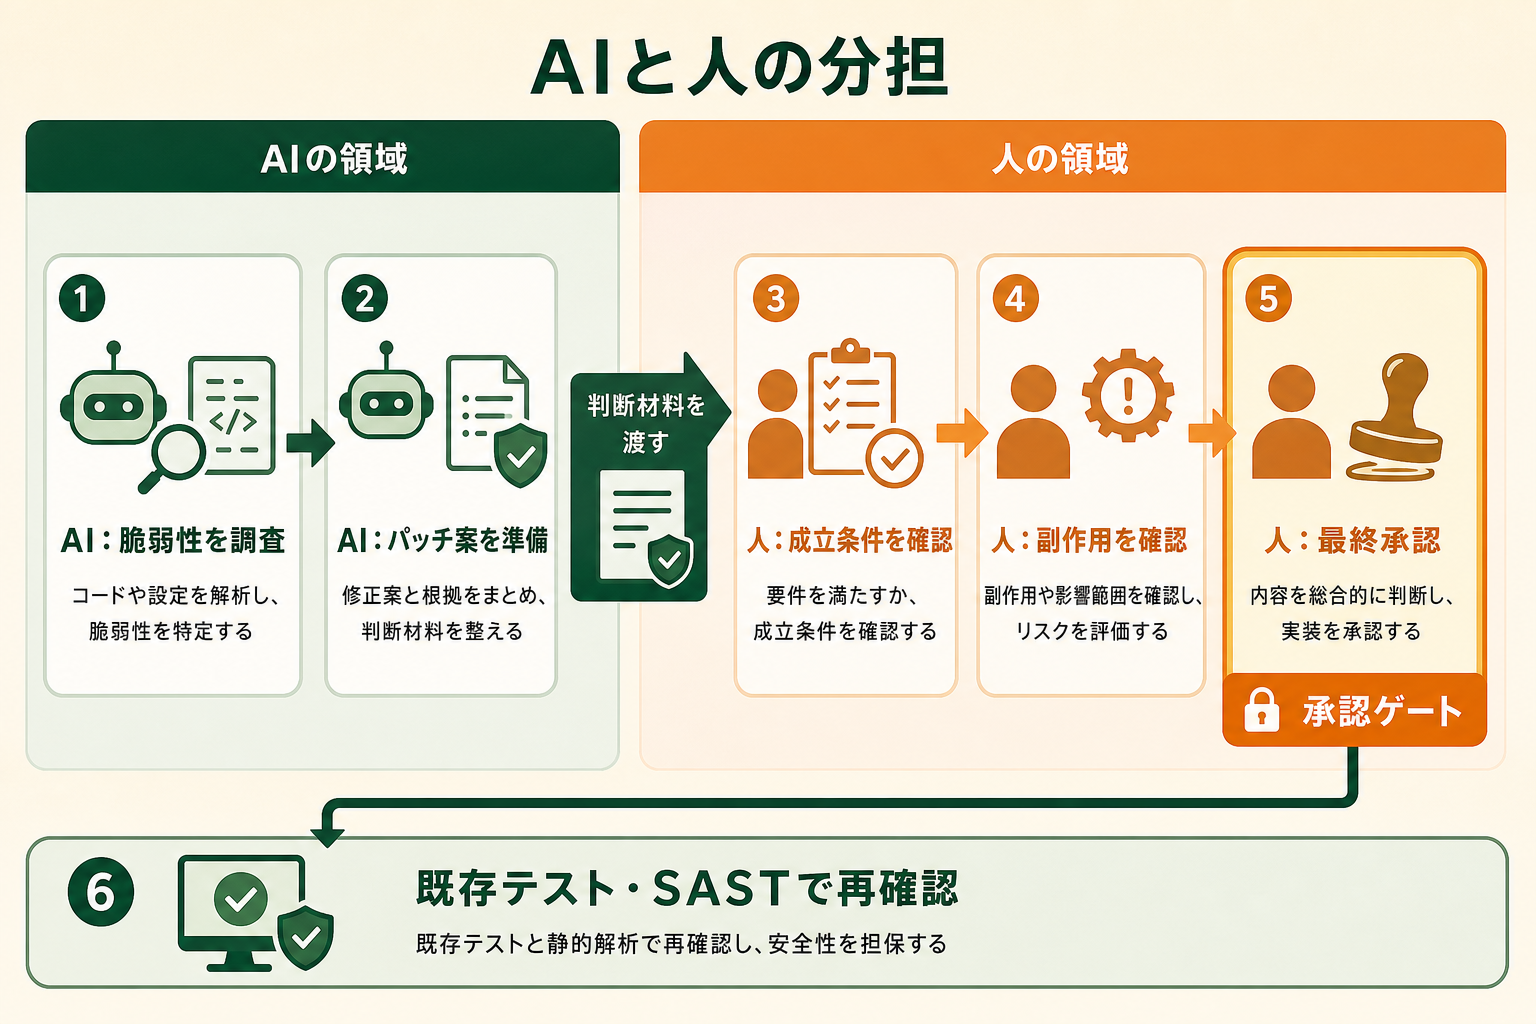
脆弱性調査と修正案作成をAIに任せるケース
例えば、AIコーディングエージェントとの協働によって、機能追加1件に平均2日かかっていたチームが半日まで短縮できたケースを考えます。開発が速くなるほど、レビューとセキュリティ検査が追いつかず、変更の待ち行列が生まれやすくなります。
この場合、Claude Securityに脆弱性候補の調査とパッチ案作成を任せ、人間は成立条件、副作用、テスト結果の確認へ時間を振り向けます。AIによる実装と検査を別工程に置き、最後の承認を人間が担うことで、速度だけを優先しない体制を作れます。
Claude Securityを使わない判断|見送るべき条件
Claude Securityは、すべての組織にすぐ適用できる製品ではありません。契約、コードの所有権、接続基盤、レビュー体制が合わなければ、見送る判断も妥当です。
Enterprise契約やリポジトリ接続の条件を満たさない場合
Enterpriseを契約していない場合は、提供条件に合いません。GitHub以外の管理基盤でも、GitLabやBitbucketなどのGitサーバーにあるコードはアクセストークンで接続できます。ただし、外部サービスにアクセストークンを預けることが社内規程で認められていない場合は、接続できる体制が整うまで見送ります。
見送る間は既存SASTやレビュー工程を整え、契約や接続の条件が整った時点で再評価できます。Enterprise以外の環境で、Mythosでのスキャンが不要なら、Claude Code向けのClaude Security Plugin(ベータ版)を試す方法もあります。プラグイン版は有料プランやAPIの利用環境で使えます(2026年10月時点、出典: code.claude.com、claude.com)。
第三者コードや自社所有でないコードを調べたい場合
Claude Securityは、自社または利用者が所有するコードを防御する目的で使います。第三者が所有・ライセンスするコードを調べる用途には使えません。オープンソースを利用している場合も、自社のリポジトリ内での使い方と、外部プロジェクト自体を調べる行為を分けて考える必要があります。
所有権や許諾範囲が曖昧なら、確認が終わるまで接続を見送ります。
人間のレビュー体制を用意できない場合
検出結果とパッチを確認する担当者がいなければ、指摘を処理できずに蓄積するか、未確認の変更を適用する危険があります。Claude Securityは人間の判断を不要にする製品ではないため、レビュー工数を確保できない状態での導入は逆効果になり得ます。
担当者を置けない場合は、役割と承認基準を決めてから対象を限定して試します。
Claude Security導入で陥りがちな3つの落とし穴
Claude Securityを導入するときは、スキャン機能だけでなく、対象範囲、評価基準、既存工程への組み込み方を決める必要があります。全体を一度に変えようとすると、検証したい価値が分からなくなります。
落とし穴1|いきなり全てのリポジトリを対象にする
いきなり全てを対象にすると、権限確認、トークン費用、検出結果のレビューが同時に膨らみます。最初の検証では1リポジトリに絞り、対象範囲とレビュー時間を測る必要があります。
落とし穴2|壮大なAI戦略から考えて手が止まる
全社の壮大なAI戦略から設計すると、関係者と要件が増えて開始が遅れます。脆弱性調査からパッチ案のレビューまで、1つの工程を検証単位にすると成果を判断できます。
落とし穴3|既製品をそのまま業務フローへ当てはめる
既製品のチャット型AIツールだけでは、権限、承認、既存検査、監査記録を含む業務フローへそのまま組み込みにくい場合があります。APIや通知、レビュー手順を自社の管理基準に合わせて設計する必要があります。
スモールスタートで1業務をAIエージェントに任せる
Claude Securityは、脆弱性調査と修正案の準備という1業務から始められます。対象と判断基準を限定し、検出精度、レビュー時間、利用トークンを計測してから範囲を広げると、投資判断に必要なデータを集められます。
GiftXでは、こうしたスモールスタート前提のAIエージェント構築を1業務単位から伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
Claude Securityのよくある質問
Claude Securityは無料で使えますか?
Claude SecurityはClaude Enterprise顧客向けの公開ベータです。追加プラットフォーム料金は0米ドルですが、スキャンで使ったトークン分の費用は発生します。2026年10月21日(米国時間)の更新以降、対象組織には連続する2か月間、各月最大25,000米ドル分の無料利用クレジットが付与されます。提供は2027年1月1日午前9時で終わるため11月1日(米国時間)より後の契約では2か月分に満たない場合があり、旧バージョンのプロジェクトは移行するまで対象外です。Enterprise契約は個別見積もりのため、利用予定のリポジトリ規模と変更の量を添えて確認してください。
Claude SecurityはClaude Codeのプラグインですか?
本記事で扱うClaude Securityは、Claudeに組み込まれたEnterprise向けのスキャン製品で、プラグインではありません。これとは別に、Claude Code向けの「Claude Security Plugin」がベータ版で提供されています。プラグイン版はClaude Codeのセッション内で動き、Mythosではなく利用者のアカウントで使えるモデルでスキャンし、その分は通常の利用量に含まれます(2026年10月時点、出典: code.claude.com)。
Claude SecurityはSASTを置き換えますか?
一律の置き換えは推奨できません。Claude Securityは文脈をまたぐ欠陥の調査と修正案作成を補い、既存SASTは定義済みルールの継続検査や品質ゲートを担えます。並行実行して差分を測ってから役割を決めます。
Claude Securityで自動作成したパッチはそのまま適用できますか?
そのまま適用せず、人間が差分、成立条件、副作用、テスト結果を確認します。Anthropicもパッチごとの人間によるレビューと承認を前提にしています。再現テストと既存検査を通し、コード所有者が最終判断します。
まとめ|Claude Securityは人間の判断と組み合わせて使う
Claude Securityは、リポジトリ全体の文脈を読み、脆弱性候補の検証とパッチ提案までを支援する製品です。2026年10月時点ではClaude Enterpriseの公開ベータで、GitHubやGitLabなどで管理する自社所有コードが対象です。変更に応じて継続的にスキャンし、修正が入った指摘は自動で解決済みになります。従来のSASTをすぐ置き換えず、1リポジトリの1工程から試し、検出精度、費用、レビュー時間を比較してください。スモールスタートで1業務を任せ、人間が最終判断する体制を作ることが継続利用につながります。
Claude Securityを起点に自社の開発業務を変えたい方へ
本記事で紹介したAIエージェントの活用に向けて、自社の開発業務でも具体的に進めたい、相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しからPoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら