

AIエージェントのセキュリティとは|チャット型の生成AIとの違い
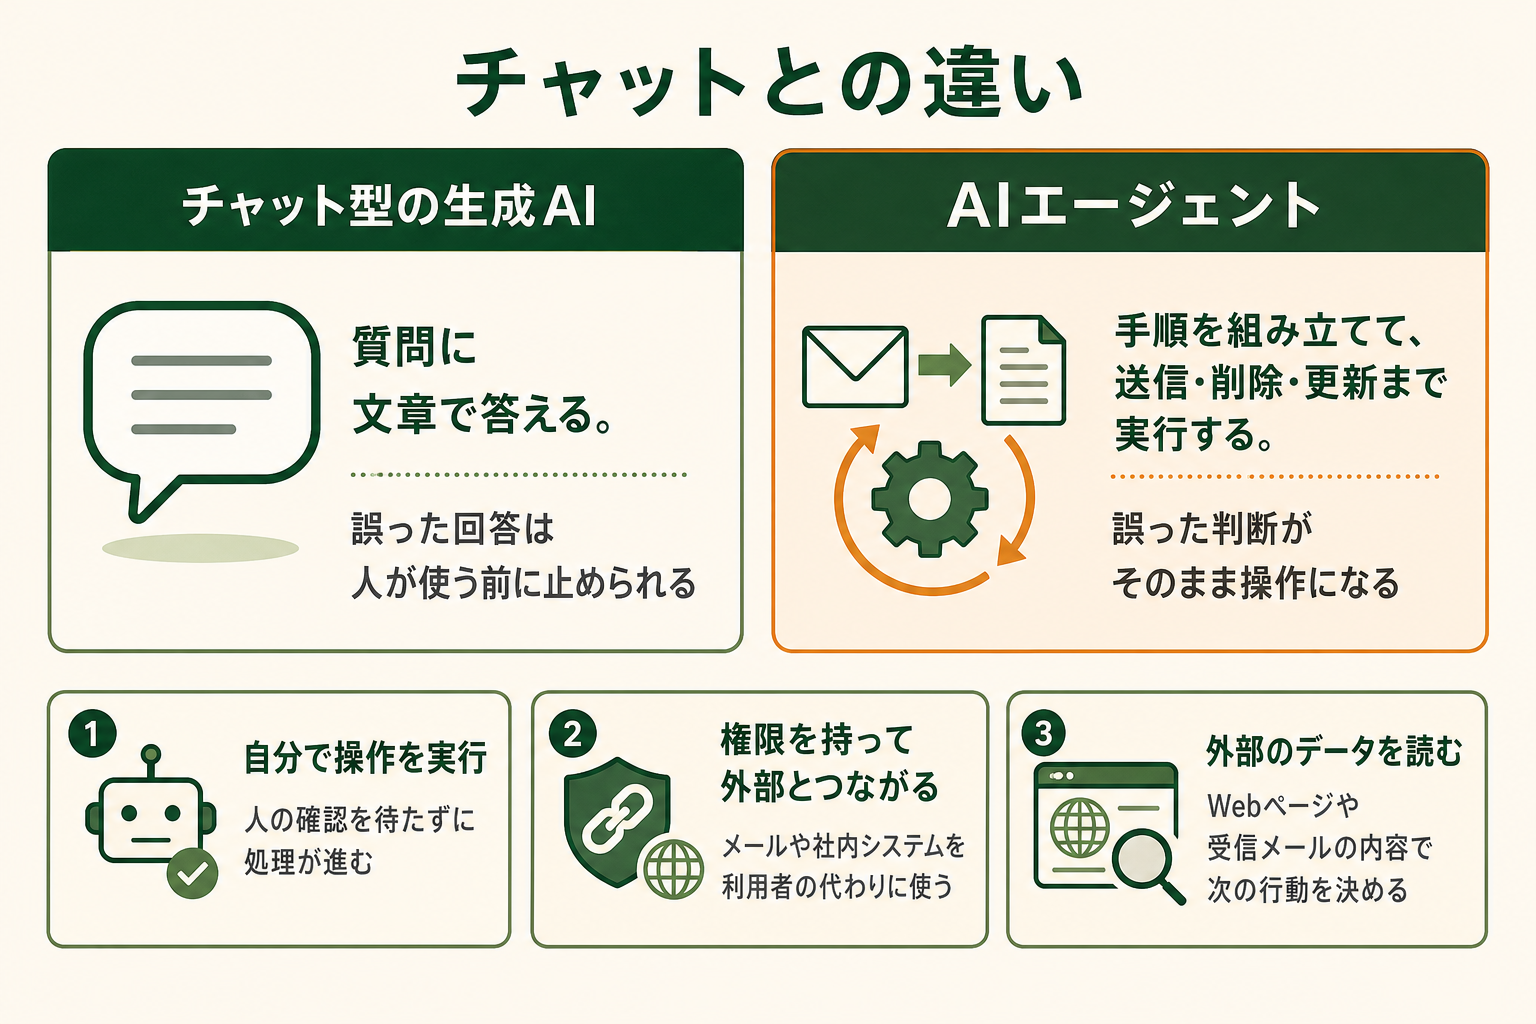
AIエージェントのセキュリティとは、自律的に行動するAIに渡した権限や連携先が、不正な指示や誤った判断で悪用されないようにする取り組みです。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
AIエージェントとは何か
総務省と経済産業省の「AI事業者ガイドライン(第1.2版)」は、AIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」と定義しています(出典: meti.go.jp)。
質問に答えて終わるチャットとは違い、AIエージェントは目標に向けて手順を自分で組み立て、外部のツールやシステムを呼び出して作業を進めます。社内システムの検索、メールの下書きと送信、表計算ファイルの更新などを、人が1つずつ指示しなくても続けて実行できます。
同ガイドラインは、ここでいう自律を高度な自律状態に限らず、ある程度の自律性を持つものまで含むとしています。複数のAIエージェントが連携して意思決定と行動を進める仕組みは、より包括的な「エージェンティックAI」と呼ばれています。
チャット型の生成AIとのリスクの違い
同じLLM(大規模言語モデル、大量の文章を学習して文章を生成するAI)を使っていても、AIに任せる範囲が違うため、失敗したときの影響も変わります。
| 観点 | チャット型の生成AI | AIエージェント |
|---|---|---|
| AIがすること | 質問に文章で答える | 手順を組み立てて操作まで実行する |
| 外部とのつながり | 入力された文章が中心 | メール、ファイル、業務システム、Webなど |
| 失敗したときの影響 | 誤った回答を人が使ってしまう | 送信、削除、更新などの操作がそのまま実行される |
| 人が確認する機会 | 回答を読むたびにある | 途中の操作は人の目に触れないことがある |
チャット型であれば、誤った回答は人が使う前に止められます。AIエージェントでは、誤った判断がそのまま操作として実行され、次の処理に連鎖していく点が大きな違いです。
リスクが大きくなる3つの理由
AIエージェント特有のリスクは、次の3つの性質が重なることで生まれます。
- 自分で操作を実行する:人の確認を待たずに、送信や更新などの操作まで進む
- 権限を持って外部とつながる:メールや社内システムにアクセスする権限を、利用者の代わりに使う
- 外部のデータを読み込む:Webページや受信メールを読み、その内容をもとに次の行動を決める
3つ目の性質があるため、外部のデータに紛れ込んだ不正な指示を、AIが利用者からの指示と取り違える危険があります。2つ目の権限が広いほど、取り違えたときの被害も大きくなります。
企業で対策が急がれる背景
業務でAIを使う人の中では、チャットでの相談から先に進めないことが課題になっています。GiftXの調査では、AI利用者の25.7%が「チャット相談止まりで自動化に進めない」を個人の課題に挙げ、19.6%が「セキュリティ制限でツールが使えない」を組織の課題に挙げました(複数回答)。
自動化に進むには、AIに操作を任せても安全だと言える条件を社内で決める必要があります。一方で、総務省が2026年3月に公表した「AIのセキュリティ確保のための技術的対策に係るガイドライン」は、AIエージェントを対象外としています。技術の変化が速く、特有の脅威や対策を現時点で確定しにくいためで、利用する企業が自ら基準を組み立てる場面が増えています。
詳細な調査データは「ビジネス職生成AI活用実態調査(2026年版)」にてご覧ください。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。


AIエージェントで起こるセキュリティリスクの種類
IPAのサイトで2026年7月に公開された「生成AIおよびAIエージェントを安全に活用するための手引書」は、AIを使う企業の立場から起こりうる被害を7つに整理しています。
| 被害 | 内容 |
|---|---|
| 情報の漏洩 | 入力した情報や参照先のデータが、権限のない人や外部に開示される |
| 付与権限外の操作 | 本来の権限を超えて、AIや連携先のシステムに不正な処理が行われる |
| システムや内部データの改ざん | AIの設定や参照するデータベースが書き換えられる |
| AIシステムのサービス停止 | 攻撃や連携先の障害で、AIが使えなくなる |
| 虚偽や低品質な出力の利用 | 誤った出力を確認せずに業務へ使ってしまう |
| 第三者への加害 | 乗っ取られたAIの権限で、他社のシステムが攻撃される |
| 過剰課金の発生 | 大量のリクエストや乗っ取りで、API利用料が膨らむ |
このうちAIエージェントで特に起きやすいのが、次の3つです。
関連記事:プロンプトインジェクションとは?直接型と間接型の違い、事例と企業の対策
プロンプトインジェクションによる乗っ取り
プロンプトインジェクションは、AIに細工した指示を読み込ませて、本来の目的と違う動きをさせる攻撃です。AIエージェントでは、読み込んだWebページやメールに隠された指示に従ってしまう「間接プロンプトインジェクション」が問題になります。
手引書では、細工したメールを送るだけで、利用者の操作なしに業務AIからチャット履歴や社内文書が流出しうる状態だった脆弱性の事例が紹介されています。この脆弱性は2025年5月に修正されました。
権限の範囲を超えた操作
AIエージェントにメールの読み書きや削除まで含む広い権限を渡すと、指示の取り違えがそのまま大きな操作につながります。手引書には、メールを扱わせたAIエージェントが数百通のメールを削除してしまった事例が載っています。
原因として挙げられているのは、権限が広すぎたことと、実行前の人の承認を仕組みとして組み込まず、プロンプトでの指示だけに頼っていたことです。
ツールや連携先の改ざん
AIエージェントは、外部ツールの使い方を記した定義を読んで、どのツールをどう呼び出すかを決めます。MCP(Model Context Protocol、AIと外部ツールをつなぐ共通の接続規格)のサーバーが返すツール定義を改ざんし、AIに任意のコマンドを実行させる攻撃手法も実証されています。
連携先から受け取る情報を無条件に信頼する設計にしていると、その連携先が攻撃の入口になります。
AIエージェントのセキュリティ対策の実践方法
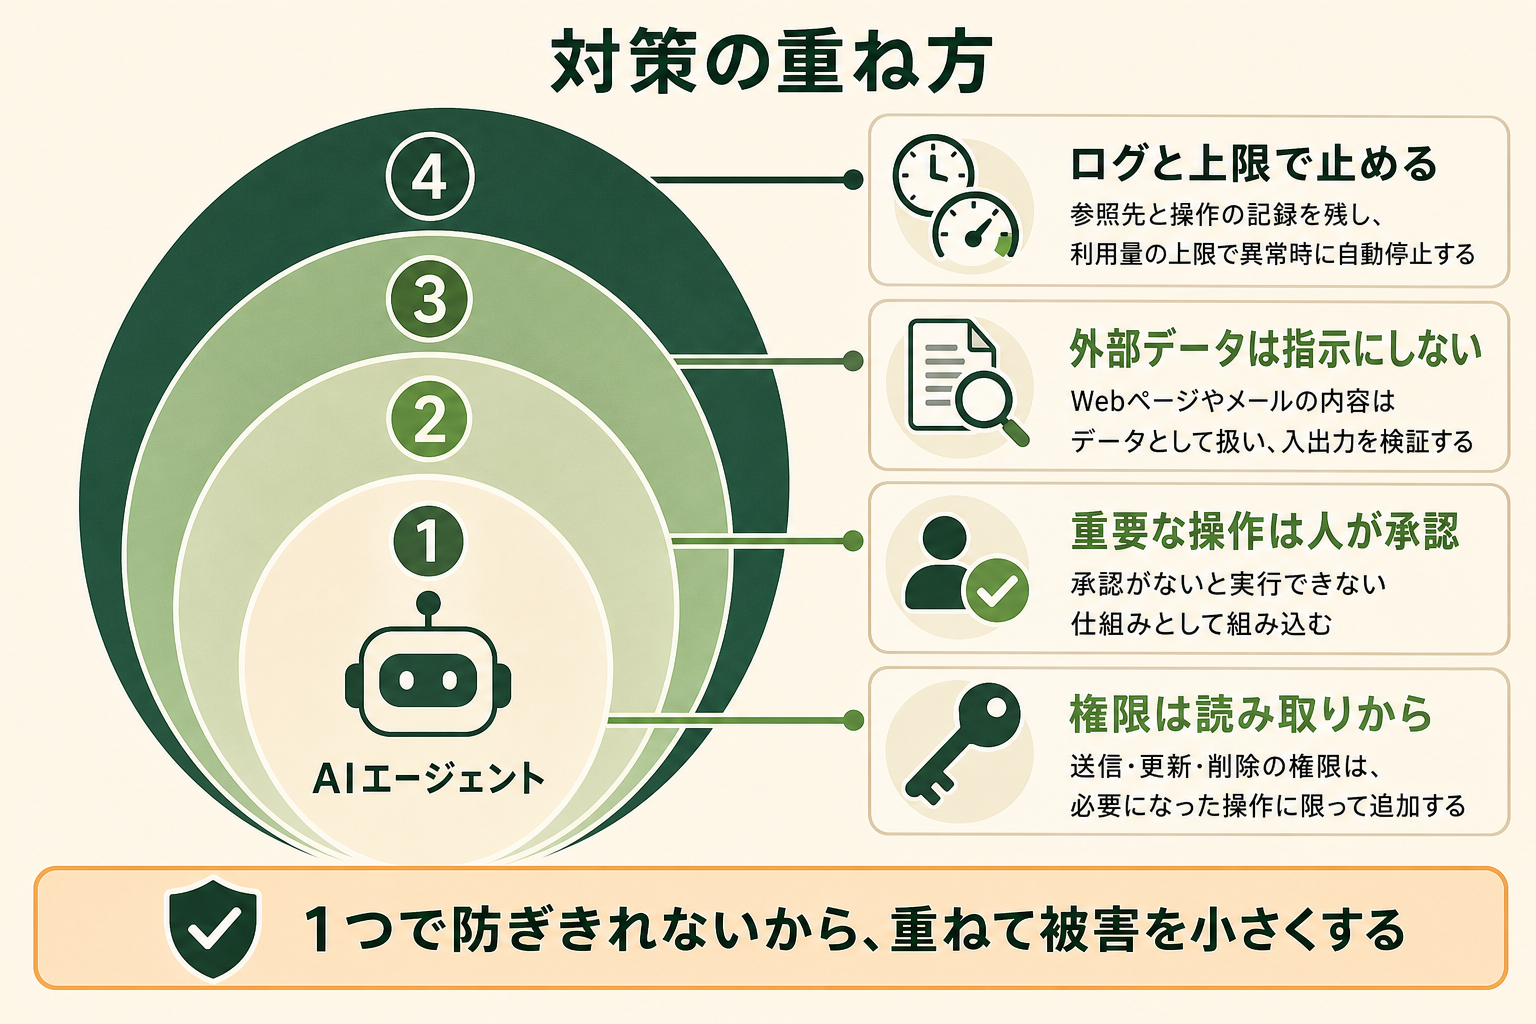
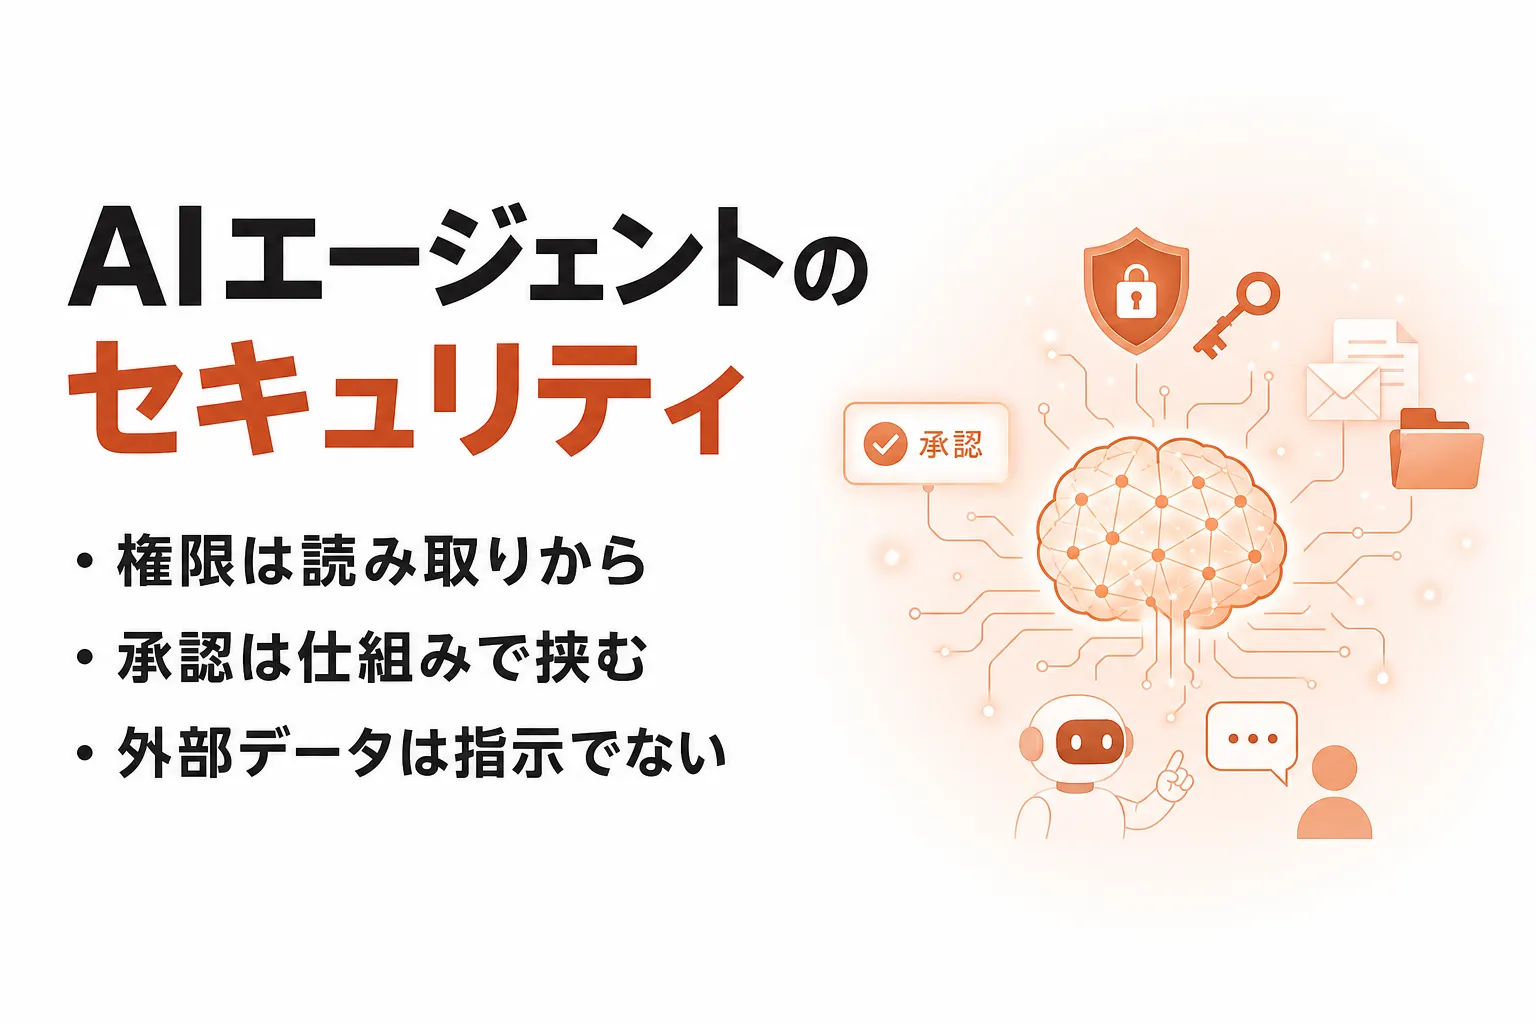
対策は1つで完全に防げるものではありません。権限管理、人の承認、入出力の検証、監視を重ねて、被害が起きても広がらない状態をつくります。
権限は読み取り専用から渡す
最初は情報を読むだけの権限に絞り、送信・更新・削除の権限は必要になった操作に限って追加します。複数のAIエージェントが連携する場合も、仕事を引き渡すときに必要な権限だけを渡す設計にします。
重要な操作の前に人の承認を挟む
外部への送信や、データの変更・削除を伴う操作は、実行前に人の承認を必須にします。承認はプロンプトで「必ず確認して」と書くのではなく、承認がないと実行できない仕組みとして組み込みます。
GiftXでは、記事や提案資料を作るAIとは別に、品質基準を確認する評価用のAIを用意し、人は最終判断だけを行う運用にしています。人のレビュー工数は約60%減り、確認すべき箇所に集中できるようになりました。
外部データを指示として扱わない
Webページやメール、共有ファイルから読み込んだ内容は、指示ではなくデータとして扱います。入力・外部データ・出力のそれぞれを検証し、不審な指示や出してはいけない情報を検知したら処理を止める仕組み(ガードレール)を置きます。
ログと利用上限で異常を止める
AIエージェントが何を参照し、どのツールをどう呼び出したかをログに残します。あわせて、リクエスト数や利用料に上限を設け、異常を検知したら自動で止まるようにしておくと、過剰課金や連携先への加害を防げます。
オフィス系7職種のAI利用者669人の調査では、生産性向上を明確に実感した割合が、チャット中心の利用層14.3%に対しAIエージェント利用層54.3%。約3.8倍の差が見られました。


AIエージェントのセキュリティで参考にしたいガイドライン
社内の審査基準をつくるときは、目的の違う資料を組み合わせて使います。
- OWASP Top 10 for Agentic Applications:Webセキュリティの国際コミュニティOWASPが2025年12月に公開した、AIエージェント特有のリスク上位10項目。1位は「Agent Goal Hijack(目標の乗っ取り)」
- 生成AIおよびAIエージェントを安全に活用するための手引書:IPAの人材育成プログラム修了生がまとめた資料で、利用企業の立場から被害と対策を整理している。IPAの公式見解ではない点に注意
- AI事業者ガイドライン(第1.2版):AIの開発・提供・利用に関わる事業者向けの統一的な指針で、AIエージェントの定義も含む
OWASPの一覧は技術的なリスクの洗い出しに、IPAの手引書は社内での評価や対策の選び方に、AI事業者ガイドラインは全社方針の土台に向いています。総務省のAIセキュリティガイドラインはAIエージェントを対象外としていますが、LLMを組み込んだ仕組み全般のプロンプトインジェクション対策は参考になります。
関連記事:AIセキュリティガイドラインとは|総務省の要点とAI事業者ガイドラインとの違い
AIエージェントのセキュリティ対策で陥りがちな3つの落とし穴
落とし穴1|全業務への展開を前提に審査を始めてしまう
どの業務で何の権限を渡すかが決まらないまま審査を始めると、あらゆる操作を想定した基準になり、承認が下りません。メールの下書きだけを任せる場合と、送信や削除まで任せる場合では、確認すべき点がまったく違います。
落とし穴2|リスクの洗い出しだけで止まってしまう
リスク一覧づくりに時間をかけるほど、実際の権限設定や承認の仕組みを試す機会が遠のき、判断材料が増えないまま時間が過ぎます。読み取り専用で動かしたときにどんなログが残るかは、試してみて初めて分かります。
落とし穴3|既製のチャット型AIに操作まで任せようとする
既製ツールでは、承認の手順や権限の範囲を自社の業務フローに合わせて組み込みにくく、安全に任せられる範囲が広がりません。結果として、便利な機能があっても社内審査を通せず、使われないまま終わります。
スモールスタートで1業務をAIエージェントに任せる
まず影響の小さい1業務を選び、読み取り専用の権限と人の承認を組み込んだうえで動かします。1業務で安全に回る型ができれば、それが次の業務へ広げるときの審査基準になります。権限をどこまで広げたか、承認をどの操作に残したかを記録しておくと、次の審査で説明しやすくなります。GiftXでは、権限設計と承認の仕組みを含めたAIエージェントの構築を1業務単位から伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
AIエージェントのセキュリティに関するよくある質問
AIエージェントにメール送信を任せても大丈夫ですか?
送信前に人の承認を必須にする仕組みがあれば、下書き作成までをAIに任せる形で始められます。宛先の自動決定や一斉送信のような影響の大きい操作は、運用が安定してから段階的に検討します。
プロンプトインジェクションは完全に防げますか?
現時点では完全に防ぐ方法は確立していません。OWASPも確実な防御策があるかは不明としています。だからこそ、乗っ取られても被害が小さく済むよう、権限の最小化と人の承認を組み合わせます。
社員が個人の判断でAIエージェントを使うことは防げますか?
禁止だけでは、承認されていないツールの利用(シャドーAI)が見えなくなります。使ってよいツールと渡してよい権限を決めて公開し、相談窓口を設けておくと、利用の実態を把握しやすくなります。
MCPで外部ツールとつなぐときの注意点は?
信頼できる提供元のサーバーに限り、渡す権限を必要な操作に絞ります。ツールの定義や設定が変わったときに気づけるよう、接続先の一覧と変更履歴を管理しておきます。
まとめ
AIエージェントのセキュリティは、AIが自分で操作を実行し、外部のデータを読みながら動くことから生まれるリスクへの備えです。代表的なリスクはプロンプトインジェクションによる乗っ取り、権限の範囲を超えた操作、連携先の改ざんで、過剰課金のように見落とされやすい被害もあります。
対策の軸は、読み取り専用から始める権限設計、重要な操作の前の人の承認、外部データの検証、ログと利用上限の4つです。OWASPの一覧やIPAの手引書で観点を確かめながら、1つの業務で安全に回る型をつくり、そこから広げていくと審査も進めやすくなります。
AIエージェントを安全に業務へ組み込みたい方へ
本記事で紹介した考え方を踏まえて、自社の業務でもAIエージェントを安全に導入したい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、権限設計と承認フローを含むPoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら