OpenAI Private Intelligenceとは|企業向けのデータ保護構想
OpenAI Private Intelligenceとは、企業が高度なAIを使う際に顧客データを保護するための取り組みです。OpenAIは2026年9月29日(米国時間)のDevDay 2026公式まとめで、Zero Data Retention with Private Safety Processingと、今秋のプレビューを予定するPrivate Inferenceを並べて紹介しました(出典: openai.com)。単独のモデル名や、すべての利用者に同じ設定が自動で有効になるプラン名ではありません。
両者が扱う問いは異なります。前者はAPI利用時の安全性審査とデータ保持をどう両立させるか、後者は推論処理そのものに対する機密性をどう高めるかです。AIへ渡す情報の範囲を決める担当者は、まずこの違いを押さえる必要があります。
発表全体の位置づけや各機能の提供対象は、OpenAI DevDay 2026の発表まとめで確認できます。
発表済みの仕組みと、これからのプレビューを分ける
Zero Data Retention with Private Safety Processing(以下、ZDR with PSP)の公式ガイドには、APIプロジェクトへの設定方法、顧客管理ストレージ、暗号化された記録の扱いが記されています。組織がZero Data Retentionの承認を受けていることなど、利用には前提条件があります。
Private InferenceについてDevDayの発表が明言したのは、機密コンピューティングと検証可能な厳格な制御を組み合わせるプレビューを2026年秋に予定している、という範囲です。発表時点で一般提供中の機能として導入手順や性能を説明する根拠はありません。自社の稟議では「利用を検討できる仕組み」と「詳細発表を待つ構想」を別の行に置きましょう。
「Private」は何を保証する言葉か
Privateという名称だけで、入力が一切記録されない、すべての機能が同じ保存方針になる、機密情報を無条件に送ってよいと判断することはできません。ZDR with PSPではOpenAIが顧客のプロンプトや応答を自社側に保持しない一方、選ばれた安全性審査用の記録は顧客が管理するクラウドストレージに暗号化して置かれます。
確認する対象は、保存先、保存期間、復号できる処理、人が閲覧できる範囲、対象となるAPIプロジェクトです。「保存しない」という短い説明だけでは、自社の情報管理規程に照らした判断には足りません。
できること|ZDR with Private Safety Processingの仕組み
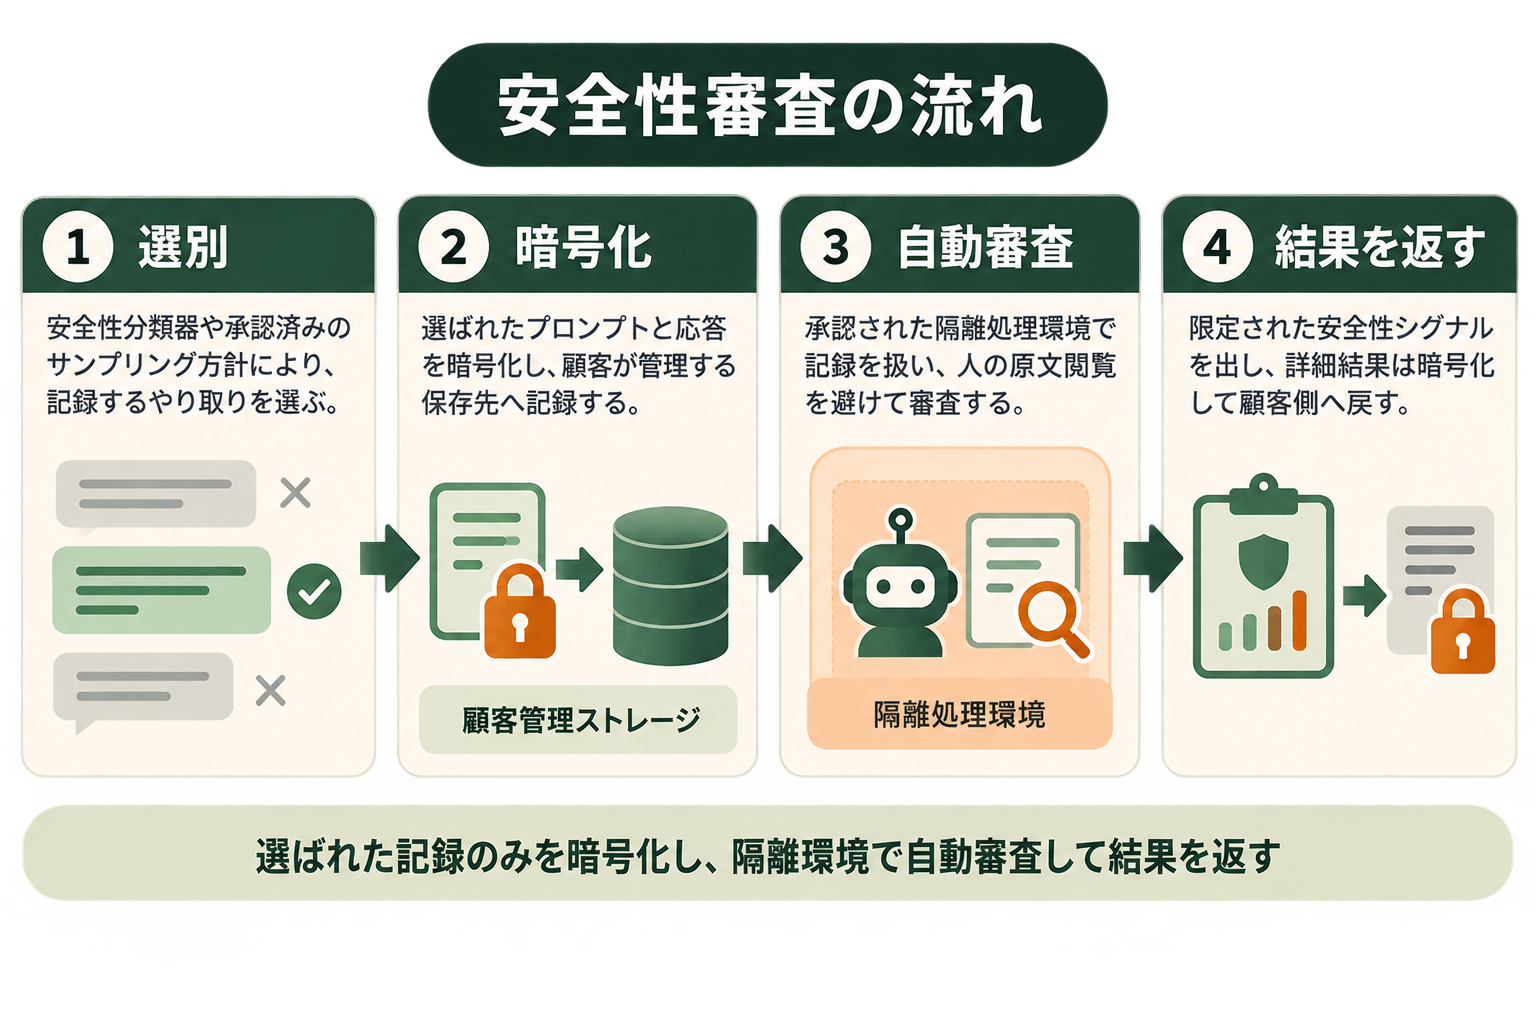
ZDR with PSPは、OpenAIが顧客のプロンプトと応答を保持しない方針を維持しながら、限定された自動の安全性審査を可能にする仕組みです。OpenAIの技術ガイドは、APIリクエストから記録の保存、非同期の審査までを二つの流れとして説明しています。
選ばれた記録を顧客管理の保存先へ暗号化する
すべてのやり取りが同じように保存されるわけではありません。安全性分類器の判断や承認されたサンプリング方針によって対象となったプロンプトと応答が暗号化され、顧客の管理する地域別のクラウドストレージに記録されます。OpenAI側に残るのは運用メタデータと保存先への参照であり、顧客コンテンツそのもののコピーではないと説明されています。
保存先はAWS S3、Azure Blob Storage、Google Cloud Storageから選び、OpenAIのAPIプロジェクトに接続します。顧客側でストレージを用意して権限を委譲し、管理者が登録と検証を行う必要があります。保存先の構成は、通常のAI利用設定とは別の導入作業として見積もるべきです。
人による閲覧を避けて安全性を審査する
暗号化された記録は、承認された安全性レビュー用ランタイムで復号され、自動審査に使われます。公式ガイドは、この処理環境がハードウェアで検証され、人が内容にアクセスできない設計だと説明しています。外に平文で出せるのは範囲を限定した安全性シグナルと運用メタデータに限られ、詳細な結果は再び暗号化して顧客側の保存先へ戻します。
ここでの主張は「安全性審査をしない」ではありません。審査を続けながら、OpenAI担当者が審査対象の顧客コンテンツを直接読む経路を設けないという設計です。安全性の判断が行われることと、人が原文を閲覧できないことを分けて理解しましょう。
ZDRでも顧客側には記録が残る
ZDRという語感から、どこにもデータが残らないと受け取ると誤解します。公式ガイドでは、選ばれた安全性記録は顧客管理ストレージに暗号化して保持し、30日間の保持と有効期限を設定すると説明しています。OpenAI側で保持しないことと、顧客側で安全性目的に限定して保持することは両立します。
顧客がストレージの権限やライフサイクル設定を管理するため、導入後も設定の健全性を点検する役割が残ります。暗号鍵の承認を取り消しても保存済みの記録が自動削除されるわけではありません。削除、閲覧、保管期間に関する社内規程を確認するときは、API提供者側と顧客側の保存先をそれぞれ書き分けてください。
二重の暗号化と鍵の役割を理解する
公式ガイドによると、顧客ストレージ内の記録には、OpenAIが管理するHPKEの内側の暗号化と、顧客が管理するEnterprise Key Management(EKM)の外側の暗号化を組み合わせられます。内側の鍵は、認可された安全性レビュー用ランタイムだけが顧客コンテンツを復号できるよう制限します。EKMを有効にした場合、顧客側の鍵の承認も復号に必要です。
この二層を「OpenAIにも顧客にもアクセス経路が一切ない」と読み替えないでください。技術ガイドが保証する範囲は、承認された自動審査の処理環境と、人による閲覧経路の遮断です。また、EKMの承認を取り消すと、保管済み記録の復号を阻止できますが、記録自体が消えるわけでも、実施済みの審査が取り消されるわけでもありません。鍵の停止手順とデータ削除手順は別の運用として備えます。
選別された記録は何を意味するか
安全性分類器の紹介や承認済みのサンプリング方針により、審査用に記録されるやり取りが選ばれます。分類器に紹介されたこと自体は、利用規約違反が確定したという意味ではありません。自動審査で外部へ平文として出せる結果も、あらかじめ範囲が決められた安全性シグナルと運用メタデータに限られます。
これを社内で説明するときは、①どの条件で記録が選ばれるか、②記録の原文はどこへ置かれるか、③審査で平文を扱う主体は何か、④結果のうち社外へ出る情報は何か、の順に整理すると誤解を減らせます。特に「自動審査を行う」と「担当者が原文を読む」は別の操作です。提供者の説明と自社の許容条件を一対一で照合しましょう。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
Private Inferenceの仕組みと発表された範囲
Private InferenceについてOpenAIは、機密コンピューティングと厳格で検証可能な制御を組み合わせるプレビューが2026年秋に予定されていると発表しました。機密コンピューティングは、処理中のデータへのアクセスを技術的に制限する設計に関わります。ただし、Private Inference固有の設定画面、対象モデル、利用料金、正式な提供開始日は、確認したDevDay発表では示されていません。
検討担当者にとっては、期待する機能を先に要件化し、公開された仕様と照らし合わせる順序が安全です。例えば「推論中の入力をどの主体が扱えるのか」「検証可能な制御を利用者がどう確認するのか」「対象リージョンやモデルは何か」を質問として残します。現時点で未公表の答えを先回りして約束しないことが、調達判断を正確にします。
ZDR with PSPとの役割の違い
ZDR with PSPは、APIでの安全性審査に必要な記録の扱いを具体化した仕組みです。Private Inferenceは、推論処理の機密性を高めるために今後示されるプレビューです。前者の導入条件が満たせても、後者の提供開始や利用資格を意味しません。また、Private Inferenceが始まれば前者の設定が不要になるとも発表されていません。
両者を一つの機能一覧にまとめるより、現在のAPIプロジェクトで設定・検証できることと、将来の仕様確認項目に分けて管理するほうが実行可能な計画になります。
Private Inferenceの評価で今決められること
プレビューの詳細を待つ間にも、自社側の要件は作れます。まず「処理中の平文を誰が扱う可能性があるか」「モデルやツールに渡す内容の境界はどこか」「利用者が検証可能な制御とは何を提示するものか」を質問にします。次に、既存のZDR設定、地域要件、監査証跡の必要性を並べます。公式仕様が発表されたら、これらの質問へ実際の回答を埋めるだけで、導入の可否を評価できます。
業務部門へ説明するときは、予定と提供を同じ色の一覧にしない工夫も有効です。たとえば「既存のZDR with PSPで検証済み」「Private Inferenceのプレビュー待ち」「未確認の要件」という状態を分けます。発表された単語の数より、今の機密業務へどの統制を適用できるかが判断の中心になります。
使い方・始め方|ZDR with PSPを試すチェックリスト
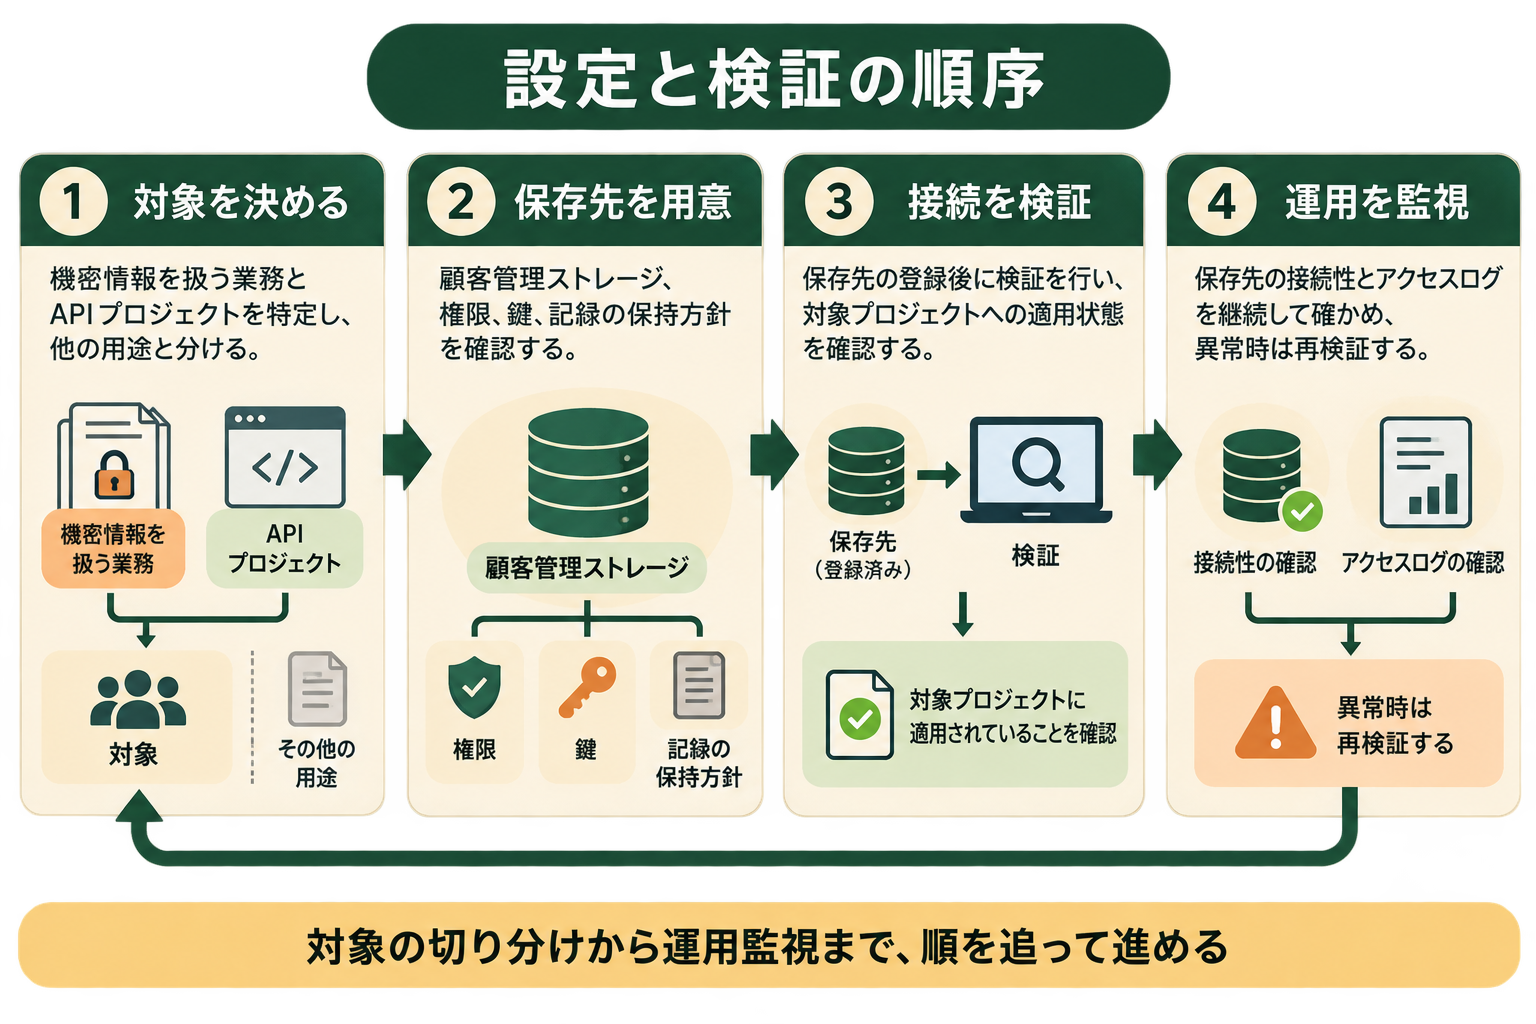
Private Intelligenceを評価するときは、抽象的な「安全そう」という印象を、担当者が答えられる質問に変えることが先決です。以下は公式ガイドで確認できるZDR with PSPの構成から組み立てた確認項目です。Private Inferenceの未公開仕様については、問い合わせ時の質問として扱います。
関連記事:ChatGPT APIとは?料金の実額と上限設定、Web版との違い・できること
対象となるAPIプロジェクトを特定する
まず、どの業務がどのOpenAI APIプロジェクトを使っているかを一覧にします。ZDR with PSPはプロジェクト単位で有効になり、有効化すると、そのプロジェクトのAPIトラフィック全体にPSP方針が適用されます。PSPを必要としないリクエストを別のZDR設定で扱いたい場合は、公式ガイドが別プロジェクトを使う方法を示しています。
このため、試験導入は本番の全業務を一つの設定へまとめるより、対象プロジェクトとデータ分類を決めてから始めるのが分かりやすい進め方です。機密度の異なる処理を混ぜてしまうと、保存先や承認範囲の説明が難しくなります。
顧客管理ストレージと権限を確認する
保存先のクラウド、リージョン、アクセス権、ライフサイクル設定を確認します。ZDR with PSPでは、ZDRの承認を受けた組織がAPIコンソールで設定できる一方、組織管理者による保存先の登録と検証が必要です。設定が検証済みと表示されても、稼働中の接続性を継続保証する表示ではありません。障害時の監視と再検証の担当を決めておく必要があります。
入力に顧客情報や設計資料を含むなら、保存先側のログや鍵管理の運用も社内の情報管理担当と合わせます。OpenAIの機能だけを評価して、顧客が所有するストレージの責任を見落とさないためです。
登録だけで終わらせず、検証済みの状態を確認する
公式ガイドの操作は、保存先の登録と、その接続の検証を別の段階として扱います。APIコンソールで登録しただけでは保持方針は切り替わりません。検証が成功し、対象プロジェクトにZDR with PSPの方針が表示されたかを確認します。Management APIを使う場合は、組織の管理者用APIキーが必要であり、推論用のプロジェクトキーでは代用できません。
保存先がValidatedと表示されても、それはある時点の検査を通った記録です。公式ガイドは、常時の接続健全性を保証する表示ではないと注意しています。クラウド側のアクセスログや読み書きの失敗を確認し、問題が起きたら設定を修正して再検証する運用を用意してください。Refreshだけでは新しい検証は行われません。
データ所在地と保持ルールをすり合わせる
クラウドストレージのリージョンは、APIプロジェクトのデータ所在地と合わせて選びます。公式ガイドは、PSPを有効にするプロジェクトと地域ごとに保存先を登録・検証し、暗号化された記録を少なくとも30日保持できるようライフサイクルルールを設定する顧客側の責任を示しています。
地域と期間の条件を満たしただけでは、社内規程との照合が終わったことにはなりません。保存先に誰がアクセスできるか、鍵の承認を誰が管理するか、30日経過後の削除をどう確認するかを担当者別に決めます。保存先の接続を外しても、クラウドストレージや中身は自動削除されないという注意点も、終了手順に含めておきましょう。
人が行う判断を残す
PSPの自動審査とPrivate Inferenceの構想は、社内の利用承認を代行しません。まず、投入を許すデータ、匿名化が必要なデータ、投入しないデータを業務単位で決めます。次に、AIの出力をどの担当者が確認し、記録し、改善するかを定めます。技術的な保護と業務上の判断を両方用意して初めて、利用範囲を説明できます。
Private Intelligenceの料金は公表されているか
DevDayのPrivate Intelligenceの説明とZDR with PSPの技術ガイドには、Private Inferenceの個別料金表や、PSPを有効にした場合の専用単価は掲載されていません。APIの一般的なモデル料金があることと、顧客管理ストレージや鍵管理まで含む導入費用が確定したことは別です。以下のように費用を分解して、見積もりで確認する項目を明確にしましょう。
以下は2026年9月30日時点で公表情報から確認できる費用の区分です。金額を示す料金表ではありません。
| 費用の区分 | 公表情報から分かること | 見積もりで確認すること |
|---|---|---|
| APIモデルの利用 | 利用するモデルや処理量に応じた通常のAPI利用 | 対象モデル、入力・出力量、適用される契約条件 |
| 顧客管理ストレージ | S3、Azure Blob、Google Cloud Storageのいずれかを顧客が用意 | 保存量、リージョン、通信、アクセスログと運用工数 |
| 鍵管理 | EKMを追加の制御として推奨 | 鍵サービスの契約、運用、停止・再開時の担当 |
| Private Inference | 今秋のプレビューを予定 | 提供開始、対象モデル、利用資格、個別料金 |
これは料金の代替表ではありません。金額を載せられない欄に「無料」と書くと、調達時に誤解を生みます。データ保持とクラウド運用の費用は顧客側の構成にも左右されるため、対象プロジェクトの規模を決めたうえでOpenAIとクラウド提供者へ確認します。
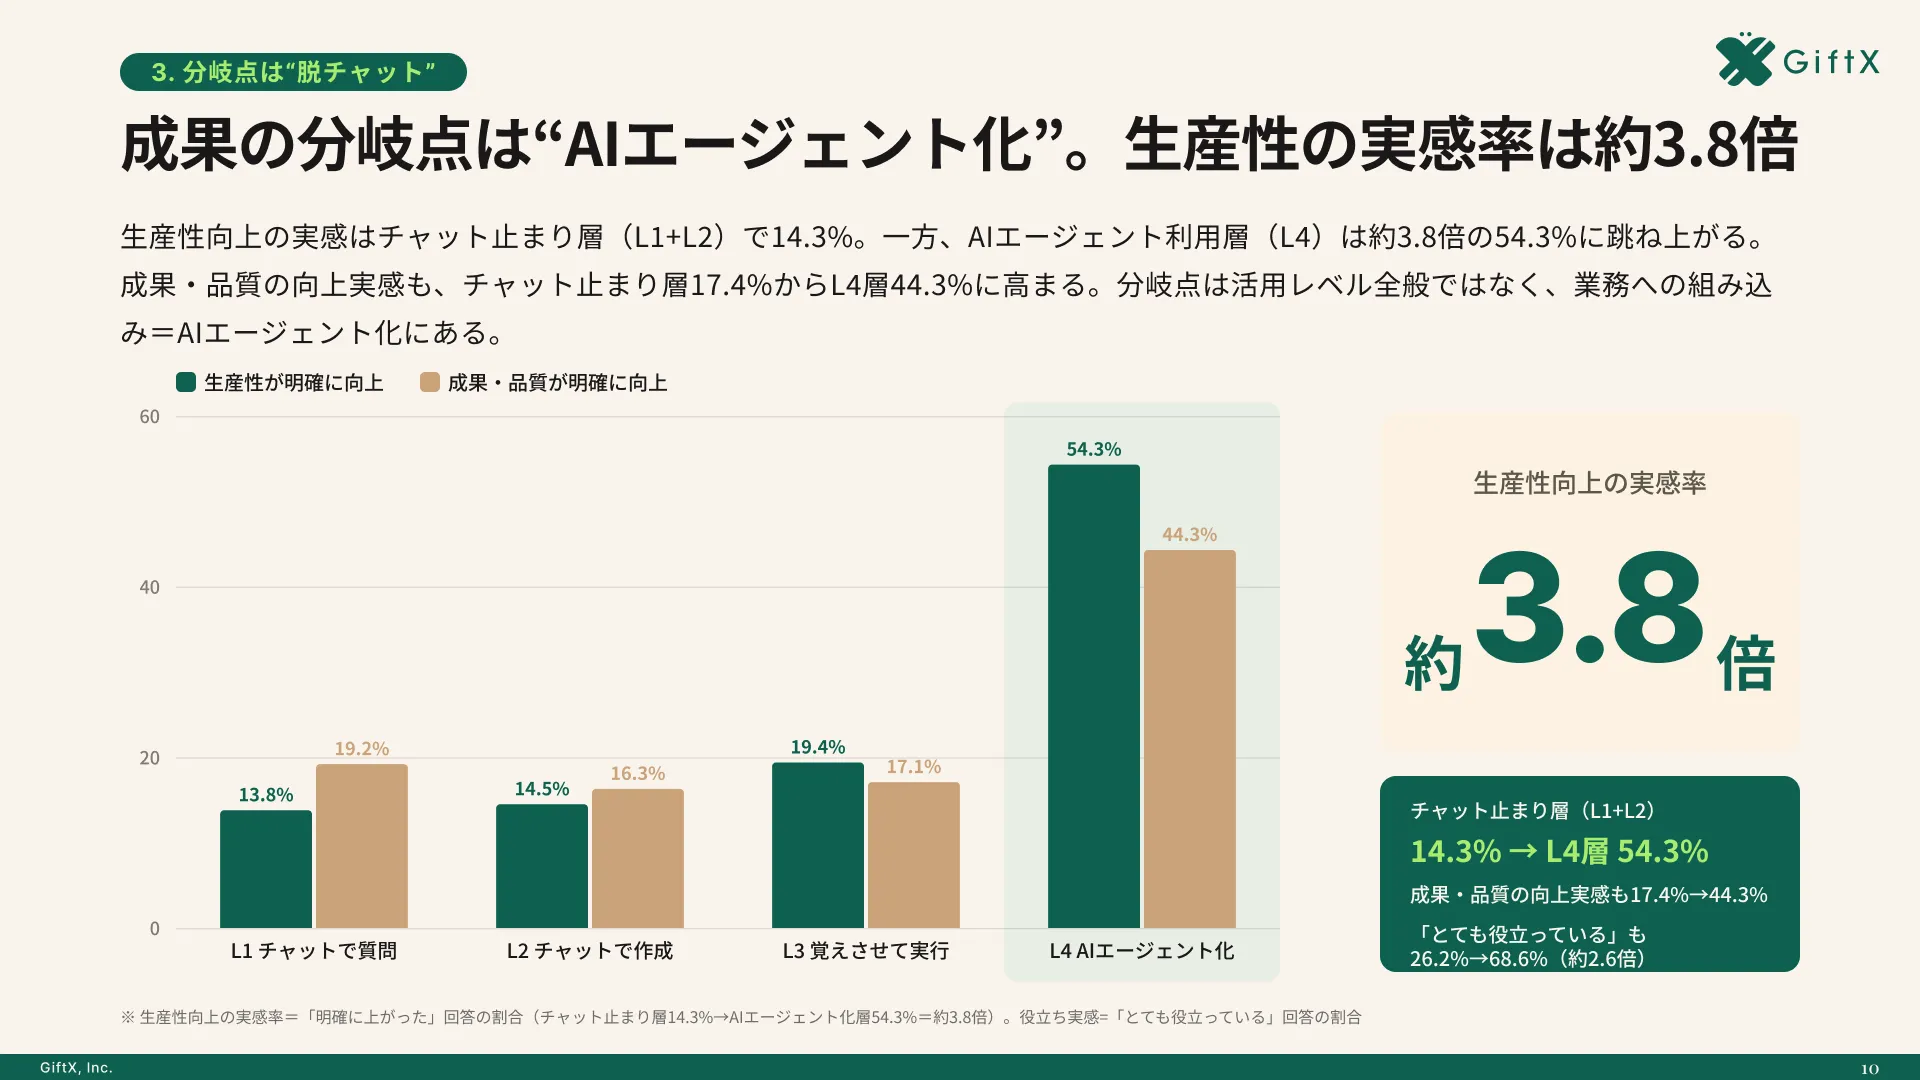
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
ZDR、Private Safety Processing、Private Inferenceの違い
名称が近い三つの要素を、同じ保護機能の言い換えとして扱うと設計が曖昧になります。ZDRはOpenAI側での顧客コンテンツ保持に関する方針です。PSPは、その方針と承認された自動安全性審査を両立させるための仕組みです。Private Inferenceは、推論時の機密性を高めるプレビューとして発表されています。
| 比較する項目 | ZDR with PSP | Private Inference |
|---|---|---|
| いま確認できる状態 | API向け設定ガイドが公開され、対象組織は設定・検証できる | 2026年秋のプレビューを予定 |
| 中心となる目的 | OpenAI側でプロンプト・応答を保持せず、自動安全性審査を可能にする | 機密コンピューティングと検証可能な制御を組み合わせる |
| 顧客が確認する対象 | APIプロジェクト、顧客管理ストレージ、鍵、記録の保持 | 対象モデル、検証方法、提供条件など今後の仕様 |
| 現時点の判断 | ZDR承認と保存先の準備を条件に試験計画を作れる | 仕様の公開と利用資格の確認を待つ |
表の右列は、今後の仕様がどうなるかを予測したものではありません。公式発表で確認できる範囲だけを示しています。自社の要件にPrivate Inferenceが必須なら、提供条件が確定するまで本番導入の約束に含めないでください。一方、ZDR with PSPだけで満たせる要件は、対象プロジェクトを分けて先に検証できます。
Private Intelligenceの利用前に確認する保護の境界
「Private」というラベルから、ChatGPTのすべての画面、すべてのOpenAI APIエンドポイント、すべてのモデルに同じ動作が適用されるとは言えません。今回の詳細な設定ガイドは、承認済み組織のAPIプロジェクトと顧客管理ストレージを対象にしています。利用するサービスと機能が異なれば、対象のデータ保持方針を別に確認する必要があります。
また、PSPの保護対象と自社システムのログは別です。自社がAPIへ送る前に収集した入力や、受け取った出力を社内アプリに保存していれば、それらの扱いは自社の設計に従います。顧客に「OpenAI側の保持がない」と説明する場合でも、自社側のログ、バックアップ、監査証跡に何が残るかを同時に示しましょう。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
保存先を切り離すときの影響
公式ガイドでは、プロジェクトの最後のPSP用保存先を切断すると、保持方針は組織の既定値に戻ります。PSPを必要とするモデルが使えなくなる場合もあります。切断操作だけでストレージの内容は消えず、既存の記録に適用される保持条件を守る責任も残ります。
このため、移行や停止をする際は、代替の保存先の検証、対象APIの継続可否、残存記録の扱いを事前に確認します。情報管理担当、API管理者、クラウド管理者の役割を分けておくと、障害復旧時に誤って保持方針を変えてしまう危険を減らせます。
Private Intelligenceを使うAI導入で陥りがちな3つの落とし穴
Private Intelligenceの発表を受けて社内導入を進めるなら、機能の有無と自社の運用設計を切り分ける必要があります。以下の三つは、保護機能に期待するあまり検証を飛ばしてしまう場面で起きやすい失敗です。
落とし穴1|全データを一度に投入しようとする
保護機能があると聞くと、機密度の異なるデータをまとめてAIへ渡したくなります。しかし、保存先や承認経路の検証が済んでいないまま対象を広げると、問題が起きたときにどの経路を調べればよいか分からなくなります。
まずはデータ分類と利用目的が明確な一業務を選び、使うAPIプロジェクト、投入データ、保存先、出力の確認者を固定します。その結果をもとに次の業務へ広げるほうが、保護の効果を実際に検証できます。
落とし穴2|予定機能を現在の統制に数える
Private Inferenceのプレビューは今秋予定であり、現時点の社内統制として運用実績を示せません。企画書に「推論も完全に保護済み」と書くと、実装されていない前提で承認を取ることになります。
現在使える機能の設定証跡と、今後確認する仕様を別々に記載しましょう。担当者が後から読み返したときに、何を実測済みで何を待っているか分かる状態にします。
落とし穴3|保存方針だけで業務フローを決める
ZDR with PSPを有効にしても、何を投入するか、AIの出力を誰が検収するかまでは決まりません。既製のチャット画面だけで機密業務を回そうとすると、入力の匿名化や出力確認を担当者ごとの判断に任せがちです。
保護設定に加え、入力の準備、AIによる処理、出力の検証、記録の保管を一連の業務フローとして設計します。特に機密度の高い内容では、AIに任せる工程と人が承認する工程の境界を文書化してから始めます。
スモールスタートで1業務をAIエージェントに任せる
スモールスタートで1業務をAIエージェントで自動化・効率化することがポイントです。たとえば機密度を分類しやすい定型的な情報整理から始め、設定と出力品質の両方を点検します。安全性の説明ができる範囲を広げながら、次の業務に移ります。
自社の業務に合わせた設計が必要なら、GiftX AIエージェント構築支援で対象業務の選定から運用まで相談できます。
OpenAI Private Intelligenceのよくある質問
Private Intelligenceはすでに利用できますか?
Private Intelligenceは複数の要素をまとめた呼称です。ZDR with PSPには公式の設定ガイドがありますが、ZDR承認や管理者による保存先の登録などの前提があります。Private Inferenceは2026年秋のプレビュー予定で、今回確認した公式発表では一般提供開始を告知していません。
ZDRなら顧客データはどこにも残りませんか?
いいえ。ZDR with PSPではOpenAIが顧客のプロンプトや応答を自社側で保持しない一方、選ばれた安全性審査用の記録を顧客管理ストレージに暗号化して保持します。両者を分けて社内の保存方針に照らす必要があります。
OpenAIの担当者は審査対象を読めますか?
公式ガイドは、PSPの安全性審査が人による閲覧経路を作らない設計だと説明しています。暗号化された記録は承認済みのレビュー用ランタイムで処理され、平文で外に出る情報は範囲を限定したシグナルと運用メタデータです。
Private Inferenceの料金は公表されていますか?
確認したDevDayの発表には、Private Inferenceの個別料金や対象モデルの一覧はありません。利用条件を前提とする調達判断では、OpenAIへの問い合わせと、今後公開される仕様の確認が必要です。
まとめ|Private Intelligenceの提供済み機能と予定機能を分ける
OpenAI Private Intelligenceは、企業が高度なAIを使うときのデータ保護に関する取り組みです。ZDR with PSPは顧客管理ストレージと自動審査の構成を公式ガイドで確認できます。一方、Private Inferenceは2026年秋のプレビュー予定で、現時点で提供条件の詳細を決めつけられません。
導入判断は、対象となる一業務とAPIプロジェクトを特定し、入力データ、保存先、権限、出力の検証方法を確認するところから始めましょう。公表済みの保護設定を実測し、未公開部分は問い合わせ事項として残す進め方なら、過不足のない社内説明につながります。
Private Intelligenceを使うAI業務の設計をご相談ください
Private Intelligenceの発表を自社の業務で活かすには、保護設定だけでなく、どの情報をどの工程でAIに任せるかを決める必要があります。対象業務の選定から相談したい方は、GiftX AIエージェント構築支援へお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築を支援します。ユースケースの洗い出し、検証、運用設計、社内ナレッジ化まで伴走します。
機密情報を扱う業務の最初の一歩を具体化したい方は、ぜひご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら