Codex Security Cloudとは|GitHubをクラウドで調べるセキュリティ機能
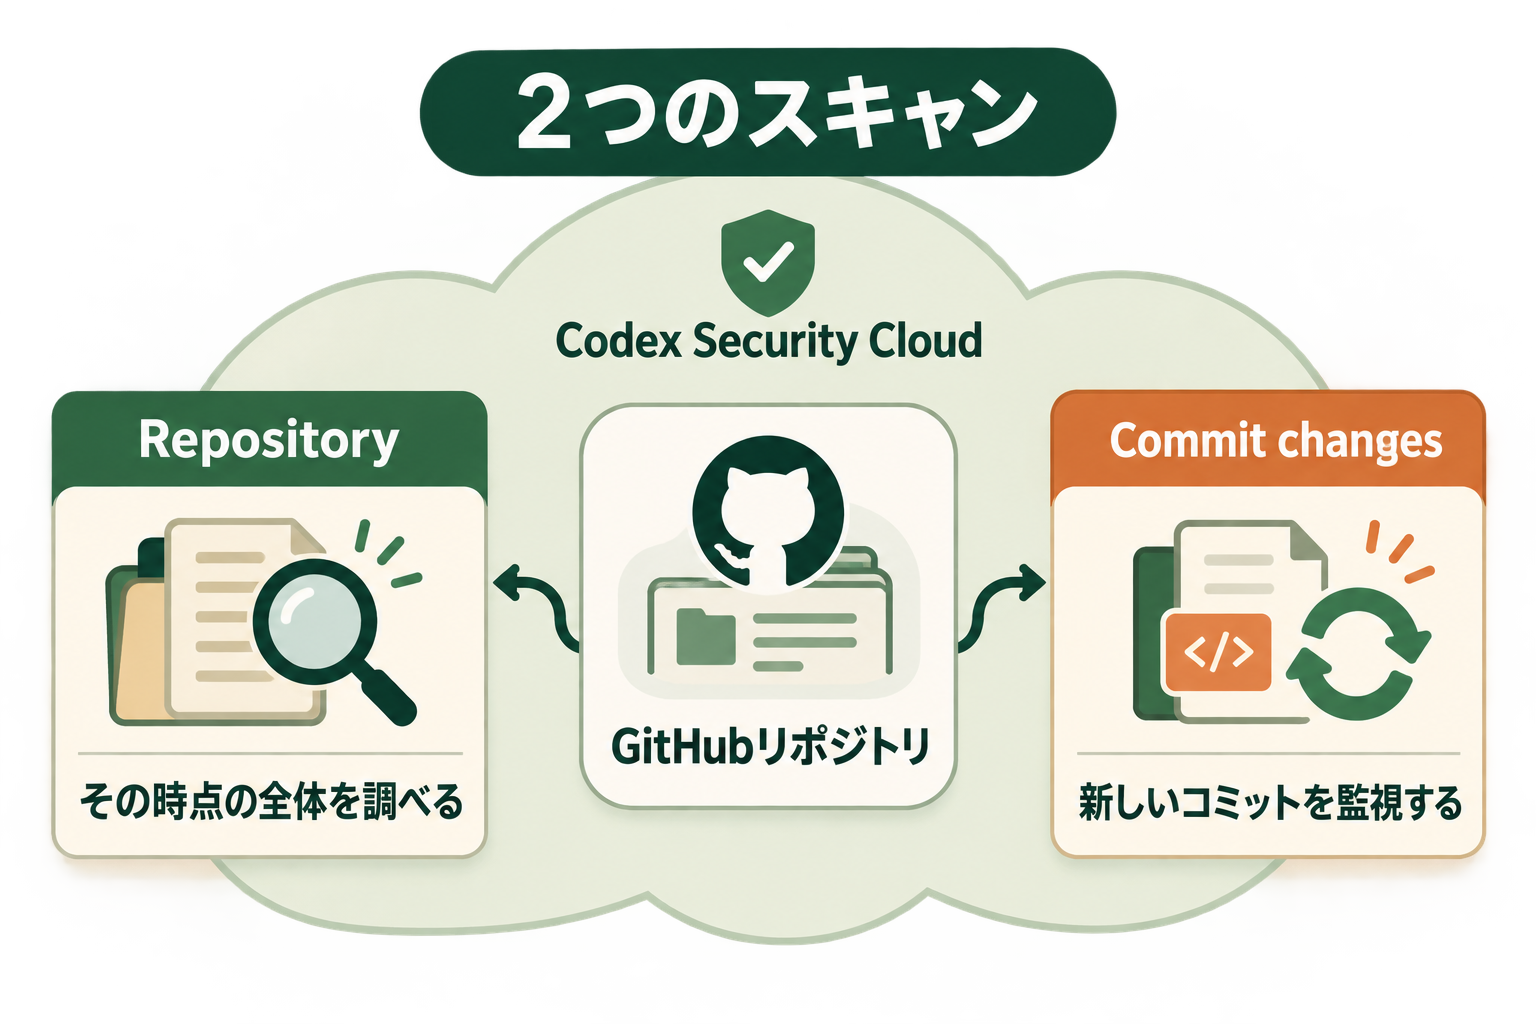
Codex Security Cloudは、接続したGitHubリポジトリをCodex cloudでスキャンし、疑わしい脆弱性の検証、根拠の提示、修正案の作成を支援する機能です。DevDay 2026の公式まとめは、リポジトリ全体を必要なときや定期的に調べ、新しいコミットも継続して確認できると説明しています(出典: openai.com)。PCを閉じていてもクラウド側で処理を進められます。
発表全体の位置づけや各機能の提供対象は、OpenAI DevDay 2026の発表まとめで確認できます。
今回の発表を、製品がこの日に初めて登場したという意味に受け取る必要はありません。OpenAIは2026年8月21日(米国時間)の開発者向け記事でもCodex Security Cloudの利用例を紹介していました。DevDayで確認できるのは、利用対象やDaybreak Blueへのアクセスを含む現時点の案内です。導入判断では、発表日より現在の機能と利用条件を見ます。
関連記事:Codexでできることを一覧で整理|非エンジニアでも使える活用法まで
リポジトリ全体とコミットの監視を分けて考える
最初のRepositoryスキャンは、選んだGitHubリポジトリをその時点で調べる一回の実行です。初回の問題棚卸しに向いています。一方、Commit changesは、以後の新しいコミットを監視し、変更に伴う問題を追う設定です。公式のセットアップガイドは、両者を別の操作として示しています。
初回にリポジトリを調べたからといって、継続監視まで設定できたとは限りません。チームで使う場合は、どのリポジトリを一度調べ、どのリポジトリを監視対象にしたかを記録しましょう。監視は後から一時停止でき、Cloud環境や履歴日数も設定画面から変更できます。
誰が利用できるか
DevDayの公式まとめでは、Codex Security CloudはPro、Business、Enterprise、Eduの利用者を対象に、デスクトップとWebで提供すると案内されています。実際の画面でプラグインにアクセスできない場合、公式セットアップ手順はワークスペース管理者への確認を案内しています。
セキュリティ担当者のアカウントだけで判断せず、対象ワークスペース、GitHub連携権限、Codex cloudの設定が揃っているか確認してください。機能が利用可能なプランであっても、リポジトリが接続されていなければスキャン対象には選べません。
Codex Security Cloudのスキャンの仕組みと検出結果
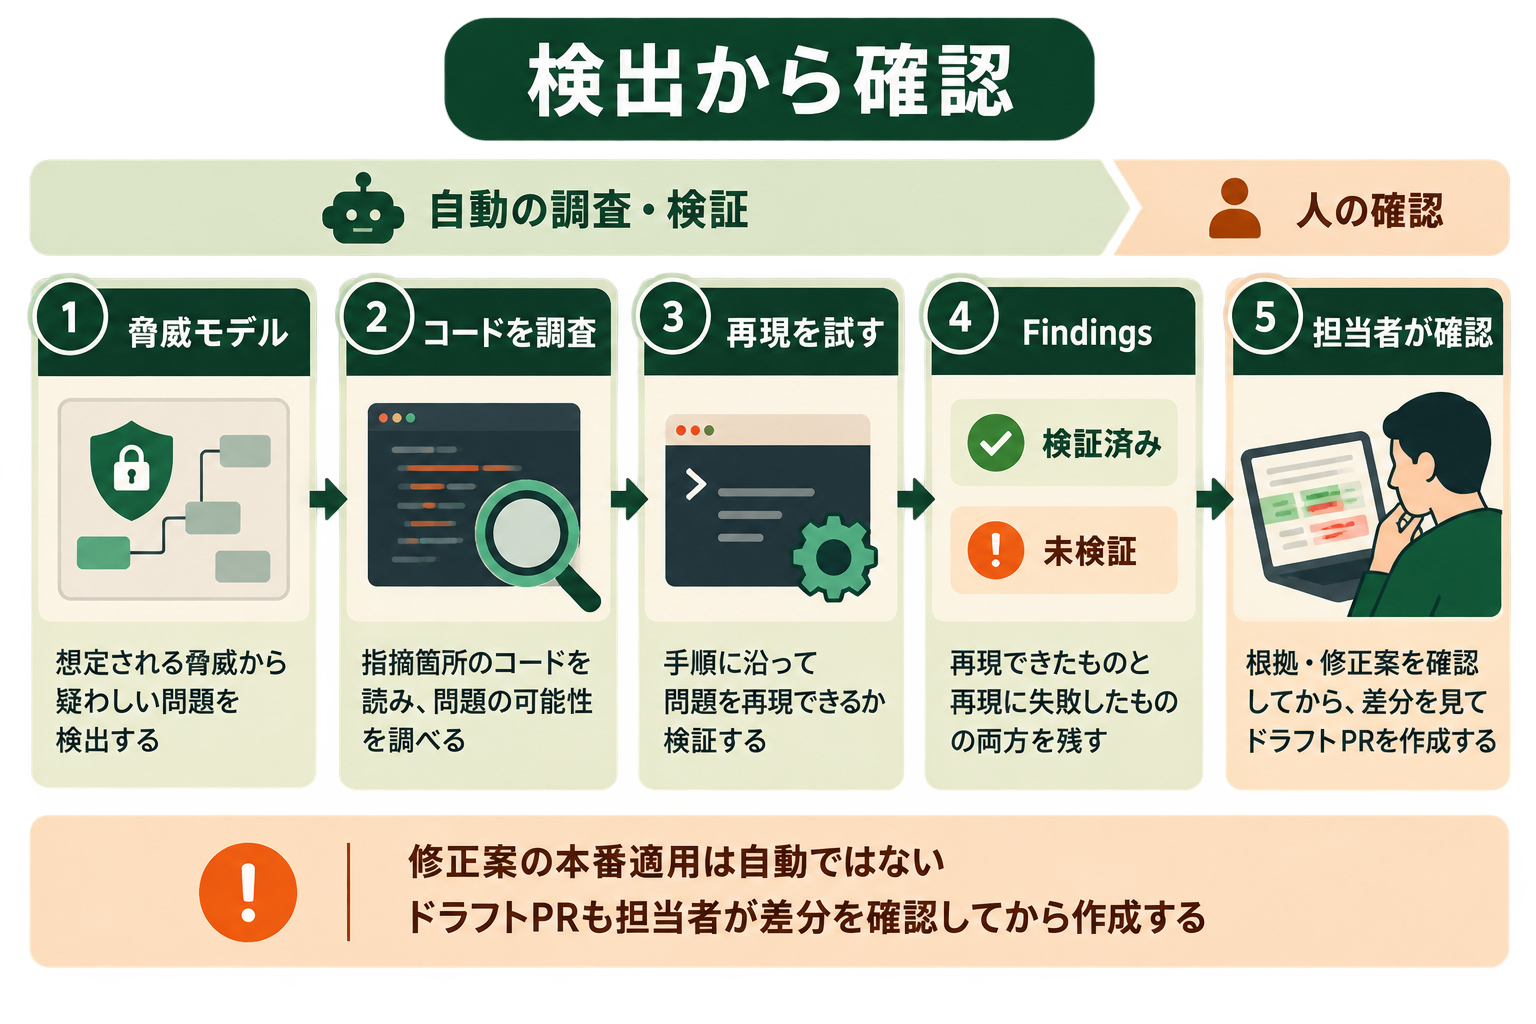
Codex Security Cloudは、候補を単に列挙するだけでなく、問題の原因や影響を調べたうえで結果を整理します。公式FAQによると、分析は一時的な隔離コンテナで行われ、対象リポジトリを一時的に複製します。コード分析の結果として、説明、ファイルと場所、重要度、根本原因、修正案などを含む構造化された指摘を返します。
脅威モデルから優先度を考える
分析の最初の段階では、リポジトリの構成から脅威モデルを作ります。入口となるAPI、信頼できない入力、認証の前提、権限の境界などを整理し、後続のスキャンや指摘の優先度付けに使う考え方です。機械が生成した初稿は、事業や運用上の前提をすべて知っているわけではありません。
監視中のリポジトリでは、脅威モデルの編集ガイドに従い、Monitoring settingsのProject contextで内容を更新できます。たとえば、公開APIの認可処理や請求処理のように見逃せない経路を、担当者が具体的に記載します。更新は今後のスキャンに反映されるため、構成や優先するリスクが変わったときに見直す運用が必要です。
検証結果と修正案を確認する
公式FAQによれば、疑わしい脆弱性は隔離された環境で再現を試み、成功したものは検証済みとして示されます。指摘画面から影響するコード、再現の根拠、修正の方向を確認できます。再現に失敗した指摘は未検証として残り、試したコマンドやログを担当者が追加調査に使えます。
検証済みという表示も、その変更を無条件で本番へ適用できるという意味ではありません。修正候補がある場合、利用者はパッチを確認してからドラフトPRを作成します。FAQは、Codex Security Cloudがパッチを自動適用しないことを明記しています。通常のコードレビュー、テスト、承認を経て取り込む流れを前提にしましょう。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
重複を整理して調査を進める
DevDayの発表は、Codexが検出結果を調査し、重複を取り除き、クラウドで修正案を準備すると説明しています。同じ根本原因に複数の警告が付くような状況では、担当者が最初に見るべき問題を絞る助けになります。ただし、既存のSASTを不要にする保証ではありません。公式FAQも、意味を読み取る解析と自動検証は、決定的なルールで広く検出するSASTを補完すると位置づけています。
この違いは導入時の期待値に直結します。セキュリティ網羅率を単一の製品だけで判断せず、既存ツールの検知、Codexによる根拠の提示、担当者の確認がどうつながるかを評価してください。
Codex Security Cloudの使い方|初回スキャンまでの5段階
以下はOpenAIのセットアップガイドをもとにした流れです。管理者の設定やGitHub権限によって表示は変わるため、画面の案内と照らして進めてください。準備段階で選ぶリポジトリを一つに絞ると、結果を検証しやすくなります。
1. プラグインを有効にする
Web版またはデスクトップ版ChatGPTのPluginsからCodex Security Cloudを探し、インストールして有効化します。サイドバーなどから開けない場合は、ワークスペース管理者に利用可能性を確認します。ローカルのCodex Securityプラグインと名称が似ているため、クラウド版を選んでいるか画面で確かめましょう。
2. GitHubとの接続と対象権限を確認する
Codex cloudがワークスペースで設定済みか確認し、New scanから必要に応じてGitHubへ接続します。アクセスを許可するリポジトリの範囲は、チームの管理方針に合わせて決めてください。予定したリポジトリが一覧に出ないときは、公式ガイドに従ってGitHubの接続と権限を点検します。
ここでの実務上のポイントは、スキャンしたいコードの所有者と、連携を承認する管理者を先に揃えることです。接続のために全リポジトリへ広い権限を付ける前提を置かず、試験対象を明確にして進めます。
関連記事:CodexとGitHubの連携手順|接続できない時の対処・料金・できること
3. Cloud環境とRepositoryを選ぶ
New scanでリポジトリを選び、互換性のあるCloud環境を指定します。環境がなければCreate environmentから設定します。What to scanで既定のRepositoryを選び、Start scanを実行します。進捗はScans画面で確認できます。
スキャン時間は、リポジトリの大きさや検証作業によって変わります。公式FAQは固定の所要時間を約束していません。最初の実行では、対象範囲、開始時刻、完了状態を記録し、自社の規模で必要な時間を把握すると後の運用計画に役立ちます。
4. Findingsで根拠を読む
結果が出たらFindingsから指摘を開き、影響するコード、検証の根拠、修正の助言を確認します。重大度だけで順番を決めず、実際に外部から到達できる経路か、同じ原因の指摘が重なっていないか、既存の防御と矛盾しないかを担当者が判断します。
Fix with Codexが表示される場合は、提案された差分をコードの所有者が読み、テストとレビューを予定してからCreate draft pull requestへ進みます。提案があっても、変更の安全性と影響範囲の責任はチームに残ります。
5. Commit changesで継続監視を設定する
初回の棚卸しができたら、New scanで同じリポジトリとCloud環境を指定し、What to scanのCommit changesを選んでCreateします。これで新しいコミットを追う運用を始められます。Monitoring settingsではCloud環境、履歴日数、監視の一時停止や再開を変更できます。
初回スキャンと監視は別に設定するため、稼働後は対象リポジトリの一覧で監視状態を確認しましょう。担当者の異動やリポジトリの移管時にも、接続と監視設定を見直す必要があります。
Codex Security Cloudとローカル版・CLI・Security Reviewの違いを比較
「Codex Security」という名前は複数の作業経路に使われます。クラウド版は、GitHubリポジトリを接続してクラウドで調査し、継続監視する運用が中心です。公式FAQは、ローカル版のCodex SecurityプラグインがCodexタスク内でローカルスキャンを実行する別のプラグインだと明示しています。
| 経路 | 主な対象 | 向いている場面 |
|---|---|---|
| Codex Security Cloud | 接続したGitHubリポジトリ | 初回の全体スキャンと新規コミットの監視 |
| Codex Securityプラグイン | ローカルのCodexタスク内のコード | 手元の変更や、選んだ範囲の調査 |
| Codex Security CLI | コマンドラインで扱うコード | CIなど既存の開発工程への組み込み |
| Codex Security Review | GitHubのプルリクエスト | マージ前の差分に絞ったレビュー |
選び方は「何をいつ調べたいか」で決まります。新しいリポジトリの棚卸しはCloud、手元で作業中の変更はローカル、PR直前の確認はSecurity Reviewというように、工程ごとに使い分けられます。既存のSASTやコードレビューとの関係も含め、同じ問題を異なる視点から確かめる設計が実務的です。
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
関連記事:Codex Security CLIとは?インストール・使い方・CI/CD導入を解説
Codex Security CloudのDaybreak Blueと利用上の注意
DevDay公式まとめは、Codex Security CloudからDaybreak Blueを通じて提供されるモデルへ、別途Daybreakへの申請なしにアクセスできると説明しています。これを「すべてのセキュリティ操作が無審査で使える」「修正が自動的に採用される」という意味に広げることはできません。対象プラン、ワークスペース設定、GitHub接続の条件を確認して利用します。
結果の共有範囲を決める
また、検出結果にはコードや構成に関する機微な情報が含まれる場合があります。結果を共有する前に、指摘の閲覧権限と、ドラフトPRの公開先をチームの運用に合わせて確認してください。自動検証のログも根拠として残るため、外部へ渡す報告書に転記するときは必要な範囲を判断します。
Daybreak Blueのモデルを使えることと、発見した問題への対処方針が自動で決まることは別です。まず自社の脅威モデルとレビュー担当を明確にし、どの指摘をいつ修正するかを決めます。
Codex Security Cloud導入で陥りがちな3つの落とし穴
Cloudを導入しても、リポジトリを接続するだけで安全性が完成するわけではありません。最初の検証で以下の三つを避けると、検出から修正までの流れを作りやすくなります。
落とし穴1|監視設定を初回スキャンと混同する
Repositoryを一度スキャンしただけで、新しいコミットが自動的に追われていると思い込むと、運用に穴ができます。初回の棚卸しとCommit changesの監視を分けて設定し、対象リポジトリのMonitoring settingsを定期的に確認しましょう。
落とし穴2|検証済みの指摘をそのまま修正する
再現できた指摘でも、提案パッチが自社の仕様、互換性、性能要件に合うとは限りません。修正内容をコード所有者が読み、テストし、ドラフトPRを通常のレビューに通してください。重要な権限処理では、修正により別の経路が開かないかも確認します。
落とし穴3|脅威モデルを更新しない
生成された脅威モデルが古いままでは、新しいAPIや認証方式の優先度を適切に反映できません。アーキテクチャの変更時に、入口、信頼境界、機密データの経路を更新します。自社にとって重大な影響を持つ領域を明示することが、指摘の読み方を揃える助けになります。
スモールスタートで1業務をAIエージェントに任せる
最初からすべてのリポジトリに広げず、開発とセキュリティの担当者が共にレビューできる一つを選びます。指摘の確認、修正案の評価、ドラフトPRまでを一つの業務フローとして試し、判断の基準を残します。こうした業務設計から相談したい場合は、GiftX AIエージェント構築支援も活用できます。
Codex Security Cloudのよくある質問
SASTや人によるレビューは不要になりますか?
いいえ。OpenAIのFAQは、意味を読み取る分析と自動検証がSASTを補完すると説明しています。また、人による脅威評価やコードの確認を置き換えるものではありません。見つかった問題を業務の文脈に照らして判断してください。
パッチは自動で本番へ適用されますか?
いいえ。修正案がある場合、利用者が内容を確認してドラフトPRを作ります。変更の取り込みやデプロイは、自社のレビューと承認の手順に沿って進めます。
ビルドできないリポジトリもスキャンできますか?
公式FAQでは、コンパイル工程がなくてもリポジトリやコミットの文脈から指摘を出せると説明しています。自動検証で再現に役立つ場合は、隔離された環境でビルドを試みることがあります。検証できなかった指摘は未検証として確認します。
どの言語に対応していますか?
公式FAQは言語に依存しない解析と説明する一方、実際の性能は対象言語やフレームワークに対するモデルの推論能力に左右されるとしています。自社の主要リポジトリで試し、検出結果の質を判断するのが確実です。
まとめ|Codex Security Cloudの検出結果を修正につなぐ
Codex Security Cloudは、GitHubリポジトリの全体スキャンと新しいコミットの監視をクラウドで行い、根拠付きの指摘や修正案を確認できる機能です。DevDay 2026では、Daybreak Blueへのアクセスと、Pro、Business、Enterprise、Edu向けのデスクトップ・Webでの提供が案内されました。
最初は一つのリポジトリで接続、Repositoryスキャン、Findingsの確認、Commit changesの設定を順に試してください。脅威モデルを自社の構成に合わせて更新し、修正案を通常のレビューへ渡すところまで設計すると、継続運用に移しやすくなります。
Codex Security Cloudを使う業務の設計をご相談ください
Codex Security Cloudの調査結果を改善につなげるには、担当者が指摘をどう判断し、修正をどの工程で承認するかを決める必要があります。AIを取り入れた業務フローを作りたい方は、GiftX AIエージェント構築支援へお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築を支援します。ユースケースの洗い出し、検証、運用設計、社内ナレッジ化まで伴走します。
AIを使った開発・セキュリティ業務の最初の一歩を具体化したい方は、ぜひご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら