OpenAI Daybreakとは|4つの要素を束ねたサイバー防御の製品群
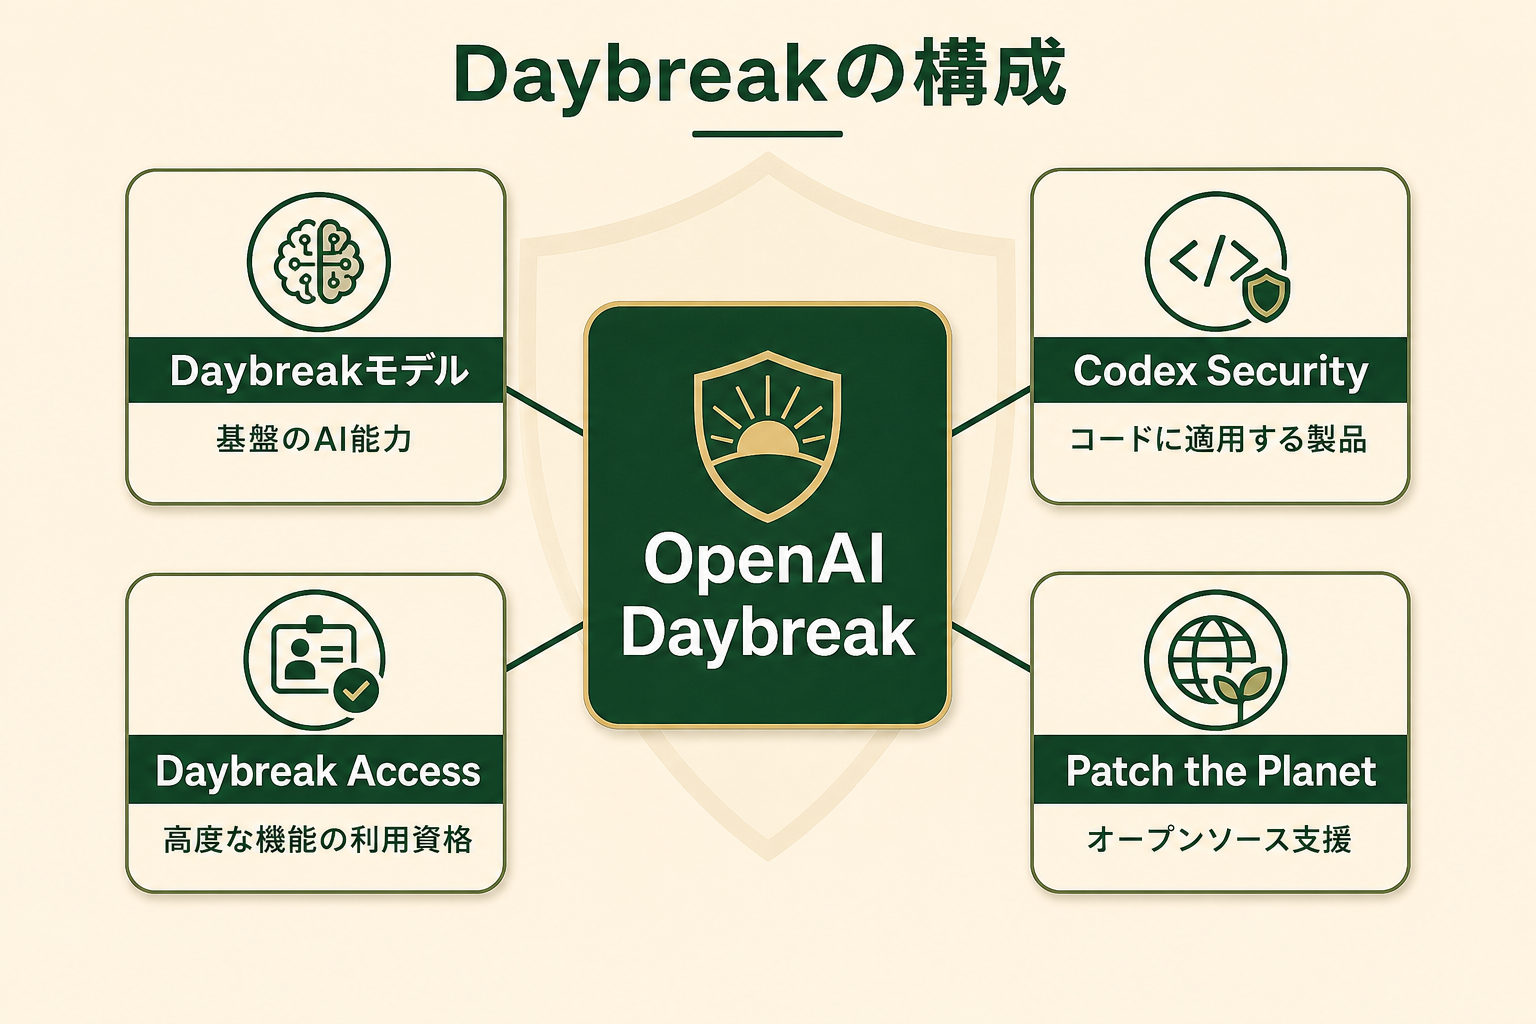
OpenAI Daybreakとは、OpenAIがサイバー防御のために提供している製品群の総称です。単体のツール名ではなく、フロンティアサイバーモデル、Codex Security、信頼できるワークフロー、エコシステムパートナーシップの4つを束ねた枠組みを指します。
「検出を増やす」ではなく「修正を通す」ための設計
OpenAIは、サイバーセキュリティのボトルネックが移り変わったと説明しています。AIは大規模で複雑なコードベースからより多くの問題を見つけられるようになりましたが、報告が増えるだけではシステムは安全になりません。実際の防御につながるのは、検証済みの検出結果、テスト済みのパッチ、協調的な情報開示、メンテナーによるレビュー、そして実際に取り込まれる修正です(出典: openai.com)。
Daybreakはこの修正対応のサイクル全体を速くするために作られており、セキュリティチームがすでに使っているツールやワークフローの中へ防御機能を組み込む方針を取っています。検出器を1つ増やす話ではなく、検出から修正までの流れを一続きにする話だと捉えると位置づけを掴みやすくなります。
Daybreakを構成する5つの名前
公式サイトでは、Daybreakの傘の下に次の要素が並んでいます。名前が似ているため、最初にどれがモデルでどれが製品かを分けておくと迷いません。
| 名前 | 位置づけ | 役割 |
|---|---|---|
| Daybreak モデル | 基盤となるAIモデル | サイバー業務に特化した能力を提供する。BlueとRedの2種類 |
| Codex Security | セキュリティ用のエージェント製品 | モデルにコードの文脈・ツール・検証・レビュー機能を足して業務に適用する |
| Daybreak Access | 利用資格のプログラム | 高度な機能を、本人確認と利用範囲の制御を伴って提供する |
| Patch the Planet | オープンソース支援の取り組み | 検出結果の検証、パッチ開発とテスト、開示の調整をメンテナーと進める |
| Daybreak Cyber Partner Program | パートナー制度 | 既存のセキュリティ製品・サービスへDaybreakの能力を組み込む |
OpenAIはこの取り組みについて、認可、人による判断、モニタリング、安全対策、そして幅広いセキュリティコミュニティとの連携を軸に設計したと述べています(出典: openai.com)。攻撃にも転用できる能力を扱う以上、誰が何をしてよいかの線引きが製品の一部になっている点が、一般的な開発ツールとの大きな違いです。
Daybreakでできること|防御を5つのステップで回す仕組み
Daybreakは、防御を1回きりの点検ではなく連続したループとして扱います。公式サイトはこのループを「エージェント型の防御ループ」と呼び、5つのステップで説明しています。
インベントリから検証済みの修正まで
5つのステップは、インベントリ、探索、動的検証、所有権の割り当て、検証済みの修正の順に進み、最後にインベントリへ戻ります。それぞれのステップでやることは次のとおりです(出典: openai.com)。
| ステップ | 内容 | 具体的な動き |
|---|---|---|
| 01 インベントリ | 対象を把握する | マップ、リンク、更新 |
| 02 探索 | 問題を見つける | スキャン、分析、インポート |
| 03 動的検証 | 本当に起きるか確かめる | 再現、テスト、確認 |
| 04 所有権の割り当て | 直す人を決める | 特定、振り分け、フォローアップ |
| 05 検証済みの修正 | 直して確かめる | パッチ適用、デプロイ、検証 |
このループで効いているのは3番目の動的検証です。候補として挙がった問題を隔離環境で再現し、到達可能性と影響を確認して証拠を残すため、担当者はノイズの多いアラートではなく再現できる問題から着手できます。
SECURITY.mdが共有の記憶になる
ループの外側に、SECURITY.mdという共有コンテキストが置かれています。これは6番目のステップではなく、5つのステップが共通で読み書きする場所です。各ステップは既存の記述を読み、得られた知見を書き戻します。
この設計により、2周目以降はシステムマップ、所有権、調査の証拠、実施済みのチェックを再利用でき、毎回ゼロから調べ直さずに変更点と未解決のリスクへ集中できます。人の担当者は、影響の大きい変更をレビューし、デプロイ済みの修正を独立して検証する役割を担います。
公表されている稼働規模と導入企業
OpenAIはDaybreakの規模として、スキャンしたコミット3,000万以上、スキャンしたコードベース3万以上、修正された問題50万以上という数値を公開しています(出典: openai.com)。また導入企業として、Cloudflare、Salesforce、Cisco、CrowdStrike、Palo Alto Networks、Oracle、Zscaler、Akamai、Fortinetの名前を挙げています。
Cloudflareの最高技術責任者であるDane Knecht氏は、フロンティアモデルによってスピードを高めるだけでなくセキュリティ態勢そのものも強化できるようになることは、チームにとって大きな前進だと述べています(出典: openai.com)。
長い工程を最後まで走り切れるか
モデル側の到達点としては、GPT-5.6 Solが32ステップからなる「The Last Ones」シミュレーションを10回中7回完了したと公表されています。同じ試行でGPT-5.5は10回中2回でした(出典: openai.com)。長い手順を最後まで走り切れるかどうかが、世代間ではっきり分かれていることを示す数字です。
セキュリティ業務は、1回の回答の正しさより、途中で止まらずに検証まで到達できるかで成否が決まります。ベンチマークの数値をそのまま自社の成果として読み替えることはできませんが、長い工程を任せる前提の製品であることは押さえておく価値があります。
Codex Securityの使い方|Daybreakを今日から試す3つの入口
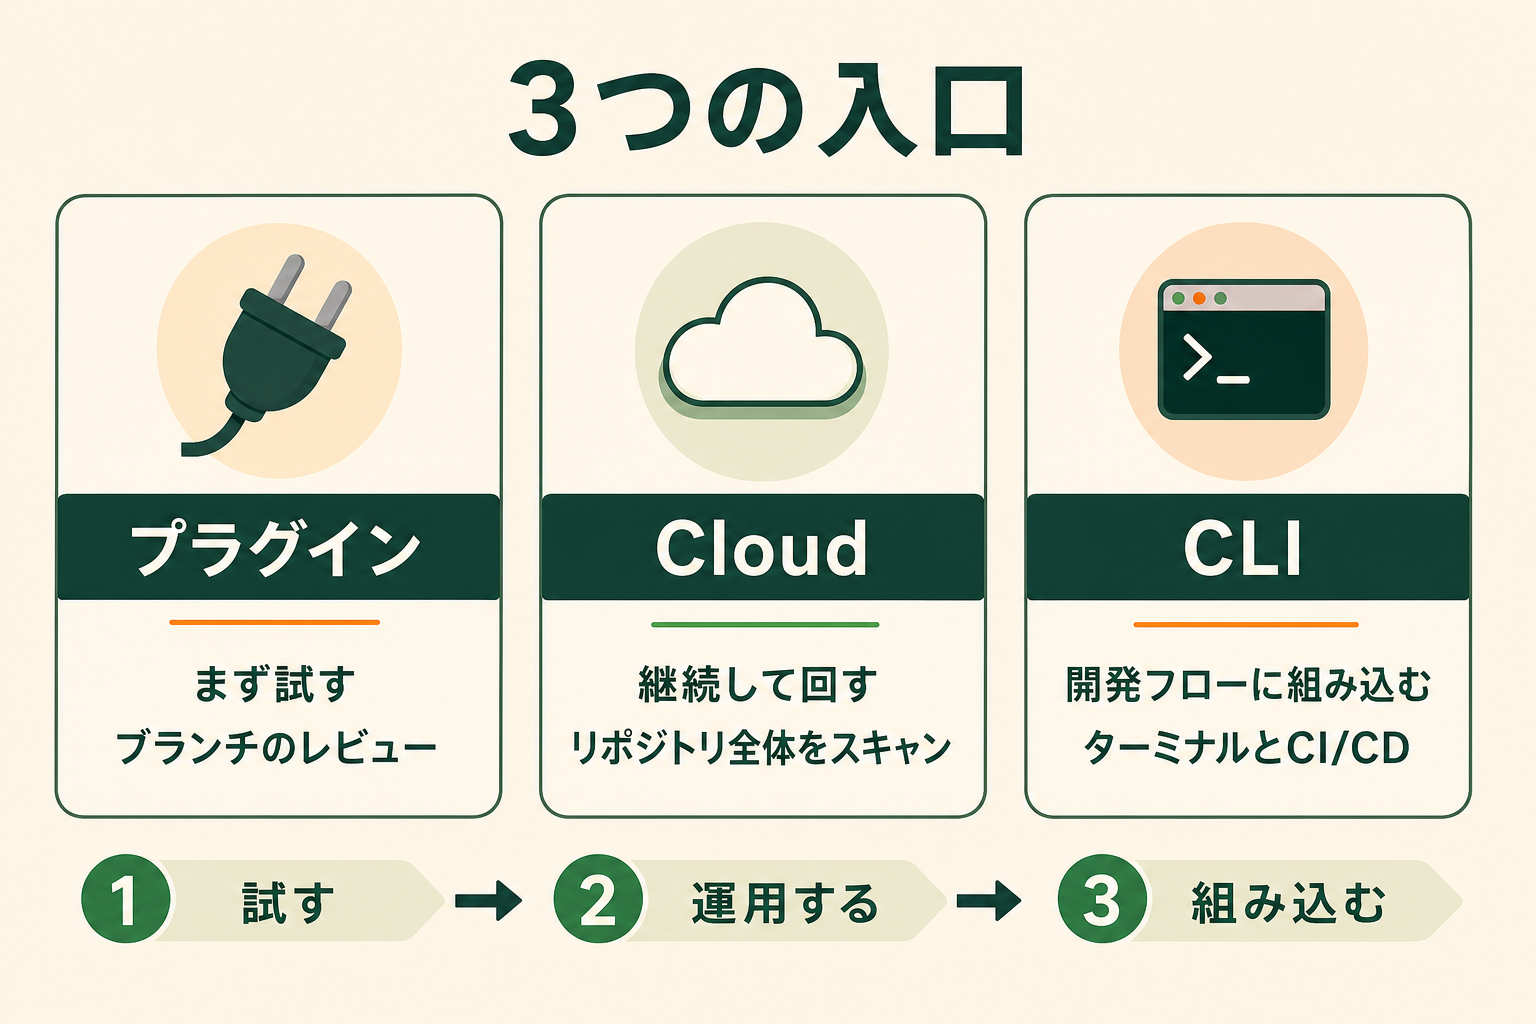
Daybreakの中で、最初に触ることになるのがCodex Securityです。所有しているリポジトリを接続すればスキャンを始められ、Daybreak Accessの申請を待つ必要はありません。
3つの提供形態から選ぶ
Codex Securityは、チームがすでに使っている環境に合わせて3つの形態が用意されています。まず試すのか、継続運用するのか、開発フローに組み込むのかで選び分けます。
| 形態 | 向いている使い方 | 接続先 |
|---|---|---|
| Codex Security プラグイン | ワークフローの試用、ブランチのレビュー、単一コードベースの調査 | ChatGPT・Codexのプラグインディレクトリ |
| Codex Security Cloud | 接続済みリポジトリ全体の継続的な管理・スキャン | GitHub |
| Codex Security CLI | ローカル開発やCI/CDワークフローへの組み込み | ターミナル |
CLIはオープンソースとして公開されており、ターミナルから curl -fsSL https://openai.com/codex/security/scan.sh | bash を実行して導入します。既存のCI/CDに差し込めるため、プルリクエストごとの自動チェックへ広げやすいのが利点です。
関連記事:Codex Security CLIとは?インストール・使い方・CI/CD導入を解説
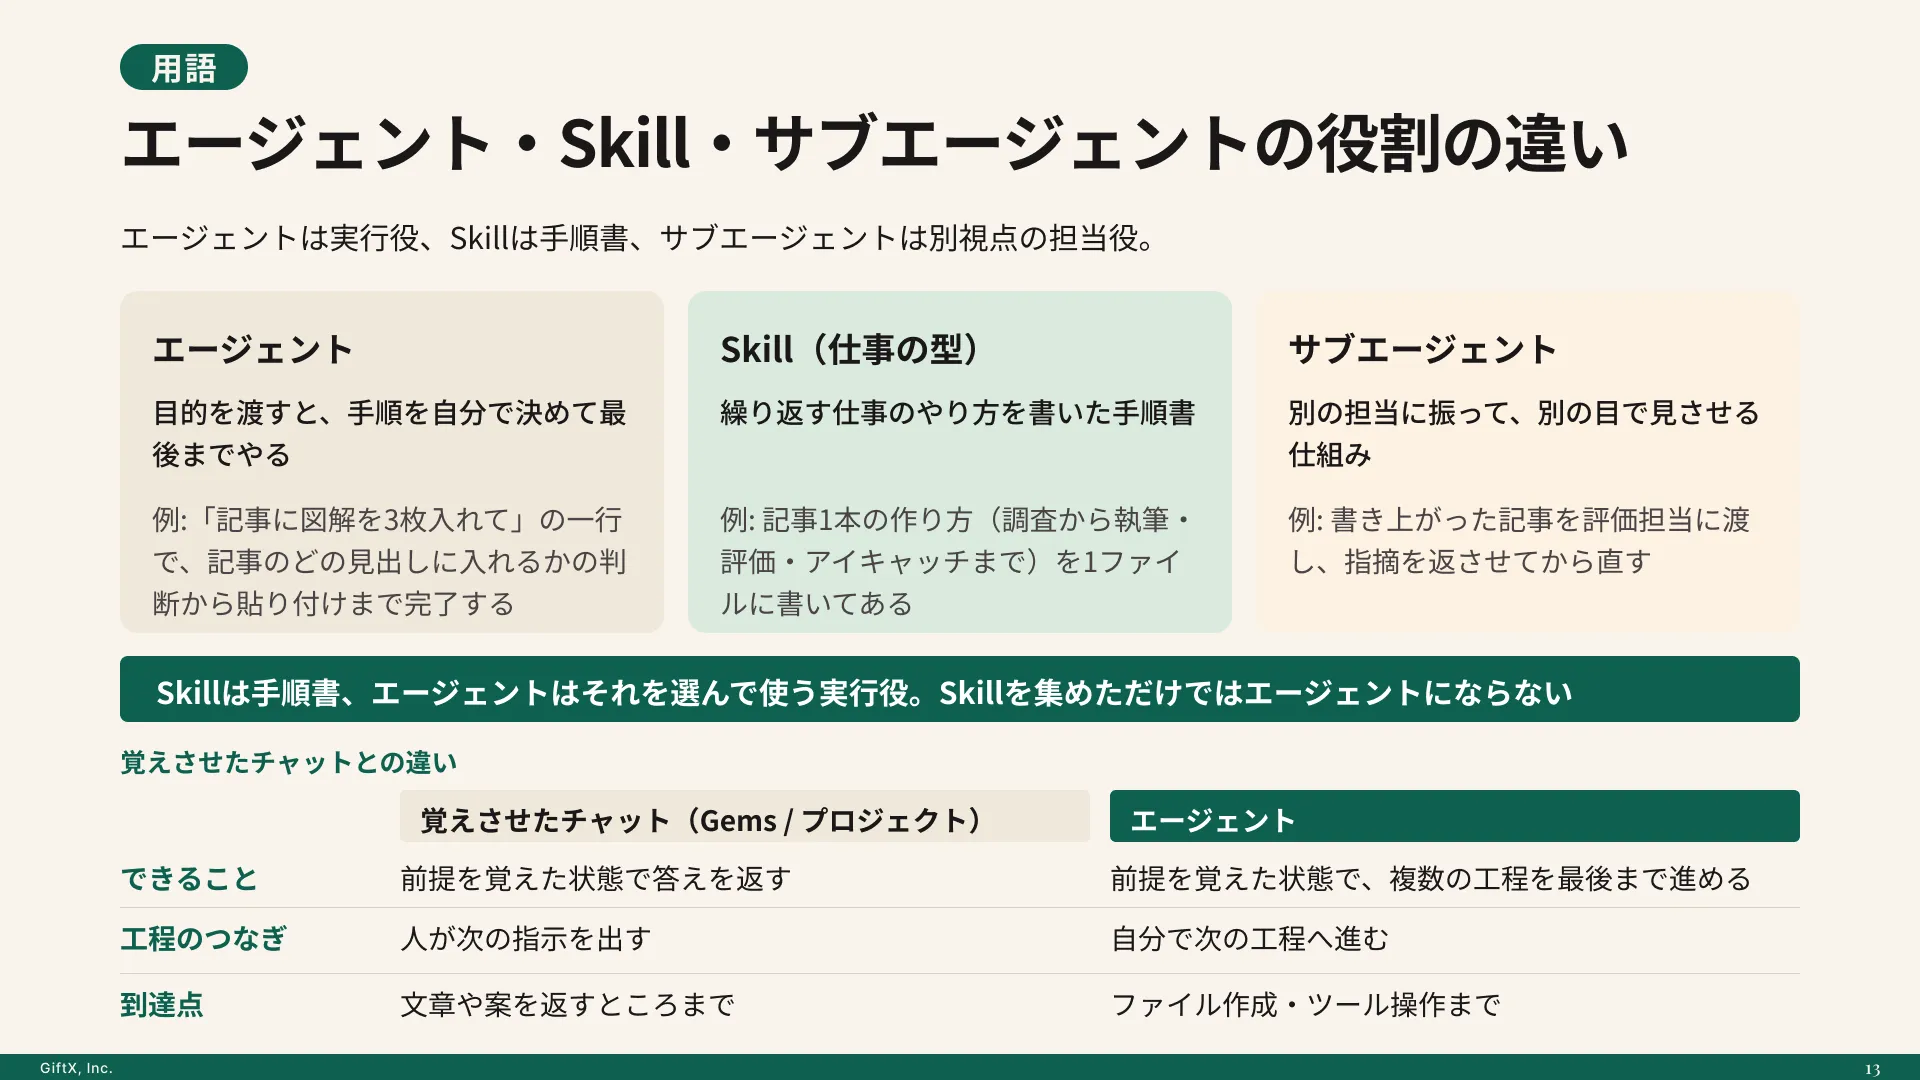
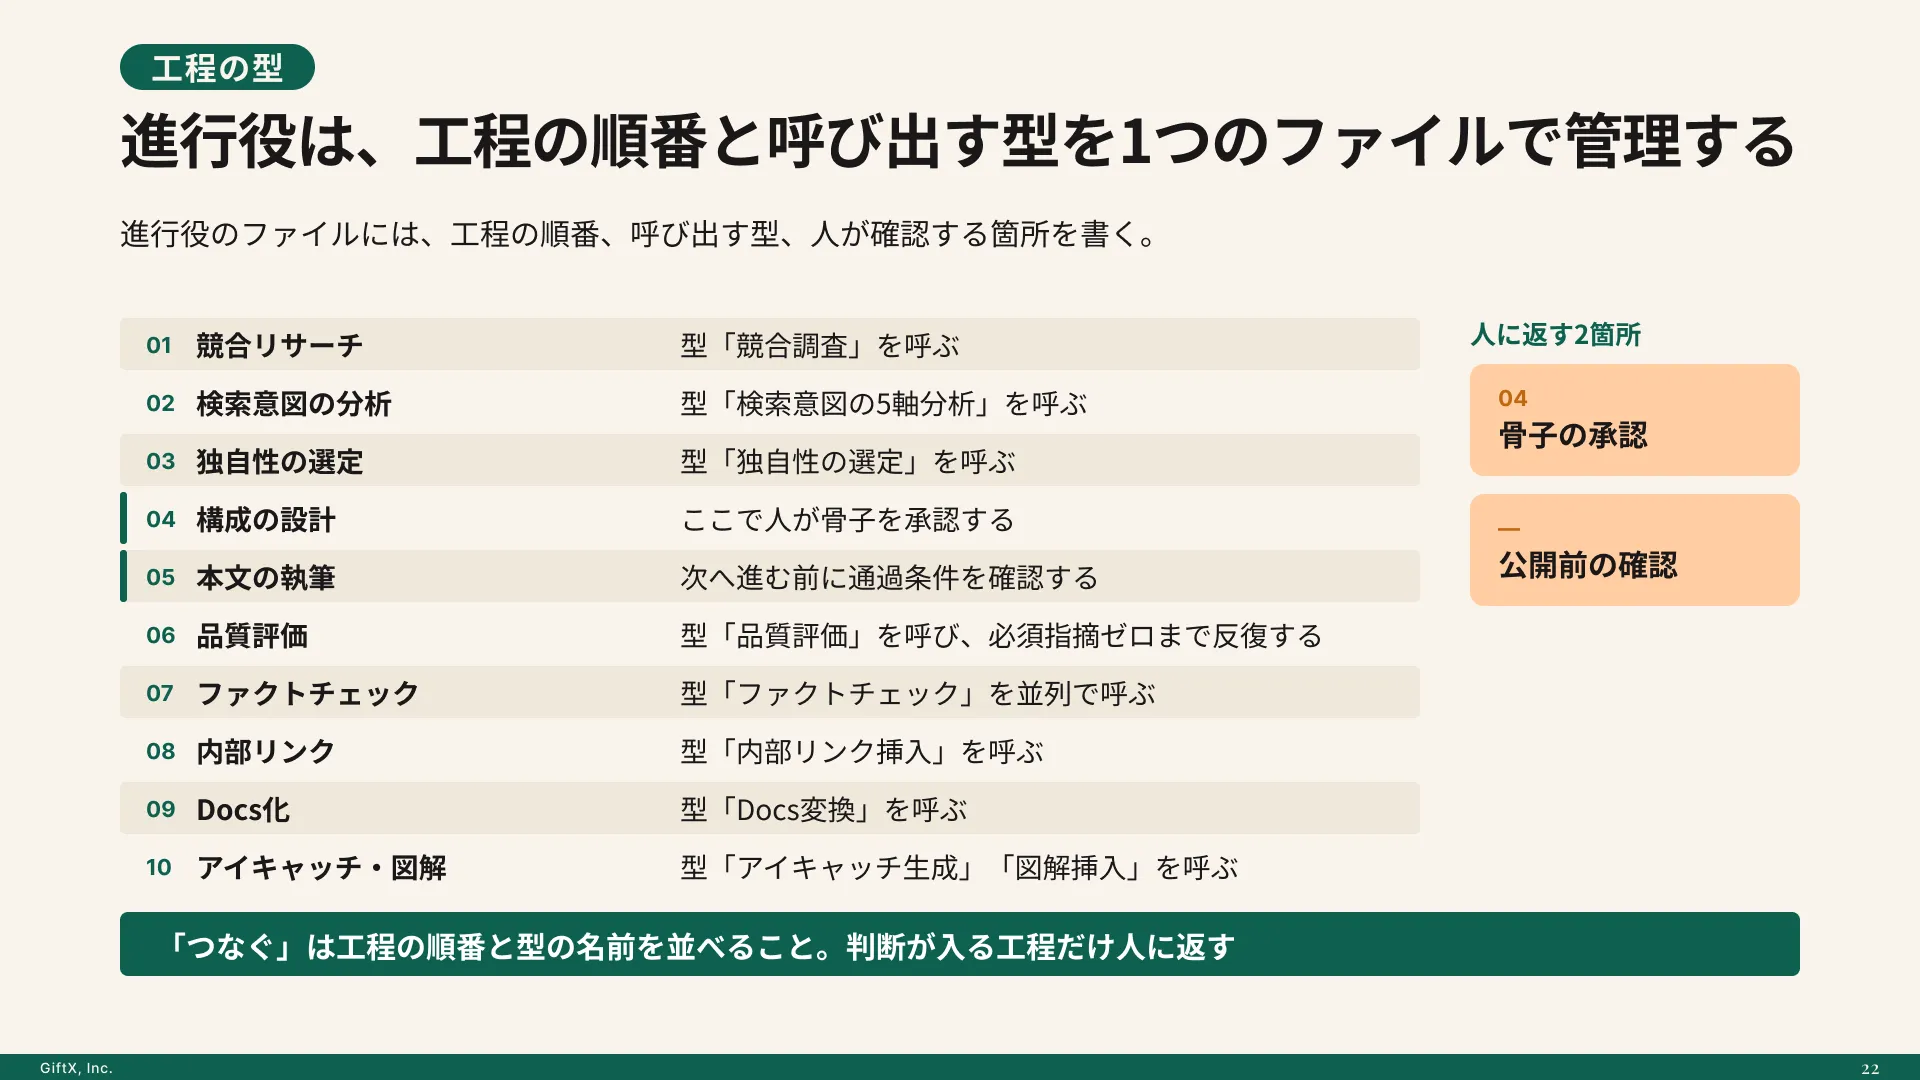
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
スキャンの対象と、検出後にできること
公式のよくある質問では、スキャンの起点として所有するリポジトリ、ブランチ、コミット、コードフォルダーが挙げられています。Codex Securityはコードベースの文脈を組み立て、発生しうる影響の大きい脆弱性へ分析を集中させます。
問題が見つかった後は、影響を受けるコード、重大度、検証結果、修正ガイダンスを確認できます。そこから対象を絞ったパッチの開発とテストまで支援されるため、アラートを眺めるだけで終わらずに修正へ進めます。
3つの機能で「見つける・確かめる・直す」
Codex Securityが担当する範囲は、大きく3つに分かれます。いずれもリポジトリの中身を読んだうえで動くため、汎用のチャットに質問するのとは前提が違います。
脆弱性を見つける
リポジトリから編集可能な脅威モデルを構築し、現実的な攻撃経路と影響の大きいコードへ分析を集中させます。コード変更をスキャンし、本番環境に到達する前に確度の高い問題を明らかにします。
バックログを整理して優先順位を付ける
隔離環境で脆弱性の可能性を検証し、再現できる問題を優先できるようにします。アプリケーションセキュリティの担当者が、件数の多いアラートに埋もれずに済むのが狙いです。
修復状況を証明する
検出結果、パッチの適用状況、レビュアーのメモを、チームが日常的に使っているレビューシステムやチケット管理システムへ反映します。直したことを後から示せる状態にするところまでが範囲に入っています。
OpenAI Daybreakの料金|公表状況と10億ドルの支援プログラム
Daybreakの料金について、公式のDaybreak製品ページには月額や従量の単価が掲載されていません。問い合わせ導線として「サイバー担当営業に問い合わせる」が置かれており、個別の相談になります(2026年9月時点、出典: openai.com)。
費用の公表状況を整理する
現時点で公式情報から読み取れるのは、無償で確認できる範囲と、費用が個別相談になる範囲の切り分けです(2026年9月時点、出典: openai.com)。
| 対象 | 費用の公表状況 | 入口 |
|---|---|---|
| Codex Security | 単価の記載なし。リポジトリを接続してスキャンを開始できる | Codex Securityを始める |
| Daybreak Access(Blue / Red) | 単価の記載なし。適格性の審査を伴う | Daybreak Accessに申請 |
| Daybreak Cyber Partner Program | 記載なし。個別のパートナー契約 | パートナーシップの相談 |
| Daybreak for Frontline Defenders | 6か月間で総額10億ドル分の補助付きアクセス | 関心の登録 |
料金が公表されていない以上、社内で予算化する際は問い合わせ経由で見積もりを取る前提になります。先に無償で確認できる範囲を触って、必要な機能を具体化してから相談に入るほうが話が早く進みます。
10億ドルの補助プログラムと対象
OpenAIは2026年9月3日(米国時間)に、Daybreak for Frontline Defendersを発表しました。6か月間で10億ドル分の補助付きDaybreakアクセス、訓練、技術支援、パートナーシップを提供する取り組みです(出典: openai.com)。
対象として挙げられているのは、州および地方自治体、重要インフラの事業者、地域金融機関、非営利団体、オープンソースのメンテナーです。これらは限られた人員と予算で複雑なシステムを守っている組織で、支援の狙いも明確に絞られています。
この発表には、米国内の取り組みをまとめたDaybreak for Americaと、35を超える法人向け製品およびパートナー運用サービスからなるDaybreak Defense Networkが含まれます。日本国内の組織が対象に含まれるかについては、公式発表に明確な記載がありません。
Daybreak BlueとDaybreak Redの違い|業務で選ぶ2つのモデル
Daybreakモデルは、Daybreak BlueとDaybreak Redの2種類に分かれています。名前の色は守る側と攻める側の役割分担を表しており、どちらを使うかは業務内容で決まります。
2つのモデルの守備範囲
公式サイトの説明を業務単位に並べると、境目がはっきりします。
| 項目 | Daybreak Blue | Daybreak Red |
|---|---|---|
| 想定する業務 | 防御業務 | 承認済みの攻撃側視点の業務 |
| 具体例 | 脆弱性の発見、検証、修正、脅威モデリング、セキュリティ調査 | レッドチーミング、ペネトレーションテスト、エクスプロイト検証、管理されたセキュリティ研究 |
| 前提条件 | Daybreak Accessへの申請 | Daybreak Accessへの申請と、明確な承認および実施規則 |
| Codex Securityとの関係 | 発見・検証・修正の3工程で組み合わせて使う | 単体で使う場面が中心 |
どの作業にどれを使うか
公式サイトはセキュリティワークフローごとに、使う組み合わせを名指ししています。自社の作業をこの表に当てはめると、必要なものが決まります。
| やりたいこと | 使う組み合わせ |
|---|---|
| コード内の脆弱性を見つける | Codex Security + Daybreak Blue |
| 重要な問題を検証する | Codex Security + Daybreak Blue |
| 検出から修正へ進める | Codex Security + Daybreak Blue |
| システムへの攻撃手法を予測する | Daybreak Blue |
| 攻撃者の視点でシステムをテストする | Daybreak Red |
| マルウェアやバイナリ、ファームウェアを調査する | Daybreak Red |
つまり、コードの脆弱性を見つけて直すという最も一般的な流れは、Codex SecurityとDaybreak Blueの組み合わせで完結します。Daybreak Redが必要になるのは、実際に攻撃側の手順を踏むテストや、ソースコードが手に入らない対象の解析に踏み込むときです。
Daybreak Accessが必要になる条件
OpenAIは公式のよくある質問で、Codex Securityは一般的な防御ワークフローに対応し、Daybreak Accessはより広範な機能と追加の制御を必要とする高度かつ承認済みのセキュリティ業務を行う適格なチーム向けだと説明しています(出典: openai.com)。
モデルと製品の関係についても、GPT-Daybreakが基盤となるサイバー能力を提供し、Codex Securityが実際の業務に適用するために必要な文脈、ツール、検証、ワークフロー、レビュー機能を足すと整理されています。基盤能力だけでは業務にならない、という前提が製品構成に反映されています。
Daybreak Redが実際に見つけたもの
Redの能力を示す例として、OpenAIの研究者がDaybreak Redを使い、JavaScriptエンジンV8の未発見の脆弱性2件を特定した事例が公開されています。この2件は組み合わせるとヒープサンドボックスから脱出できるもので、1件目はGoogleが修正済み、2件目は関係者と調整しながら開示を進めている段階です(出典: openai.com)。
広く使われている実装から未知の欠陥を見つけられる水準にある、ということでもあります。同じ能力が攻撃側に渡れば危険であるため、Redの利用に承認と実施規則が課されている理由もここにあります。
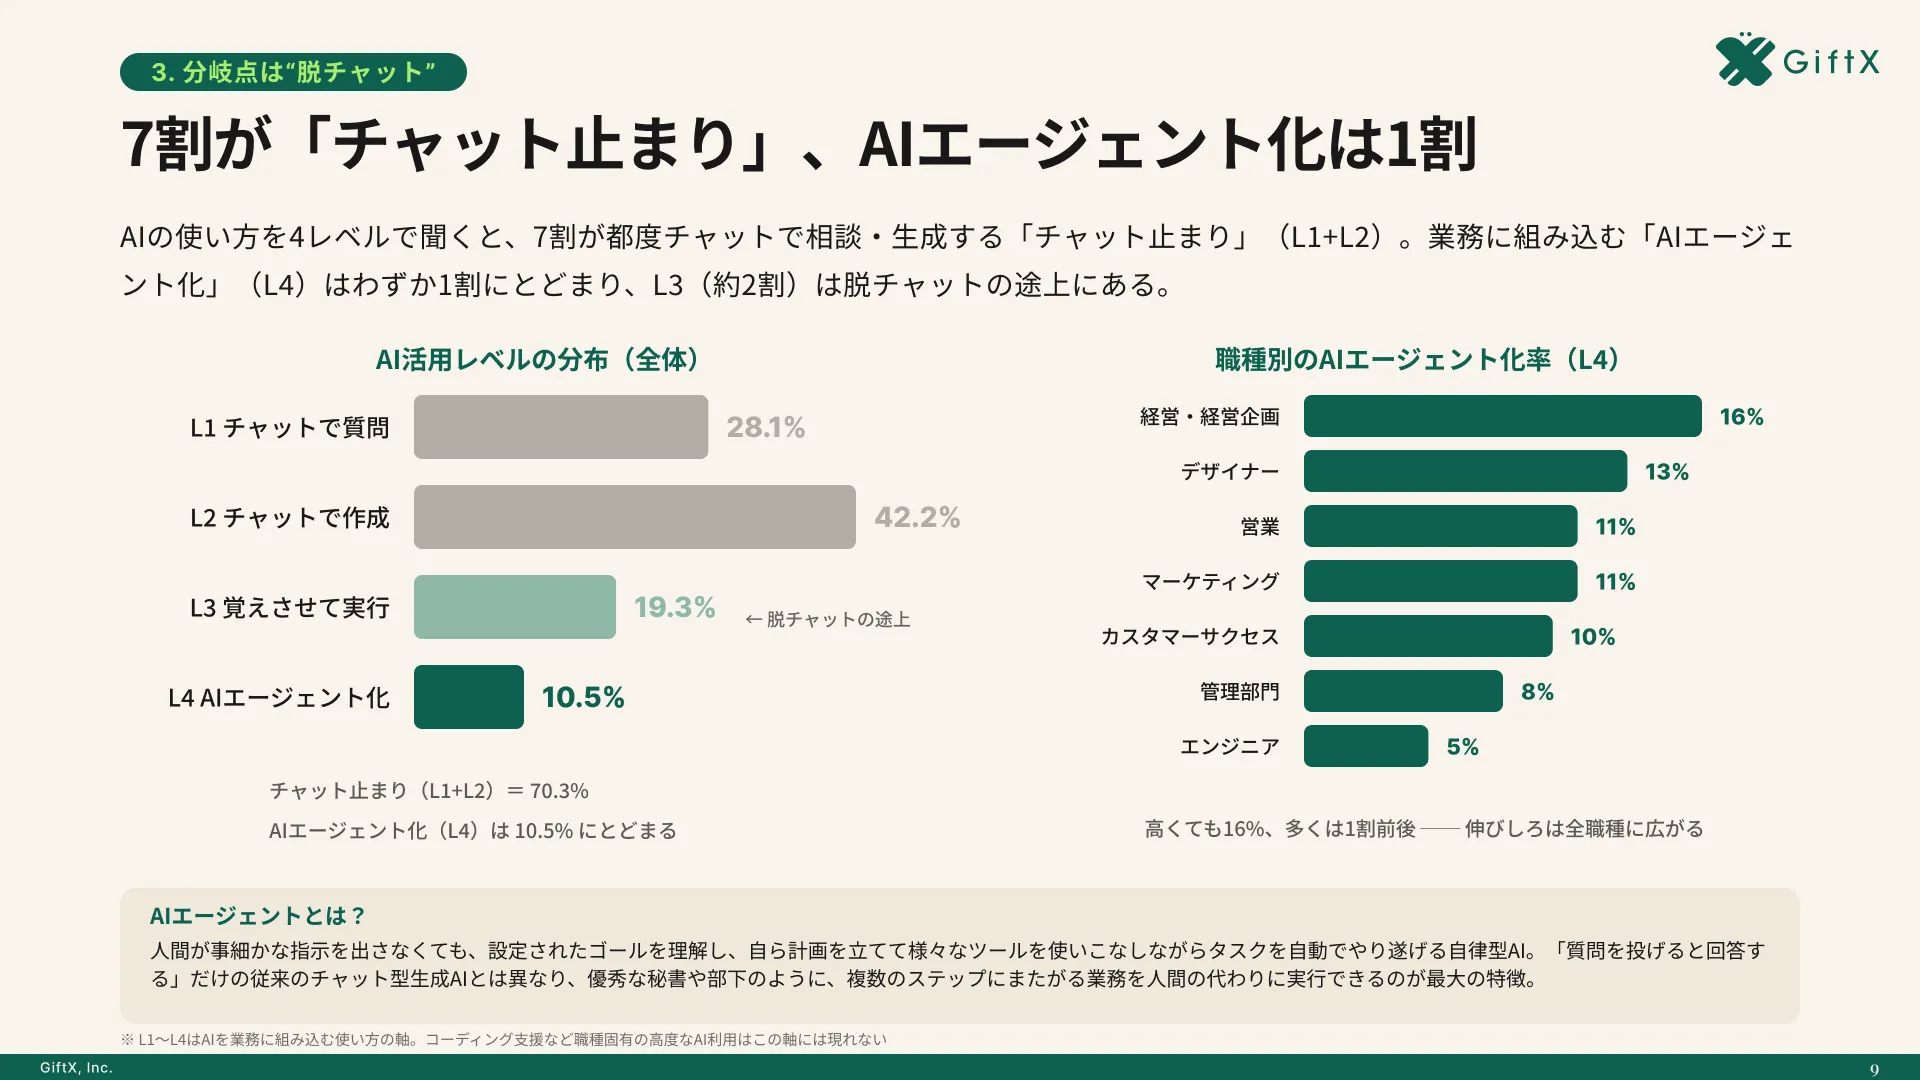
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
Daybreakの活用事例|Patch the Planetとオープンソースの脆弱性対応
Daybreakの成果として最も具体的に公表されているのが、オープンソース支援の取り組みであるPatch the Planetです。セキュリティ企業のTrail of Bitsと共同で構築されました。
メンテナーが決定権を持つ設計
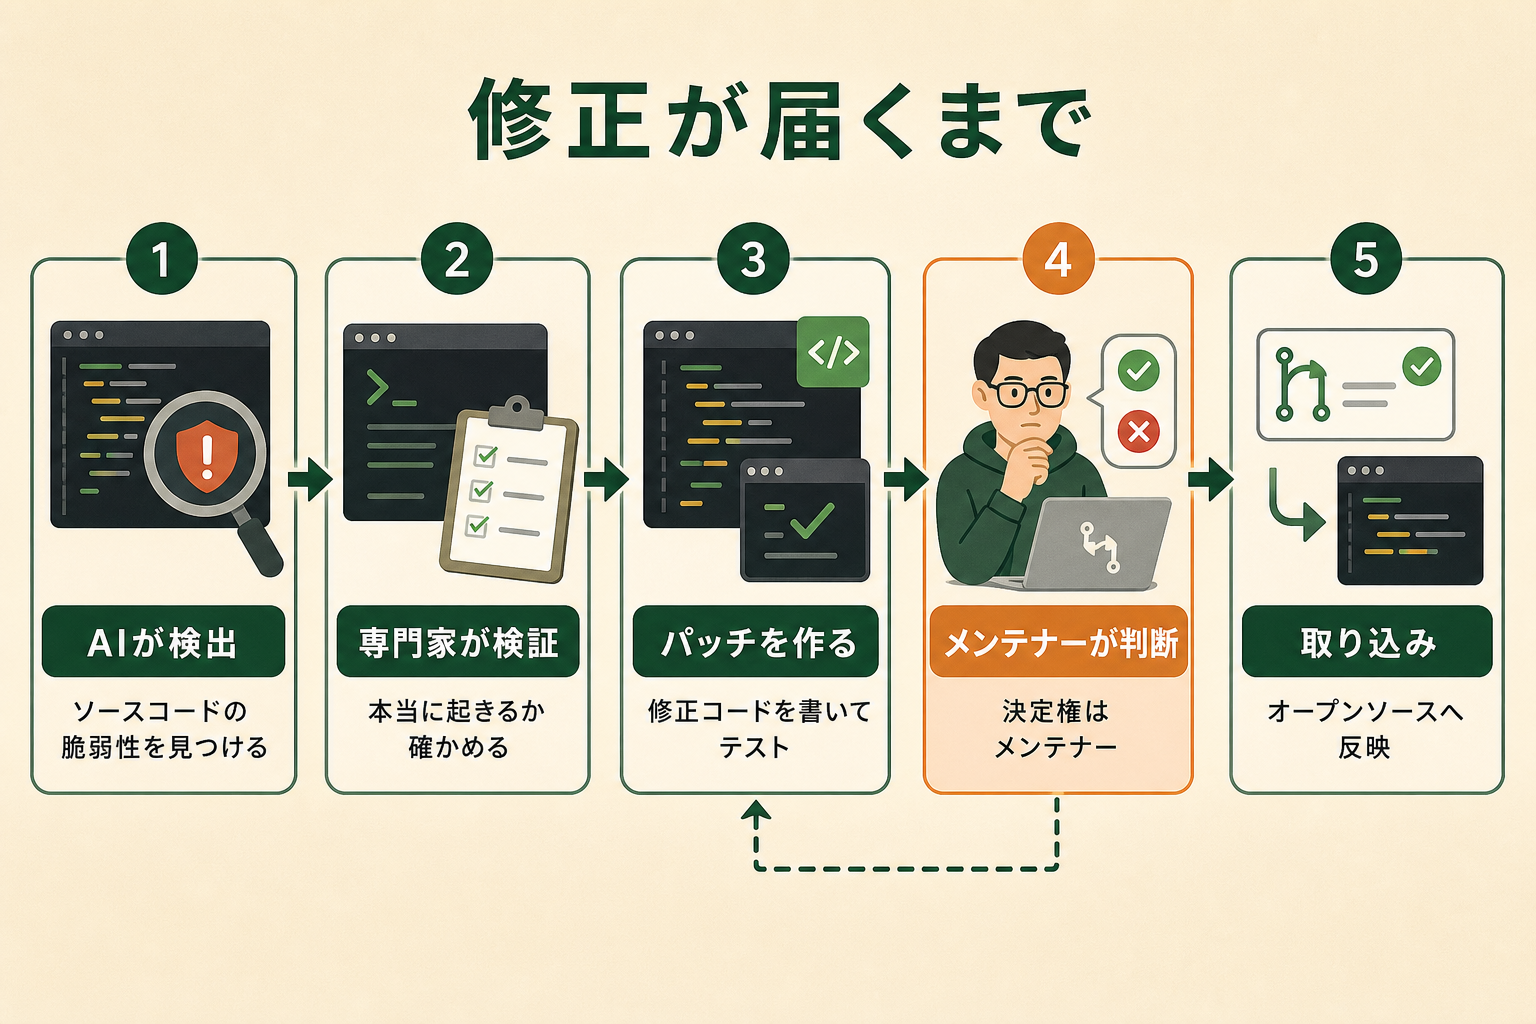
オープンソースはインターネットの大部分を支えており、現代のソフトウェアの70から90パーセントに使われていると推定されています。一方で、重要なプロジェクトの多くは限られた時間と資金の小規模なチームが保守しています(出典: openai.com)。
Patch the Planetは、フロンティアモデルと専門家によるレビューを組み合わせて、検出結果の検証、パッチの開発とテスト、開示の調整を行います。最終的に何を取り込むかはメンテナー自身が管理する設計で、未検証の報告を大量に送りつけて負担を増やさない配慮が入っています。
公表されている実績
OpenAIが公開している数値は次のとおりです。
| 指標 | 実績 |
|---|---|
| オープンソース向けの支援 | 1,700万ドル(APIクレジットおよび直接支援) |
| レビュー中のコードベース | 41プロジェクト |
| 特定された脆弱性 | 858件 |
| 生成されたパッチ | 263件 |
| アップストリームで受け入れられたパッチ | 143件 |
生成されたパッチ263件に対して、メンテナーが取り込みを承認したのは143件です。半分強という比率は、人のレビューが実際に効いていることを示す数字でもあります。
OpenAI Daybreakを検討する前に押さえる注意点
Daybreakは能力の高さと引き換えに、扱いの制約が明確に置かれた製品です。導入前の注意点として、次の3点は確認しておく価値があります。
高度な機能は誰でも使えるわけではない
Daybreak Accessは、検証済みのセキュリティ担当者に対して、より厳格な本人確認、利用範囲の制御、監督体制と組み合わせて提供されます。BlueとRedのどちらも申請が入口になっており、申し込めば必ず通るものとしては案内されていません。
社内で稟議を進める際は、Codex Securityで確認できる範囲と、申請が必要な範囲を分けて計画を立てるほうが安全です。先に申請結果を待つ計画にすると、待ち時間がそのまま停滞になります。
基盤モデル側にも制約がかかっている
OpenAIは2026年9月3日(米国時間)に公開したGPT-6 Astraについて、Preparedness Frameworkのサイバーセキュリティ領域でCritical水準に達したと評価しています。提供されているAstraは、セキュアなコードレビューやパッチ適用には使える一方、概念実証エクスプロイトの作成といった高度な作業は拒否します(出典: openai.com)。
OpenAIはDaybreakを通じてアクセスを広げ、より制約の緩い安全対策を今後数週間で展開する計画を示しています。逆に言えば、現時点で拒否される作業があることを前提に検証計画を立てる必要があります。
関連記事:GPT-6 Astraとは?使い方・料金・性能・GPT-5.6との違い
国内での提供条件は公式に明記がない
日本国内での提供状況や、日本語での動作については、公式サイトに明確な記述が見当たりません。10億ドルの補助プログラムについても、対象として挙げられているのは米国の組織像に沿った区分です。
国内から検討する場合は、この点が未確定であることを前提に置き、問い合わせ窓口で確認するのが確実です。公表されていない条件を推測で埋めて計画を組むと、後から前提が崩れます。
AIエージェント導入で陥りがちな3つの落とし穴
Daybreakに限らず、AIエージェントを業務へ入れるときには似た形のつまずき方があります。ここでは代表的な3つを挙げます。
落とし穴1|いきなり全社のコードベースを一度に見ようとする
最初から保有するリポジトリをすべて対象にすると、検出件数が人手の処理能力を超えます。件数が増えた分だけ判断が止まり、どこから直すかを決められないまま時間が過ぎます。
落とし穴2|高度な機能の利用申請から入って、手が止まる
Daybreak Accessのような審査を伴う仕組みから着手すると、結果が出るまで何も検証できません。今日から触れる範囲があるのに、待つ側の計画にしてしまうのは機会損失です。
落とし穴3|検出結果を増やすだけで、修正まで回る体制がない
誰が直すか、いつレビューするかが決まっていないと、検証済みの指摘であっても放置されます。ツールを増やしても、修正を通す担当と手順がなければ状態は変わりません。
スモールスタートで1業務をAIエージェントに任せる
避け方は共通していて、対象を1つに絞ることです。1リポジトリ、あるいは1種類の脆弱性に限定して、見つけてから直すまでを一周させると、自社で足りていない工程が具体的に見えます。そこを埋めてから範囲を広げるほうが、結果的に速く進みます。
GiftXでは、こうしたスモールスタート前提のAIエージェント構築を1業務単位から伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
OpenAI Daybreakに関するよくある質問
OpenAI Daybreakとは何ですか
OpenAIがサイバー防御向けに提供している製品群の総称です。フロンティアサイバーモデル、Codex Security、信頼できるワークフロー、エコシステムパートナーシップの4つを束ねた枠組みで、脆弱性の発見から検証、修正までを一続きにすることを目的としています。
Codex SecurityとDaybreakモデルはどう違いますか
Daybreakモデルが基盤となるサイバー能力を担い、Codex Securityがそれを業務へ適用するための文脈、ツール、検証、ワークフロー、レビュー機能を足します。コードの脆弱性を見つけて直す作業では、両者を組み合わせて使います。
Daybreak BlueとDaybreak Redの違いは何ですか
Blueは脆弱性の発見、検証、修正、脅威モデリング、セキュリティ調査といった防御業務向けです。Redは高度かつ承認済みのレッドチーミング、ペネトレーションテスト、エクスプロイト検証、管理されたセキュリティ研究向けで、明確な承認と実施規則が前提になります。
OpenAI Daybreakの料金はいくらですか
Daybreakの製品ページに単価の記載はなく、サイバー担当営業への問い合わせが入口になります(2026年9月時点、出典: openai.com)。別枠として、6か月間で総額10億ドル分の補助付きアクセスを提供するDaybreak for Frontline Defendersが用意されています。
Daybreak Accessの申請は必要ですか
Codex Securityを使う範囲では申請は不要で、所有するリポジトリを接続すればスキャンを始められます。Daybreak BlueとDaybreak Redを使う場合は、どちらもDaybreak Accessへの申請が入口になります。
日本国内でも使えますか
公式サイトに国内の提供状況や日本語対応の明記はありません。検討する場合は未確定の前提として扱い、問い合わせ窓口で確認するのが確実です。
まとめ|OpenAI Daybreakは検証と修正まで回すための製品群
OpenAI Daybreakは、脆弱性の検出を増やす製品ではなく、検出から検証、所有者の割り当て、修正までを一続きのループとして回すための製品群です。今日から触れるのはCodex Securityで、リポジトリを接続すれば発見と検証、修正の支援まで進められます。Daybreak BlueとDaybreak Redは、どちらもDaybreak Accessへの申請が入口になり、Redは承認と実施規則を前提とした攻撃側視点の業務に限定されます。料金は公表されておらず、社内での予算化には問い合わせ経由の見積もりが必要です。
まずは対象を1つに絞り、見つけてから直すまでを一周させることをおすすめします。範囲を広げるのはその後で間に合います。
AIエージェントの活用をご検討の方へ
本記事で紹介したAIエージェントの活用に向けて、自社の業務でも具体的に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら