GPT-6 Cyberとは?Daybreak Redとの関係
GPT-6 Cyberは、GPT-6 Astraを基にサイバーセキュリティ領域へ特化させたモデルです。防御側による脆弱性調査や修正を支援します。Daybreakは支援プログラムや製品群の名称で、Daybreak Redはそのアクセス区分に当たります。
関連記事:OpenAI Daybreakとは?料金とCodex Security・Daybreak Blue/Redの使い分け
脆弱性の発見から修正の検討までを支援するモデル
脆弱性とは、ソフトウェアや設定にある、意図しない操作につながる弱点です。GPT-6 Cyberでは、コードを調べて弱点の候補を見つけ、実際の影響を検証し、修正に取り組む利用が想定されています。単に危険そうな箇所を列挙するだけでなく、検証と修正を含む作業を支援する位置づけです。
OpenAIの公式発表は、承認された防御側の利用者を対象に、APIやCodexを通じて段階的に提供すると説明しています。(出典: OpenAI)日本の利用者も、発表内容だけで利用可能と考えず、組織とモデルの承認状況を確認する必要があります。API(Application Programming Interface、外部プログラムとの連携窓口)は自社システムから呼び出す経路で、Codexは開発作業を支援する環境です。
GPT-6 Astra・Daybreak・Daybreak Redは役割が異なる
GPT-6 AstraとGPT-6 Cyberの関係は、基となるモデルと専門領域に特化した派生モデルです。一方、DaybreakとDaybreak Redは、モデルの能力そのものを示す名称ではありません。Daybreak公式ページでは、サイバー防御を支援する取り組みとアクセスの枠組みを確認できます。
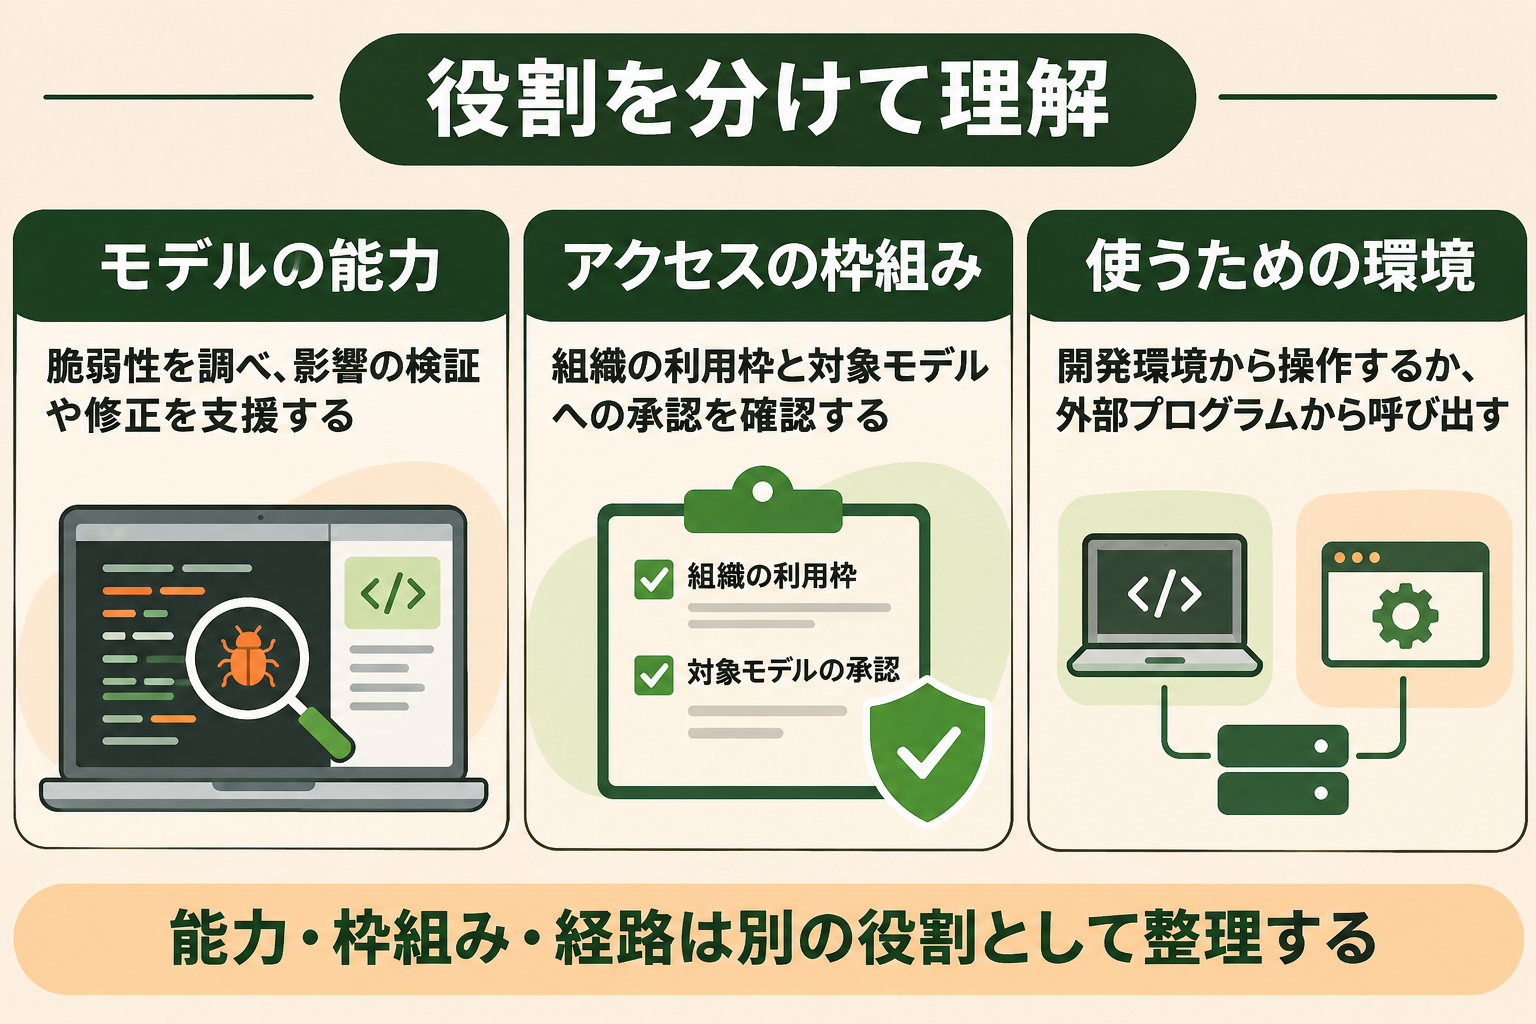
製品名を読む際は、「どのモデルか」「どの利用枠か」「どの環境から使うか」を分けると整理できます。たとえば、Redの承認を受けたという情報は利用枠についての説明です。それだけでGPT-6 Cyberの選択権や、あらゆる対象を検査する権限が付くわけではありません。
この区別は社内で申請する際にも役立ちます。モデルを試したいという相談と、組織として必要な契約・管理要件を満たす相談では、確認する相手が異なるためです。先にモデル名と利用枠を明記すれば、契約担当と技術担当の間で認識を揃えやすくなります。
GPT-6 Cyberの脆弱性検証と評価をどう読むか
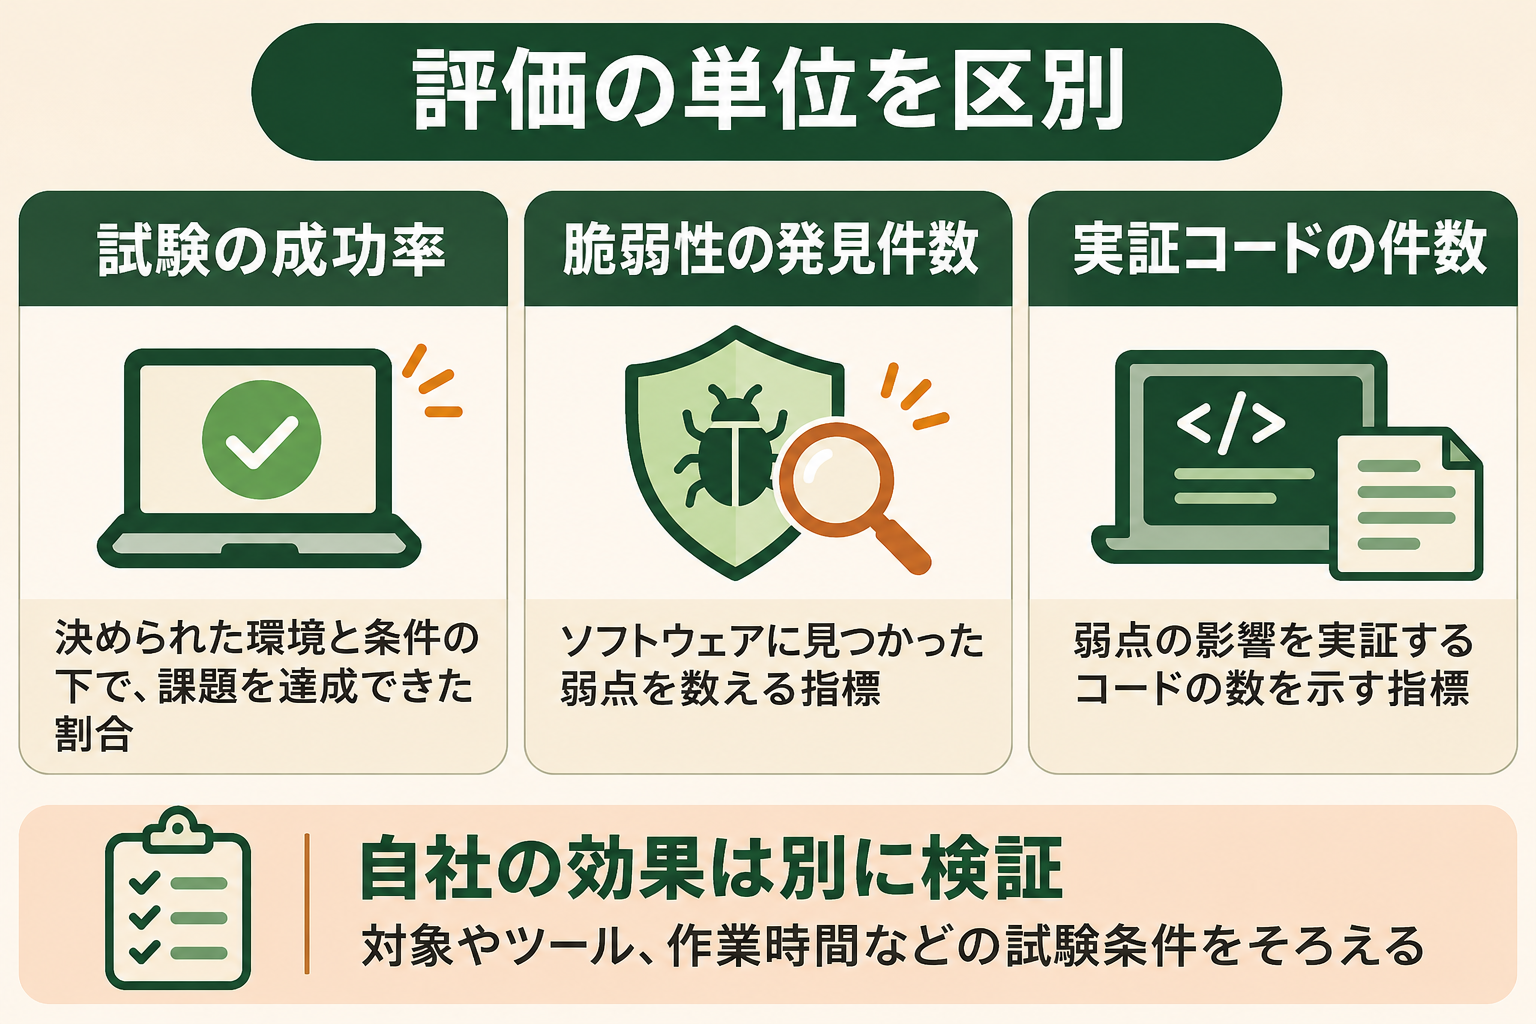
公開評価は、GPT-6 Cyberの能力を知る材料です。ただし、ベンチマークの成功率、発見した脆弱性の件数、作成した検証用コードの件数は別の指標です。数字を同じ意味で扱うと、実際に示された成果を読み違えます。
ExploitGymの48.5%は比較条件のある成功率
OpenAIの公式発表では、ExploitGymという評価環境でGPT-6 Cyberが48.5%、比較対象のGPT-5.6 Cyberが32.1%という結果を示しています。(出典: OpenAI)日本企業が利用を判断する場合も、この評価環境での結果と、自社システムでの検出精度は分けて考える必要があります。
両者の差は16.4ポイントです。32.1%を基準にした相対的な向上率は、16.4÷32.1で約51%になります。「51%向上」は成功率が51ポイント上がったという意味ではありません。また、48.5%という数値も、任意のシステムにある脆弱性の約半数を発見できるという保証ではありません。
自社の評価では、対象となる言語、与える情報、利用できるツール、作業時間などの条件を揃える必要があります。条件が違う結果を並べても、モデル自体の違いか、試験方法の違いかを判断できないためです。まずは公開値を候補選びの材料にし、採用判断には自社の課題に沿った試験を用意するとよいでしょう。
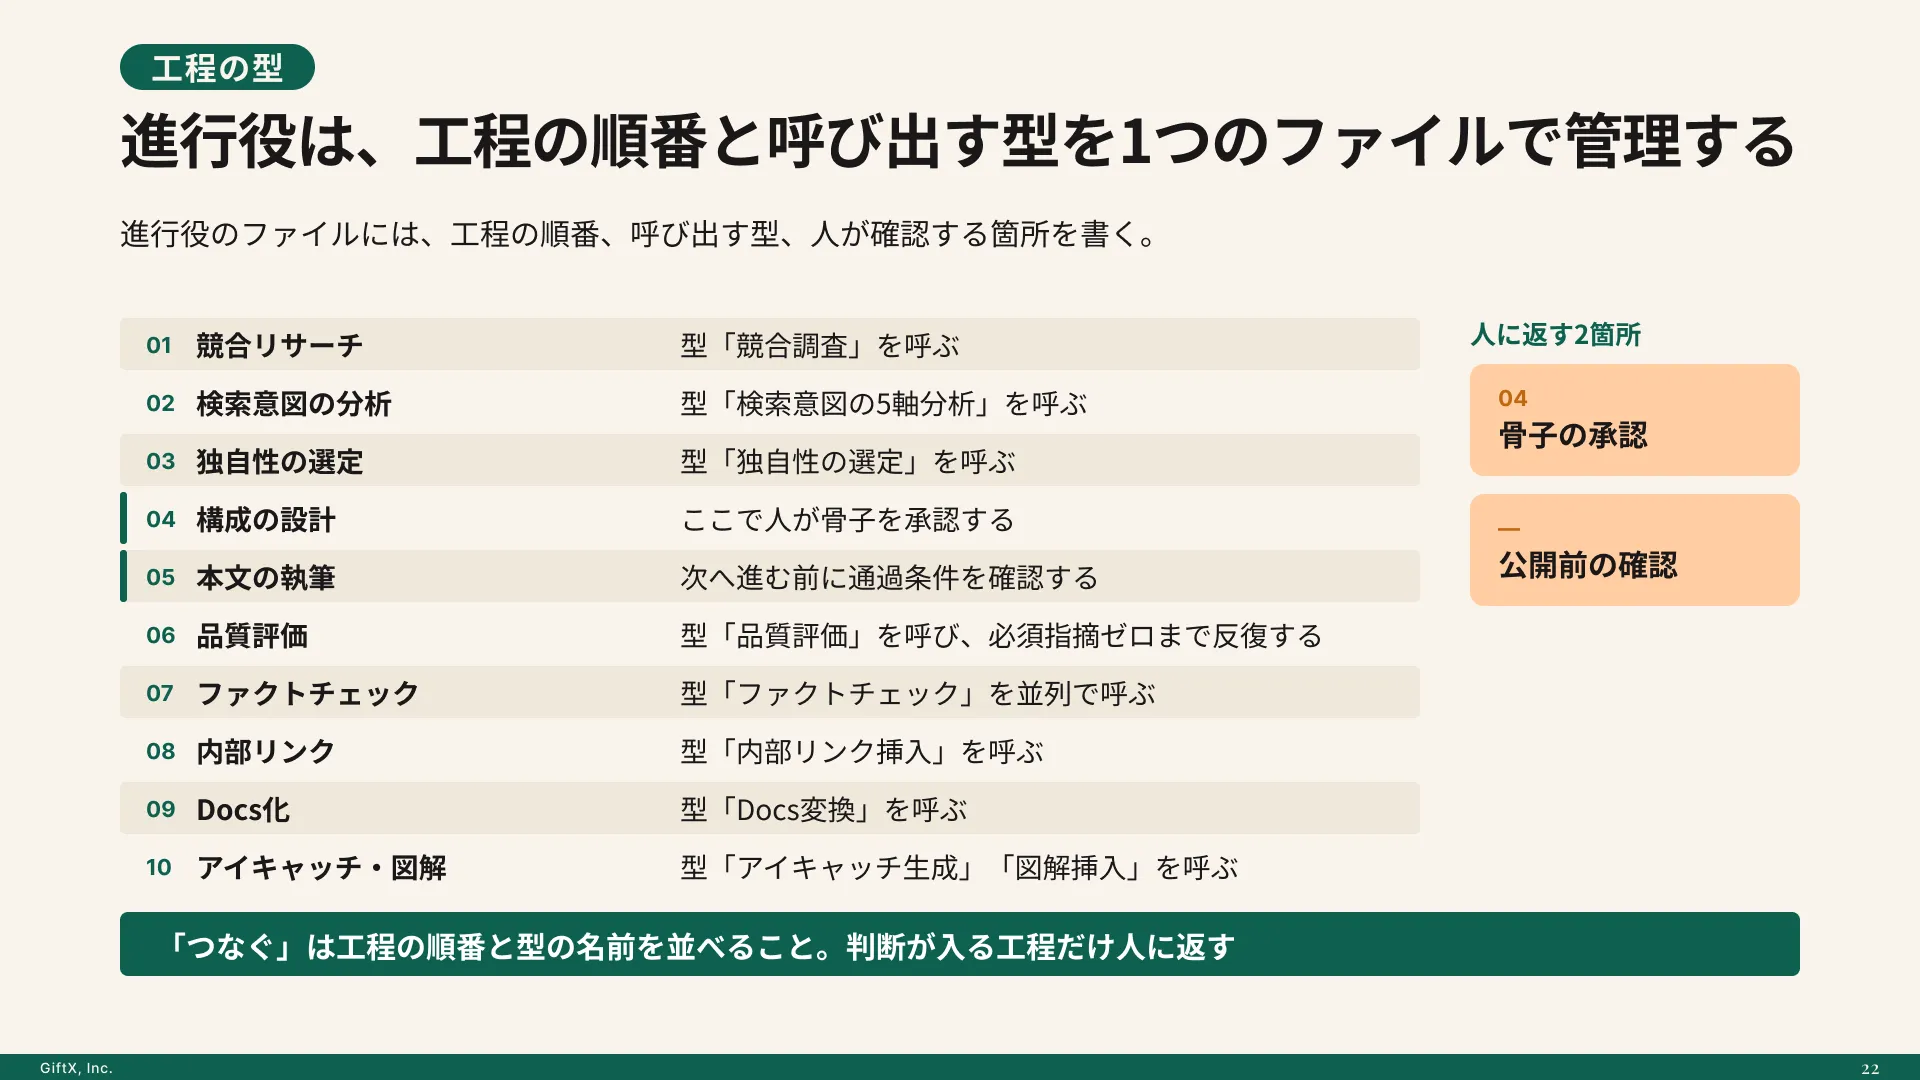
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
Firefoxの81件とLinuxの948件は単位が違う
公式発表は、Firefoxで未知の高深刻度の脆弱性81件を発見したと報告しています。一方、Linuxに関する948という数値は、脆弱性の影響を示すエクスプロイトの件数です。エクスプロイトとは、弱点がどのような影響につながるかを実証するコードや手法を指します。「Linuxで未知の脆弱性を948件発見」と読み替えることはできません。
修正状況はモデル提供元の説明だけでなく、対象製品の開発元が出す情報と照らし合わせると把握しやすくなります。Mozillaのセキュリティ勧告は、Firefox 159に含まれるセキュリティ修正を確認するための一次情報です。研究成果の件数と、自組織の端末に修正が適用済みかどうかは別に確認します。
高い範囲遵守率も実運用の安全保証ではない
GPT-6 Cyberのシステムカードは、許可範囲を守るかどうかも評価しています。記載された99.93%や、展開時の指示を含めた条件での100%は、定められた試験に対する結果です。(出典: OpenAI)組織の実環境で誤動作が起きないという保証にはなりません。
能力の評価と、許可範囲を守る評価は別に読みます。前者が高くても対象の指定や権限設定は省けず、後者が高くても生成物の正しさが保証されるわけではありません。人による確認や実行前の承認を、試験の段階から組み込む必要があります。
GPT-6 Cyberの提供条件と申請対象
GPT-6 Cyberの利用条件は、Daybreak Redへの組織承認と、GPT-6 Cyberへのモデル個別承認に分かれます。2026年11月6日に確認したOpenAIのDaybreakヘルプでは、この追加承認が明記されています。
Daybreak Redの組織承認だけでは利用は確定しない
Daybreak Redは、承認されたBusinessまたはEnterpriseの組織を対象とする枠組みです。Redを利用できる組織であっても、GPT-6 Cyberの利用には追加の審査と承認が必要です。「Redが有効」と「Cyberが利用可能」を同じ状態として扱わないようにします。
社内で確認する順序は、契約と承認の所在を調べ、次に実際に利用する環境を確かめる流れです。管理者には、組織がRed対象になっているかだけでなく、Cyberの個別承認が完了しているかも確認します。申請中であれば、利用できることを前提に検証日程を確定しないほうがよいでしょう。
また、モデルが画面に見当たらない場合、プラン変更だけで解消すると決めつけることはできません。組織の承認、モデルの承認、作業場所の指定を順に確かめれば、確認先を絞れます。料金を支払っていることと、対象モデルへのアクセス権を持つことは別の条件です。
個人の申請とDaybreak Blueを混同しない
Daybreak Blueでは個人が対象になり得ますが、Blueの利用資格がGPT-6 Cyberの利用資格になるわけではありません。公式ヘルプ上、個人はRedへ直接申請できず、例外的な招待の可能性と一般の申請経路は区別されています。
そのため、個人のChatGPTアカウントで使えるモデルを探している場合と、企業として防御研究環境を用意する場合では、検討すべき条件が変わります。個人向けの案内を企業のRed申請に流用したり、Blueの説明をCyberの提供条件として引用したりしないようにします。
組織に所属している場合も、個人のアカウントが承認済みの組織環境に属しているかを確認します。所属企業が契約しているという事実だけでは、どの作業環境でも同じ権限が使えるとは限りません。
CodexとAPIでは利用環境の確認箇所が違う
Codexでは、承認されたワークスペースでの利用が前提です。APIでは、Redを有効にした非デフォルトのプロジェクトと、そこで発行されたキーを用いる案内があります。ワークスペースは作業する組織の領域、プロジェクトはAPI利用を管理する単位として捉えるとよいでしょう。
モデルの指定とアクセス枠の指定も別です。公式ヘルプに記載されたモデルIDはgpt-6-cyberで、Redの指定はaccess_programs.cyber=daybreak_redです。後者を付けるだけでCyberが選択されたり、未承認の組織に権限が与えられたりするわけではありません。
接続を担当する人と承認を管理する人が異なる場合は、モデル名、組織、ワークスペースまたはプロジェクトをセットで確認します。APIキーの中身を社内資料へ貼る必要はありません。秘密情報を共有せず、承認済みの利用場所を特定できる記録を残す方法が適しています。
GPT-6 Cyberを導入する前に確認すること
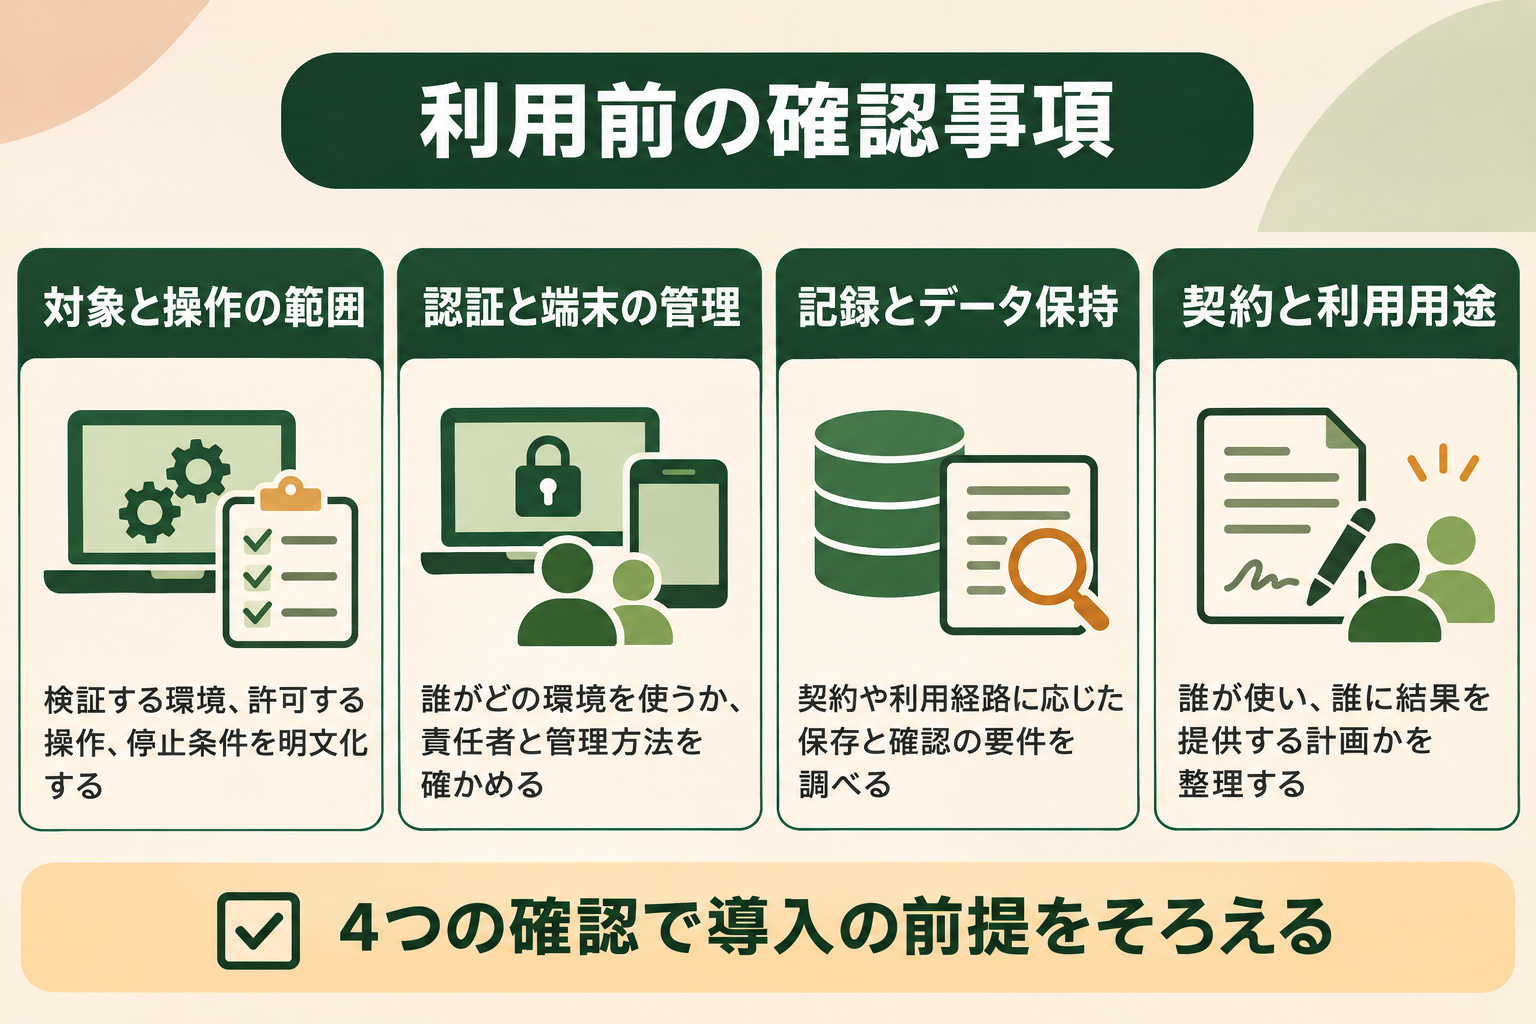
利用資格を満たした後も、検証対象への許可と、組織内での管理が必要です。自社で導入可否を判断する際は、モデルの性能、対象の権限、データの扱いを分けて確認します。ここからは公式の条件を踏まえた、社内検討時の整理方法です。
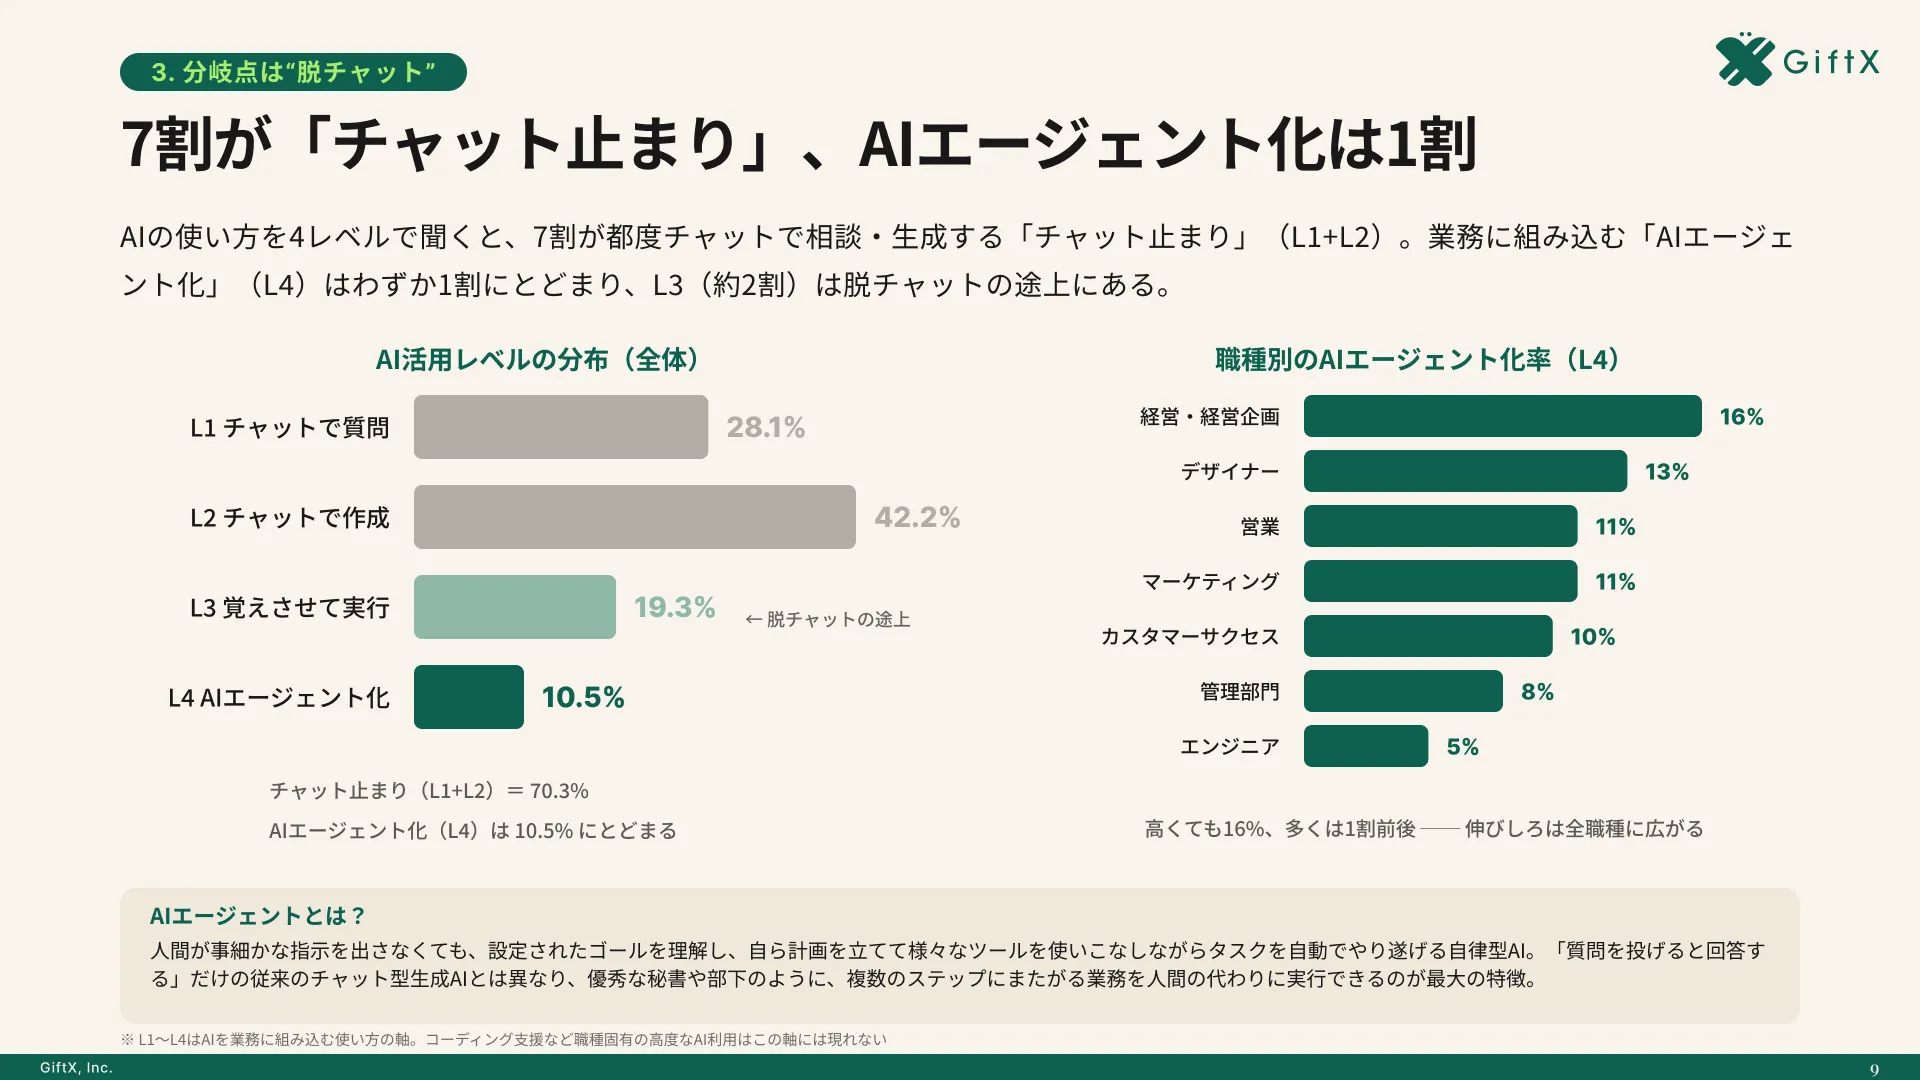
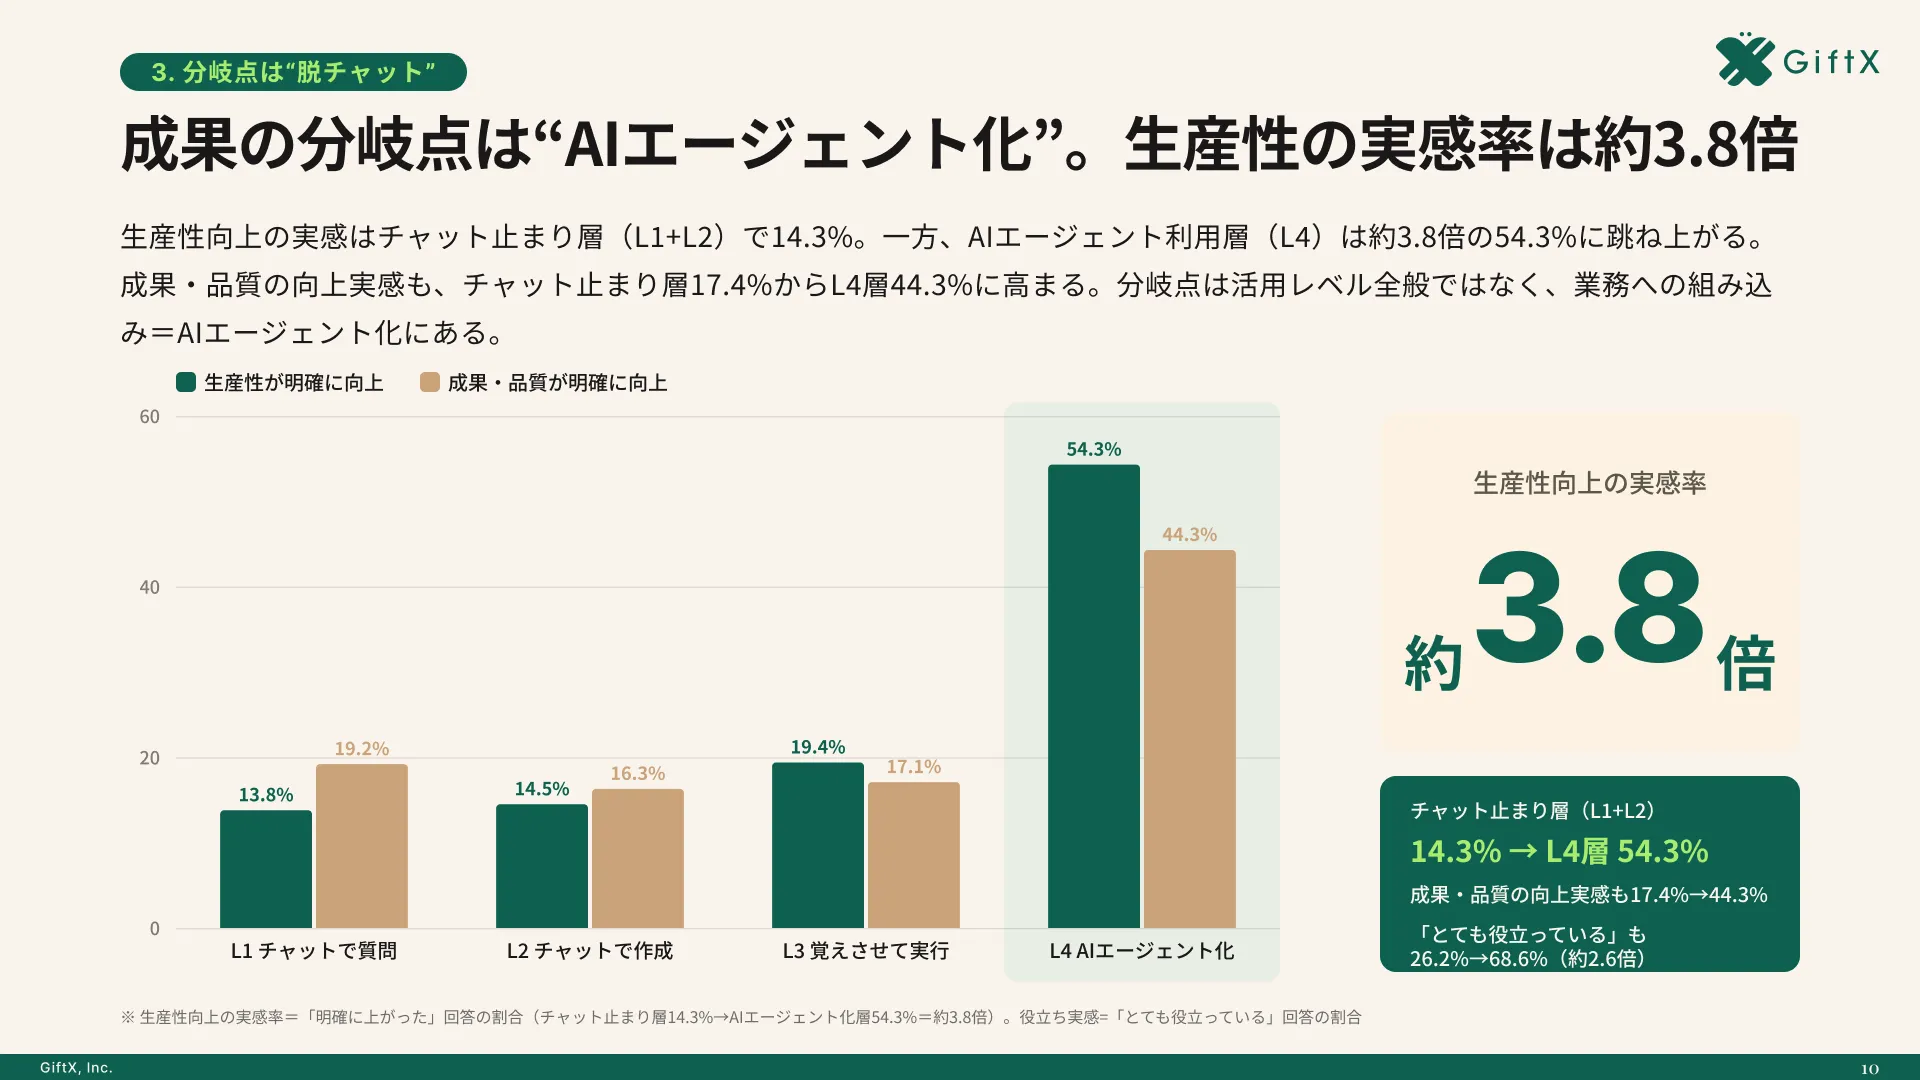
オフィス系7職種のAI利用者669人の調査では、生産性向上を明確に実感した割合が、チャット中心の利用層14.3%に対しAIエージェント利用層54.3%。約3.8倍の差が見られました。
対象と許可範囲を先に明文化する
自社が管理するコードであっても、接続先に他社のサービスや本番環境が含まれることがあります。「自社の開発作業」という広い説明だけでは、どこまでの操作が承認されたのかが曖昧になります。対象のリポジトリ、検証環境、許可する操作、停止条件を関係者で確認しておきます。
モデルがサイバー領域の依頼に対応しやすいことは、利用者に第三者のシステムを検査する権限を与えるものではありません。技術的に実行可能かという問題と、契約や管理者の承認範囲に含まれるかという問題を分ける必要があります。
試行段階では、実運用から分離した環境を選び、生成された修正案も通常のコードレビューを通す方法が考えられます。これは本記事の運用上の提案です。モデルの出力をそのまま本番へ適用することを、公式に認められた手順として示すものではありません。
認証・端末・実行記録の要件を確認する
システムカードでは、SSO(Single Sign-On、認証の一元化)、MFA(Multi-Factor Authentication、多要素認証)、管理された端末、最小権限などの管理策が示されています。API利用に関しては、接続元を限定するIPアドレスの許可リストも確認対象です。
これらは、誰が利用したか、どの端末から接続したか、何を許したかを追えるようにするための条件です。検証担当だけで決めず、認証や端末を管理する部署と照合します。既存の社内基準と重なる項目は、モデル専用に二重管理するより、管理対象と責任者を明確にするほうが運用しやすくなります。
データ保持にも条件があります。標準の保持設定と、ZDR(Zero Data Retention、データを保持しない設定)を選ぶ場合は同じ扱いではありません。GPT-6 CyberのAPI利用でZDRを適用する場合は、原則としてPSP(Private Safety Processing、暗号化された記録を使う安全性確認)が必要です。その記録は顧客側のストレージで30日間保持します。保持しないという名称だけで、組織側の記録管理も不要だと判断しないようにします。
料金と利用用途は承認内容と一緒に確かめる
料金は、アクセス承認と別に確認する項目です。本記事では、GPT-6 Cyberに適用される確定単価を提示していません。利用可能な経路や契約に対応する料金表を管理者と確認し、検証で使う量と継続運用で使う量を分けて見積もる必要があります。
また、公式ヘルプはRedの利用を組織内部の用途に限定し、顧客向けアプリとしての提供や代理提供・再販と区別しています。社内で使えるという判断を、そのまま外部向けサービスへ組み込めるという判断に広げないようにします。利用計画を作る際は、誰が使い、誰に結果を提供するのかまで書き出すと確認しやすくなります。
GPT-6 Cyberに関するよくある質問
申請や評価で迷いやすい点を、通常のChatGPT利用との違いから整理します。ここでの回答は、公開資料と2026年11月6日に確認した提供条件に基づきます。承認や契約に関わる判断は、対象組織への案内と照合してください。
ChatGPTの有料プランなら使えますか?
有料プランに加入しているという理由だけでは、GPT-6 Cyberを利用できるとはいえません。Daybreak Redの組織承認とモデル個別承認が必要です。一般のChatGPTのモデル選択画面にある機能と同じように扱わず、管理者が確認できる承認状態を基準に判断します。
GPT-6 Astraより、すべての作業で優れていますか?
公開されたサイバー領域の評価結果から、すべての用途で優れるとは判断できません。通常の文章作成や一般的な開発作業も含めて、常にCyberへ置き換える根拠にはなりません。対象の作業で何を改善したいかを決めてから、必要な能力と利用条件を比べるとよいでしょう。
安全上の制限がないモデルですか?
違います。サイバー領域での防御研究に対応するための調整はありますが、他の安全上の制限までなくなるわけではありません。システムカードではリスク評価とアクセス管理が説明されています。利用者が決めた目的だけでなく、承認された対象や組織の運用条件も守る必要があります。
全てのDaybreak Red利用者への提供日は決まっていますか?
公式発表では提供拡大の方針が示されていますが、本記事で一律の利用開始日を案内できる根拠は確認できていません。Redの利用者であっても、Cyberの個別承認が済んでいるかを確認します。計画を立てる際は、将来の提供拡大と、手元の環境で利用できる状態を分けて扱ってください。
まとめ:性能と承認条件を分けて判断する
GPT-6 Cyberは、脆弱性の調査や修正を支援するサイバーセキュリティ特化モデルです。公開評価は能力を知る材料になりますが、成功率や検証件数を自社での成果に置き換えることはできません。利用を検討する企業は、Daybreak Redの組織承認とCyber個別承認を確かめたうえで、対象の許可範囲、認証や記録の要件、契約上の用途を確認してください。性能と利用条件を別々に整理することで、試験に進める状態か、先に申請や管理体制の準備が必要かを判断できます。