Claude Mythosとは?Anthropicのサイバーセキュリティ特化モデル
Claude Mythosとは、Anthropicがサイバーセキュリティと生物学の研究向けに提供し、この分野で同社が最も能力が高いと位置づけるAIモデルです。
Anthropicは製品ページでこのモデルを「Our most capable model for cybersecurity and biology research」と説明しています(出典: anthropic.com)。汎用の対話アシスタントとして誰でも使えるものではなく、審査を通した組織にだけ渡される研究用のモデルという位置づけです。
Mythosという名前が指すもの
Claudeのモデルには、Opus・Sonnet・Haikuという従来の3階層があります。Mythosはその上に置かれた最上位のクラスとして登場し、登場した時点では一般提供されているどのモデルよりも高い能力を持つとされていました。
このクラスには、一般向けに安全調整された「Fable」と、その調整を一部外した「Mythos」の2つの提供形態があります。名前が2つあるのは性能差ではなく、どこまでの処理を許可するか、その利用資格をどう確認するかの違いです。
関連記事:Claudeとは?できること・モデル・料金・ChatGPTとの違いを整理
Preview・5・5.1・5.2の公開経緯
Claude Mythosは2026年にPreviewから5.2へと更新されてきました。公開時期と提供条件を世代ごとに整理します。
| 世代 | 公開時期 | 位置づけ |
|---|---|---|
| Claude Mythos Preview | 2026年4月 | 未公開のフロンティアAIモデル。Project Glasswingの参加組織にのみ提供 |
| Claude Mythos 5 | 2026年6月 | Mythos Previewの最新アップデート |
| Claude Mythos 5.1 | 2026年9月 | Fable 5.1と同時に公開 |
| Claude Mythos 5.2 | 2026年11月 | Fable 5.2と同時に公開。審査制の現行世代 |
Mythos 5.2の評価結果と申し込み経路は、Claude Mythos 5.2の評価・利用資格・料金で詳しく整理しています(出典: Anthropicの5.2発表)。
関連記事:Claude Fable 5で何ができる?できること・料金プランを整理
Fable 5.2と同じ基盤モデルを使う
Anthropicによると、Claude Fable 5.2とClaude Mythos 5.2は同じ基盤モデルを使います。Fableは一般向けにサイバーセキュリティと生物学の安全対策が強く設定され、Mythosは審査を通った組織がサイバー防御や生命科学の研究で利用します(出典: Anthropicの5.2発表)。
一般向けの提供条件はClaude Fable 5.2の性能・料金・利用条件を参照してください。
Claude Mythosでできること|27年見つからなかった脆弱性を掘り当てた能力
Claude Mythosの中心的な能力は、ソフトウェアの脆弱性を見つけ、それが実際に悪用できるかどうかまで検証することです。Anthropicが公開した能力評価レポートには、この能力の水準を示す具体的な数値が並んでいます。
数十年放置されていた脆弱性の発見
Anthropicのレポートでは、Mythos Previewが発見した脆弱性の例として次のものが挙げられています(出典: anthropic.com)。
| 対象ソフトウェア | 見つからなかった期間 | 脆弱性の種類 |
|---|---|---|
| OpenBSD | 27年 | 既存のバグ |
| FreeBSD | 17年 | リモートコード実行 |
| FFmpeg | 16年 | 主要コーデックの脆弱性 |
いずれも広く使われ、長年にわたって多くの技術者の目に触れてきたソフトウェアです。そこに数十年単位で残っていた問題が短期間で掘り出されたという点が、このモデルの能力を端的に示しています。
Anthropicは、2026年4月のMythos Previewの発表で、その時点で見つけた脆弱性の99%超が未修正だったと報告しています。
見つけるだけでなく、悪用できるかまで検証する
脆弱性診断でよく問題になるのは、「見つかった」と報告されたものが実際に悪用できるのかどうかの切り分けです。Mythos Previewはこの検証まで踏み込みます。
Anthropicの評価では、既存モデルとの差が次のように報告されています(出典: anthropic.com)。
- Firefoxの制御奪取:Opus 4.6は数百回の試行のうち2回成功。Mythos Previewは181回成功し、29回でレジスタ制御まで到達
- OSS-Fuzzのコーパス:完全にパッチが当たった10個の対象で制御フローを奪取。同じ評価でSonnet 4.6とOpus 4.6が到達できたのは各1件
扱える脆弱性の種類も限定されていません。メモリ破損によるゼロデイ脆弱性、処理の流れの穴を突くロジックの不備、暗号化ライブラリの実装ミス、Webアプリケーションの脆弱性と、性質の異なる問題が並んで報告されています。
この差は、単に精度が上がったという話ではありません。「悪用できる形まで組み立てられる」水準に達したことが、後述する一般公開の見送りにつながっています。
専門的な訓練を受けていない人でも使えてしまう
Anthropicのレポートには、セキュリティの正式な訓練を受けていない同社のエンジニアが、リモートコード実行の脆弱性を探すよう一晩指示しておいたところ、翌朝には動作するエクスプロイトが完成していたという記述があります。FreeBSDのリモートコード実行についても、熟練したペネトレーションテスターであれば数週間かかると評価された作業が数時間で終わっています(出典: anthropic.com)。
守る側から見れば、これは診断にかかる時間とコストが大きく下がることを意味します。一方で、同じ能力がサイバー攻撃側に渡った場合を考えると、専門知識という参入障壁がなくなることも意味します。
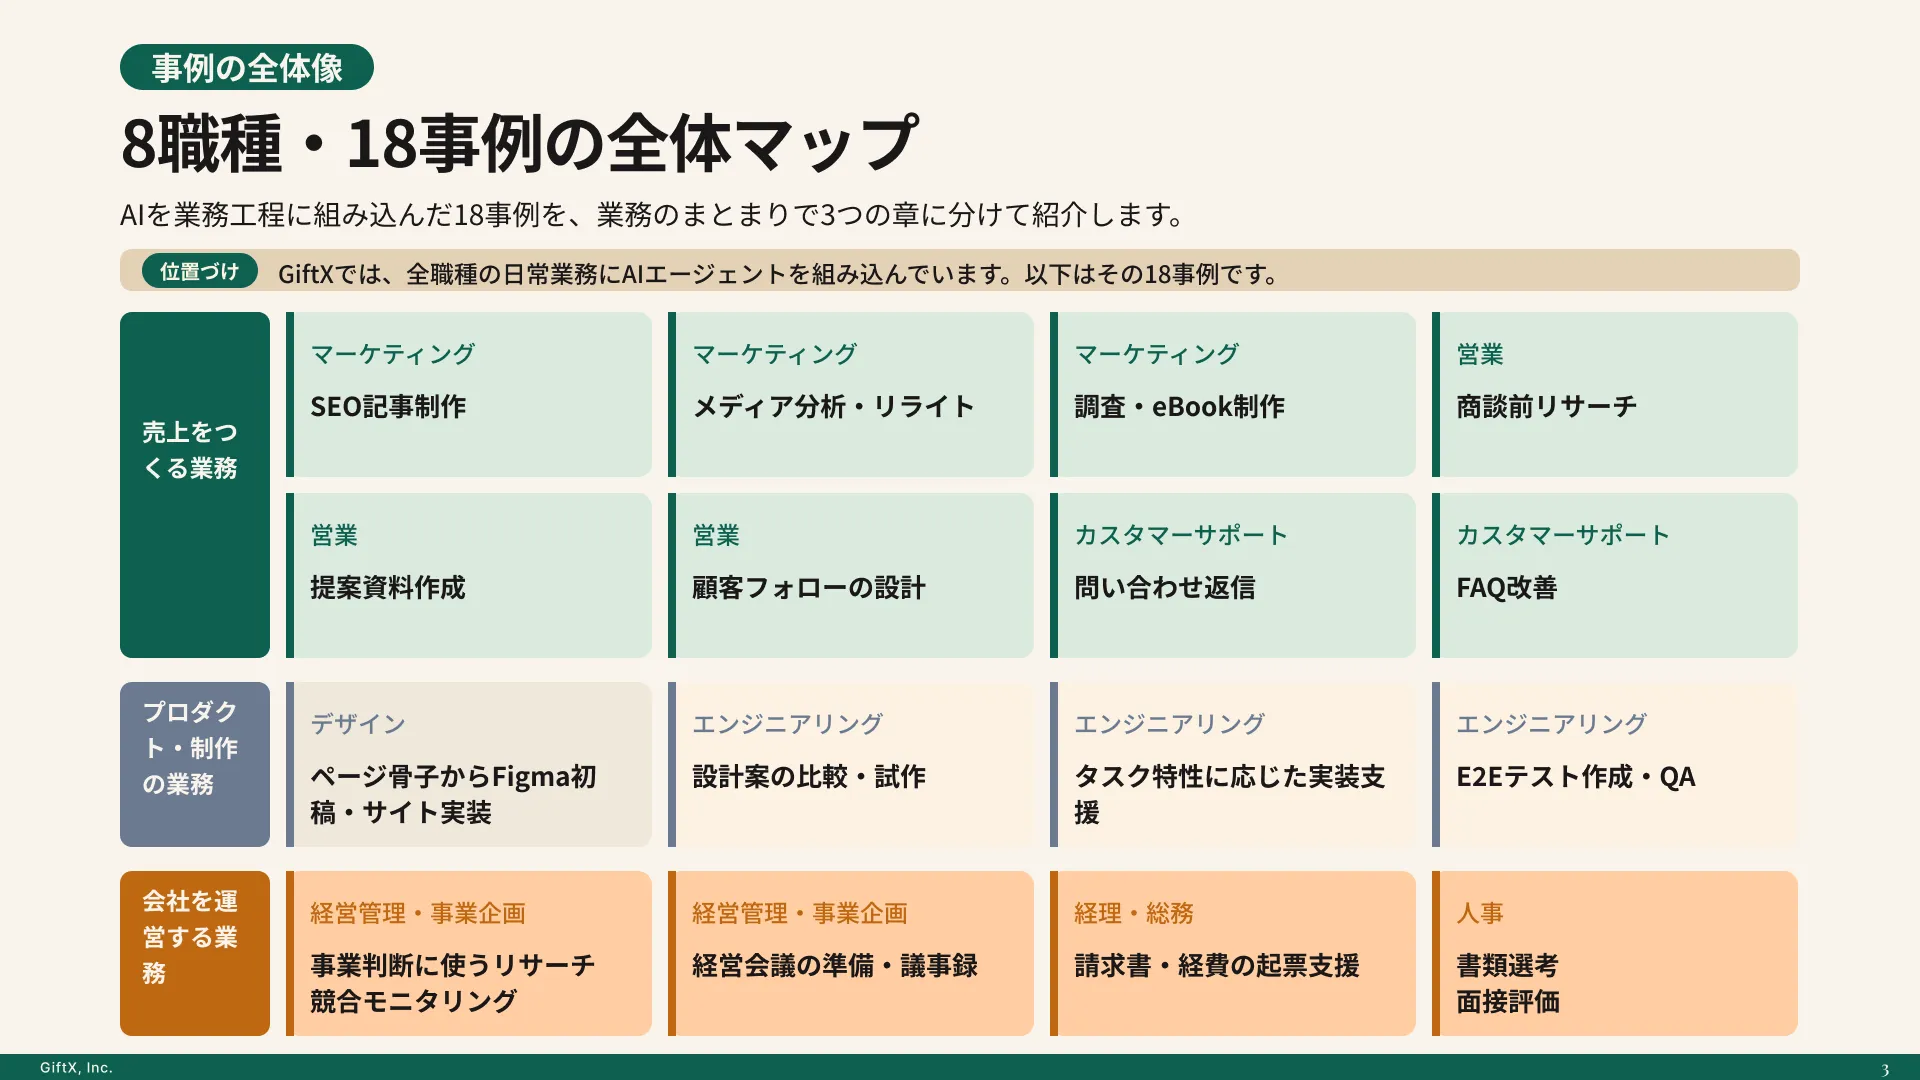
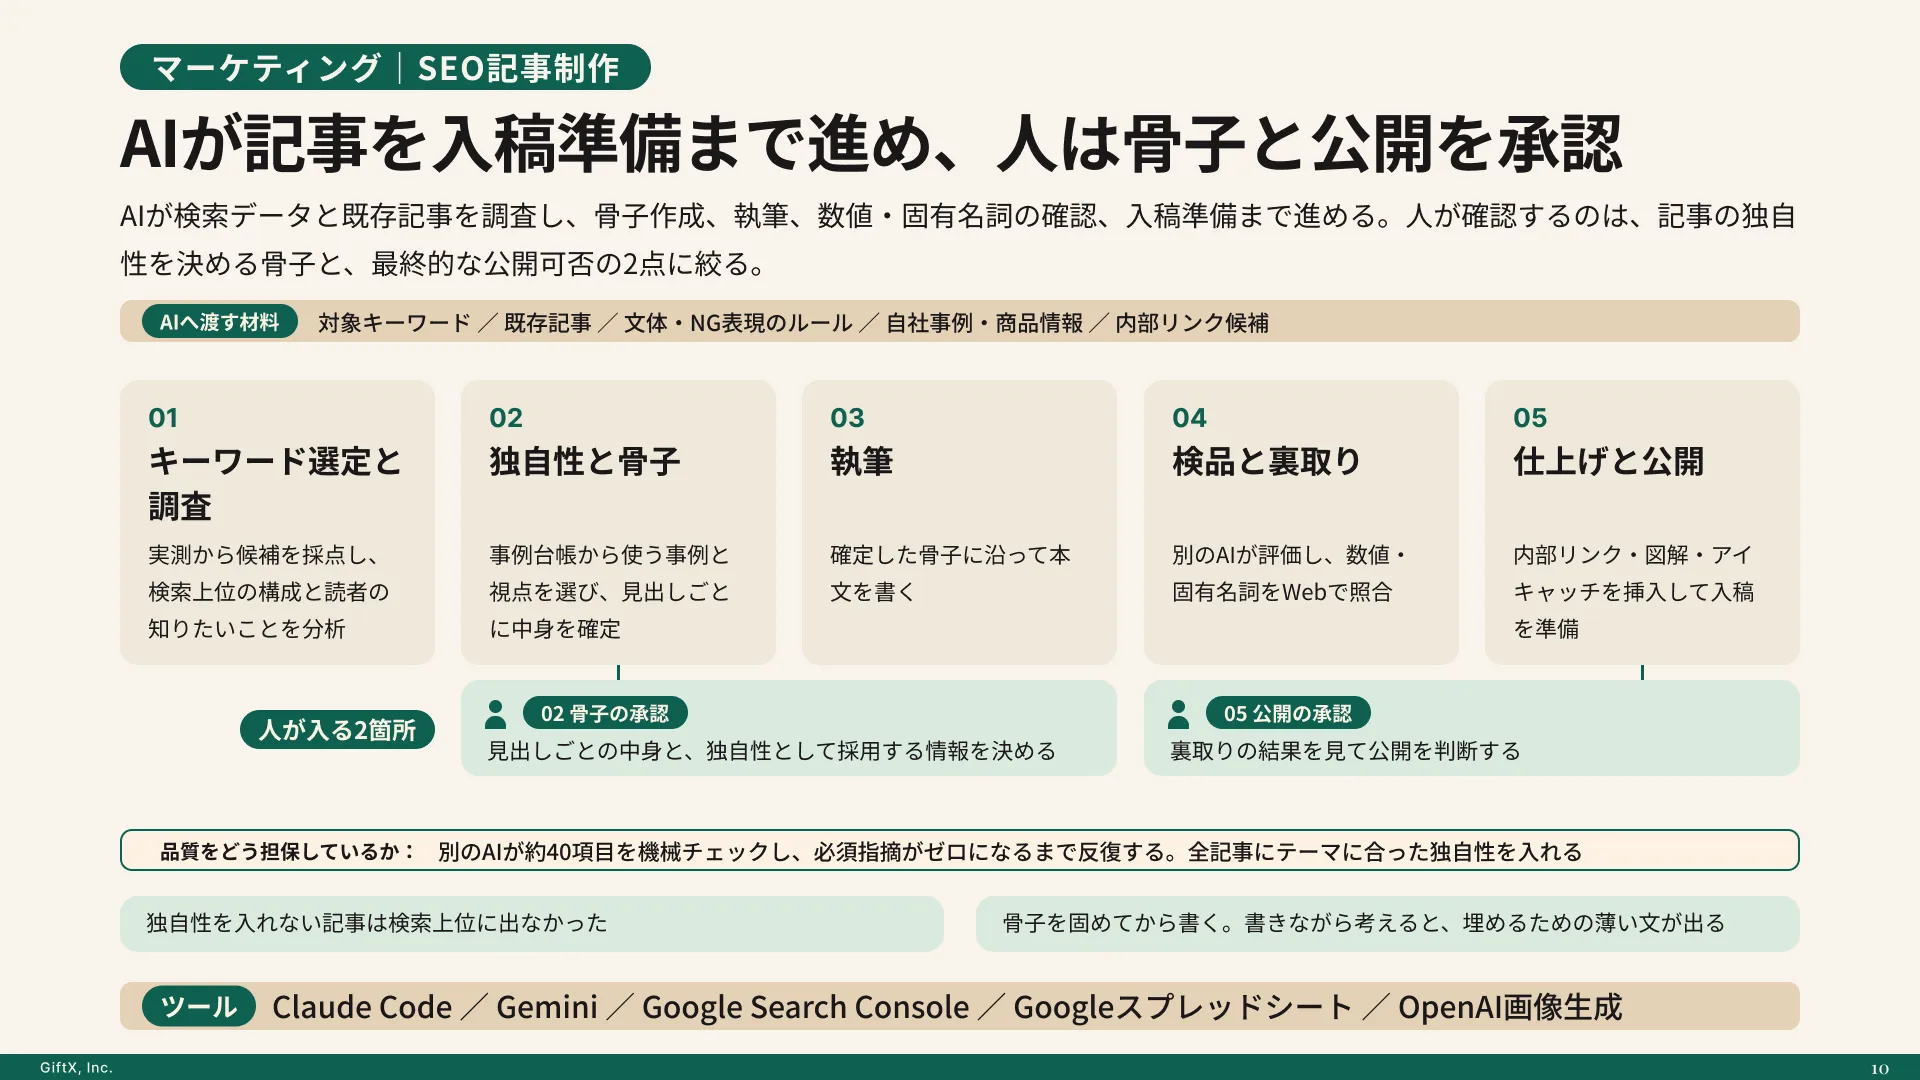
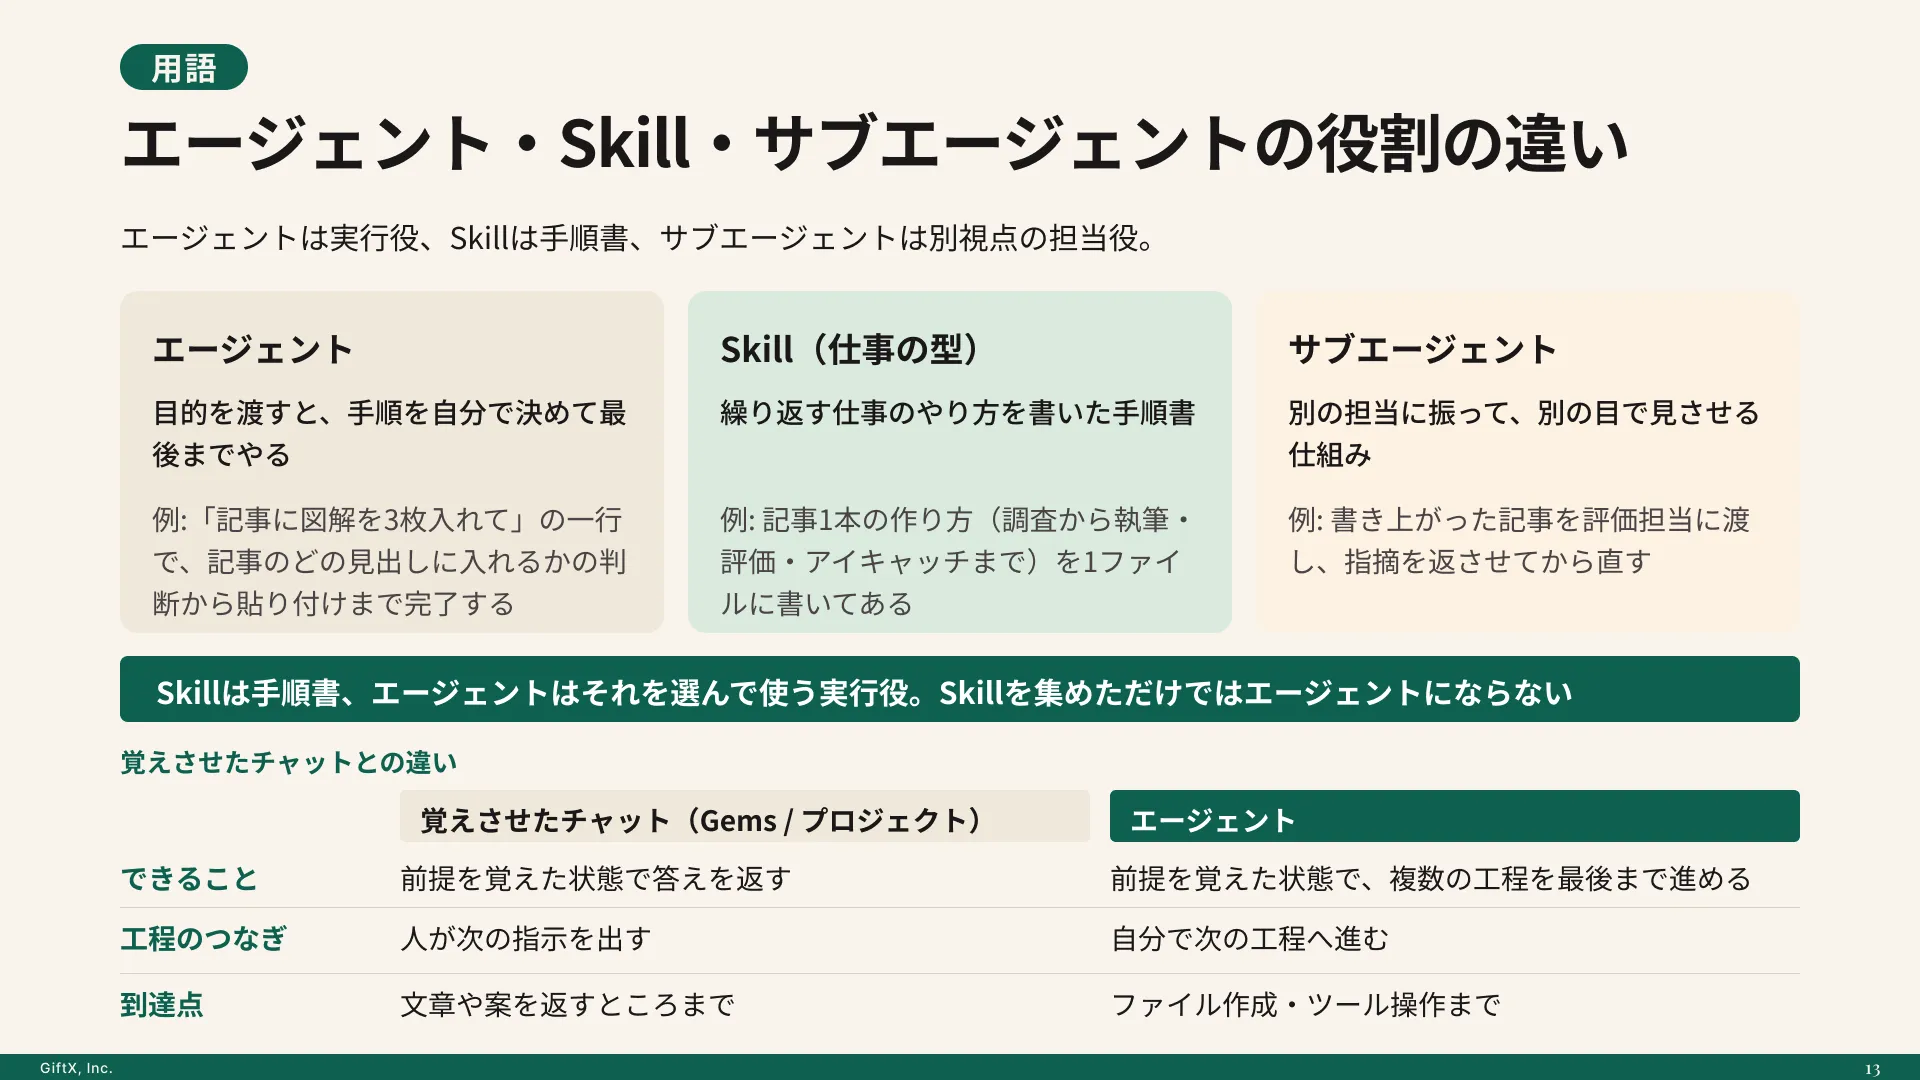
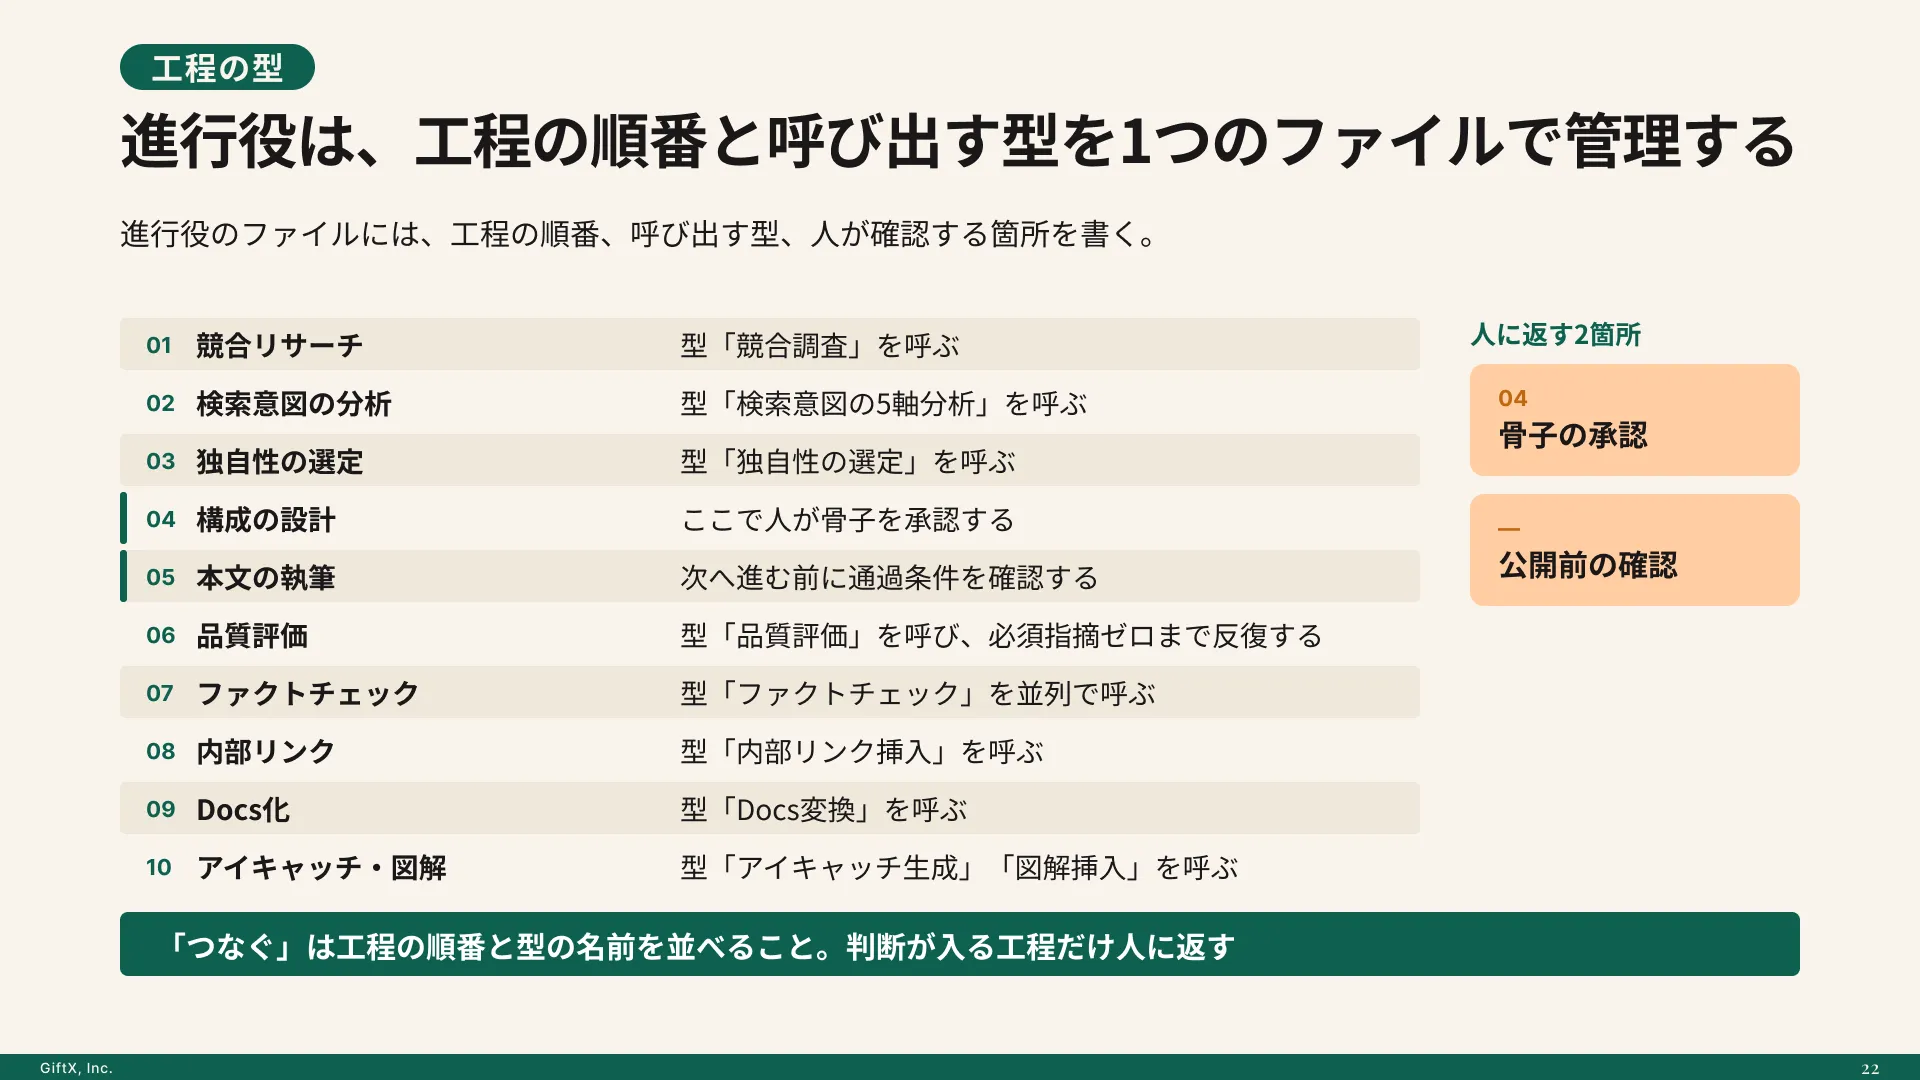
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
なぜClaude Mythosは一般公開されないのか
Anthropicは、Claude Mythos Previewを一般提供する計画はないと明言しています。理由は能力そのものにあります。
発見と検証を一気通貫でこなせるということは、防御にも攻撃にも同じだけ効くということです。Anthropicは製品ページでこの性質を「it could be used both for good and for harm」と表現しています(出典: anthropic.com)。未修正の脆弱性を悪用されるリスクを踏まえ、Anthropicは利用対象を絞っています。
ただし、Anthropicは能力を封印し続けるつもりではありません。同社は最終的にMythosクラスのモデルを安全な形で大規模に展開できるようにすることを目標として挙げており、そのための段階的な仕組みがProject Glasswingと、後述する審査制の提供です。
Claude Mythosを支えるProject Glasswingの広がり
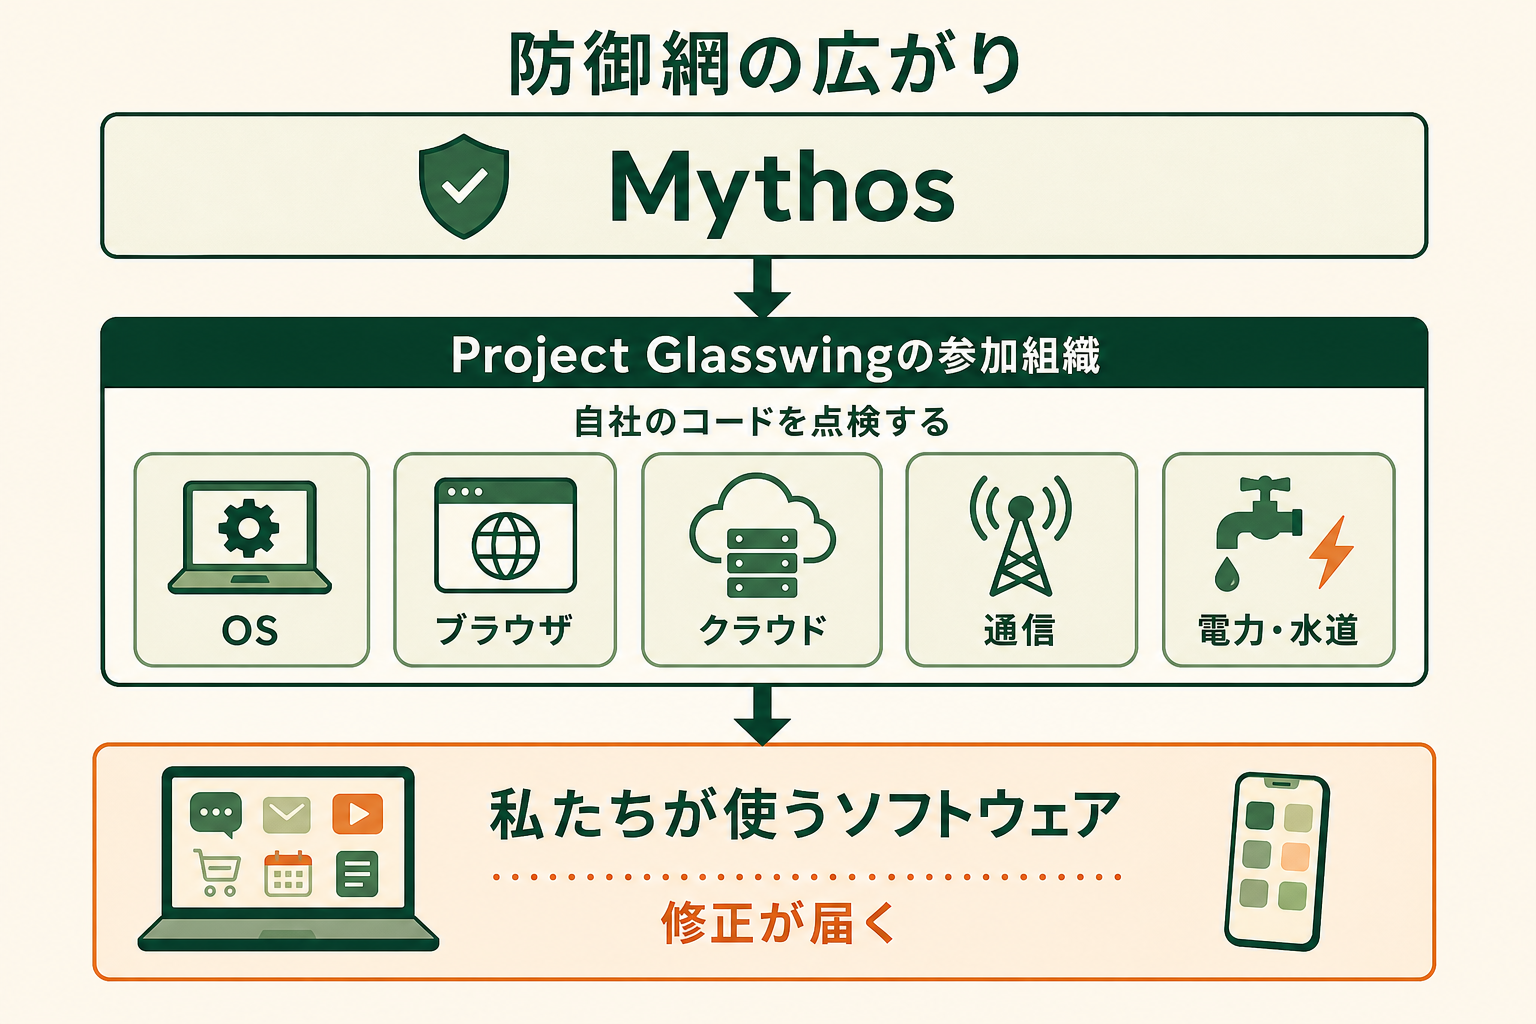
Project Glasswingは、Mythosクラスの能力を防御目的に限定して使うために、Anthropicが立ち上げた業界横断の取り組みです。
関連記事:Claude Securityの仕組み|SASTとの違い・料金・導入判断を整理
主要インフラの提供元が発足時から参加している
発足時の参加企業には、Amazon Web Services、Anthropic、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorganChase、The Linux Foundation、Microsoft、NVIDIA、Palo Alto Networksが名を連ねています(出典: anthropic.com)。
OS・ブラウザ・クラウド・ネットワーク機器・金融基盤といった、多くの人が日常的に依存している領域の提供元が揃っている点が特徴です。
2026年6月に約150組織へ広がり、1万件超が見つかった
2026年6月には、この枠組みが約150の新規組織へ広がりました。対象は15カ国以上に及び、電力・水道・医療・通信・ハードウェアといった産業が新たに加わっています。参加組織は自社のコードベースをMythosでスキャンしており、この時点で1万件を超える高または重大度の脆弱性が見つかったと報告されています(出典: anthropic.com)。
自社が直接参加していなくても、使っているOS・ブラウザ・クラウド基盤がこの枠組みの中で点検されている可能性は高いといえます。Claude Mythosの話を「他社の話」と切り離しにくいのは、この構造があるためです。
2026年10月7日には、Project GlasswingとCyber Verification Programが1つの枠組みに統合されました。Glasswingの参加組織は、後述する3段階のうち最も制限の少ない「Specialized Access」へ移行する予定です(出典: anthropic.com)。
Claude Mythosの使い方|対象条件・申し込み経路・利用時の制約
ここまでの内容を踏まえると、次に確認したいのは「自社は使えるのか」です。2026年11月時点では、審査を通した組織向けに提供されています。
対象となるのは審査を通したサイバー防御担当者と生命科学研究者
AnthropicはMythos 5.2の利用経路として、サイバー防御と生命科学の認証プログラムを案内しています(出典: Anthropicの5.2発表)。
- サイバー防御の担当者:自社や顧客のシステムを守る立場で脆弱性を扱う人
- 生命科学の研究者:生物学・ヘルスケア分野の研究に使う人
いずれも「審査を通した(vetted)」という条件が付きます。原則として組織として申し込み、要件を満たしていることを確認されたうえで提供される仕組みです(後述のDefense Accessのみ、実績のある個人研究者も申し込めます)。
サイバー防御の申し込みはCyber Verification Programから
サイバー防御の担当者向けには、Cyber Verification Programという申し込み経路が用意されています。2026年10月7日にこのプログラムが拡張され、Opus 5.5・Sonnet 5.5に加えてMythos 5.1も使える3段階の枠組みになりました(出典: anthropic.com)。下表は、3つの段階の対象と許される作業を整理したものです。生命科学の研究では別の認証プログラムに申請します。
| 段階 | 主な対象 | 許される作業 |
|---|---|---|
| Defense Access | 自社で保有・管理するシステムを守る企業・非営利団体・大学・政府機関のセキュリティ担当、重要インフラの運営者、オープンソースの保守担当、脆弱性の報告実績がある個人研究者など | 監視・インシデント対応、マルウェアの解析、脆弱性の分析と検証 |
| Red Team Access | 社内や政府のレッドチーム、侵入テストを手がけるセキュリティ企業(組織のみ) | 上記に加え、許可を得たシステムへの侵入テストとレッドチーム演習 |
| Specialized Access | 航空・電力網・通信・銀行間決済・政府の基幹網など、人命や市場に影響するシステムの検証を認められた組織 | 制限が最も少なく、人命や市場に影響するシステムの検証まで行える |
Defense Accessは数日以内の回答を目指し、Red Team Accessは審査に数週間かかる見込みとされています。要件を満たす組織は、Red Team Accessの審査中もDefense Accessを使えます。Specialized Accessの審査は米国政府と連携して行われます。Defense Accessに限っては、脆弱性の報告実績がある個人研究者も有料プランで申し込めます。
Mythos 5.1の発表時点では米国の一部組織から提供が始まりました。Mythos 5.2では用途に応じた認証プログラムから申請できます。所在地や組織の活動に応じた利用可否は、申請先で確認してください。Claude Enterpriseでは、脆弱性の検出などにMythos 5.2を活用するClaude Securityも使えます。モデルの直接利用とは提供経路が異なります。詳細はClaude Mythos 5.2の評価・利用資格・料金で整理しています。
自社が対象になりうるかを見るときは、次の順で確認すると判断が早くなります。
- 立場:自社または顧客のシステムを守る目的で脆弱性を扱っているか
- 段階:自社の作業がDefense・Red Team・Specializedのどれに当たるか
- 拠点:組織の所在地や法規制の環境が、Mythos 5.2の提供範囲に入るか
- 規程:30日間のデータ保持を受け入れられる社内ルールになっているか
立場・拠点・規程のいずれかで条件が合わない場合は、申し込みより先に、後述する備えから始めるほうが現実的です。
利用時に受け入れる必要がある条件
AnthropicはMythos 5.2で、安全監視のため原則少なくとも30日のデータ保持を求めています。ゼロデータ保持やEnterprise Frontier Safeguardsの適用条件は契約担当に確認してください(出典: 対象モデルのデータ保持条件、Anthropicの5.2発表)。
自社のソースコードを扱う用途では、この保持条件が社内規程と整合するかどうかが最初の確認事項になります。ゼロデータ保持を前提にした運用ルールを持っている場合、そのままでは通らない可能性があります。
セーフガードで止まる操作もある
審査を通ってMythosを使える状態になっても、あらゆる操作が許可されるわけではありません。侵入テスト、エクスプロイトの生成、バイナリを対象とした脆弱性スキャンといった処理には制御がかかり、別の仕組みや専用ツールへ誘導される場合があります。
Mythosは「制限が外れた上位版」ではなく、「正当な研究に必要な範囲でセーフガードを調整した提供形態」です。この前提を取り違えると、申し込んだあとに想定していた使い方ができないという食い違いが起きます。
Claude Mythosの料金|Fable 5.2と共通の標準API単価
Mythos 5.2とFable 5.2の標準API単価は、100万トークンあたり入力8ドル・出力40ドルです。5.1世代の入力10ドル・出力50ドルから2割下がりました。Fast modeの対応経路と利用条件はClaude Mythos 5.2の評価・利用資格・料金で整理しています(2026年11月時点、出典: Anthropicの5.2発表)。
| 項目 | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| 入力単価(100万トークンあたり) | 8ドル | 8ドル |
| 出力単価(100万トークンあたり) | 40ドル | 40ドル |
| データ保持 | 原則少なくとも30日間 | 原則少なくとも30日間 |
| 利用資格 | 直接利用は審査制 | 一般提供 |
料金が同じである以上、Mythosを選ぶ理由は価格ではありません。一般向けのセーフガードでは止まってしまう正当な研究があるかどうか、が判断軸になります(2026年11月時点、出典: anthropic.com)。
単価そのものは、Claudeのモデルの中では高い部類に入ります。Opusクラスの入力単価は、2026年9月23日に公開されたOpus 5.5が100万トークンあたり4ドル、Opus 5が5ドルで、Mythos 5.2の8ドルはそれぞれの2倍と1.6倍にあたります(2026年11月時点、出典: Claude Platformの料金表)。脆弱性の探索はコードベース全体を読ませる使い方になりやすく、投入するトークン量も大きくなります。試算するときは、対象とするリポジトリの規模と、1回のスキャンで何度モデルを往復させるかを先に見積もっておくと、想定とのずれが小さくなります。
なお、ここで示しているのはAPI経由で使う場合の単価です。審査を通る前の段階では発生しない費用なので、社内で予算を確保するより先に、対象条件を満たしているかの確認が実務上の入口になります。Claudeの一般向け料金プラン全体についてはClaudeの料金プラン一覧|月額・利用上限・追加課金を比較で整理しています。
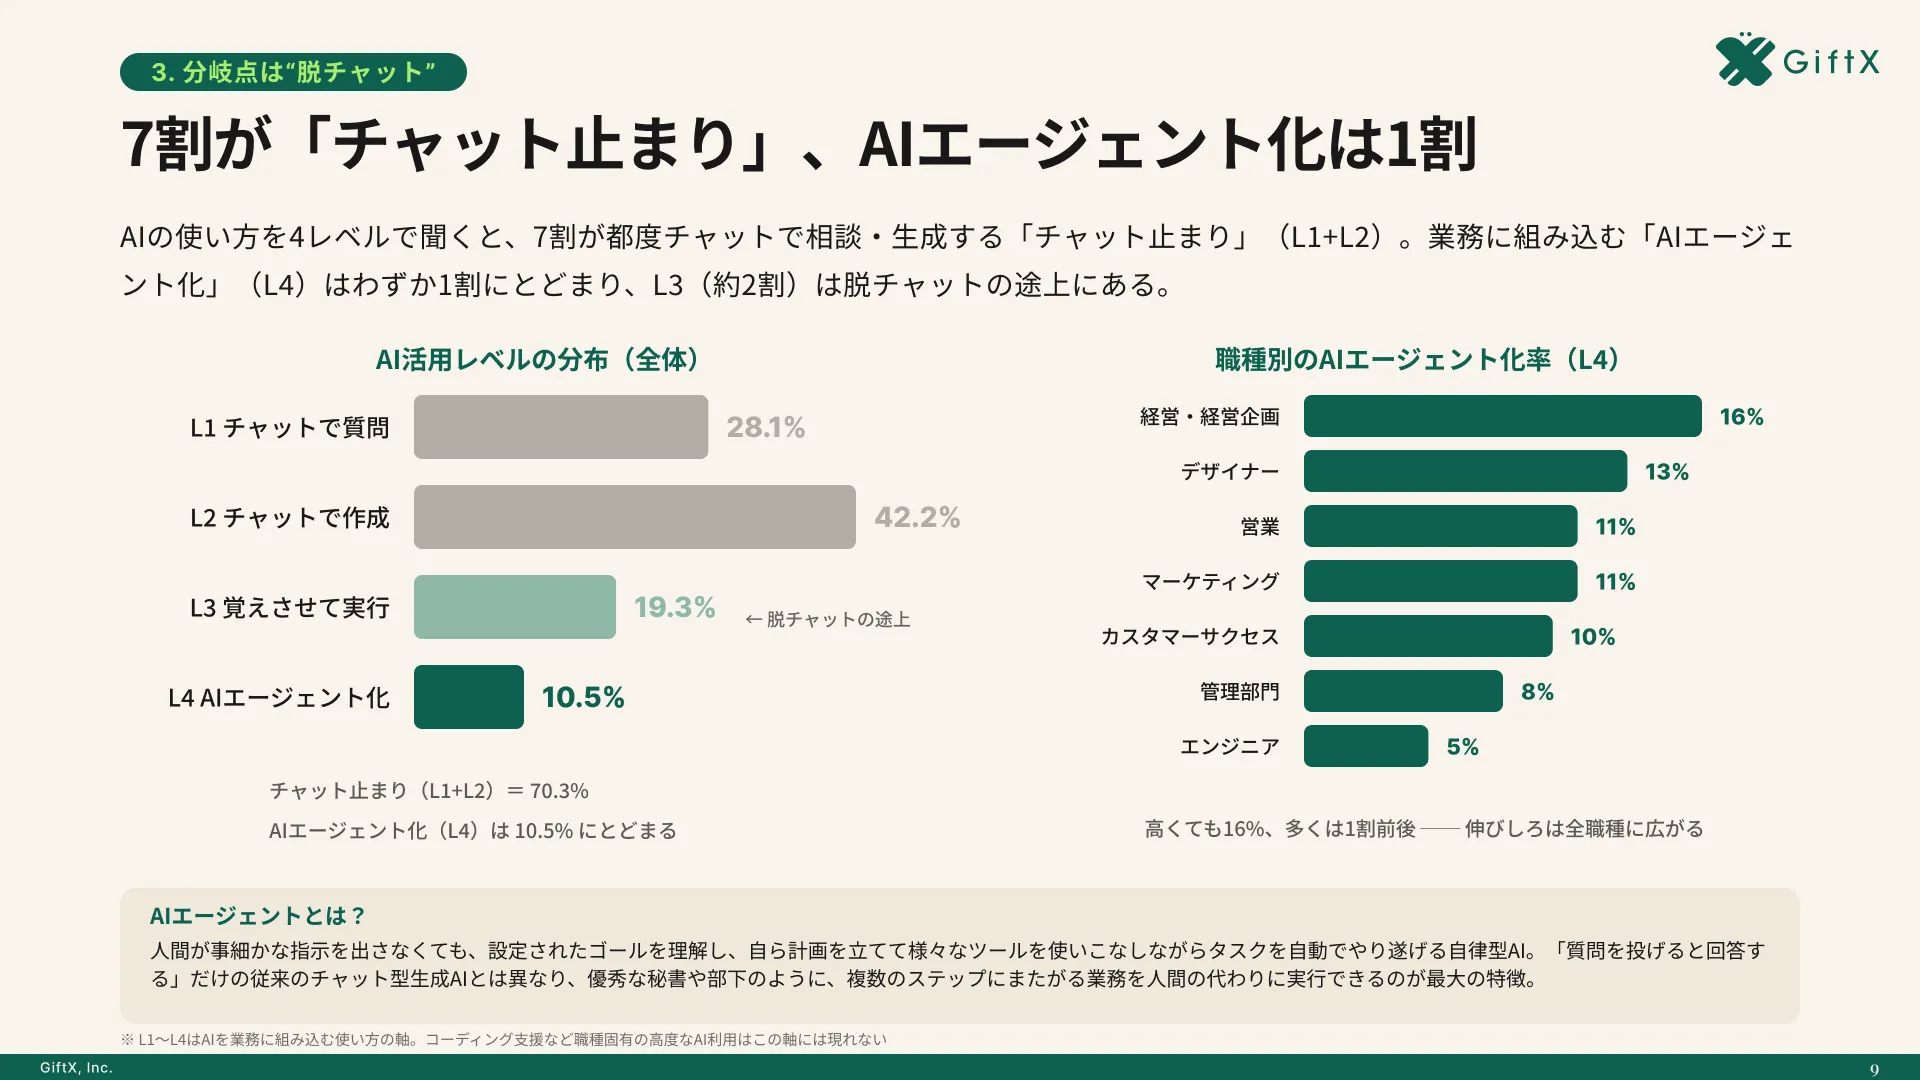
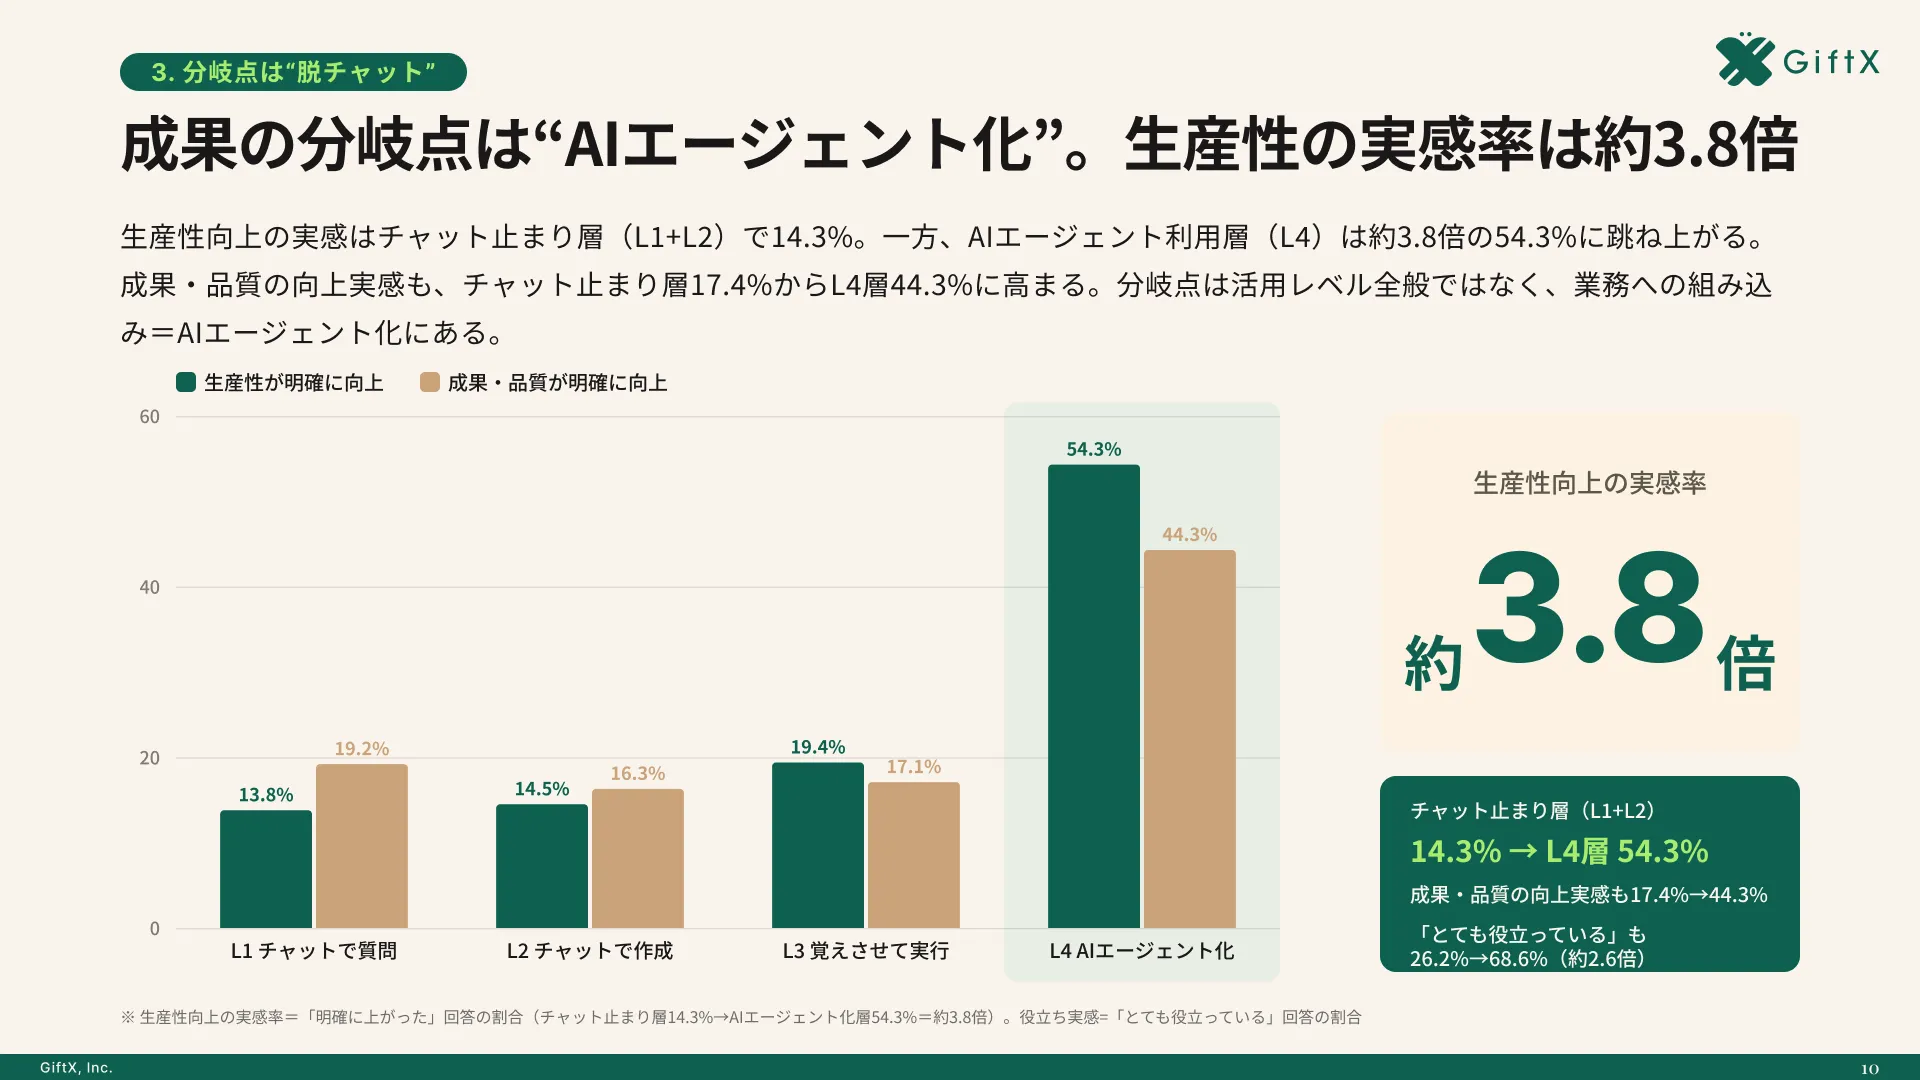
オフィス系7職種のAI利用者669人の調査では、生産性向上を明確に実感した割合が、チャット中心の利用層14.3%に対しAIエージェント利用層54.3%。約3.8倍の差が見られました。
Claude MythosとFable 5.2・Opus 5の違い
Claudeのモデルを比較するとき、Mythosを「Opusより強いモデル」と並べてしまうと判断を誤ります。Mythosは能力の階段ではなく、提供形態の分岐だからです。
| 観点 | Claude Mythos 5.2 | Claude Fable 5.2 | Claude Opus 5.5 | Claude Opus 5 |
|---|---|---|---|---|
| クラス | Mythosクラス(限定提供) | Mythosクラス(一般提供) | Opusクラス | Opusクラス |
| 基盤モデル | Fable 5.2と同一 | Mythos 5.2と同一 | 別系統 | 別系統 |
| 主な用途 | サイバー防御・生命科学の研究 | 開発・業務全般 | 開発・業務全般 | 開発・業務全般 |
| セーフガード | 正当な研究向けに調整 | 一般向け | 一般向け(組織の認証条件により異なる) | 一般向け |
| 利用資格 | 直接利用は審査制 | 一般提供(プラン・組織設定による) | 一般提供 | 一般提供 |
| 入力単価(100万トークン) | 8ドル | 8ドル | 4ドル | 5ドル |
Mythos 5.2とFable 5.2は同じ基盤モデルを使い、セーフガードと利用資格が異なります。別系統のOpus 5.5は、標準APIの入力単価がMythos 5.2の半分です。なお、サイバー防御の認証プログラムでは、審査を通した組織向けにOpus 5.5のサイバー分野のセーフガードも段階に応じて調整されます(出典: Anthropicの5.2発表)。
日常の開発や業務でモデルを選ぶ場面では、Mythosは検討の対象に入りません。選択肢はFableとOpusのどちらか、あるいはSonnetを含めた使い分けになります。モデルごとの使い分けはClaude Opus 5とは?Fable 5との性能・料金の違いを比較で扱っています。Opus 5.5の性能と料金はClaude Opus 5.5とは?性能・料金とOpus 5から切り替える判断軸を整理で整理しています。
関連記事:Claude Codeのモデル一覧と切り替え方|Opus 5・Sonnet 5の使い分け
Claude Mythosを使えない企業が今日から取れる備え
Mythosはサイバー防御や生命科学の研究を行う組織向けの審査制モデルです。申請を進める前でも、自社コードの確認や運用ルールの整備に着手できます。
一般提供のFableで自社のソースコードを確認する
Fable 5.2は、コードの調査やセキュリティレビューにも使えます。扱える作業はセーフガードに従うため、バイナリ解析や悪用可能性の検証を含む場合は作業範囲を確認します(出典: Anthropicの5.2発表)。
申し込み可否を待つより、先にFable 5.2で自社のコードを一度通すほうが、判断材料は早く手に入ります。
関連記事:Claude Code は安全に使える?セキュリティリスクと最初にすべき設定
社内の生成AI利用ルールを先に整える
モデルの能力が上がるほど、社内で「どこまで使ってよいか」が曖昧なままだと運用が止まります。データ保持の条件を受け入れられるか、どのコードなら外部モデルに渡してよいかを先に決めておくと、使える段階になったときに動き出せます。
例えばGiftXの支援先では、生成AIの利用範囲・機密情報の扱い・検収基準を整理したガイドラインを、LLM APIとNotionで策定したケースがあります。委員会形式で約3ヶ月かかっていた策定が約3週間まで縮んだという進め方です。
範囲を区切った工程から任せる
セキュリティ体制の全体をAIで作り直そうとすると、着手できないまま時間が過ぎます。依存ライブラリの棚卸しや設定ファイルの点検といった、範囲が区切られた工程を選ぶほうが先に進みます。GiftXでも、こうした1業務単位のスモールスタートをGiftX AIエージェント構築支援で伴走しています。
AIエージェント導入で陥りがちな3つの落とし穴
Claude Mythosのようなモデルの話を追いかけていると、自社の取り組みも大きく構えたくなります。ただ、実際に手が止まるのはたいてい同じ3か所です。
落とし穴1|フロンティアモデルの登場に合わせて体制ごと作り直そうとする
新しいモデルが出るたびに全体設計から見直そうとすると、検討だけで数か月が過ぎます。モデルは半年で入れ替わるため、体制側を追随させ続けるのは現実的な進め方になりません。
落とし穴2|「AIで守る」の全体像から考えて着手できない
どの工程にどう効くかを網羅的に整理してから始めようとすると、最初の1歩が遠くなります。全体像は、動かしたあとのほうが正確に描けます。
落とし穴3|既製のチャット型AIに聞くだけで終わる
汎用のチャットに質問するだけでは、自社のコードや運用手順に踏み込んだ判断までは届きません。自社の情報を渡し、決まった手順で繰り返し動く形にして初めて、業務フローに組み込めます。
スモールスタートで1業務をAIエージェントに任せる
3つに共通するのは、範囲を広げすぎていることです。まず1業務を選び、そこだけをAIエージェントに任せて成果を確かめてから広げるほうが、結果的に早く進みます。1業務に絞ると、任せる範囲・渡す情報・確認する人が具体的に決まるため、うまくいかなかったときにどこを直せばよいかも見えます。最初の1つで型ができれば、次の業務へは同じ手順を当てはめるだけで広げられます。GiftXでは、こうした進め方をAIエージェント構築支援サービスで支援しています。
Claude Mythosに関するよくある質問
Claude Mythosは日本の企業でも使えますか
日本の企業が使えるかは、所在地や用途などを含めて申請時に確認してください。Mythos 5.2の申し込み先はClaude Mythos 5.2の評価・利用資格・料金にまとめています。
Claude Mythosは一般公開されますか
Mythos Previewを一般提供する計画はないとAnthropicが明言しています。ただし同社は、Mythosクラスのモデルを安全な形で大規模に展開することを最終的な目標として挙げています。
Claude MythosはOpusやSonnetより高性能ですか
Mythos 5.2はFable 5.2と同じ基盤モデルで、違いはセーフガードと利用資格です。Opusクラスとは別系統のモデルで、単純な上位・下位の関係ではありません。
Claude Mythosを使うと自社のコードはどう扱われますか
安全監視のため、原則少なくとも30日のデータ保持が求められます。ゼロデータ保持が必要な組織は契約担当に条件を確認してください(出典: 対象モデルのデータ保持条件)。
Claude Mythosが見つけた脆弱性の内容は公開されていますか
一部は公開されています。Anthropicはソフトウェアの保守担当者に脆弱性を報告し、公開猶予期間を終えたものの詳細を脆弱性開示ダッシュボードで公開しています。
まとめ|Claude Mythosは待つ対象ではなく、備える起点
Claude Mythosは、サイバー防御や生命科学の研究向けのモデルで、直接利用には審査があります。現行のMythos 5.2はFable 5.2と基盤モデルを共有し、セーフガードと利用資格が異なります。
一般公開されないのは、発見と悪用の検証まで一気にこなせる能力が、防御にも攻撃にも同じだけ効くためです。Project Glasswingを通じて、多くの人が使うOSやブラウザの脆弱性がすでに1万件超見つかっており、自社が直接使えなくても影響とは無関係でいられません。
自社が対象外であっても、Fable 5.2で自社コードを確認する、社内の利用ルールを先に決めるといった着手点はあります。範囲を広げすぎず、まず1業務をAIエージェントに任せて成果を確かめることが、結果的に一番早い進め方になります。
AI活用の伴走支援をご検討の方へ
本記事で紹介したAIエージェントの活用に向けて、自社の業務でも具体的に進めたい・相談したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出しから、PoC、本番運用、社内ナレッジ化まで伴走します。
AI活用にご関心のある方は、ぜひ一度ご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら