

GitHub Agentic Workflowsとは
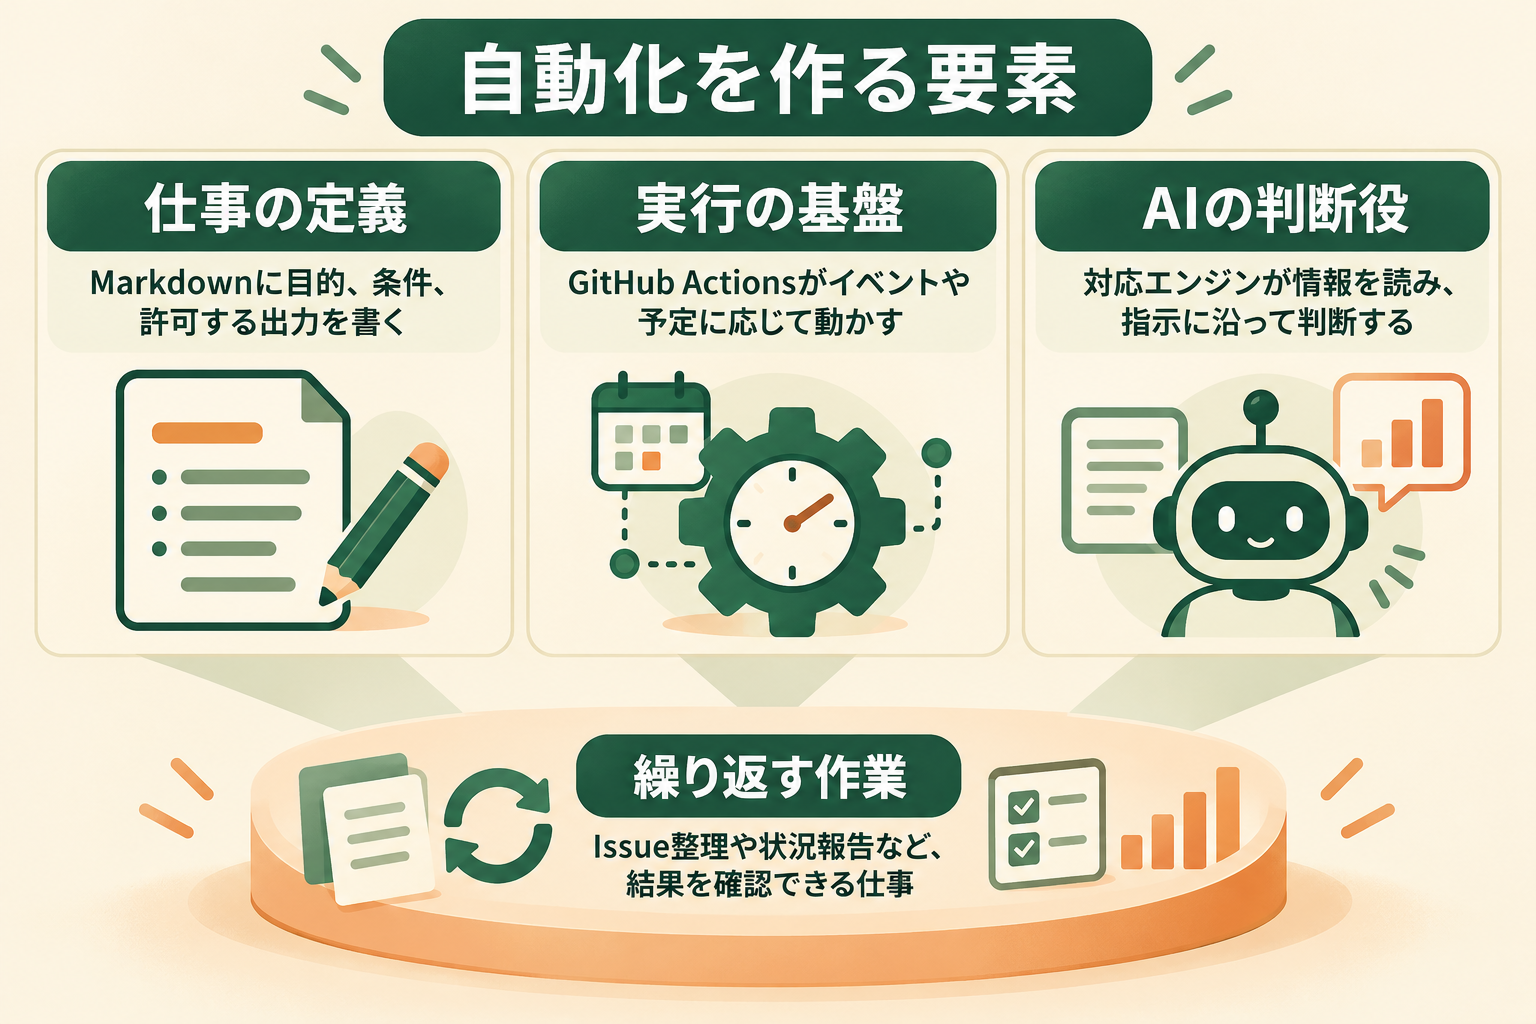
GitHub Agentic Workflowsは、自然言語で記述したタスクをGitHub Actionsのワークフローとして実行するためのプロジェクトです。決められた時刻やイベントをきっかけに、AIエージェントが対象の情報を読み、指示と設定の範囲で作業します。
リポジトリにある情報を使って作業する
リポジトリは、コードや文書、その変更履歴を管理する場所です。GitHubでは、課題を記録するIssueや、変更案をレビューするプルリクエストも関連付けて扱います。Agentic Workflowsは、こうした情報を使う反復的な仕事へAIを組み込むための選択肢です。
例えば、一定期間に更新されたIssueやプルリクエストを調べ、担当者向けの状況報告を作る仕事が考えられます。毎回同じ項目を集める部分と、内容を読んで要点を整理する部分が組み合わさった作業です。後者のように、文章の意味や状況に応じた判断が必要な部分をAIが担います。
一方、実行のたびにどの情報を読むか、結果をどこへ出すかまで無制限に任せるわけではありません。対象のリポジトリ、使えるツール、許可する出力などを定義します。導入では「AIに何をお願いするか」と同時に、「どこまで操作できるようにするか」を管理者が確認します。
一般提供で利用を検討する際の前提
GitHubは2026年10月28日(米国時間)、Agentic Workflowsの一般提供を発表しました。GitHub Nextのオープンソースプロジェクトとして開発され、Issueの分類、CI失敗の調査、文書の更新などの用途が紹介されています。CIは、コードの変更に応じてテストなどを継続的に行う仕組みです。
公式発表では、GitHub.comのFree、Team、Enterpriseで利用でき、既定のCopilot CLIエンジンにはCopilotのライセンスが必要とされています。組織の利用ポリシーや接続するAIの条件は、導入先ごとに確認します。GitHubのアカウントがあることだけで、必要な設定がすべて済んでいるとは限りません。
一般提供という提供段階と、個別の作業をそのまま本番運用できるかは別の判断です。対象の情報量、出力の確認方法、権限、費用を決め、小さな処理で結果を見ます。自社の運用条件に合わせて試すことが、継続して使えるかを判断する材料になります。
GitHub ActionsとAIエンジンを組み合わせる
GitHub Actionsは、イベントやスケジュールに応じて処理を実行する基盤です。Agentic Workflowsでは、その基盤にAIエンジンと自然言語の指示を組み合わせます。実行のきっかけやログを扱う部分と、内容を読んで判断する部分を分けると役割を理解しやすくなります。
同じ「自動化」でも、決まったコマンドを実行すれば終わる仕事と、文章を読んで分類する仕事では必要な仕組みが異なります。前者は通常のActionsだけで実装できる場合があります。後者について、AIへ渡す目的、判断基準、結果の形式を定義するのがAgentic Workflowsの利用場面です。
また、GitHub Copilotは利用できるAIエンジンの一つです。Agentic Workflows自体をCopilotの別名と捉えると、実行基盤や設定の役割を見失います。どのエンジンを動かすかと、どの手順で定期実行するかを別々に決める仕組みとして理解しましょう。
GitHub Agentic Workflowsでできることと仕組み
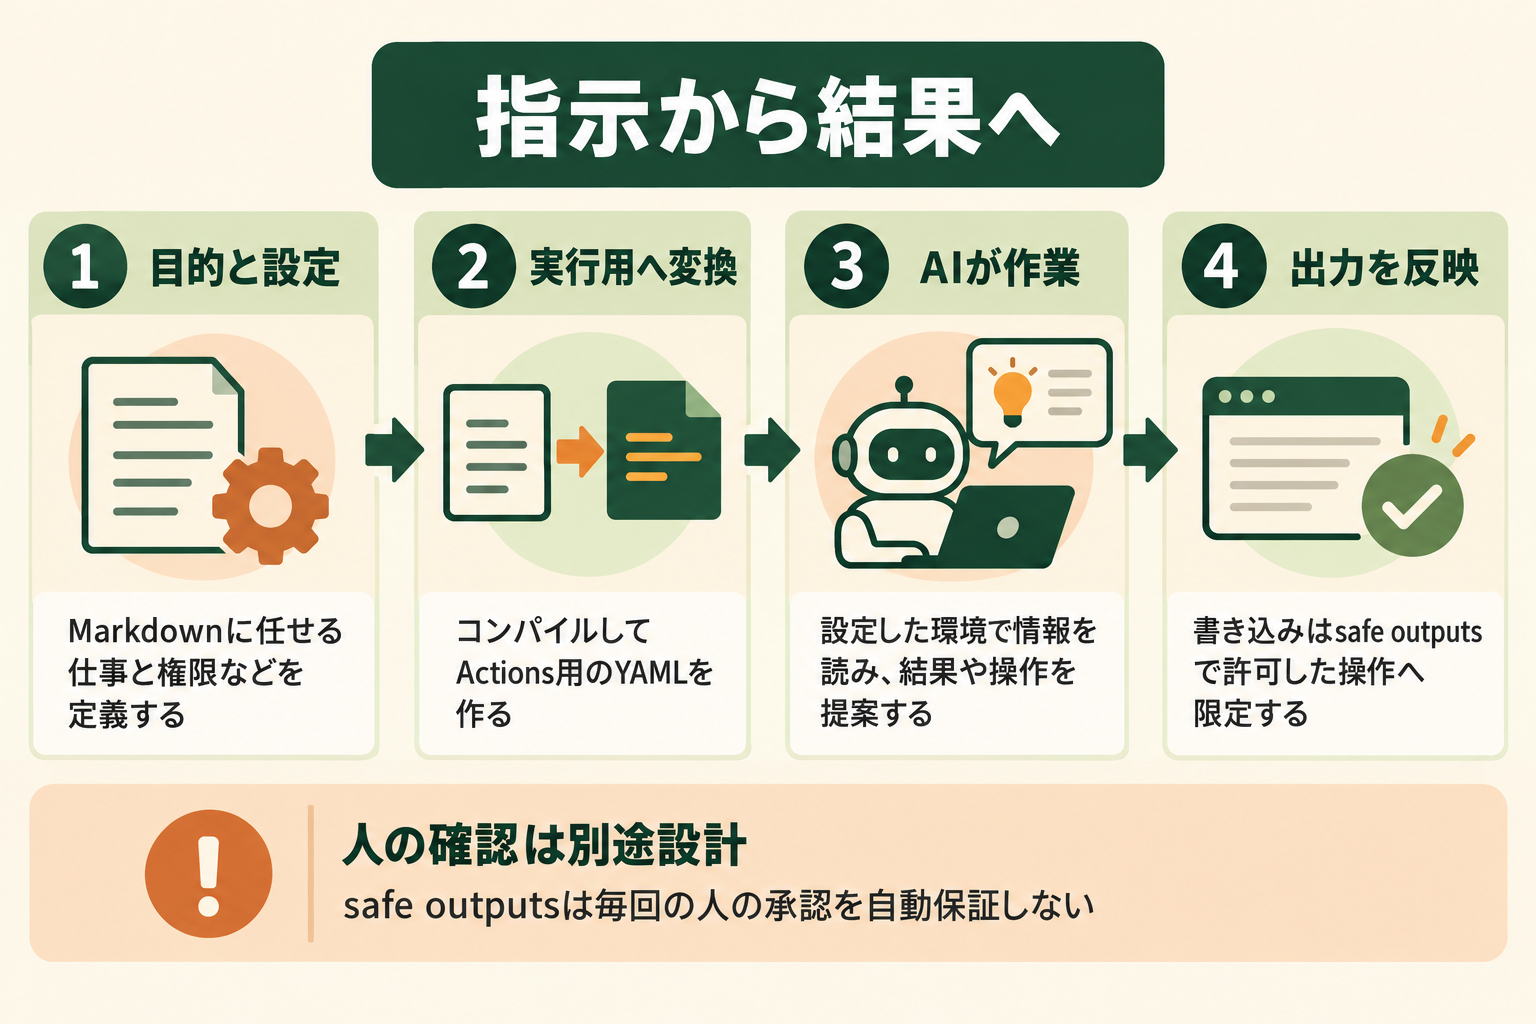
Agentic Workflowsの基本は、Markdownの定義を実行可能なワークフローへ変換し、設定された環境でAIを動かす流れです。記述、実行、結果の反映という段階ごとに、何を人が確認するかを整理できます。
Markdownに目的と設定を書く
Markdownは、見出しや箇条書きなどをテキストで記述できる形式です。Agentic Workflowsでは、ファイル冒頭の設定部分に実行条件や権限などを置き、その後の文章でAIに任せる仕事を説明します。自然言語で目的を書く部分と、機械が解釈する設定部分の両方を扱います。
例えば「最近の変更をまとめる」だけでは、対象期間や読者、必要な情報が曖昧です。「前回の報告以降に更新された対象を調べ、完了した変更と確認待ちの項目を分け、根拠のリンクを添える」と定めれば、出力を確認する基準ができます。AIへの依頼を、担当者同士で共有できる作業定義にするイメージです。
実行用のYAMLへコンパイルする
作成したMarkdownは、GitHub Actionsで実行できるYAMLのワークフローへ変換されます。この変換をコンパイルと呼びます。自然言語の本文だけでなく、実行条件や利用するツールを含めた設定が実行の土台になります。(出典: 公式の仕組み解説)
文章を変更した後は、実行用の定義へ反映されているかも確認します。元の指示だけを読んで「この内容で動いている」と判断せず、生成されたファイルや実行ログを確認してください。依頼内容のレビューと、実行設定のレビューを分けることで、内容は正しいが実行条件が違う、といった問題を見つけやすくなります。
Issue整理や報告などに利用する
公式には、Issueの分類、失敗した処理の調査、ドキュメントやテストの改善などが用途として示されています。選ぶ際は、成果を人が確かめやすいものから始めると評価しやすくなります。報告なら参照元が正しいか、分類なら決めた基準に合っているかを確認できます。
仕事を選ぶときは、入力と出力を一組で書きます。「Issueを読む」だけでは完了が判断できません。「対象のIssueを読み、要対応のものを理由とリンク付きで報告する」なら、抜けや誤りを具体的に評価できます。最初から文書更新やコード変更まで一つにまとめず、必要な結果を絞りましょう。
safe outputsで反映する操作を限定する
既定ではエージェントに読み取り専用の権限を与え、書き込みが必要な場合はsafe outputsという仕組みを使います。AIが提案する操作と、許可された操作を実行する段階を分け、どの種類の出力を認めるかを設定できます。例えば報告をIssueとして作る場合も、どの操作を許可しているかが確認対象です。
safe outputsがあることは、あらゆる出力を毎回人が承認することと同じではありません。人の確認をどこに置くかは、ワークフローと運用の設計で決めます。内容の正しさと、操作できる範囲を別に確認することが大切です。(出典: 公式アーキテクチャ)
GitHub Agentic Workflowsの始め方
初回は、開発担当者が環境と権限を準備し、内容を確認しやすい報告用途から試す方法があります。ここでは公式クイックスタートで案内されているrepo-statusを例に、準備から運用判断までを整理します。
1.リポジトリの権限と実行環境を確認する
公式の開始手順では、対象リポジトリへの書き込み権限、GitHub Actionsが有効であること、GitHub CLIの準備と認証などが前提になります。CLIは、コマンドを入力して操作するための道具です。担当者の端末と、実際にワークフローが動く環境を分けて確認します。
管理者は、対象のリポジトリでActionsを利用できるか、利用するAIサービスが組織で許可されているかを確認します。別のリポジトリで動いた設定をコピーしても、同じ権限や契約が使えるとは限りません。最初の実行先は、確認する情報や許可する操作を把握できる範囲に絞るとよいでしょう。
作業の依頼者は、対象とするIssueや文書、報告を読む人、許可する出力を伝えます。機密情報を含むリポジトリなら、AIへ送信してよい範囲も管理者と確認します。導入するツール名だけでなく、どの情報を処理するのかを共有することが準備の出発点です。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。


2.拡張機能を入れ、サンプルを追加する
公式手順では、GitHub CLIへgh extension install github/gh-awで拡張機能を追加します。続いてgh aw add-wizard githubnext/agentics/repo-statusを実行すると、ワークフローを追加するための案内が始まります。実際のコマンドは最新版の公式ガイドと照合してください。(出典: 公式クイックスタート)
repo-statusは、最近のIssueやプルリクエストなどを調べて状況を報告する例です。最初から自社専用の複雑な処理を書き始める前に、定義ファイルの置き場所、実行方法、結果の見方を確認する材料として使えます。追加されるファイルを見てから、対象リポジトリへ反映しましょう。
ウィザードは、エンジンや認証の設定、ワークフローの追加などを案内します。途中の選択によっては、リポジトリへの反映を伴います。画面に出る指示を機械的に進めず、直接反映するのか、プルリクエストで確認するのかをチームの運用に合わせて選んでください。
3.利用するAIエンジンと認証を設定する
クイックスタートでは、Copilot、Claude Code、Codex、Gemini、Piといったエンジンが案内されています。利用できる認証方法や費用はエンジンごとに異なります。普段チャットサービスへログインできることと、ワークフローから同じ方法で利用できることを混同しないようにします。
例えば外部サービスのAPIを使う場合は、そのサービスの認証情報や課金条件を確認します。APIは、ソフトウェア同士が機能を利用するための接続方法です。認証情報をMarkdown本文やリポジトリへ直接書かず、公式手順と組織の管理方法に従って登録してください。
エンジンを選ぶときは、使えることだけでなく、対象の情報を扱える契約か、運用担当者が利用量を確認できるかも見ます。導入後に担当者の個人契約へ依存していると分かると、運用の引き継ぎが難しくなります。誰の契約と権限で動くのかを記録しておきましょう。
4.任せる作業と完了条件を具体化する
最初に定義する作業は、入力、対象期間、判断基準、出力先をまとめて書きます。報告用途なら、根拠のリンクを添えること、不明な点を断定しないこと、変更してはいけない対象を明示する方法があります。必要な情報が足りない場合に、どのように報告するかも決めておくと確認しやすくなります。
例えば「今週の進捗をまとめる」では、終了したIssueと議論中のIssueが混ざるかもしれません。「期間内に完了したもの、対応中のもの、判断待ちのものを分ける」と定めれば、分類が適切かを評価できます。採用した分類基準は、担当者が手作業で行うときにも説明できるものにしておきます。
実行頻度も作業の目的に合わせます。週次の会議資料が目的なら、変更のたびに起動する必要があるかを検討します。結果を読む頻度と実行頻度が離れていると、確認されない出力や不要な利用料が増えます。いつ、誰が結果を見るかから逆算して設定しましょう。
5.実行結果とログを確認する
導入後は、Actionsの実行画面やgh aw statusなどで状態を確認します。成功と表示されたことと、報告の内容が正しいことは別の確認項目です。対象期間が合っているか、参照元が実在するか、重要な項目が抜けていないかを、元の情報と照合します。
失敗した場合は、AIの指示が曖昧なのか、認証や権限が不足しているのか、実行環境の問題なのかを分けます。内容の指示を変えても、権限不足は解決しません。実行ログのうち、止まった工程とエラーの内容を確認し、秘密情報を含めずに担当者へ共有します。
運用へ移す前には、停止する条件と再実行する条件を決めます。出力に誤りがあった場合、設定を直して再実行すれば済むのか、すでに作成されたIssueなどの整理が必要かも考えます。出力先を限定して試すことで、失敗時の対応範囲を把握しやすくなります。
週次報告を試す場合の役割分担例
次は、週次報告を題材にした仮想の運用例です。導入効果の実績や、削減できる時間を示すものではありません。情報を集める作業と、結果を承認する作業をどう分けるかを整理しています。
| 作業 | 手作業中心の場合 | Agentic Workflowsを試す場合 |
|---|---|---|
| 対象を集める | 担当者が期間内の更新を探す | 指定した条件でAIが調べる |
| 要点をまとめる | 担当者が分類し文章にする | 分類基準に沿った報告案を作る |
| 根拠を確認する | 作成者が元の情報へ戻る | 確認担当者がリンクと内容を照合する |
| 次の対応を決める | 担当者同士で判断する | 報告案を基に担当者同士で判断する |
例えば、報告案に「対応済み」と書かれていても、Issueが閉じられた理由によって意味は変わります。人が確認する箇所を残し、誤りの種類を記録すると、指示を改善するのか、対象を限定するのかを判断できます。自動化後の仕事が何に変わるかまで含めて試行を評価しましょう。
GitHub Agentic Workflowsの料金と費用
費用は、GitHub Actionsの実行に使う計算資源と、AIエンジンの推論に使う料金を分けて確認します。ワークフローの定義が公開されていることだけを理由に、運用費がかからないとは判断できません。
Actions実行費とAI利用料を分ける
2026年10月時点の公式コスト管理ガイドでは、Actionsの実行時間とAIモデルの利用が主要な費用として説明されています。金額は、リポジトリやランナーの条件、エンジン、モデル、実行量によって変わるため、導入先の契約で確認してください。
| 費用の項目 | 主に影響する条件 | 確認する場所・内容 |
|---|---|---|
| Actionsの実行 | 実行時間、ランナー、契約の枠 | GitHubの利用・請求情報 |
| Copilot経由のAI利用 | ライセンス、モデル、実行内容 | Copilotの契約と利用状況 |
| 外部AIエンジン | 提供元、モデル、入出力の量 | 対象サービスのAPI料金と請求 |
| 自己管理の実行環境 | 用意する基盤と保守 | 基盤費用、管理担当者の作業 |
| レビュー・運用 | 出力数、確認内容、障害対応 | チーム内の担当と作業記録 |
例えば、同じ報告でも対象期間や読み込む情報量を広げれば、実行時間とAI利用量が変わります。試行時には一回の料金だけを見ず、設定した頻度で継続した場合に、どのくらいの出力と確認作業が生じるかを併せて考えます。
見積もりと実際の請求を照合する
公式ガイドでは、実行ログなどで利用状況を確認する方法が案内されています。AIクレジットの推計は、参考となるモデル価格に基づく計算であり、実際の請求と完全に一致するとは限りません。予算を決める際は、推計の値と契約上の請求情報を区別します。(出典: 公式コスト管理ガイド)
GA発表では、gh aw forecastが正式な機能となり、脅威検出に使うクレジットを含む予測や月次の範囲を扱う改善も示されています。予測値は試行計画の参考にし、運用開始後の利用実績で見直すとよいでしょう。予測が出たことだけで、追加の請求が発生しないとは判断しません。
不要な実行を減らす設計にする
費用を管理するには、毎回AIの判断が必要な作業かを確認します。決まった形式への変換や単純な条件判定なら、通常のスクリプトで処理できる場合があります。AIに渡す前に対象を絞ることで、読み込む量や実行する回数を抑えられる可能性があります。
運用ルールには、実行頻度、同時実行、処理対象、予算の確認担当を含めます。変更のたびに起動する設定が必要なのか、定期報告で足りるのかを検討してください。費用だけでなく、出力を確認できる量に収まっているかが、継続して使うための判断材料になります。
GitHub Agentic WorkflowsとActions・Copilotの違い
GitHub Agentic Workflows、通常のGitHub Actions、GitHub上のCopilotによる作業は、いずれも開発に関連する仕事を支援します。下表では、指示の書き方、実行の単位、判断が必要な部分、結果の確認方法で整理しています。製品名だけで置き換えを決めず、定期的な処理か、個別に依頼する作業かを基準に考えると選びやすくなります。
| 観点 | GitHub Agentic Workflows | 通常のGitHub Actions | GitHub上のCopilotによる作業 |
|---|---|---|---|
| 主な定義 | Markdownの指示と実行設定 | YAMLに記述した処理 | セッションで与える依頼 |
| 実行の単位 | イベント・定期実行など | イベント・定期実行など | 個別の調査・変更依頼など |
| 得意な対象 | 文章の理解や状況判断を含む反復作業 | 決まったコマンドや条件による処理 | 対話しながら進める調査や実装 |
| AIの利用 | 対応エンジンを設定して使う | 必須ではない | Copilotの利用条件に基づく |
| 確認するもの | 定義、ログ、内容、許可した出力 | 設定、ログ、処理結果 | 提案内容、変更、テスト結果 |
例えば、毎週の更新内容を読む作業はAgentic Workflowsの候補になり、ビルドの成否を調べるだけなら通常のActionsで足りる場合があります。一方、個別の機能変更について対話しながら調査や実装を依頼するなら、Copilotのセッションが候補になります。
オフィス系7職種のAI利用者669人の調査では、生産性向上を明確に実感した割合が、チャット中心の利用層14.3%に対しAIエージェント利用層54.3%。約3.8倍の差が見られました。


GitHub Agentic Workflows|反復する判断を定義する
Agentic Workflowsは、繰り返し行う作業をファイルとして管理し、その都度AIに情報を読ませたい場合に候補になります。指示や権限の設定をレビューできるため、個人のチャットに依頼方法が残るだけの状態から、チームで確認できる定義へ整理できます。
ただし、繰り返す価値があるかは先に確認します。一度だけ調べればよい内容を定期実行にすると、設定や保守の仕事が増えます。対象が継続的に更新され、結果を読む担当者がいる仕事に絞ると、運用の目的が明確になります。
GitHub Actions|決めた手順を実行する
通常のActionsは、テスト、ビルド、決まった条件による処理など、手順を明示できる仕事に適しています。AIによる判断が不要なら、既存の処理を維持する選択ができます。すべてをAgentic Workflowsへ置き換える必要はありません。
例えば、失敗を検知する処理は従来のActionsで行い、失敗の内容を読んで調査案をまとめる部分にAIを使う分担も考えられます。どこから意味の解釈が必要になるかを区切ると、既存の自動化を活かしながら追加する範囲を決められます。
Copilot|個別の依頼を対話で進める
GitHub上のCopilotは、リポジトリを調べ、変更を計画し、実装やテストを進める作業を扱います。現行の公式説明では、依頼の内容に応じて変更案をレビューし、プルリクエストへ進める流れが案内されています。利用する環境や機能は、契約と組織の設定に合わせて確認します。(出典: GitHub上のCopilot公式説明)
個別の課題について途中で相談や修正を重ねたい場合は、セッションで進める形が合うことがあります。Agentic Workflowsは、その依頼を一定の条件で繰り返す必要があるかを考えて追加します。対話で試した作業があるからといって、そのまま無人の定期処理へ移すことは避けましょう。
GitHub Agentic Workflowsの安全性と注意点
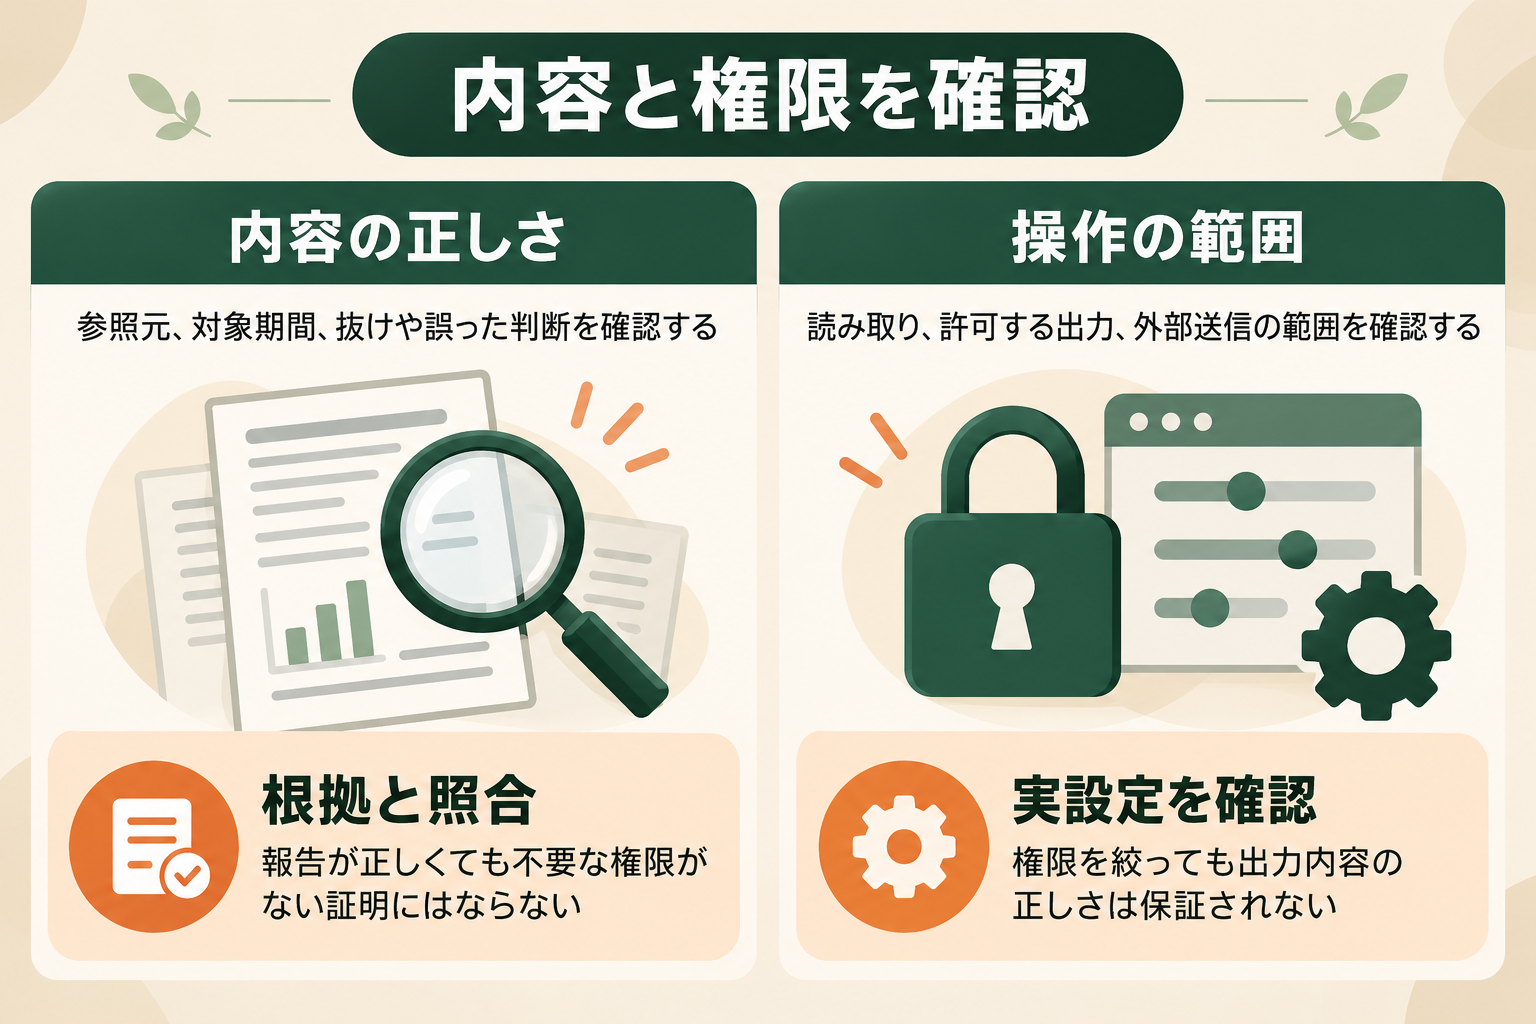
安全性を考える際は、AIが作る内容の正しさと、実行環境が持つ操作権限を別々に評価します。正しい報告を作れたことは、不要な権限がないことの証明にはなりません。権限を絞ったことも、出力内容が正しいことを保証しません。
読み取り専用の既定値と実設定を確認する
公式には、読み取り専用の既定動作、サンドボックス、通信を制御する仕組みなどが説明されています。サンドボックスは、実行するプログラムの影響を制限するための環境です。ただし、ワークフローに独自の処理や認証情報を追加すると、その部分の権限も評価する必要があります。
特に、エージェントの前後で動く独自のスクリプトやActionsまで、同じ制約の中にあると決めつけないようにします。公式アーキテクチャも、カスタムの処理や設定を利用者側の信頼境界として扱っています。設定ファイルだけでなく、実行する各工程を確認してください。
safe outputsの種類と反映先を絞る
safe outputsは、AIが提案した内容を許可された操作へつなぐための仕組みです。導入時には、必要な出力の種類と反映先を絞ります。報告を作るだけの試行で、コード変更や広い範囲の更新まで許可する必要があるかを見直しましょう。
また、出力を作った後に誰が見るかを決めます。人の承認を必須にしたい場合は、使用する設定や保護ルールでその条件を実現できるかを確認します。safe outputsという名称だけを根拠に、すべての変更が人の承認待ちになるとは説明しないようにしてください。
外部の文章を指示として扱わせない
Issueの本文やコメントには、第三者が書いた文章が含まれます。その中にAIへの指示に似た内容があっても、処理すべきデータと、ワークフローの正規の指示を分ける必要があります。公式の保護機能があっても、利用者が対象と権限を確認する役割は残ります。
確認項目には、不審な指示に従った出力がないか、必要以上の情報を外へ送っていないかを含めます。機密情報を扱う場合は、モデル提供元の条件やログの扱いも確認してください。接続先を許可することと、その接続先へのあらゆる送信を許可することは同じではありません。
失敗時の停止と再実行を決める
運用開始前に、誤った出力を見つけたときに止める人と、設定を修正する人を決めます。再実行によって同じ報告が重複しないか、すでに反映した内容の訂正が必要かも確認します。対象と出力を小さく始めれば、問題が起きたときの対応範囲を把握しやすくなります。
GitHub Agentic Workflowsのよくある質問
導入の検討で混同しやすいのは、自然言語で依頼できることと、運用設定まで不要になることです。作業の目的を決める役割と、環境や権限を管理する役割を分けて考えましょう。
エンジニア以外も利用できますか?
目的、報告の形式、分類の基準などは、対象の仕事を知る担当者が整理できます。一方、初期設定にはリポジトリの権限、GitHub CLI、Actions、AIの認証などの知識が必要です。非エンジニアだけで導入を完結させる前提にせず、開発担当者と分担する方法が適しています。
例えば、報告を読む人が「何があれば判断できるか」を定め、開発担当者が実行条件を設定します。出力を評価する役割は、実装担当者だけに限定しないほうが、実際の仕事に合っているかを確かめやすくなります。
Markdownを書けば設定は終わりますか?
終わりではありません。Markdownに目的と設定を書き、実行用のワークフローへ変換し、認証や権限を整えて実行します。指示を更新した場合には、実行される定義へ反映されたかも確認します。読みやすい文章と、動作する環境の両方が必要です。
最初は公式サンプルで、定義ファイル、実行ログ、出力先がどのようにつながるかを確認するとよいでしょう。その流れを理解してから、自社の対象期間や分類基準へ調整します。
既存のGitHub Actionsを置き換えますか?
すべてを置き換えるものではありません。Agentic Workflows自体がActions上で動きます。決められた処理だけで済む部分は従来の仕組みを使い、文章の理解や状況判断が必要な部分へAIを追加する考え方があります。
既存処理に問題がない場合は、何を改善したいのかを先に決めます。手段を変えること自体を目的にせず、人が読んで整理している部分に反復性があるかを確認してください。
自動的にリポジトリを書き換えますか?
既定の読み取り専用動作と、safe outputsなどで許可する操作を分けて確認します。実際に何が書き込まれるかは、ワークフローの設定によります。Issue作成とコード変更では影響範囲が違うため、出力の種類を具体的に確認することが大切です。
人による承認を必須にしたい場合には、その条件を設定と運用で明確にします。設定名を見ただけで判断せず、小さな試行で反映される場所とタイミングを確認しましょう。
一般提供なら、どの作業でも任せられますか?
一般提供はサービスの提供段階を示すもので、個別の作業の正確さや費用を保証するものではありません。対象の情報、必要な権限、出力の確認方法によって適否は変わります。最初に小さな作業を選び、結果と利用量を見てから対象を増やしてください。
まとめ:GitHub Agentic Workflowsは小さな処理から確認する
GitHub Agentic Workflowsは、Markdownで定義した仕事をActions上のAIエージェントで継続して実行する仕組みです。導入では、AIに任せる判断、実行費用、許可する書き込み、出力を確認する担当者をそろえましょう。スモールスタートで1業務をAIエージェントに任せ、結果を見ながら自動化・効率化の範囲を広げることがポイントです。対象業務の整理から運用への組み込みまで検討したい方は、GiftX AIエージェント構築支援をご活用ください。
AIエージェントで日々の作業を自動化したい方へ
AIエージェントを業務に組み込むには、任せる作業の範囲と、結果を確認する手順を一緒に設計することが大切です。
GiftX AIエージェント構築支援では、業務の整理からエージェントの構築、運用への組み込みまでを支援します。まず一つの作業を対象に、必要な情報や連携先、担当者の確認ポイントを明らかにするところからご相談いただけます。
繰り返し発生する作業を見直したい方や、自社の業務に合うAI活用を具体化したい方は、サービスの詳細をご確認ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら