

IAM Helperとは何か
IAM Helperは、Google Cloudの権限管理の手順をAIエージェントが扱えるようにした仕組みです。
Google CloudのIAM操作を支援するエージェント向けの手順
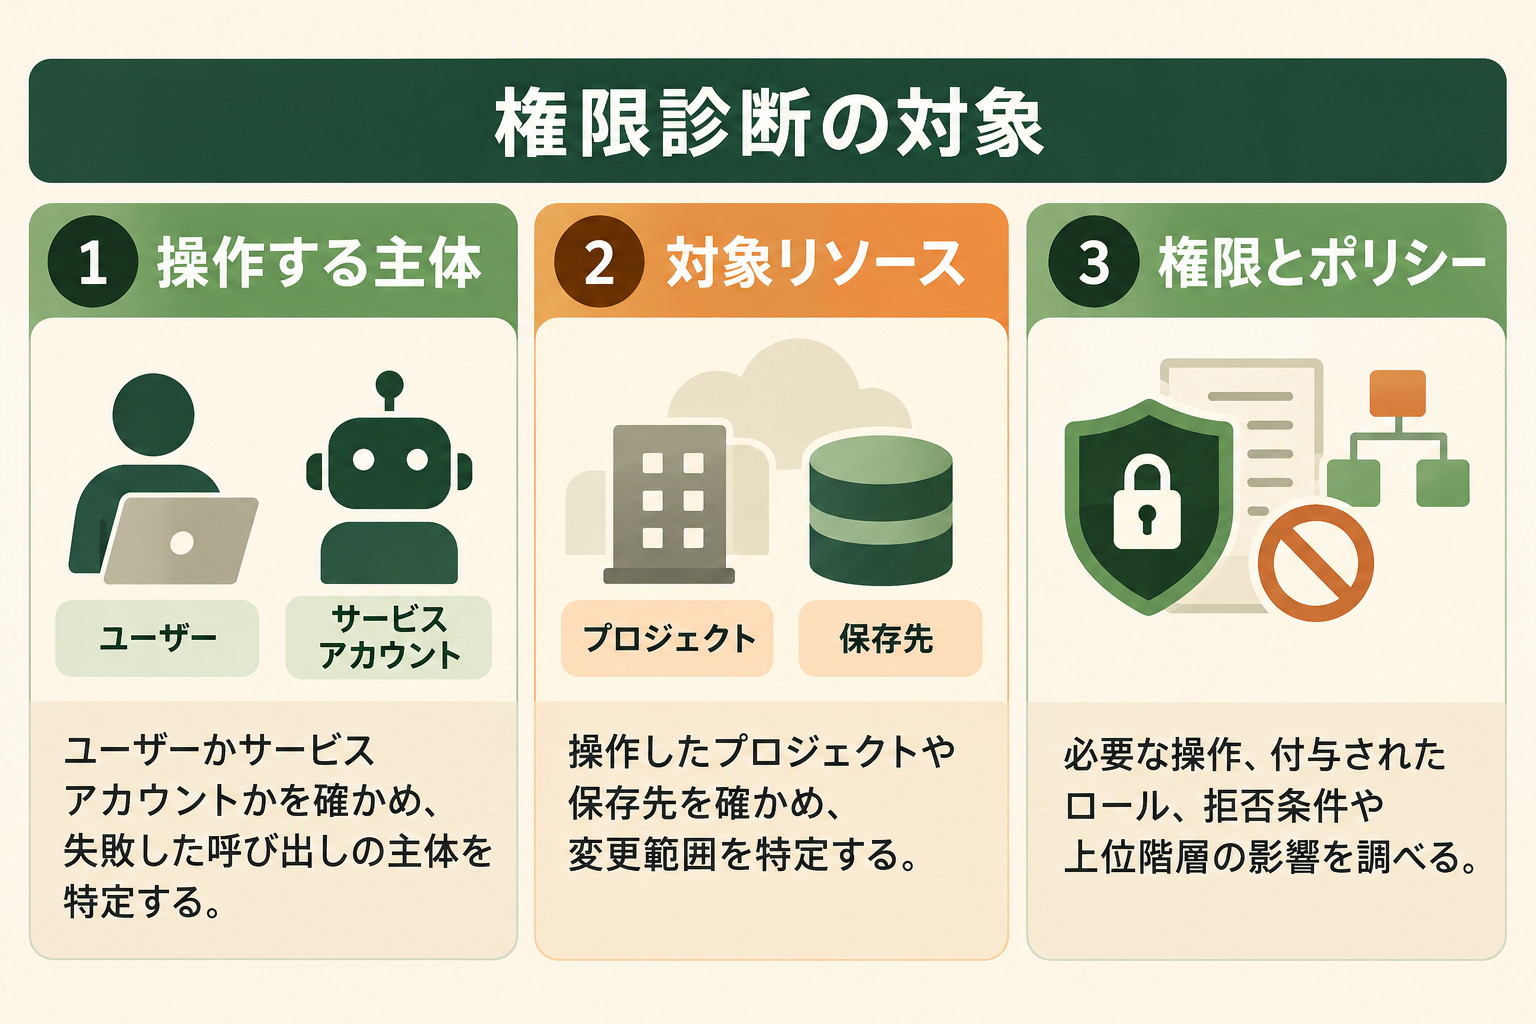
Google CloudのIAMは、誰が、どのリソースに、どの操作を行えるかを管理する機能です。人のアカウントだけでなく、アプリケーションが使うサービスアカウントなども管理対象になります。IAM Helperは、この権限管理に必要な調査や変更の手順をエージェントから呼び出せる形にします。
たとえば、アプリケーションのデプロイが権限不足で止まったときには、エラーになった操作と実行主体を確かめます。そのうえで、付与されているロールや拒否する条件を調べ、最小権限の考え方に沿って、必要な変更を考えます。IAM Helperが支援するのは、このような一連の作業です。
Google Cloudの公式発表では、Agent SkillsとMCP Toolsを使う構成が示されています(出典: cloud.google.com)。Gemini CLIやGemini Cloud Assist、Claude Codeなどのエージェントから利用する想定です。単独のチャット画面として理解するより、権限管理の作業をエージェントに教える部品と捉えると分かりやすくなります。
最初に押さえたいプリンシパル・ロール・リソース
IAMの診断では、会話で「自分には権限がある」と伝えるだけでは対象を特定できません。操作を実行した主体と、人が画面にログインしているアカウントが違うことがあるためです。調査を依頼するときには、次の用語を分けて伝えます。
| 用語 | 意味 | 調査で確かめる内容 |
|---|---|---|
| プリンシパル | 操作を行う主体 | ユーザーか、サービスアカウントか |
| ロール | 許可される操作をまとめたもの | 必要な権限を含んでいるか |
| リソース | 操作の対象 | どのプロジェクトや保存先なのか |
| ポリシー | 権限の割り当てや拒否を定める設定 | 対象への適用範囲と条件は何か |
Google Cloudでは、組織やフォルダなど上位の階層に設定した権限が下位へ影響することがあります。目の前のリソースだけを見ても原因を説明できない場合がある、という点が重要です。用語と階層の基本は、IAMの概要で確認できます。
広い権限を付けてエラーを消す前に原因を確かめる
権限エラーへの対応では、操作を成功させることと、適切な権限にすることを別々に確認します。広いロールを付ければ操作が成功しても、ほかのリソースまで変更できる状態になるかもしれません。まず失敗した操作に必要な権限を特定し、既存の運用と照らして判断する順番が適しています。
IAM Helperを使う場合も、依頼は「動くようにして」だけで終わらせないようにします。「検証用のサービスアカウントが、指定した保存先へファイルを追加できるようにしたい」と対象を絞ると、提案を確認しやすくなります。成功条件を具体化することは、エージェントに渡す作業範囲を決めることでもあります。
なお、AWSのIAM Roles Anywhereで用いるCredential Helperなどは別の仕組みです。検索結果に「IAM」「Helper」が含まれていても、本記事の対象はGoogle Cloudが公開したIAM Helperです。導入手順を探す際には、提供元と用途を最初に確認してください。
IAM HelperのAgent Skillsでできること
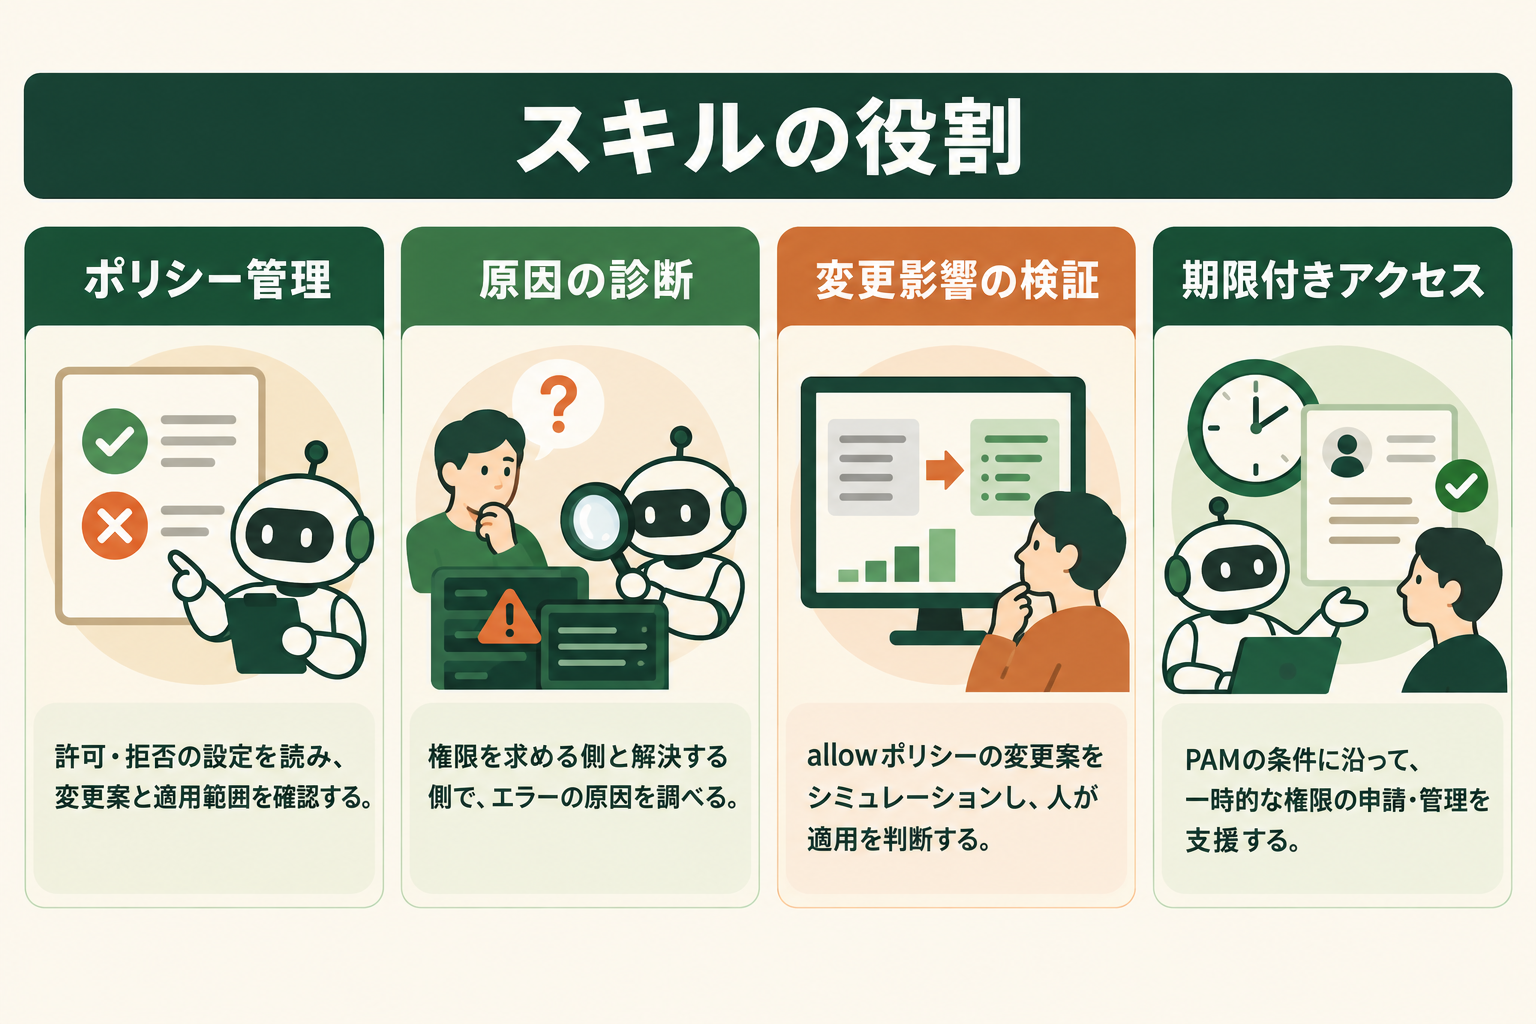
Agent Skillsは、エージェントが特定の作業を進めるための説明や手順をまとめたものです。IAM Helperでは、ポリシー管理、問題の診断、変更のシミュレーション、一時的な権限管理が主な領域になります。
ポリシー管理で変更案を組み立てる
ポリシー管理のスキルは、許可する設定であるallowポリシーと、拒否する設定であるdenyポリシーを扱います。公式のスキルでは、allowのv1とdenyのv2が対象として示されています。公開範囲が広がる設定や、強い基本ロールの付与などに注意を払う手順も含まれます。
ここでのポイントは、権限を一つ追加する依頼でも、確認すべき条件が複数あることです。追加先のリソース、対象のプリンシパル、既存の割り当てを確認しなければ、意図しない範囲へ作用する可能性があります。依頼文には変更したい理由と、変更してはいけない範囲も添えるとよいでしょう。
具体的な対応範囲は、Googleが公開するポリシー管理スキルが確認先になります。利用する際は、その版の内容を確かめてから組み込みます。
403エラーの不足権限やブロック条件を調べる
トラブルシューティングのスキルでは、権限エラーを起点に原因を調べます。自分の操作が失敗した利用者と、問題を解決する管理者では、見られる情報や実行できる操作が異なります。そのため、利用者が診断材料をそろえ、管理者へ依頼する流れも想定されています。
診断時には、エラーメッセージだけでなく、実行した操作、対象のリソース、使われたアカウントをそろえます。画面で操作したのか、アプリケーションから実行したのかも重要です。同じ「403」でも、調べるべき主体が変わるためです。
公式のトラブルシューティング用スキルは、権限を求める側と解決する側の手順を分けています。利用者が管理者の権限を持つことを前提にせず、調査結果を引き渡せる点が実務に役立ちます。
Policy Simulatorで変更の影響を調べる
Policy Simulatorのスキルは、ポリシーを変更する前に、過去のアクセス情報を使って影響を確かめるためのものです。対象はallowポリシーで、denyポリシーを同じ方法で検証できるわけではありません。過去90日間のアクセスに基づく評価であり、将来のすべての処理を保証するものでもありません。
シミュレーションで問題が見つからなかった場合も、対象期間に実行されなかった処理は別に検討します。たとえば、半年に一度だけ動く作業があれば、担当者へ必要な権限を確認する余地があります。診断結果と業務側の知識を合わせて判断することが大切です。
PAMで一時的なアクセスを扱う
Privileged Access Manager、略してPAMは、必要な期間だけ権限を使うための仕組みです。IAM HelperのPAMスキルでは、利用条件を定めるエンタイトルメントと、実際の一時的な権限付与を扱います。承認の要否や承認者などは設定によって異なります。
作業が終わっても強い権限を持ち続ける必要がない場面では、期限を決めたアクセスを検討できます。ただし、IAM Helperがあるだけで一時権限のルールが完成するわけではありません。誰が、何のために、どれだけの時間使えるかを運用側で定めます。構成要素は公式のPAMスキルで確認できます。
IAM Helperを使い始める手順
IAM Helperの試用は、原因を説明できる小さな権限エラーを一つ選ぶところから始めると評価しやすくなります。以下は、公式スキルの役割を踏まえた導入検証の進め方です。環境ごとのインストールコマンドは、利用するエージェント側の案内を確認してください。
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。


対象の環境と実行主体をそろえる
最初に、調査対象のプロジェクトとリソースを決めます。本番と検証環境の名前が似ている場合は、表示名だけで判断せず、IDも控えます。エージェントへ作業を依頼する前に、ログイン中のアカウントと、失敗した処理の実行主体が同じかも確かめます。
調査用のメモには、次の項目をまとめると引き継ぎにも使えます。
- 対象プロジェクトとリソースの識別情報
- 失敗した処理と、その実行日時
- 処理を実行したユーザーまたはサービスアカウント
- エラーメッセージと、期待する動作
認証情報そのものをメモに貼る必要はありません。原因の切り分けに必要な識別情報と、秘密にする情報を分けて扱います。エラーの全文に秘密値が含まれる環境では、共有前に内容を確認します。
利用するスキルと接続先を確認する
利用するエージェントに、目的に合うIAM Helperのスキルを設定します。最初の目的が403エラーの調査なら、診断の手順を中心に確認します。ポリシー変更まで扱う場合は、変更案の提示と承認の工程も含めて読む必要があります。
MCP Toolsを接続する場合は、接続先と使える操作を確認します。「MCPに接続した」という状態だけでは、どの情報を読み取れるかは分かりません。試用前に、ロールの参照など必要な読み取りができるかを確かめ、実行結果を保存できるようにしておきます。
まず診断結果を人の調査結果と照合する
最初の試用では、設定を変更する前に、エージェントの診断を止めて内容を見ます。原因の説明に、実行主体、対象、必要な権限が含まれているかを確認します。根拠のないロール追加が提案されていないかも見るとよいでしょう。
検証結果は、正解か不正解かだけでなく、足りなかった入力も残します。たとえば、対象リソースのIDが曖昧だったため別環境を調べたのであれば、次回の依頼テンプレートを直せます。試用を繰り返すときは、同じ条件で比較できるよう、入力と結果を対にして保存します。
IAM Helperで権限変更を承認するまでの流れ
権限変更では、診断、変更案の確認、検証、承認、実行後の確認を順に進めます。IAM Helperを使っても、承認者が判断できる情報をそろえる必要は変わりません。作業記録には、変更前後の違いを残します。
変更案を差分で確認する
承認を求めるときは、「このロールが必要です」という説明だけでは不十分です。誰に、どのリソースで、どのロールを追加または削除するのかを確認します。条件や期限がある場合は、それも変更案に含めます。
| 確認項目 | 承認前に見る内容 | 確認が必要な理由 |
|---|---|---|
| 対象主体 | 変更するユーザーやサービスアカウント | 別のアカウントへの付与を防ぐ |
| 適用範囲 | プロジェクトか個別リソースか | 必要以上に広い範囲へ影響させない |
| 変更内容 | 追加・削除するロールや条件 | 既存の許可を意図せず変えない |
| 作業後の状態 | 恒常的な権限か、一時的な権限か | 作業が終わった後の扱いを決める |
たとえば、検証用の保存先への書き込みが目的なら、別のプロジェクトへの権限変更は理由を説明できません。変更案が依頼の範囲を超えている場合は、すぐに承認するのではなく、対象を絞った提案に戻してもらいます。
シミュレーションの結果と未検証部分を分ける
公式のPolicy Simulatorスキルは、計画、シミュレーション、分析、適用という流れを示しています。現在のポリシーを取得できない場合や、検証が失敗した場合を、安全に変更できる証拠として扱わないことが重要です。
承認者向けの説明では、「確認できたアクセス」と「確認できなかった処理」を別に書きます。これによって、結果が良好だった範囲と、追加確認が必要な範囲が分かります。未検証の処理がある場合は、その所有者へ確認してから進める判断ができます。
実行後に元の処理と周辺への影響を確かめる
承認後に変更したら、最初に失敗した操作を再実行します。ポリシーの更新が成功したことと、利用者の問題が解決したことは別だからです。期待した動作ができることを確認し、変更した設定と結果を記録します。
削除や権限の縮小を行った場合は、関連する処理にも確認範囲を広げます。問題が見つかったときに備えて、変更前の情報と復旧の担当者を決めておくと対応しやすくなります。一時的なアクセスを使った場合は、作業後に期限と状態も確認します。
IAM Helperの料金と費用の見積もり方
Google CloudのIAM APIは、公式料金ページで無料とされています(最新確認時点(2026年10月)、出典: cloud.google.com)。ただし、これはIAM Helperを使う一連の作業に費用が一切かからないという意味ではありません。接続するエージェントや周辺サービスの費用は分けて確認します。
無料のIAM APIと周辺サービスの費用を分ける
IAM Helperの利用では、権限管理の機能と、それを呼び出すエージェントが組み合わさります。下表は費用の確認先を、IAM API、エージェント、周辺機能という観点で整理したものです。既存契約で使える部分を確認し、追加で発生する費用だけを見積もると、導入後の予算を判断しやすくなります。
| 確認対象 | 費用の扱い | 見積もり前に確認すること |
|---|---|---|
| IAM API | 公式案内では無料 | 対象がIAM APIの利用か |
| エージェントやAIモデル | 利用する製品・契約による | 契約プラン、利用上限、従量部分 |
| ログ・周辺リソース | 構成によって確認が必要 | 保存量、保持期間、追加リソース |
| PAMなど関連機能 | 各機能の契約・料金を確認 | 使う範囲と課金条件 |
たとえば、すでに契約しているエージェントから試す場合と、新たに実行基盤を作る場合では、追加費用が異なります。IAM APIの無料という情報だけで総額を決めず、自社で実際に使う構成を先に決めます。根拠となる案内はGoogle CloudのIAM料金です。
試用時には調査件数と呼び出し量を記録する
予算を検討するときには、月に何件の権限相談があるかを整理します。そのうち、原因が明らかな定型的な依頼と、関係者の確認が必要な依頼を分けると、試用の対象を選びやすくなります。すべての案件を同じ費用で処理できる前提にはしません。
試用では、エージェントを何回呼び出したか、診断に必要な情報を何回取り直したかを記録します。課金対象の利用量が確認できる環境なら、同じ作業の記録に残します。再試行が多い案件については、入力不足なのか、環境へのアクセス不足なのかを切り分けると改善につながります。
承認者の確認時間も評価に含める
エージェントが提案を作る時間だけを測ると、全体の作業量を捉えられません。承認者が根拠を読み直す時間や、誤った対象を修正する時間も必要です。診断結果の形式をそろえることは、この確認を短くするための工夫になります。
評価では、依頼から解決までの時間に加えて、差し戻しの理由を記録すると有用です。単に処理件数が増えたかよりも、管理者が必要な根拠を受け取れたかを見ます。短縮率や費用削減額は、実際の記録が集まってから算出してください。
IAM HelperとIAM・MCP Tools・PAMの違い
IAM Helperを理解するには、既存の権限管理機能と、それをエージェントが扱うための仕組みを分けると整理できます。同じ作業に登場しても、それぞれが担う役割は異なります。導入時には、置き換える対象と組み合わせて使う対象を混同しないようにします。
関連記事:MCPとは?Model Context Protocolの仕組みとAPIとの違いを整理
Agent SkillsとMCP Toolsの役割
Agent SkillsとMCP Toolsは、どちらもエージェントが外部の機能を扱うために使われます。比較する観点は、手順を教えるものか、個々の操作を実行する接点かという役割の違いです。作業の進め方をそろえたい場合はスキル、必要な情報へ接続したい場合はツールの設定を確認します。
| 観点 | IAM HelperのAgent Skills | IAMのMCP Tools |
|---|---|---|
| 主な役割 | 作業の手順や判断順序を示す | 個々の情報取得をエージェントへ提供する |
| 扱う単位 | 診断や変更前検証などの流れ | ロールの取得や一覧などの操作 |
| 導入時の確認 | 手順、制約、承認の扱い | 接続先、読み取り権限、利用可能な操作 |
| 公式発表での位置づけ | エンドツーエンドの作業を支援 | 基盤となる読み取り専用の操作を提供 |
たとえば、ロールを取得できても、どの順に情報を調べるかが決まっていなければ診断は安定しません。逆に、手順を読み込んでも必要な情報へアクセスできなければ、根拠のある回答を作れません。両方を確認すると、失敗した場所を切り分けやすくなります。
オフィス系7職種のAI利用者669人の調査では、生産性向上を明確に実感した割合が、チャット中心の利用層14.3%に対しAIエージェント利用層54.3%。約3.8倍の差が見られました。


IAMとPolicy SimulatorとPAMの役割
IAM、Policy Simulator、PAMは、権限に関わる異なる目的の機能です。下表では、権限を定める、変更の影響を調べる、一時的に権限を使うという観点で整理しています。困りごとが「何を許可するか」「変更して大丈夫か」「必要な間だけ使えるか」のどれかを考えると、確認先を選べます。
| 観点 | IAM Helper | IAM | Policy Simulator | PAM |
|---|---|---|---|---|
| 役割 | エージェントから作業手順を進める | アクセスを管理する | 変更の影響を調べる | 一時的な特権アクセスを管理する |
| 主な問い | どう調べ、どう確認するか | 誰に何を許可するか | 変更で何が変わるか | 誰がいつまで使えるか |
| 運用で決めること | 入力と確認の工程 | 権限の設計 | 結果と未検証範囲の扱い | 利用条件と承認の設定 |
たとえば、障害調査のために短時間だけ強い権限が必要なら、恒常的なロール付与だけで解決するとは限りません。一時アクセスの運用が適切かを検討し、その手順をIAM Helperから進める構成が考えられます。
MCP Toolsが読み取り専用であることと、ワークフロー全体が設定変更を含むことも分けて考えます。診断から変更までの一連の流れに、別の操作経路や承認が含まれる場合があります。ツール名だけで安全性を判断せず、最終的にどの操作が実行されるかを確かめます。
IAM Helperで403エラーを調べる仮想ケース
検証環境のアプリケーションが、ファイルを保存しようとして403エラーになった場面を考えます。これは作業の進め方を説明する仮想例であり、実在企業の導入成果や所要時間の実測ではありません。
担当者が情報を集めて管理者へ渡す
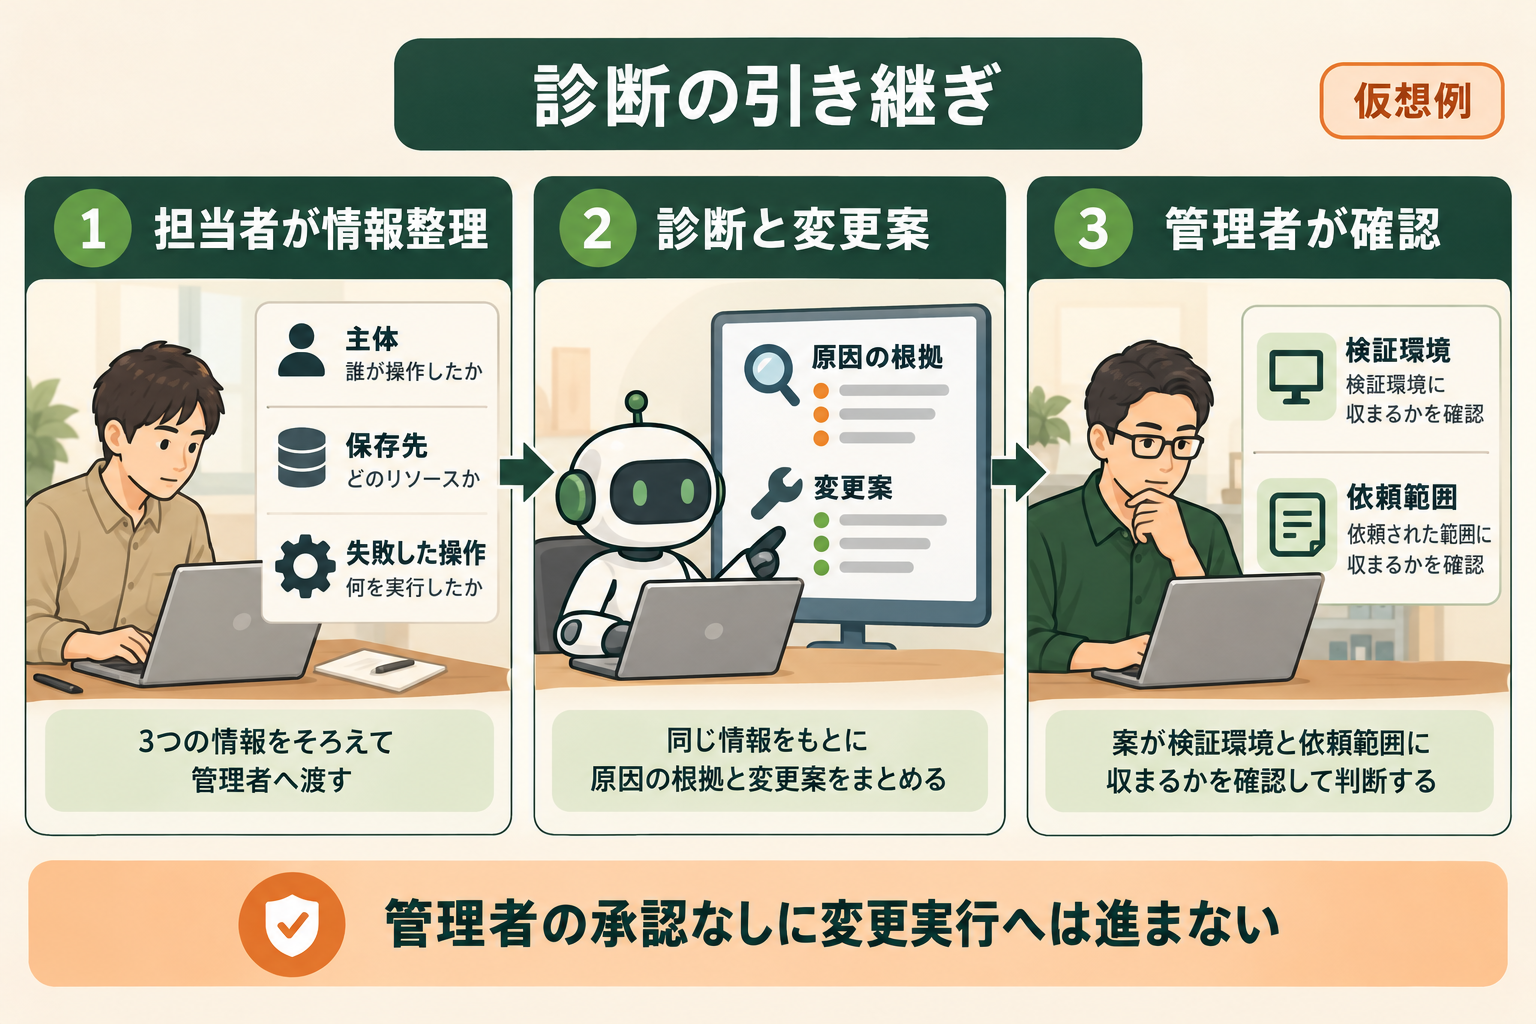
IAM Helperを使わない場合でも、担当者は実行主体、対象の保存先、エラーになった操作を調べます。その結果を管理者へ渡し、必要なロールを確認してもらいます。情報が足りなければ、ログを取り直すために依頼が往復します。
IAM Helperを使う場合は、同じ情報を入力として診断を進め、根拠と変更案をまとめることが考えられます。管理者は、その案が検証環境に限定されているかを確認します。エージェントの回答を、そのまま許可の根拠にはしません。
変更前後の確認を一つの記録に残す
この例では、必要な操作ができることを確かめるまでが一つの案件です。診断だけで完了にせず、承認した内容と、再実行の結果を同じ記録に残します。
| 工程 | 担当者がそろえる情報 | 確認する結果 |
|---|---|---|
| 診断 | 主体、保存先、失敗した操作 | 原因を対象と権限で説明できる |
| 承認 | 変更案と影響確認 | 依頼範囲に収まっている |
| 実行後 | 変更内容と再実行結果 | 元の保存処理が成功する |
評価したいのは、情報不足による往復が減ったか、管理者が判断しやすくなったかです。所要時間や費用は、この流れを実際に試してから比較します。
IAM Helperの利用で確認したい制約
IAM Helperでは、作業ごとに利用できる機能や確認できる範囲が異なります。ポリシーを読めたこと、変更案を作れたこと、影響を検証できたことを同じ状態として扱わないようにします。
allowとdenyで検証範囲が異なる
ポリシー管理スキルがallowとdenyの両方を扱っていても、Policy Simulatorスキルの対象はallowです。denyの変更まで同じ手順で確認できるわけではありません。変更対象の種類に合う検証方法を選びます。
また、権限の問題は、ポリシーの一行だけで決まるとは限りません。上位階層や条件の影響も含めて、なぜその操作が許可または拒否されたかを説明できる状態を目指します。特定できなかった条件は、結果の中に残しておきます。
情報の取得失敗は問題なしという意味ではない
ポリシーやログを取得できなかったときには、調査に必要な情報が欠けています。「対象が見つからなかった」と「存在しなかった」を区別してください。検索範囲や読み取り権限の不足によって、見えない情報があるかもしれません。
この場合は、管理者に必要な情報の確認を依頼します。エージェントに広い権限を付けることを、調査の最初の解決策にしないようにします。読み取りの範囲を増やす必要があるなら、その目的と対象を別途説明します。
スキルの更新も検証条件に含める
Agent Skillsの内容が変われば、手順や対応範囲が変わる可能性があります。運用に組み込む際には、使った版と検証日を記録しておくと、以前の結果と比較できます。更新後は、日常的に使う代表的な案件で結果を確かめるとよいでしょう。
IAM Helperの提案を採用せず変更を見送る判断
IAM Helperの価値は、変更案を早く出すことだけでなく、判断に必要な情報を集めることにもあります。根拠がそろわなければ、変更しないという結論も適切です。以下は、運用を設計するときの判断例です。
実行主体や適用範囲を特定できない場合
エラーになったアカウントが不明なままでは、誰に権限を付けるべきか決められません。対象がプロジェクト全体なのか個別リソースなのか分からない場合も同様です。まず識別情報を確かめ、提案の対象を一意にします。
たとえば、複数のサービスアカウントが同じ処理に関わっているなら、実際に失敗した呼び出しの主体をログなどで確認します。名前が似ているという理由だけで、まとめてロールを付与する案は採用しません。
別の変更と重なっている場合
調査中にほかの担当者が設定を変更すると、確認した内容と適用時の状態がずれることがあります。その場合は、直前の状態を読み直して差分を確認します。以前の提案がそのまま使えるとは限りません。
作業記録には、いつの状態を基に判断したかを残します。担当者間で変更の順番を調整することで、他の設定を意図せず上書きするリスクを抑えられます。
目的に対して権限が広すぎる場合
一つの処理を直すために、多数のリソースを変更できるロールが必要だと提案されたら、より狭い選択肢を確認します。Google Cloudの安全なIAM利用のガイドでも、必要最小限の権限を与える考え方が示されています。
すぐに代案が見つからない場合は、影響範囲を説明できる担当者へ相談します。急いでエラーを消す判断と、継続して使う権限を決める判断を分けておくと、暫定対応がそのまま残ることを防ぎやすくなります。
IAM Helperに関するよくある質問
IAM HelperはAWSでも使うものですか?
本記事で扱うIAM Helperは、Google Cloudの権限管理を支援する仕組みです。AWSのIAM Roles Anywhereで使うCredential Helperなどとは別です。検索で似た名称を見つけた場合は、提供元、接続先、解決したい作業が一致しているかを確認してください。
403エラーはIAM Helperだけで解決できますか?
診断を支援しますが、すべての403エラーを自動で解決できるとは限りません。必要な情報を取得できない場合や、管理者の確認が必要な場合もあります。エラーの原因を説明できたことと、変更してよいことを分けて判断し、最後に元の操作の成功を確かめます。
IAM Helperは無料ですか?
IAM APIは無料と案内されています(最新確認時点(2026年10月)、出典: cloud.google.com)。ただし、接続するエージェントやAIモデル、周辺サービスの費用は別に確認します。利用する構成によって費用が変わるため、IAM APIの料金だけで全体を無料とは判断しません。
人の承認なしで権限を変更しますか?
公式に示されるIAM Helperの変更手順には、人が内容を確認する工程があります。ただし、実際の承認運用は使うスキルや実行環境に合わせて確認してください。PAMの利用申請における承認条件も別の設定です。すべての操作を一括して無承認にする前提で導入しないことが大切です。
シミュレーションで問題がなければ安全ですか?
シミュレーションは判断材料の一つです。対象となるポリシーや過去のアクセス情報に範囲があり、実行されていない将来の処理まで保証するものではありません。未検証の作業を確認し、変更後には対象の処理を再実行して、期待する動作と一致するかを確かめます。
まとめ:IAM Helperは権限管理の判断材料をそろえる
IAM Helperは、Google Cloudの権限管理をエージェントから進めるための手順を提供します。Agent Skillsによる診断や変更前の検証と、個別の情報取得を担うMCP Toolsの役割を分けると、構成を理解しやすくなります。実行主体と対象を特定し、変更の差分、検証できた範囲、承認内容を記録することが運用の要点です。最初は小さな検証環境の案件で、管理者が根拠を確認できるかを確かめてください。
権限や承認を含めた作業の組み込み方を検討する際は、GiftX AIエージェント構築支援でもご相談いただけます。
権限管理を含むAIエージェント活用をご検討の方へ
AIエージェントを業務に組み込むには、実行できる作業を増やすだけでなく、誰が結果を確認し、どの段階で承認するかを決める必要があります。既存の権限や作業記録とつながる形にすることで、運用担当者が判断しやすくなります。
GiftX AIエージェント構築支援では、対象業務の整理から、実行手順や確認工程を含む仕組みづくりまで支援します。まずは試したい作業と、現在の運用上の制約をお聞かせください。
自社の環境でどこから始めるかを整理したい方は、ぜひお問い合わせください。