Codexの社内導入とは|個人利用との違い
Codexは、指示を受けてコードの調査、修正、テスト、レビュー準備などを進めるAIエージェントです。機能の全体像はCodexでできることを整理した記事で確認できます。社内導入では、こうした機能を社員に配るだけでなく、業務で使える状態を組織として設計します。
個人利用では、利用者が自分の環境やリポジトリに合わせて設定し、出力も自分で確認できます。一方、企業利用では、ワークスペース管理者、開発環境の管理者、リポジトリ管理者、監査担当者がそれぞれ関わります。ChatGPT上の利用権限を付与しても、接続先のリポジトリやファイルへの権限まで自動で付与されるわけではありません。
OpenAIの管理者向けガイドも、ワークスペース、ローカル実行環境、Codex cloud、接続先、分析・監査の責任を分けて決めるよう案内しています。社内導入は「アカウントを配る作業」ではなく、利用範囲と責任分界を決める取り組みです。
最初にこの認識をそろえると、情報システム部門と開発部門の調整が進めやすくなります(出典: OpenAI Admin rollout guide)。
Codexを社内導入する前に決める5項目
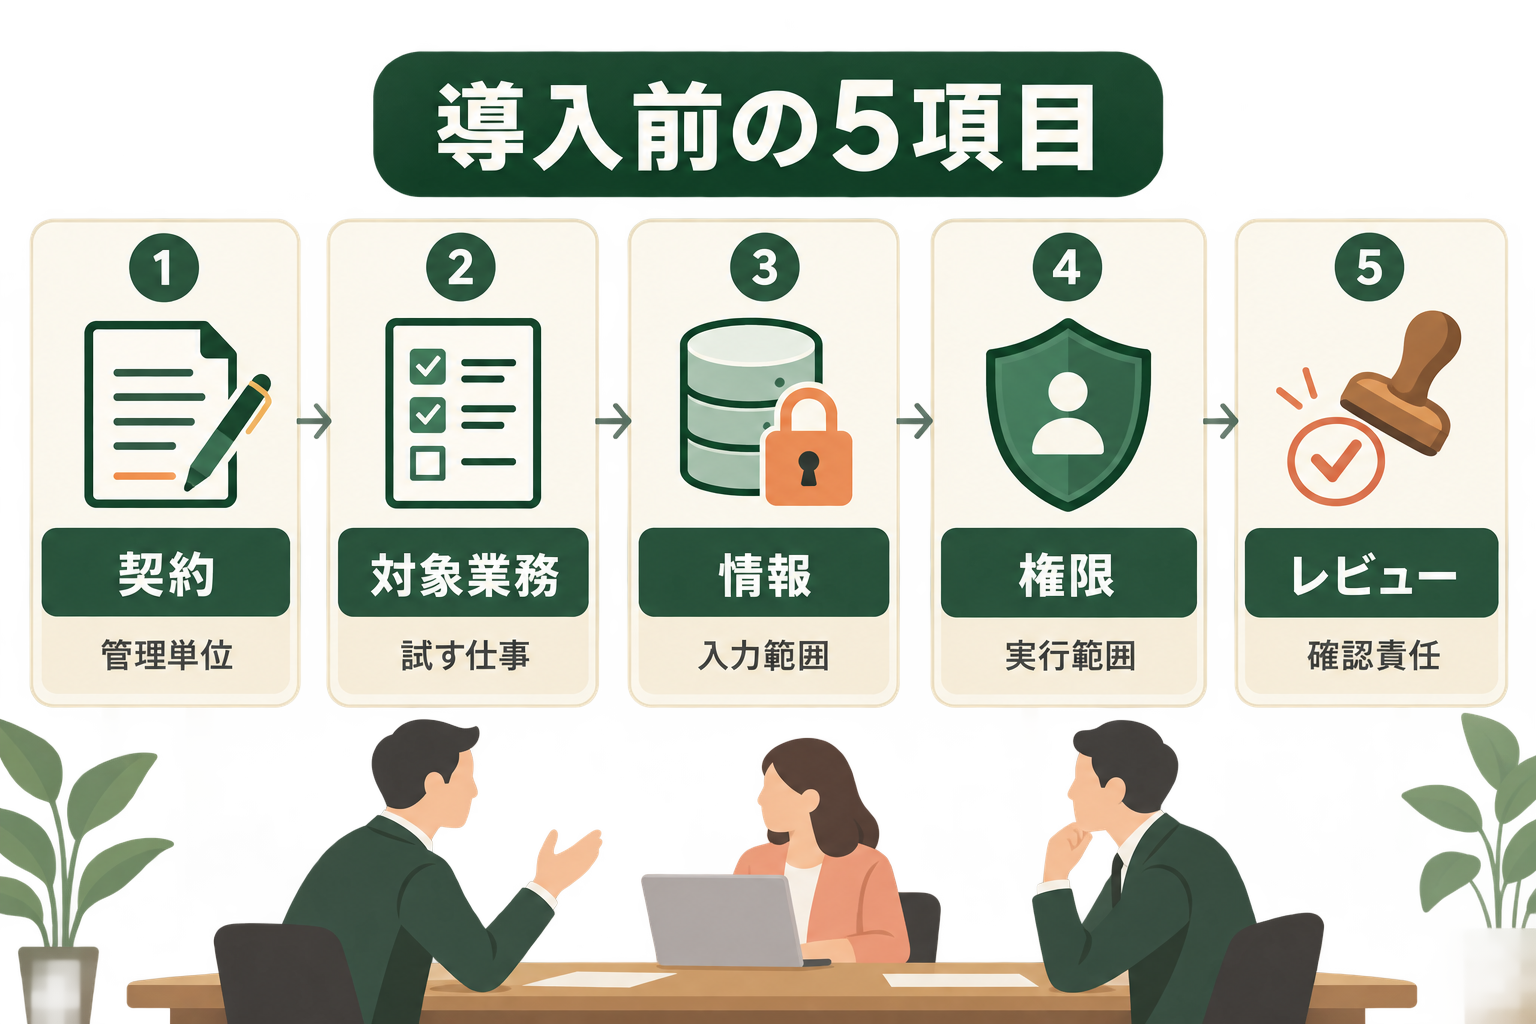
導入前に決める項目は、契約、対象業務、情報、権限、レビューの5つです。すべてを完璧に固める必要はありませんが、試験導入の開始条件と停止条件は文書に残します。判断が必要な場所を先に見える化しておくと、検証中の問題を製品の性能と運用設計に分けて評価できます。
1. 契約するプランと管理単位
個人向けプランと、組織向けのBusiness・Enterpriseでは、管理方法や利用できる機能が異なります。企業で使う場合は、必要な人数、認証、メンバー管理、分析・監査、保持方針、利用上限を確認してください。料金や提供条件は変更されるため、稟議時にはOpenAIの料金ページと管理者向け資料を確認します。
プランを選ぶ際は、単価だけでなく「誰が利用者を追加・削除するか」「退職や異動時にいつ権限を止めるか」まで決めます。Platform APIを併用する場合は、ChatGPTワークスペースと別の組織・プロジェクト境界として管理します。請求先と利用状況の確認担当も、この段階で置いておくと運用が安定します。
2. 試す業務と対象チーム
最初の対象には、頻度が高く、完了条件を検証しやすく、失敗時の影響を限定できる業務を選びます。たとえば、小規模なバグ修正、テスト追加、定型的なリファクタリング、依存関係の調査などです。新規サービス全体の開発や重大障害への対応は、初回の検証には向きません。
対象チームは5〜10人程度を目安に、経験年数や担当領域が偏らないようにします。人数は固定条件ではなく、レビュー結果を集められる最小単位という考え方です。利用に積極的な人だけで固めると、全社展開したときの教育負荷を見誤るため、標準的な利用者も含めます。
3. 入力できる情報の範囲
「入力禁止」とだけ書くのではなく、公開情報、社内情報、機密情報、個人情報などの区分ごとに扱いを決めます。接続できるリポジトリ、読み取れるディレクトリ、外部通信の可否、シークレットの保存場所も対象です。試験導入は非機密データと必要最小限のアクセスから始めます。
OpenAIは、ChatGPT Business、Enterprise、EduとAPIについて、入力と出力を既定でモデルの学習に使用しないと説明しています。保存時と通信時の暗号化も案内されています。ただし、これだけで自社の情報管理要件を満たすとは限りません。自社の規程、接続先の権限、ログの保持と削除を合わせて確認してください(出典: OpenAIの法人データ保護方針)。
関連記事:Codexのセキュリティリスクと対策|情報漏洩・脆弱性・CLI脆弱性を整理
4. 実行権限と承認ルール
Codexが読めるファイル、書き込める範囲、実行できるコマンド、利用できるネットワークを決めます。通常作業に必要な範囲まで絞った権限プロファイルを用意し、範囲外の操作は承認を挟む設計にします。ワークスペース権限、ローカル環境の権限、GitHubなど接続先の権限は別々に確認してください。
OpenAIの管理者向けガイドでは、代表ユーザーでサインインと機能アクセスを試してから展開を広げることを勧めています。Codex cloudを使う場合も、対象者に必要なリポジトリだけを許可し、環境変数、シークレット、インターネットアクセスをリポジトリ単位で設定します。権限の初期値を広くしすぎないことが、導入後の見直しを容易にします。
5. 人が確認する範囲と責任者
Codexが作った変更は、既存のコードレビュー、テスト、CI(継続的インテグレーション)、リリース承認に通します。AIが生成したという理由で確認を増やしすぎると効果が出ず、逆に無確認で通すと品質責任が曖昧になります。変更の種類ごとに、必要なテストと承認者を既存ルールへ追加してください。
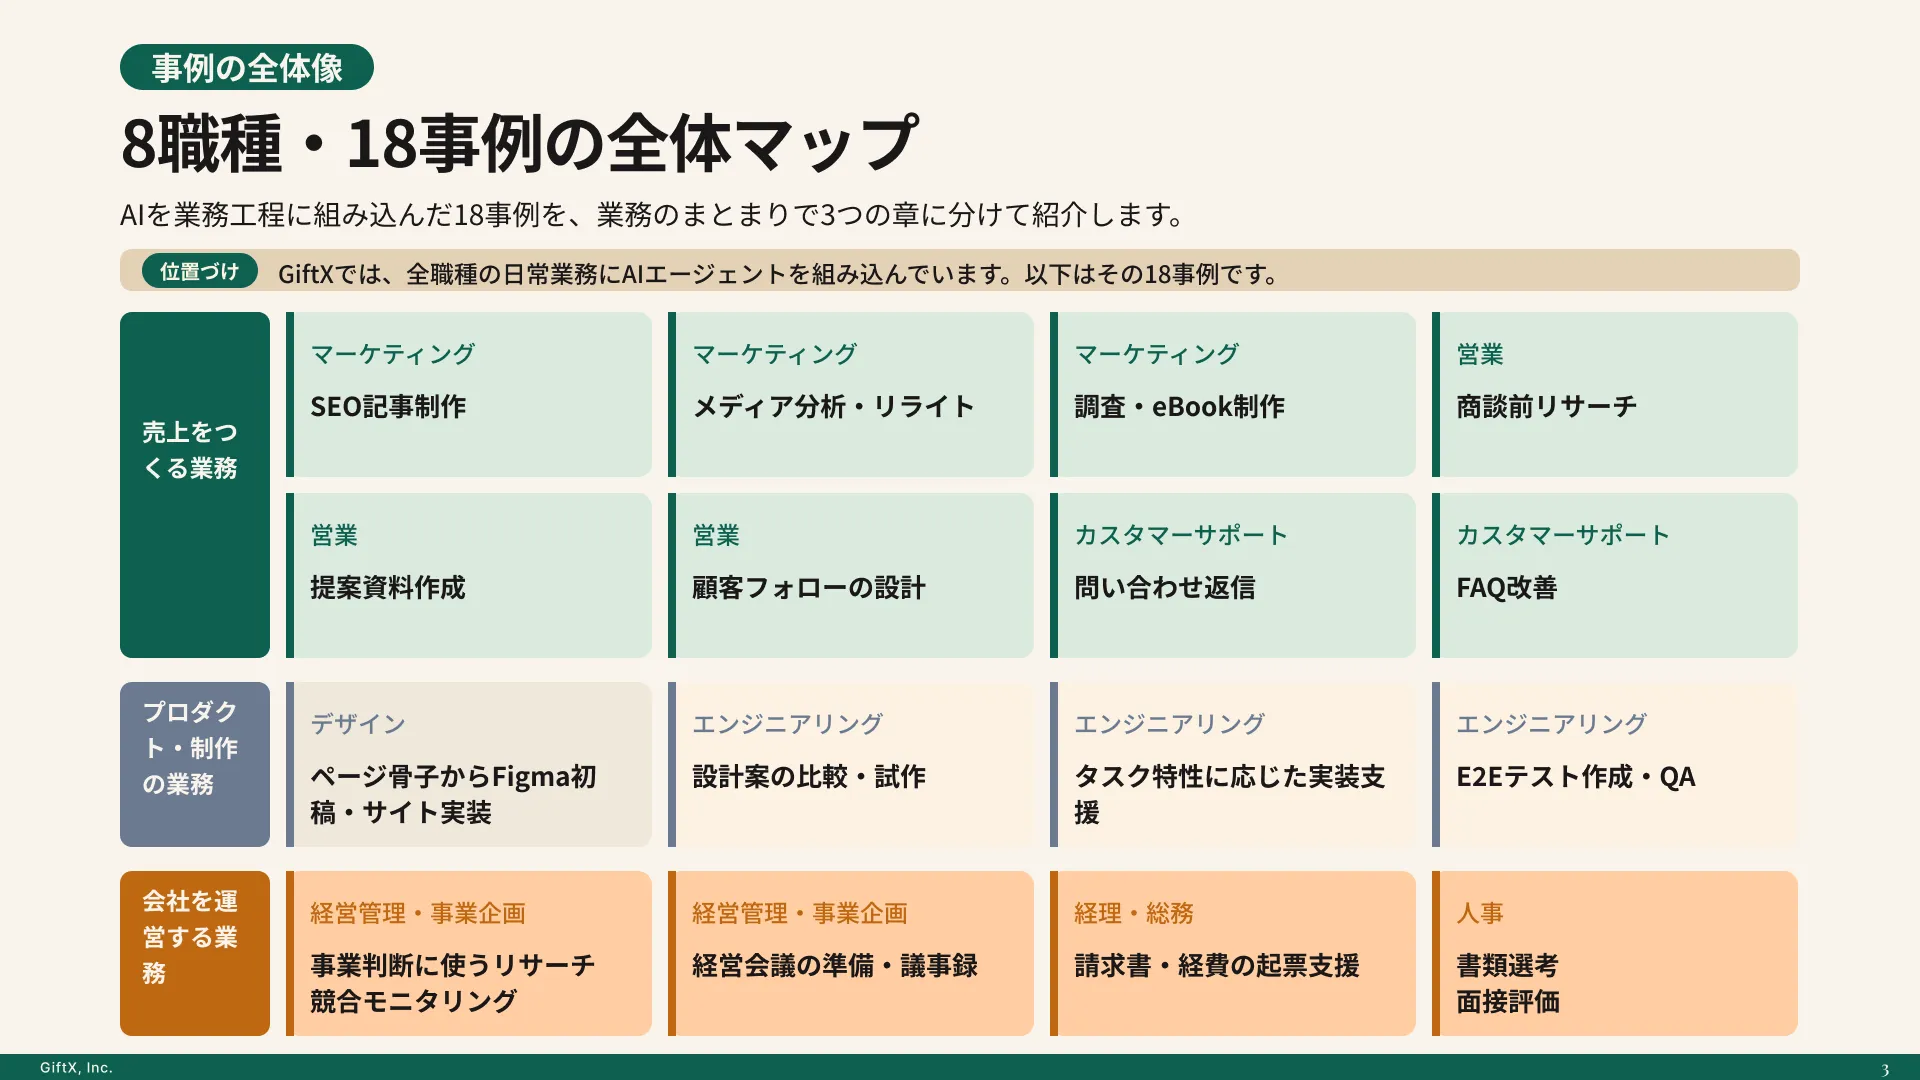
GiftXが2026年に実施したAI活用実態調査2026では、組織課題として「AI活用が個人任せ」が25.9%で最多でした。この設問は複数回答です。利用ルールだけでなく、レビュー担当と効果測定の責任者まで決めることが、個人任せを避ける出発点になります。
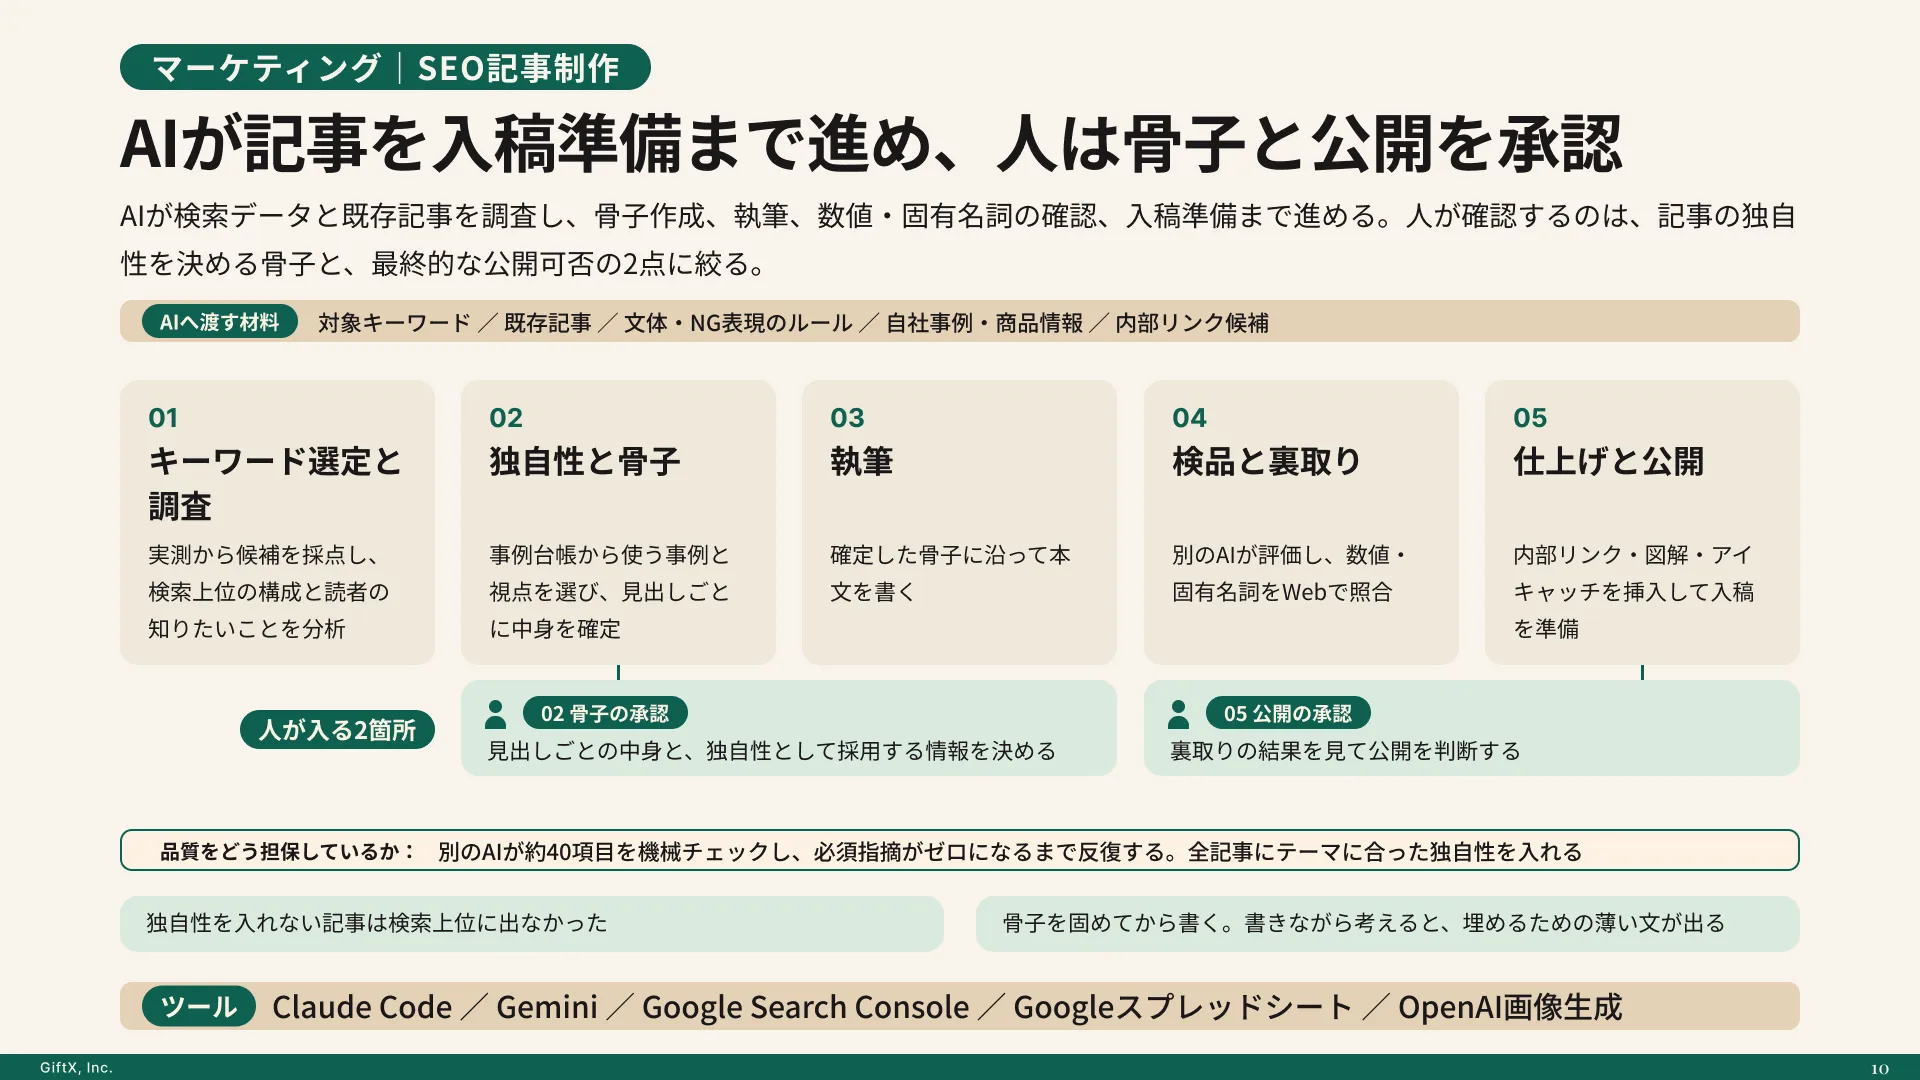
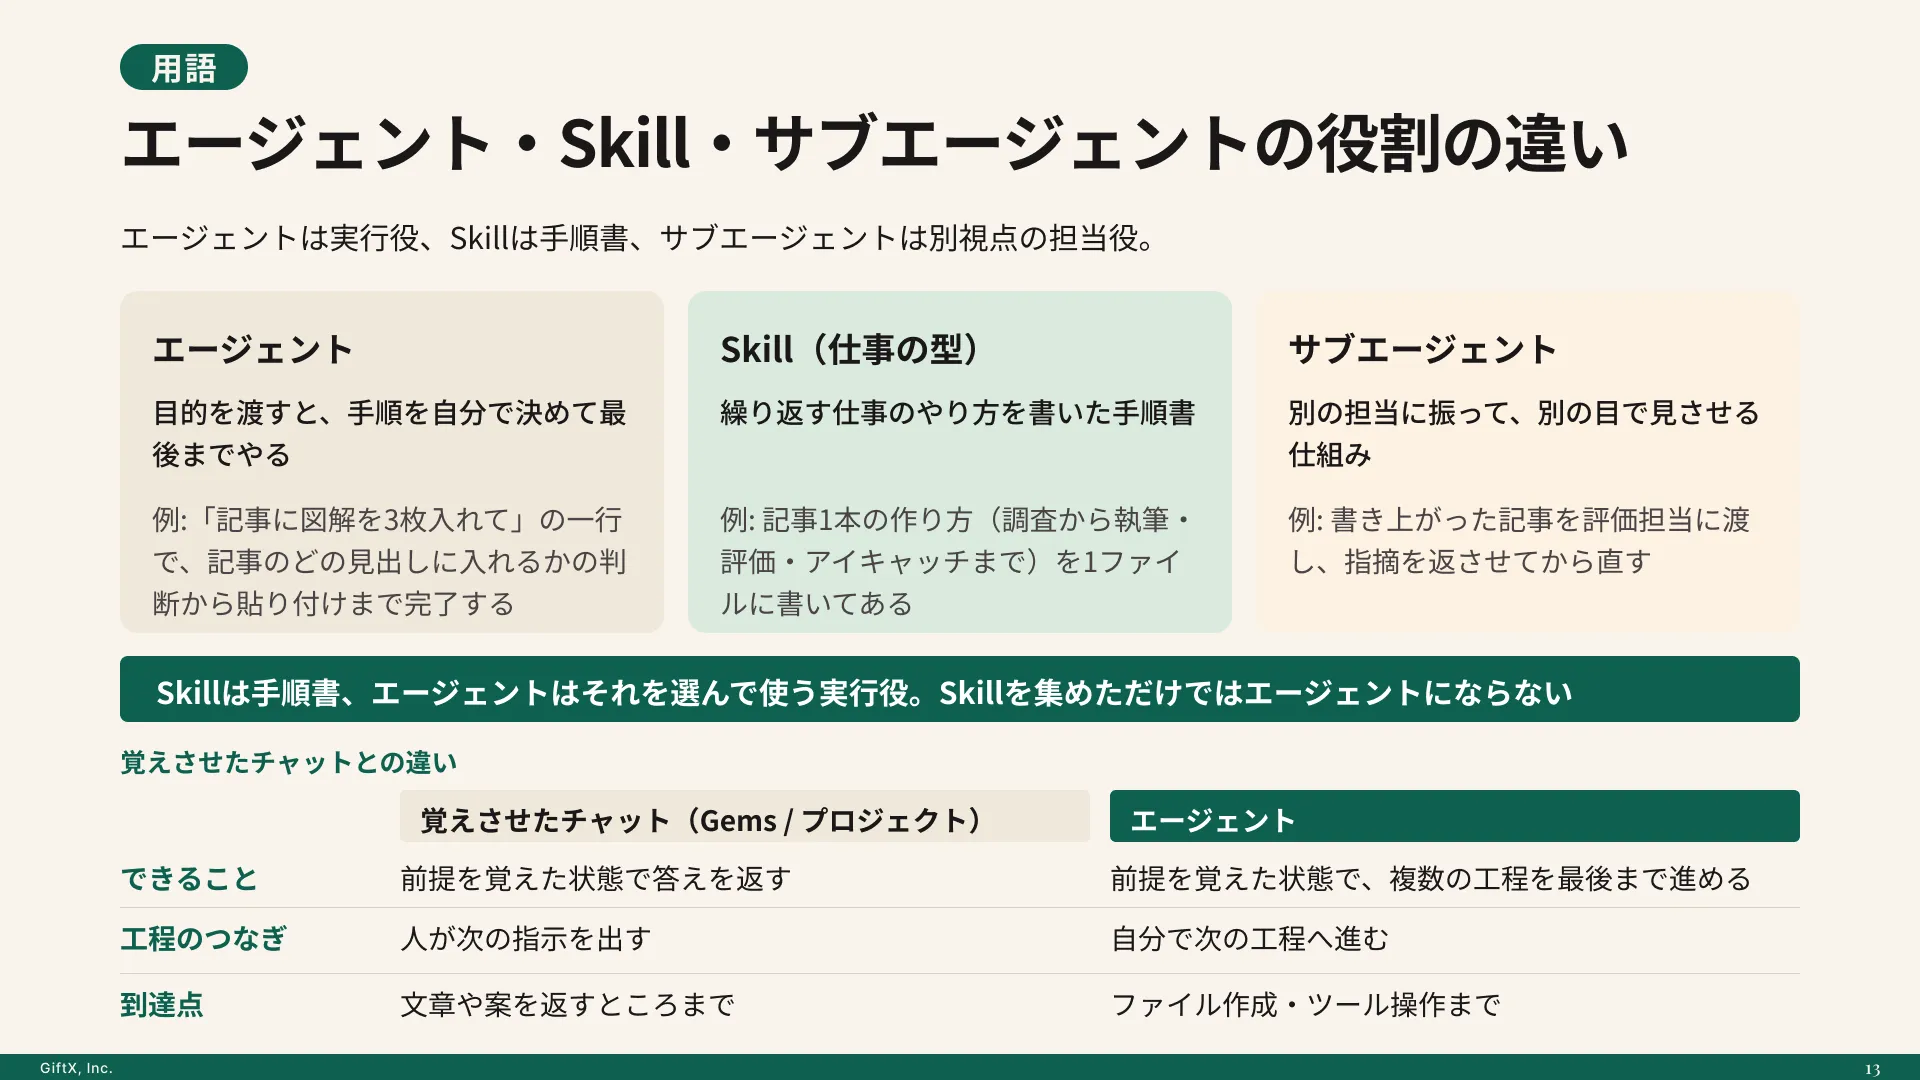
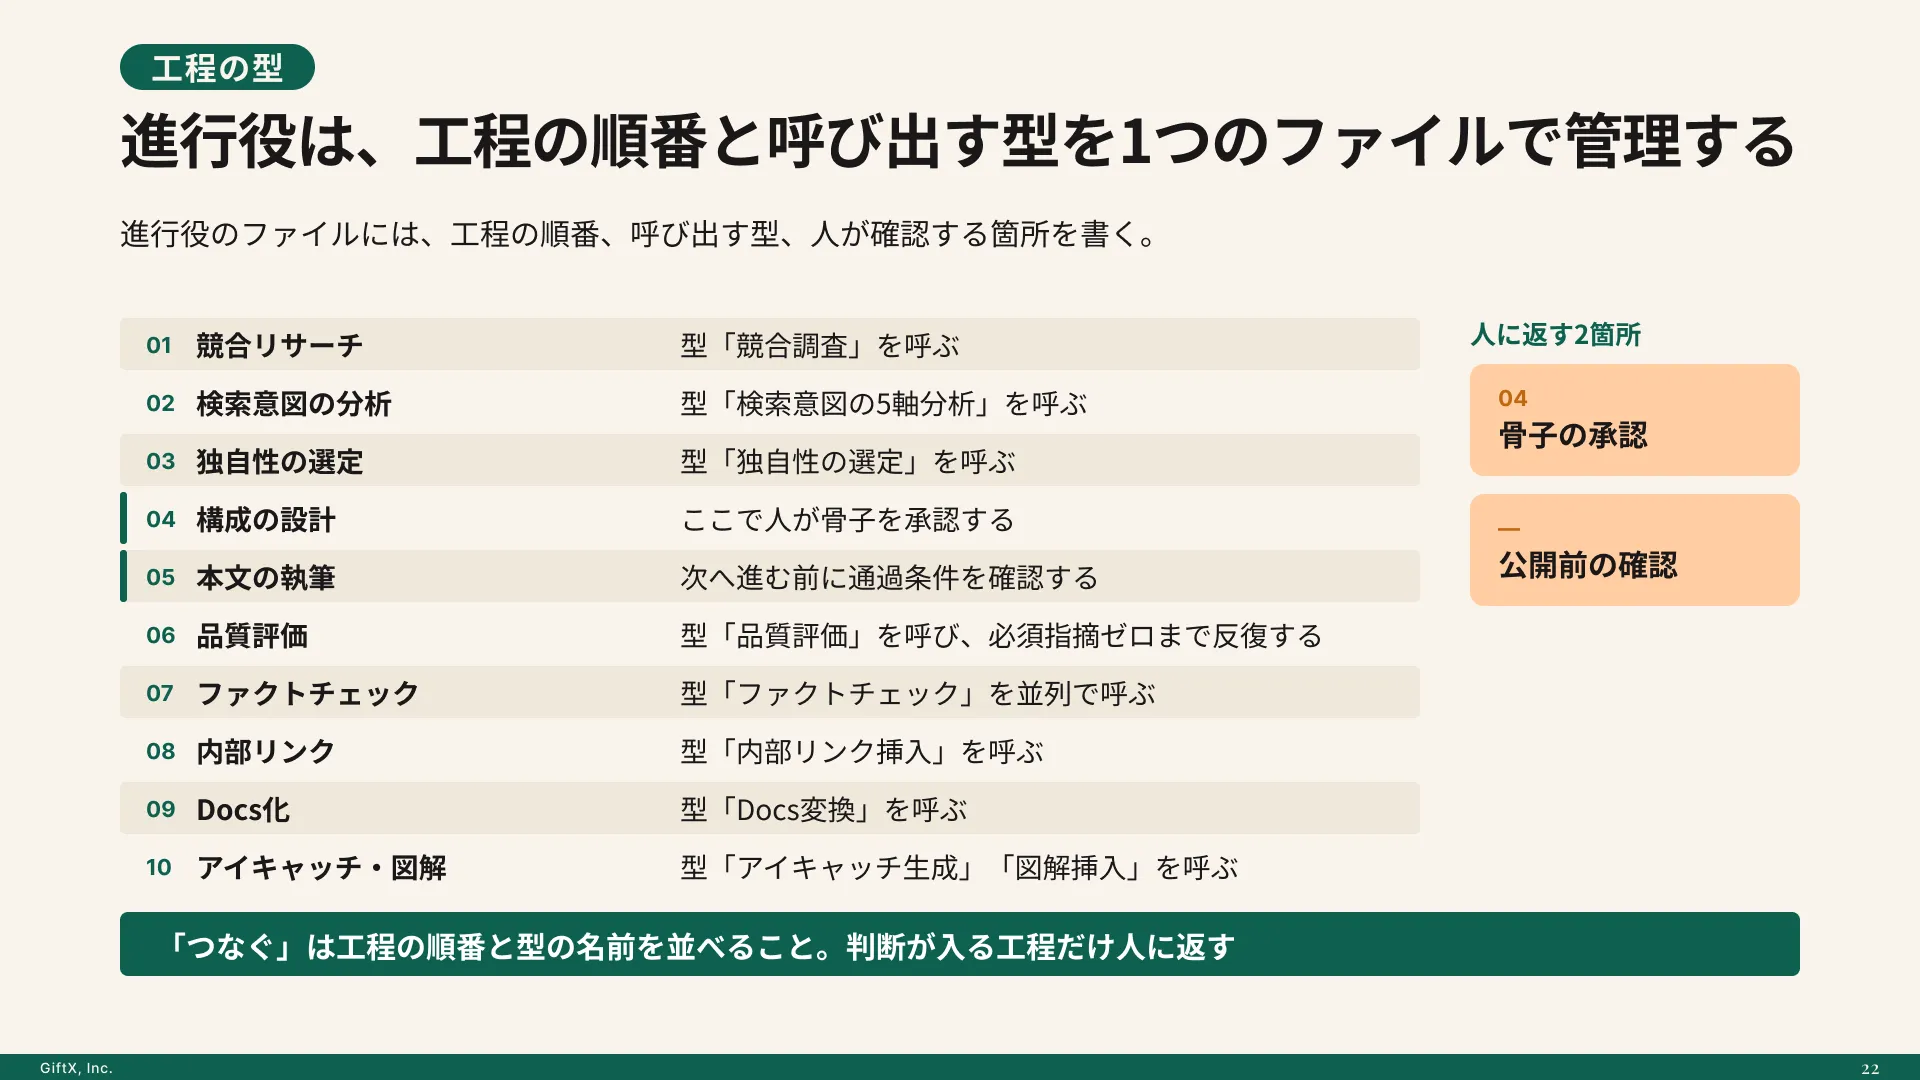
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
Codexを試験導入する5ステップ
- 対象業務と導入前の基準値を決める
- 環境と最小限の権限を設定する
- 共通ルールをリポジトリに置く
- 2〜4週間運用して結果を記録する
- 継続・拡大・停止を判断する
試験導入は2〜4週間を目安に、対象業務を一つに絞って進めます。期間は学習と反復の機会を確保しつつ、設定の見直しを先送りしないための目安です。開始前に基準値を取り、同じ条件で利用前後を比べます。
ステップ1:対象業務と基準値を決める
対象業務の開始条件と完了条件を一文で定義します。「テストが不足している小規模な機能に対して、既存仕様を変えずにテストを追加する」のように、成果物を確認できる表現にします。対象件数、着手からレビュー依頼までの時間、手戻り回数、テスト結果を導入前に記録します。
成果指標は、時間だけにしないことが大切です。速くなってもレビュー指摘や障害が増えれば、組織としての効果は限定的です。速度、品質、利用状況、リスクの4区分から少なくとも一つずつ指標を選びます。
ステップ2:環境と権限を設定する
代表ユーザーのアカウントを用意し、利用するCodexの画面、CLI(コマンドラインインターフェース)、IDE拡張、cloudの範囲を決めます。対象リポジトリには最小限の権限を付け、ブランチ保護とCIを有効にします。機密情報を含まないテスト用タスクで、読み取り、変更、コマンド実行、外部通信の挙動を確かめます。
この段階では、正常系だけでなく禁止した操作が止まるかも確認します。たとえば、対象外ディレクトリへの書き込み、未承認の外部送信、保護ブランチへの直接反映です。導入担当者は、利用者が迷ったときの問い合わせ先と例外承認の記録方法を決めます。
関連記事:Codexの設定方法|config.toml・AGENTS.mdのおすすめ設定と権限
ステップ3:共通ルールをリポジトリに置く
チーム全員に口頭で説明するだけでは、指示の解釈が利用者ごとに変わります。コーディング規約、変更してよい範囲、実行するテスト、承認が必要な操作をAGENTS.mdなどの共通ファイルにまとめます。Codexはプロジェクトルートから作業ディレクトリまでの指示を読み、近い場所の指示を優先して適用します(出典: OpenAI AGENTS.mdガイド)。
最初から長い規程を作るより、試験導入で実際に起きた判断を追記します。「必ず実行するテスト」「変更禁止ファイル」「レビュー前に確認する項目」の三つから始めると運用しやすくなります。ルールの所有者と更新日を明記し、古い指示が残らないよう定期的に見直します。
関連記事:AGENTS.mdとは?Codexにプロジェクト規約を守らせる設定と書き方
ステップ4:2〜4週間運用して記録する
利用者は、対象タスクごとに作業時間、Codexへ依頼した内容、採用した変更、手直しの理由を記録します。詳細な会話履歴を集めるのではなく、判断に必要な最小項目を表にします。週に一度、うまくいった指示と失敗した条件を持ち寄り、共通ルールへ反映します。
管理者は利用回数だけで成果を判断しません。OpenAIの管理者向けガイドは、対話的な利用分析、集計用のAnalytics API、監査用のCompliance APIを目的別に使い分ける考え方を示しています。利用量と成果指標を組み合わせ、使われた理由と使われなかった理由の両方を確認します。
ステップ5:継続・拡大・停止を判断する
期間終了時に、継続、対象拡大、いったん停止の三つから判断します。品質を維持したまま時間を短縮でき、重大な権限逸脱がなく、利用者が共通手順を再現できれば継続候補です。一部のタスクだけで効果が出た場合は、人数ではなく対象業務を広げます。
レビュー負荷が増えた、禁止情報の入力が続いた、成果を再現できない場合は、全社展開を急ぎません。原因が設定、教育、対象業務、製品機能のどこにあるかを分けて修正します。停止条件を先に決めておけば、導入そのものを目的にせずに判断できます。
Codexの導入効果を測るKPI
KPI(重要業績評価指標)は、速度、品質、利用、リスクの4面で設計します。単一指標では、速さのために品質が落ちた場合や、利用回数だけが増えた場合を見抜けません。試験導入前の基準値と同じ定義で測ることが重要です。
| 区分 | KPIの例 | 確認すること |
|---|---|---|
| 速度 | 着手からレビュー依頼までの時間、完了件数 | 対象業務の処理時間が短くなったか |
| 品質 | レビュー指摘数、再修正率、テスト失敗率 | 手戻りや不具合を増やしていないか |
| 利用 | 対象者の継続利用率、対象タスクへの適用率 | 一部の熟練者だけに偏っていないか |
| リスク | 承認要求数、権限逸脱、禁止情報の入力件数 | ルールと設定が機能しているか |
時間短縮率を出す場合は、(導入前の時間-導入後の時間)÷導入前の時間で計算します。作業の難易度が異なる案件を混ぜず、似た規模のタスクで比較してください。AIの応答待ちだけでなく、人の指示作成、レビュー、修正を含む総時間で測ります。
全社展開の判断には、平均値だけでなく分布も見ます。一人の熟練者が大きな効果を出しても、他の利用者が再現できなければ教育やルールが不足しています。部門別、経験別、タスク種別に分けると、次に広げる対象が明確になります。
Codexを部門から全社展開する進め方
全社展開は、人数を一度に増やす施策ではありません。試験導入で確認した設定、ルール、教育、測定方法を一つの運用単位として複製します。部門ごとの例外を許容しつつ、全社で統一する最低基準を明確にします。
フェーズ1:一つのチームで運用を確立する
最初のチームでは、管理者、現場責任者、推進担当、セキュリティ担当の役割を決めます。週次レビューで権限、成果、ルールの変更を確認し、問い合わせと例外承認を一か所に集めます。成果が出たプロンプトだけでなく、適用しないタスクも記録します。
フェーズ2:隣接するチームへ広げる
同じ技術基盤やレビュー工程を持つ隣接チームへ展開します。各チームに推進担当を置き、共通ルールをそのまま適用できる部分と、個別設定が必要な部分を分けます。教育は機能説明よりも、対象タスクを使った演習とレビューを中心にします。
フェーズ3:全社標準と例外手続きを整える
複数チームで再現できたら、利用申請、権限付与、教育、監査、退職・異動時の停止を標準化します。全社共通の禁止事項と、部門が決められる項目を分けます。新しい機能、プラグイン、接続先を追加する際は、所有者、対象者、必要権限、見直し日を記録します。
全社展開後も、利用率を上げること自体を目標にしません。効果が出ない業務は対象から外し、成果が再現できる業務に教育と支援を集中します。四半期ごとなど定期的に、権限、ルール、KPI、契約プランを見直します。
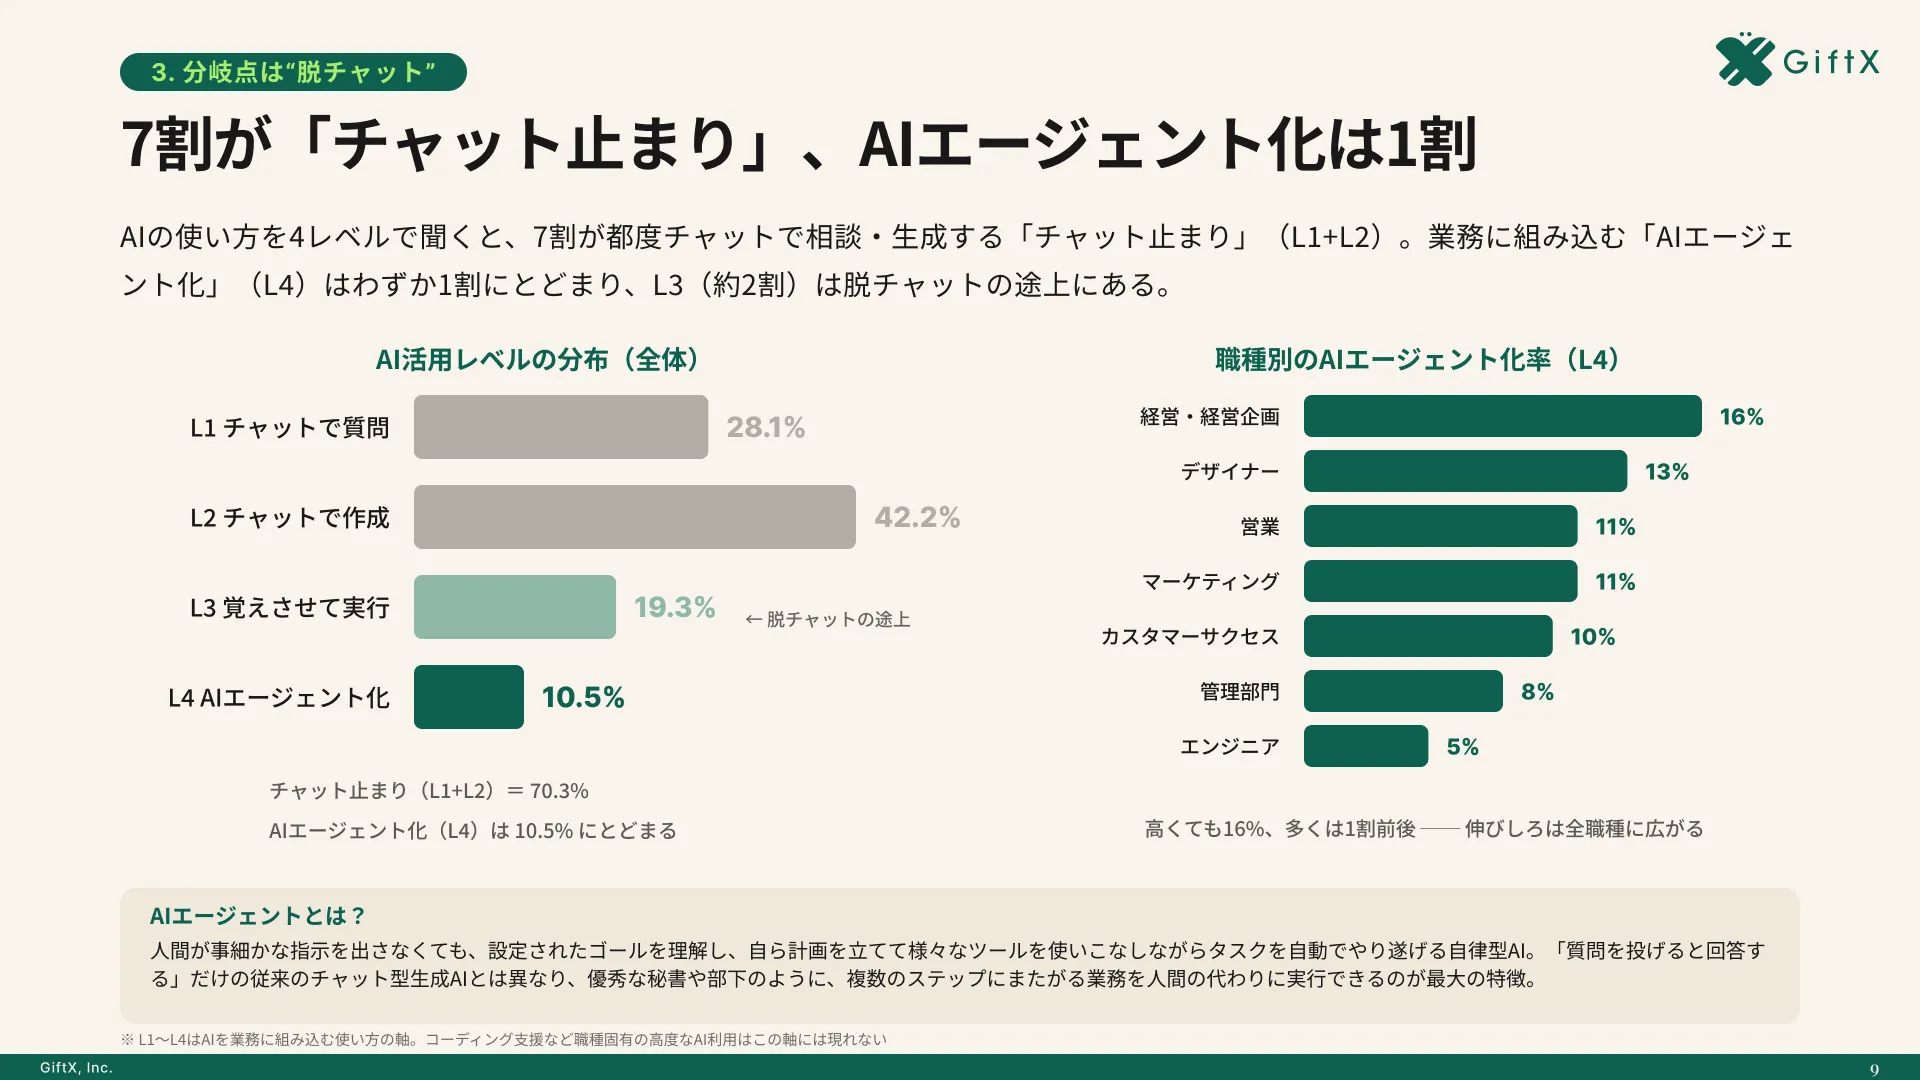
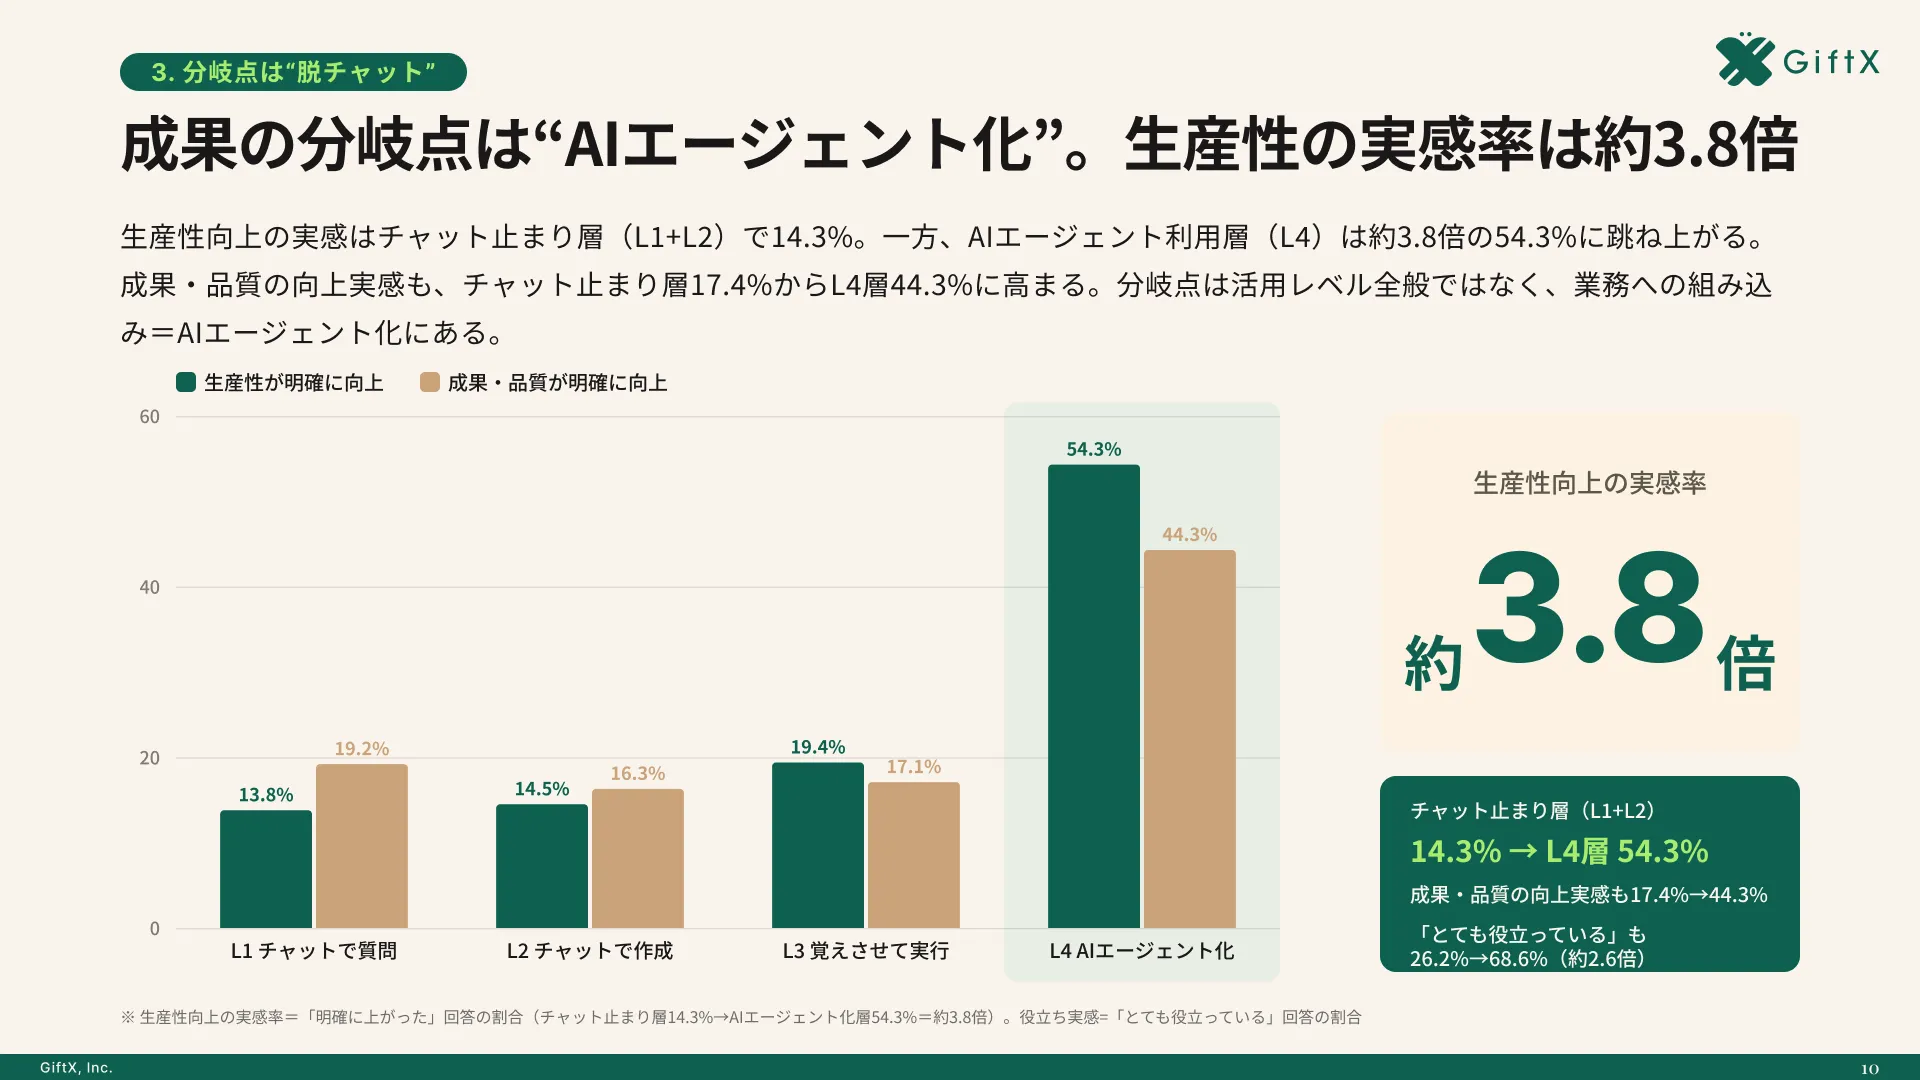
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
企業によるCodexの導入事例|シンプレクス
シンプレクスは、ChatGPT Enterpriseを全社展開の基盤として採用し、Codexを主力のコーディングエージェントに位置づけています。同社は2023年にCoE(センター・オブ・エクセレンス)を設け、社員がAIを使うための基盤整備と開発プロセスの検証を進めました。そのうえで、設計、実装、テストを含む複数工程へ利用範囲を広げています。
OpenAIが公開した事例では、画面設計の工数を40%、画面開発を70%、内部結合テストを17%削減したと報告されています。結果は設定や入力データによって変わるため、そのまま自社の目標値にはできません。参考になるのは、全社展開前に効果を定量検証し、主力エージェントを一つに決めて知見を共有した進め方です(出典: OpenAIのシンプレクス事例)。
同社は、人が品質の最終判断と責任を持ち、AIが実装、検証、修正を担う役割分担を示しています。ツール導入だけでなく、ガバナンス、教育、支援を含む運用モデルとして扱う点も、全社展開の参考になります。事例を読む際は削減率だけでなく、どの業務を選び、誰が責任を持ったかを確認してください。
Codexの社内導入で陥りがちな3つの落とし穴
社内導入では、技術的に使えることと、組織で成果を再現できることを分けて考えます。つまずきやすいのは、展開範囲、評価方法、初期設定の三つです。事前に回避策を決めておけば、試験導入の結果を次の判断につなげられます。
落とし穴1:最初から全社へ配る
利用者を一度に増やすと、問い合わせ、権限申請、レビュー、教育が同時に発生します。誰がどの業務で成果を出したかも比較しにくくなります。一つのチームと一つの業務から始め、設定と手順を再現できてから隣接チームへ広げます。
落とし穴2:ルールだけ作って効果を測らない
禁止事項や申請手順を整えても、効果が見えなければ利用は定着しません。反対に、時間短縮だけを追うとレビュー負荷やリスクを見落とします。開始前に速度、品質、利用、リスクの基準値を取り、継続・拡大・停止の条件をそろえます。
落とし穴3:初期設定のまま運用する
権限や承認の初期値が、自社の開発工程や情報区分に合うとは限りません。利用者ごとの設定に任せると、同じタスクでも実行範囲が変わります。共通設定とAGENTS.mdをリポジトリで管理し、機能追加や組織変更に合わせて見直します。
まず1業務で安全性と効果を同時に確かめる
三つの落とし穴を避けるには、ガバナンスと効果測定を同時に設計することがポイントです。安全性だけを確認する検証と、生産性だけを測る検証を分けると、全社展開の判断材料がそろいません。スモールスタートで1業務をAIエージェントに任せ、権限、レビュー、KPIを一つの運用として確かめます。自社業務に合わせた設計が必要な場合は、GiftX AIエージェント構築支援へご相談ください。
Codexの導入チェックリスト
試験導入の前に、次の項目を確認してください。すべてにチェックが付かなくても、未決定の項目、決定する人、期限が明確なら開始できます。全社展開前には、各項目を部門ごとに再確認します。
- 契約プランと管理単位を確認した
- 管理者、現場責任者、推進担当、監査担当を決めた
- 試す業務と対象チームを一つに絞った
- 導入前の時間、品質、利用、リスクの基準値を取った
- 入力できる情報と禁止情報を区分した
- リポジトリ、ファイル、コマンド、ネットワークの権限を決めた
- 人が確認する成果物とレビュー責任者を決めた
- 共通設定と
AGENTS.mdの所有者を決めた - 問い合わせと例外承認の記録先を用意した
- 継続、拡大、停止の判断日と条件を決めた
チェックリストは、導入可否を一度だけ決めるための書類ではありません。試験導入で発生した問題を反映し、次のチームへ展開するときの受け入れ基準として使います。担当者名と見直し日を添えると、全社展開後の形骸化を防ぎやすくなります。
まとめ|Codexの導入は1業務の試験運用から始める
Codexの社内導入では、契約やアカウント発行と同時に、情報、権限、レビュー、効果測定を設計します。2〜4週間の試験導入で一つの業務を検証し、速度、品質、利用、リスクの4面から継続・拡大・停止を判断します。成果を再現できたら、隣接チーム、複数部門、全社標準の順で運用単位を広げます。
導入の成否を分けるのは、利用人数よりも、誰が何を判断するかが明確かどうかです。管理者向け設定、リポジトリの共通ルール、現場のレビュー手順をつなぎ、個人の工夫を組織の知見へ変えてください。まずは影響を限定できる1業務を選び、基準値を取るところから始めましょう。
AIエージェントの社内導入・全社展開をご検討の方へ
Codexを含むAIエージェントを自社の業務へ組み込み、安全に社内展開したいとお考えの方は、ぜひGiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、貴社の業務に合わせて1業務単位のスモールスタートから本番運用まで、AIエージェント構築をワンストップで支援します。ユースケースの洗い出し、PoC(概念実証)、権限・運用設計、社内定着まで伴走します。
試験導入の対象業務や評価指標がまだ決まっていない段階でもご相談いただけます。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら