OpenClaw Enterpriseとは、企業のエージェントを管理する制御基盤
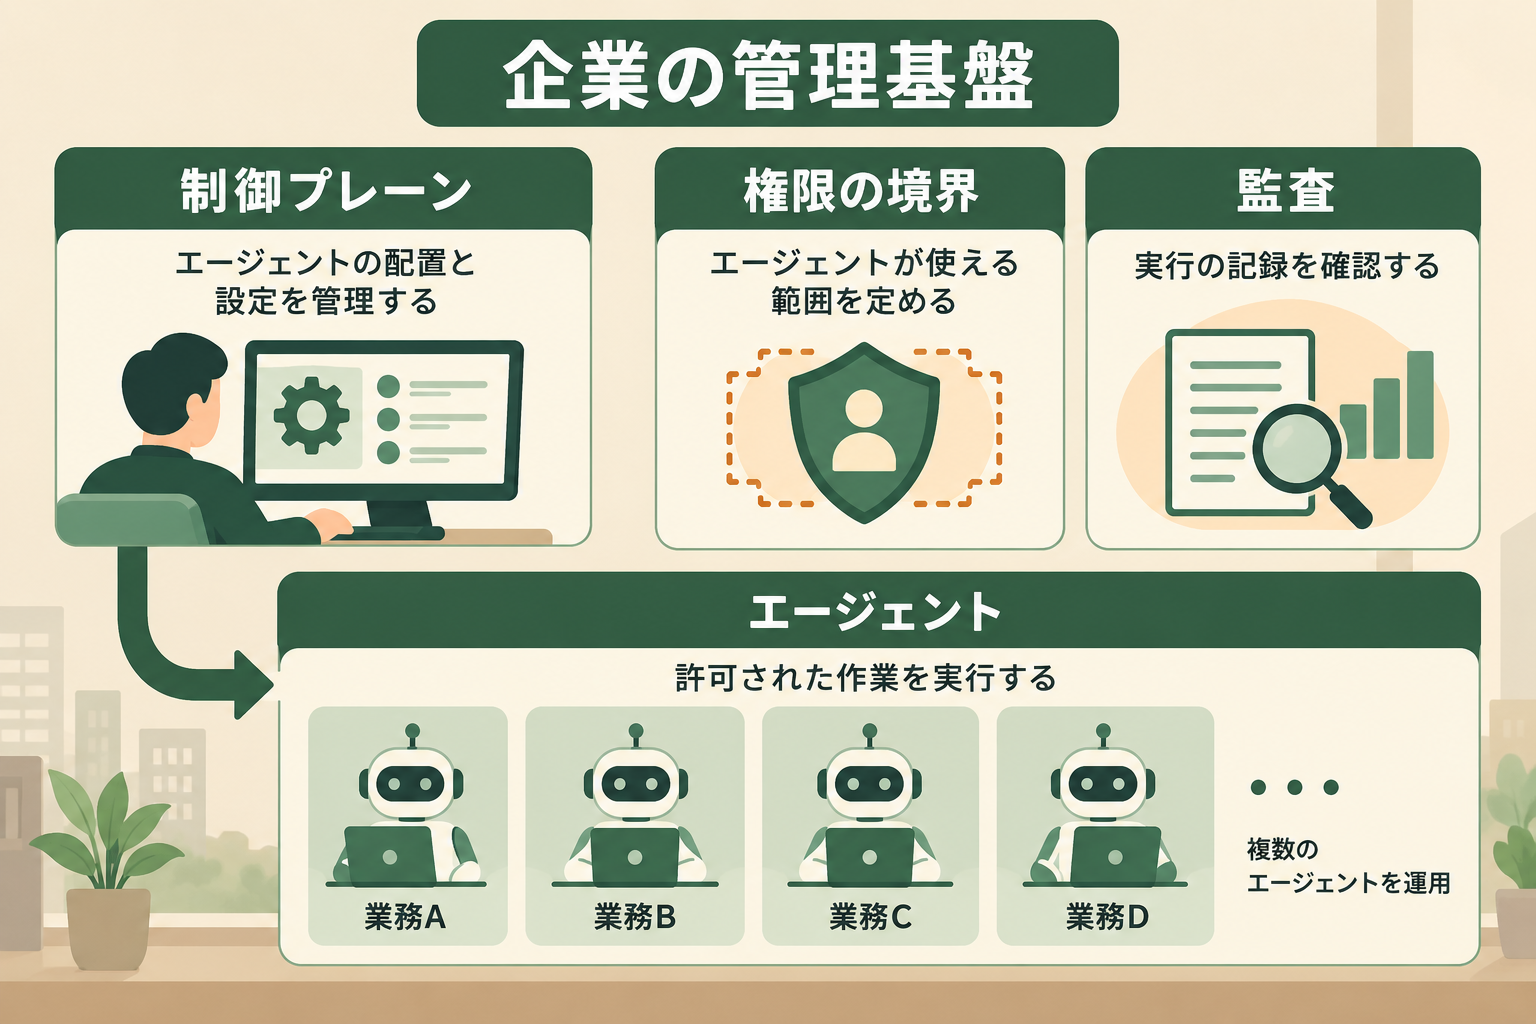
OpenClaw Enterprise(OCE)とは、組織内で動くAIエージェントの配置、権限、監査をまとめて管理するオープンソースのプラットフォームです。公式発表は、機密性の高い環境で常時動くエージェントを扱うため、ベンダーに依存しない制御基盤を目指すと説明しています。
「Enterprise」という名前でも、完成済みの企業向けSaaSを購入してすぐ使う形ではありません。利用者が自社のインフラに配置し、運用します。2026年10月1日時点で公式が想定しているのは社内パイロットです。1.0公開前の開発段階にあり、全社の本番業務へ投入できる成熟度が保証された製品として扱うべきではありません。
関連記事:OpenClawとは?できること・使い方・料金・セキュリティを解説
発表の背景は、個人利用と組織運用の隔たり
個人用のAIエージェントでは、利用者が自分のファイル、ツール、接続先を管理できます。部署をまたぐ組織運用では、誰がどのエージェントを使い、どのデータに触れ、どの操作を実行したかを説明できる仕組みが必要です。
公式発表は、セキュリティ、安全性、ガバナンスへの懸念が常駐型エージェントの導入を妨げていると位置づけています。OCEは、エージェントの能力を維持しながら、それを組織で管理するための共通基盤として開発されています。発表時点ではこの方向性と一部の実装が示されており、具体的な防御構成の参照アーキテクチャは今後公開予定です。
開発主体とオープンソースの位置づけ
公式発表によると、プロジェクトはOpenAI社内で始まり、OpenClaw Foundationへ寄贈されました。現在は独立したプロジェクトとして、Red HatとNVIDIAとの協力も受けて開発されています。これらの企業が関わることと、自社の環境で安全に動くことは別の話です。導入する組織が構成と権限を検証する必要があります。
公開リポジトリにはコードとドキュメントがあり、ライセンスはMITです。発表では、組織が自己ホストして利用するためのソフトウェアを無償で提供し続ける方針も示されています。
通常のOpenClawとOpenClaw Enterpriseの違い
通常のOpenClawは、利用者が管理する環境でモデル、会話の入口、ツールをつなぎ、依頼された作業を進める基盤です。OCEは、そうしたエージェントを組織単位で配置し、境界と運用ルールを管理する制御プレーンを加えます。既存のOpenClawを単に複数人で共有するという意味ではありません。
| 比較項目 | 通常のOpenClaw | OpenClaw Enterprise |
|---|---|---|
| 主な役割 | 個人や小さな信頼範囲でエージェントを動かす | 複数エージェントの配置、権限、監査を組織で管理する |
| 管理単位 | Gatewayや接続先を利用者側で設計する | Control PlaneでAgentとNamespaceを管理する |
| 利用者・業務の分離 | Gatewayを一つの信頼境界として扱う | テナント間の分離と強いセキュリティ境界を設計対象にする |
| 導入の段階 | 既存の個人向けOpenClawを利用できる | 2026年10月時点では社内パイロット向け、1.0公開前 |
| 主な確認点 | 端末やGatewayの権限と接続先 | 上記に加え、組織の権限設計、配置、監査、運用体制 |
両者を分ける判断軸は、モデルの性能ではなく管理対象です。一人の担当者が限定された環境で試すだけなら、通常のOpenClawから始める選択があります。複数の部署や業務ごとに権限を分け、変更履歴を追いたいなら、OCEの設計が関係します。
Control Planeと実行側は役割が異なる
公式の概念説明では、OpenClaw Control Plane(OCC)がエージェントの設定や配置を管理し、実際の会話やツール実行は実行側が担うと分けています。管理画面を導入しただけで、エージェントが安全に作業できるわけではありません。
たとえば、一つの部署にだけ使わせたいエージェントがある場合、OCC側で対象の配置や権限を定めます。そのうえで、エージェントが動く環境のネットワーク、認証情報、接続可能なデータを確認します。管理と実行の両側を点検して初めて、境界が意図どおりに働きます。
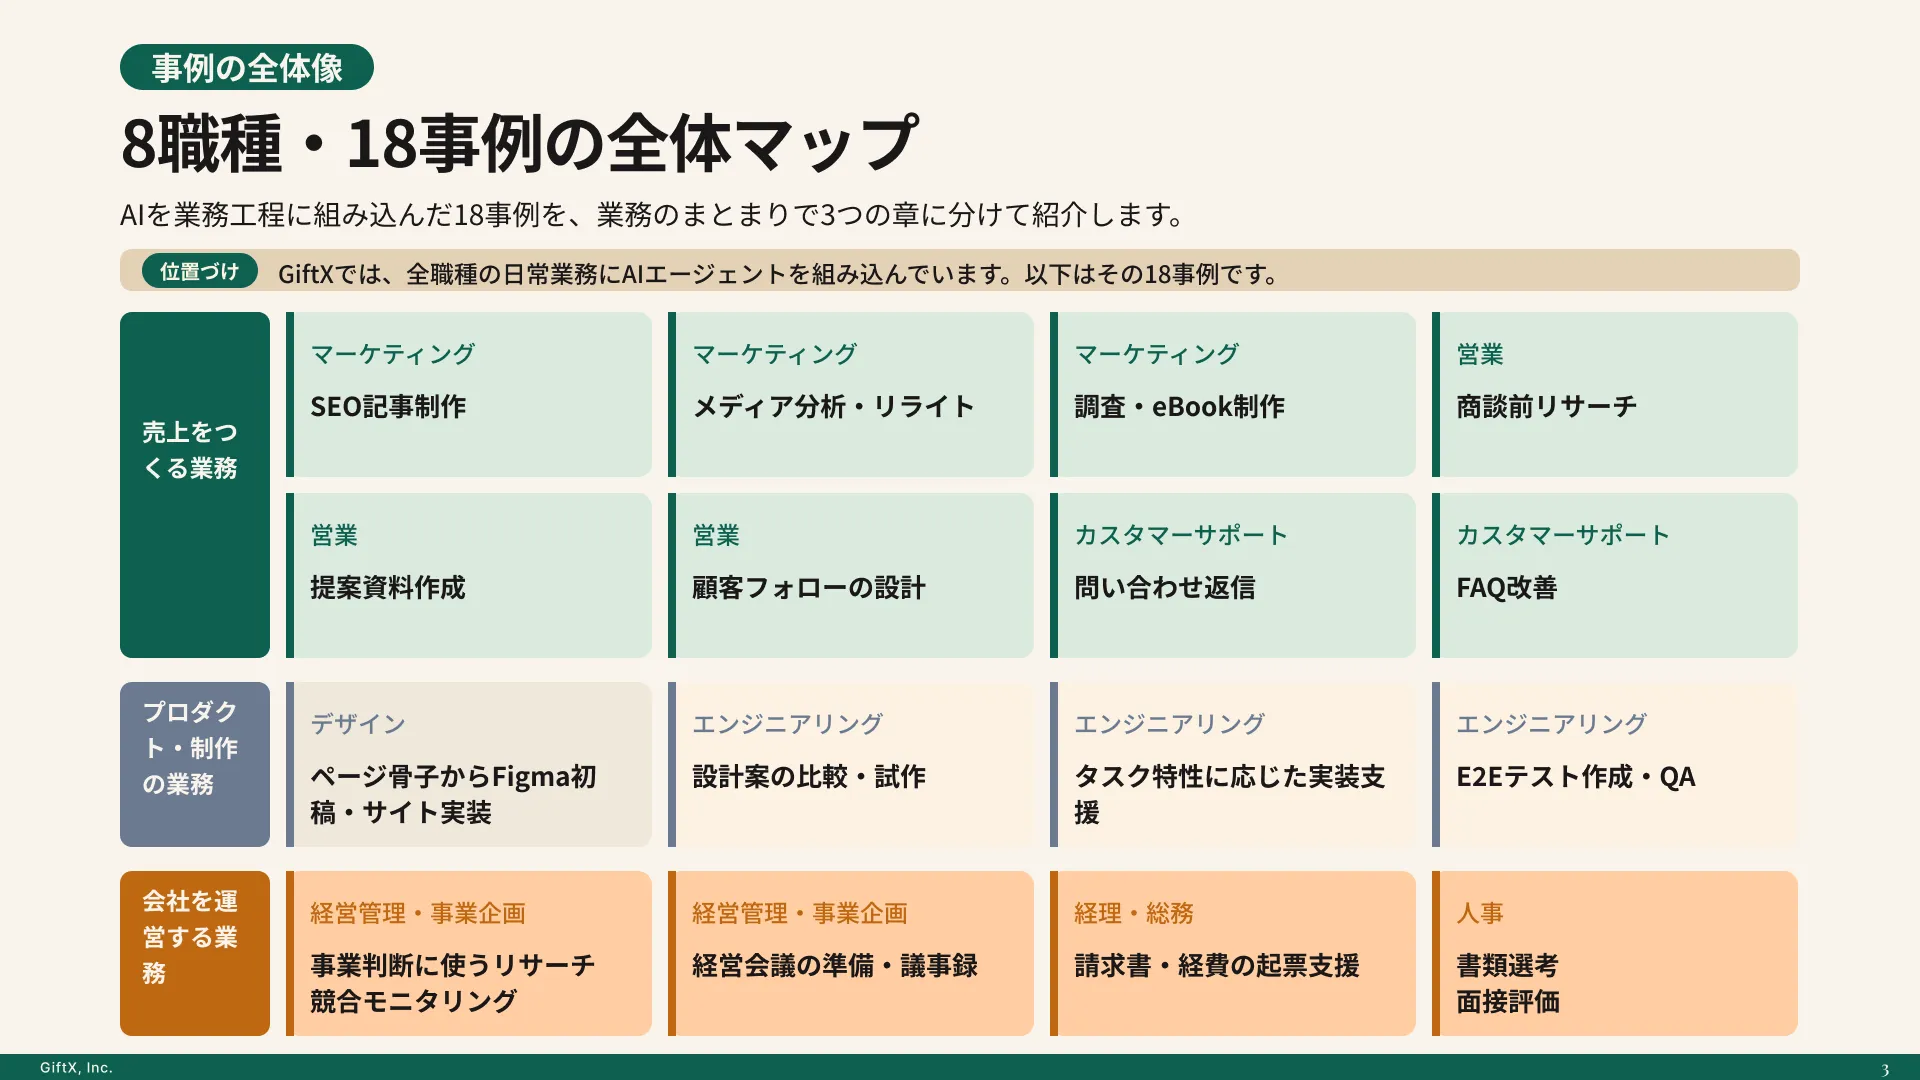
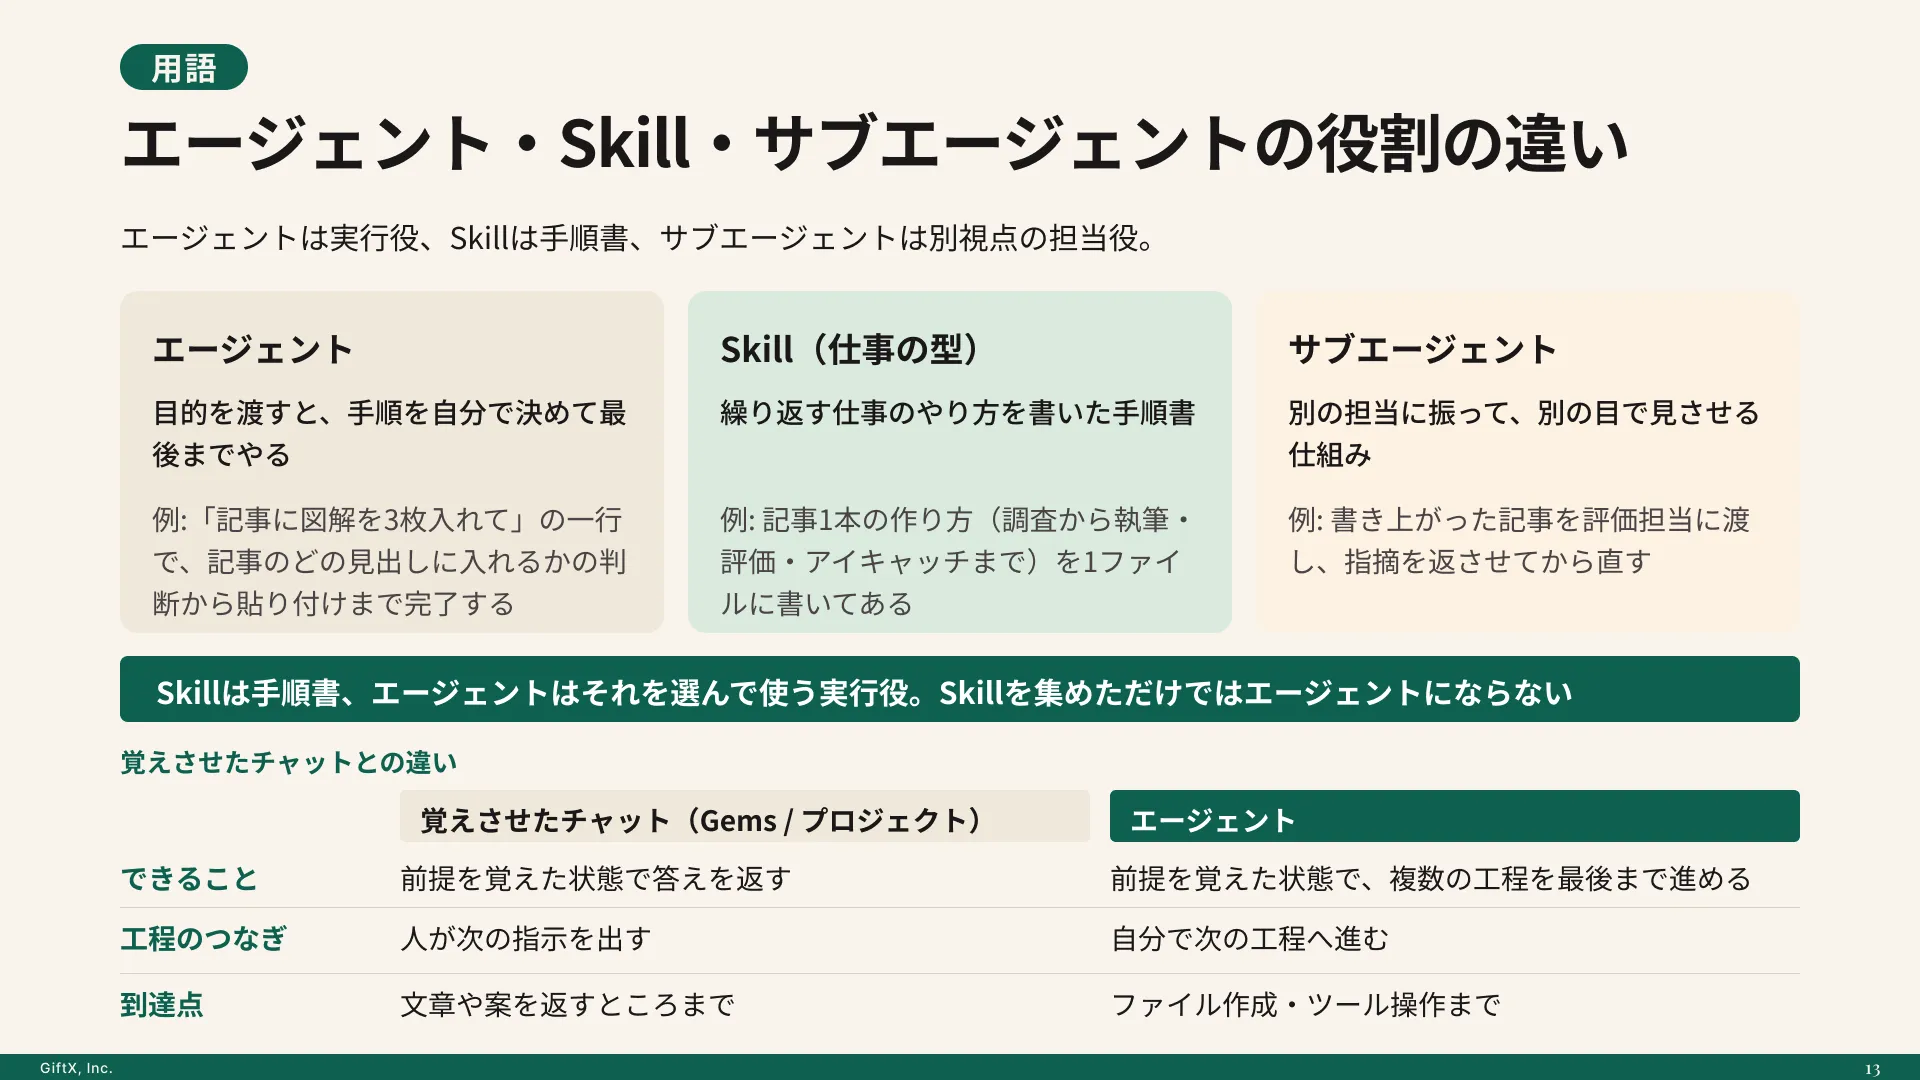
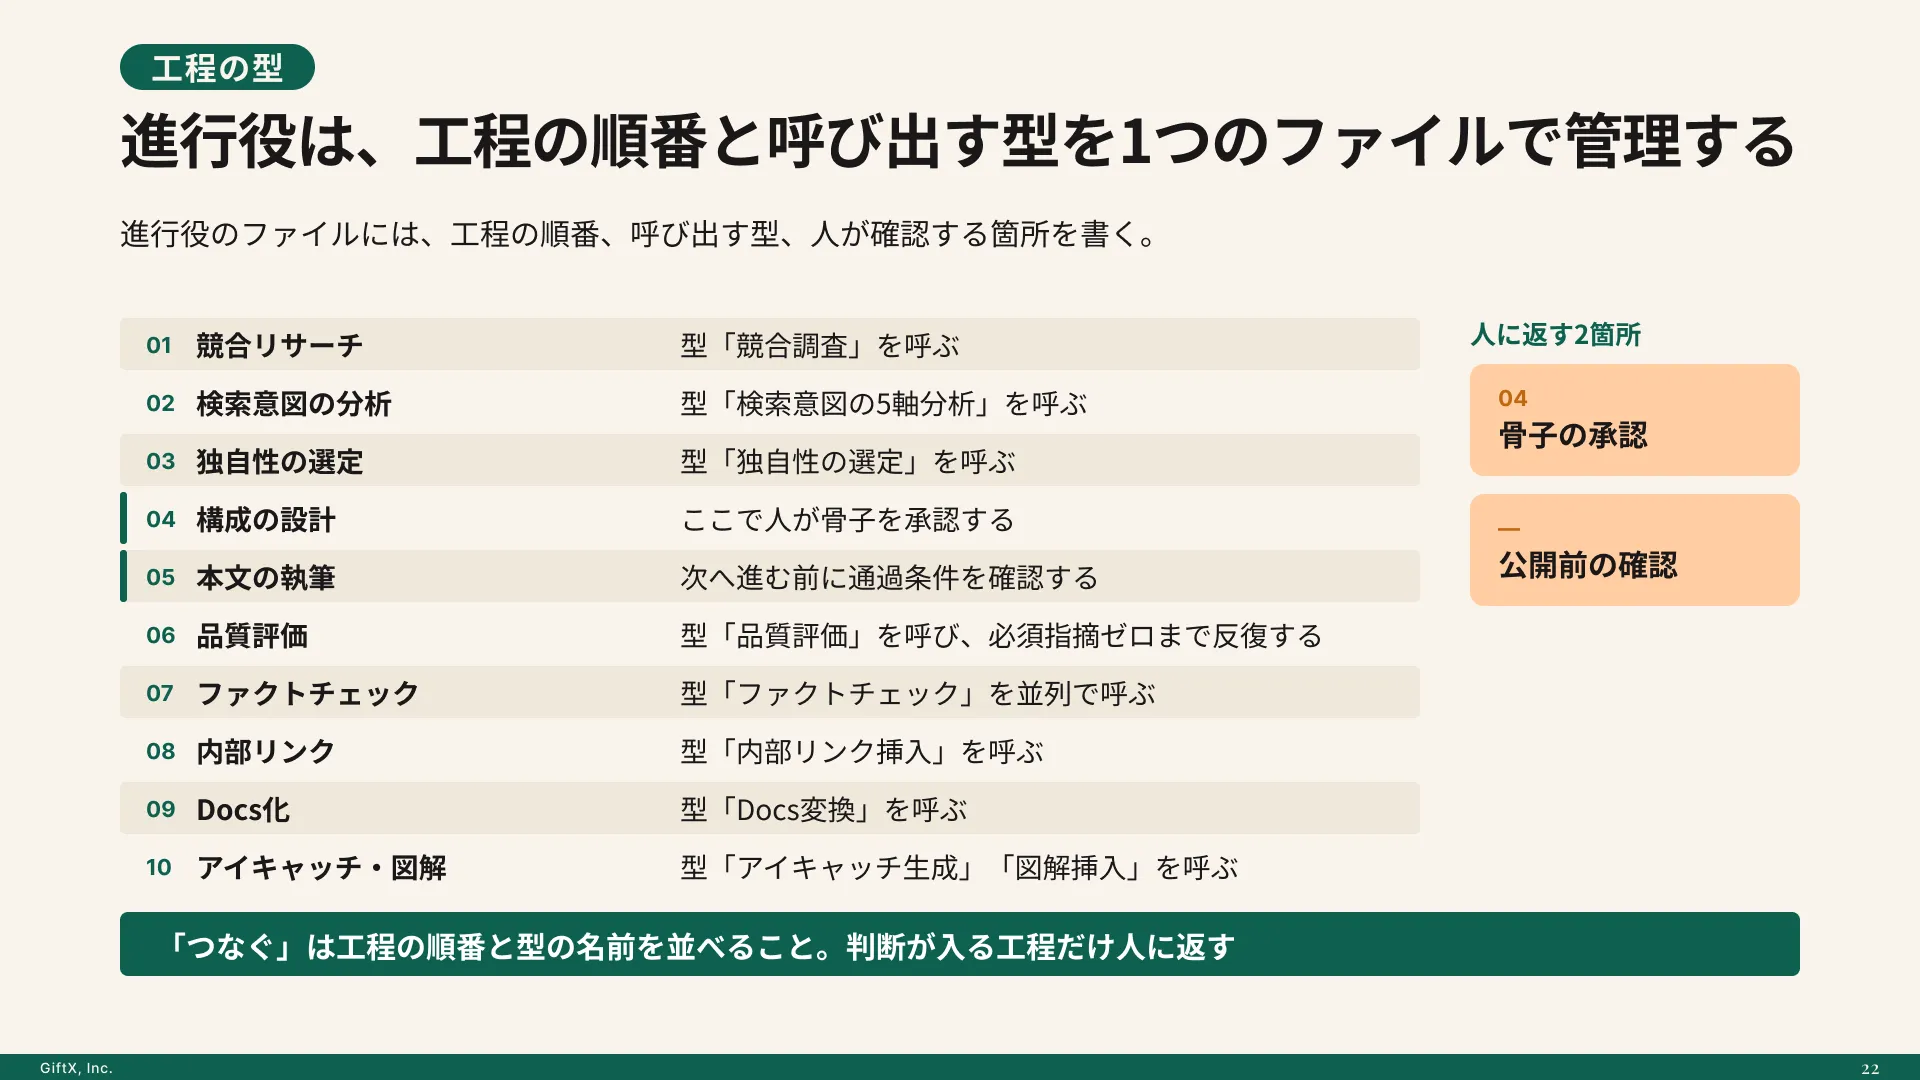
AIエージェントを「どう作り、どう育てるか」を、GiftX記事制作エージェントの実物で解説。
OpenClaw Enterpriseの主要機能
OCEが掲げる主な機能は、マルチテナンシー、強い分離境界、ライフサイクルの管理、監査です。さらに、モデルや実行部分を特定の製品だけに固定しない構成を目指しています。発表文にある機能名だけで採用を決めず、使う版の実装と設定手順を確認してください。
テナントと権限を分ける
マルチテナンシーは、異なるチームのエージェント、設定、認証情報を分けて扱うための考え方です。公式ドキュメントでは、NamespaceがAgentや設定、認証情報をまとめる単位として説明されています。部門名だけを別々に登録しても、同じ資格情報や保存先を共有していれば実質的な分離にはなりません。
検証では、二つのテスト用Namespaceを用意し、片方の担当者がもう片方の設定、実行結果、認証情報へ到達できないか確認します。正常に動く機能だけでなく、許可していない操作が拒否されることを記録すると、導入判断に使えます。
エージェントの変更を管理し、操作を追う
公式ドキュメントによると、Agentは常時動く作業の定義であり、配置すると設定のスナップショットに当たるAgentRevisionが作られます。設定を編集しただけでは稼働中の版へ反映されず、再配置が必要です。どの版が動いているかを管理する考え方は、変更の追跡に役立ちます。
公式発表はエージェントのライフサイクルを通じたガバナンスと監査可能性も掲げています。ただし、監査ログの保存期間、外部システムへの転送、担当者による閲覧範囲などが自社要件を満たすかは、実際の構成で確認する必要があります。「監査機能がある」という発表だけで社内規程への適合を断定しないでください。
モデルと実行基盤を選べる設計
OCEは、ハーネス、モデル、サンドボックスの構成要素を差し替え可能にする方針を示しています。ハーネスは、モデルの判断とツール実行をつなぐ部分です。特定ベンダーのモデルだけを使う前提ではないため、既存の社内方針に合わせた選択肢を検討できます。
一方、選べるという設計方針と、すべての組み合わせが現在使えることは同じではありません。実際に接続できるモデル、必要な認証情報、実行環境の条件は、検証する時点の公式ドキュメントで確認してください。
セキュリティとガバナンスは何を検証すべきか
OCEは信頼できる作業と外部から入る情報を分けることを重視し、サンドボックス、きめ細かな権限、モデルを使ったレビューなどを組み合わせる方針です。ただし公式発表は、これらの保護が一緒にどう働くかを示す参照アーキテクチャは今後公開するとしています。現時点で一律の安全性を保証するものではありません。
関連記事:生成AIで気をつけるセキュリティとは?主要リスクと企業がとるべき対策を解説
データの境界と認証情報を先に決める
最初に、エージェントが読む情報、変更する情報、外へ送る情報を分けます。たとえば、公開済み資料の要約だけなら読み取り専用の領域を渡せます。社内データベースの更新まで任せる場合は、専用の資格情報、更新可能な範囲、人の承認地点が必要です。
自己ホストはデータの置き場所を自社で選べる利点があります。しかし、モデルへの送信先、ログの保存先、外部チャネルへの返信先まで含めて設計しないと、処理経路を把握できません。検証では少量の模擬データを使い、設定した境界の外へ情報が出ないかを確認します。
外部情報に含まれる指示を実行させない
Webページや共有文書には、エージェントへ意図しない操作を促す文章が混ざることがあります。プロンプトインジェクションへの対策として、外部情報を読むエージェントに機密情報の取得や外部送信の権限を同時に与えない構成が考えられます。
確認すべきなのは、怪しい文章を見分けられるかだけではありません。誤ってその文章に従おうとしても、実行権限や接続先の制限で止まるかを試します。削除、公開、送信など取り消しにくい操作には、対象と宛先を人が確認する手順を残してください。
認証取得とログの点検を運用へ組み込む
組織で使うなら、担当者の追加や異動に伴い、権限を見直し続ける必要があります。ログも「残る」だけでは不十分です。異常な実行、失敗の連続、許可外のアクセス試行を誰が確認し、止めるのか決めておきます。
現時点では公表された機能と各社のセキュリティ認証を混同しないでください。特定の認証や法規制への適合をOCEが取得・保証しているとは、公式発表から確認できません。自社要件との照合には、版と構成を固定した技術検証が必要です。
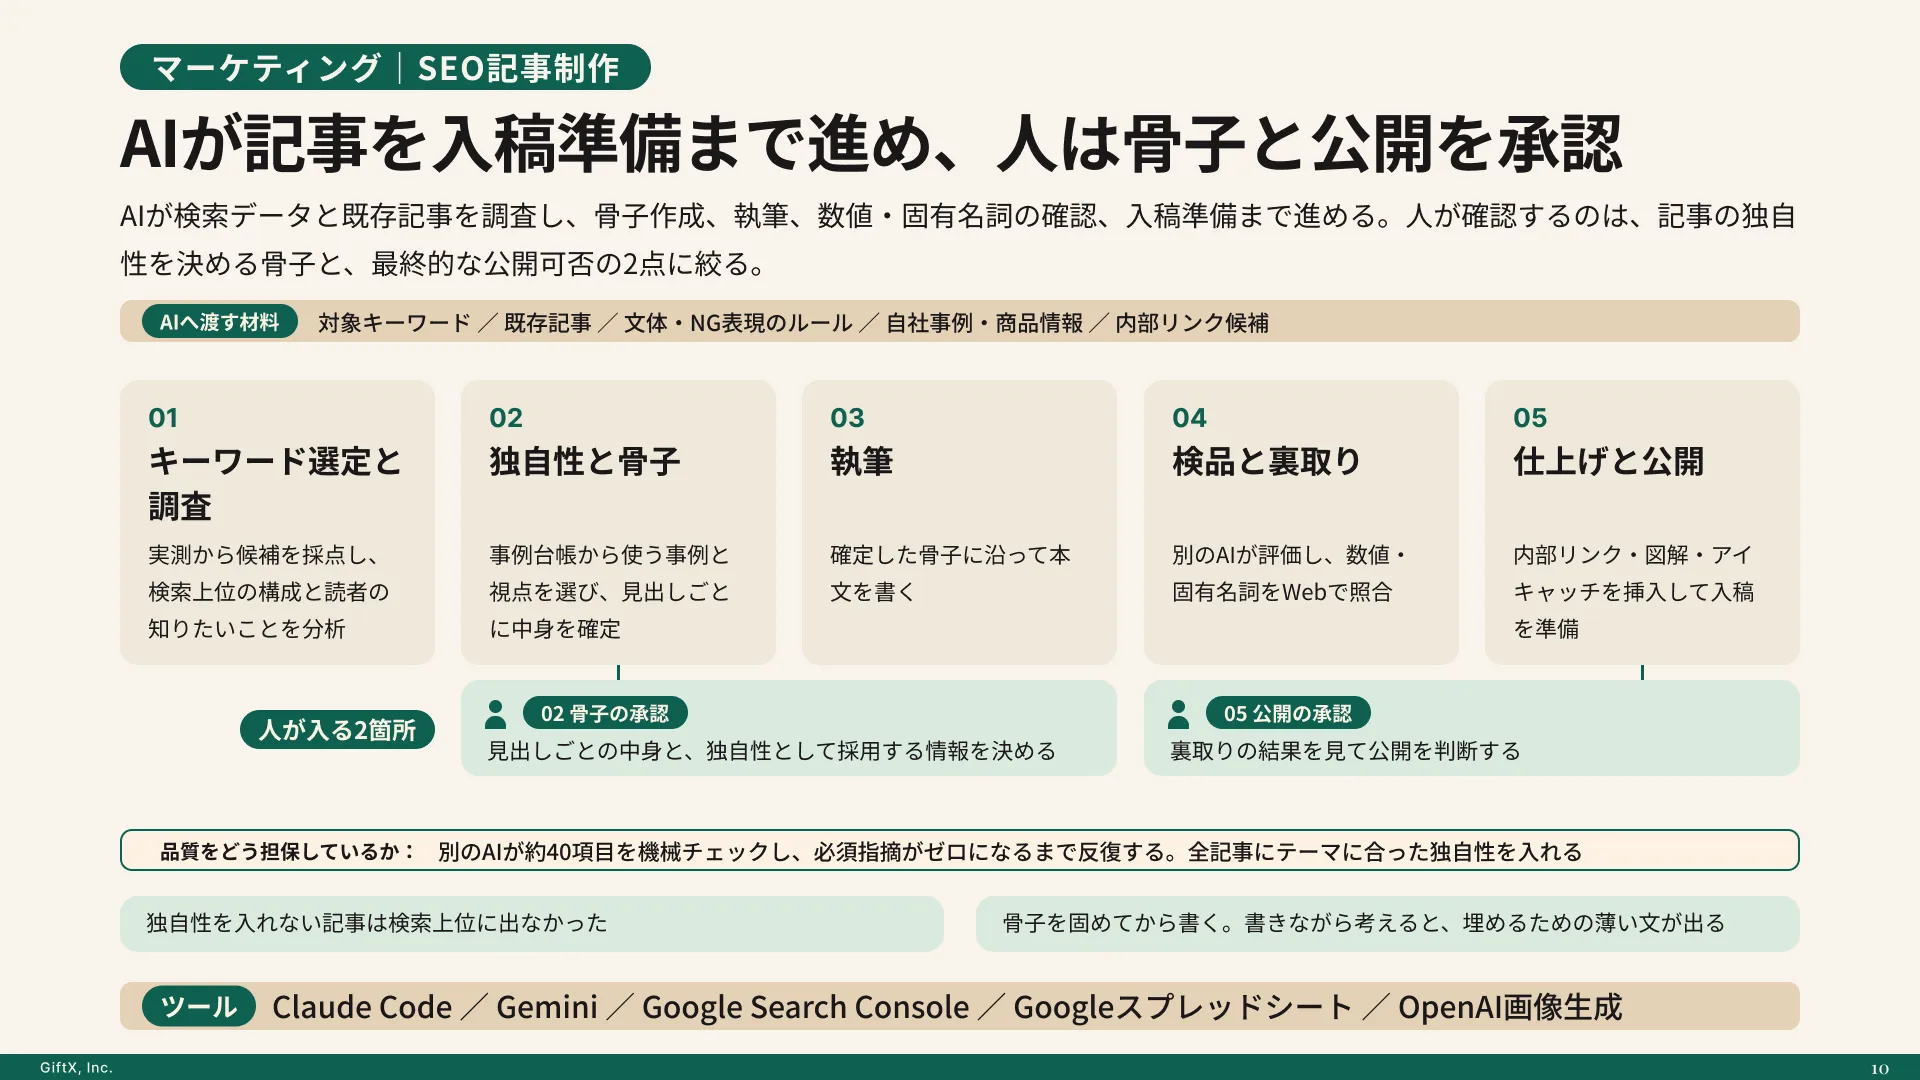
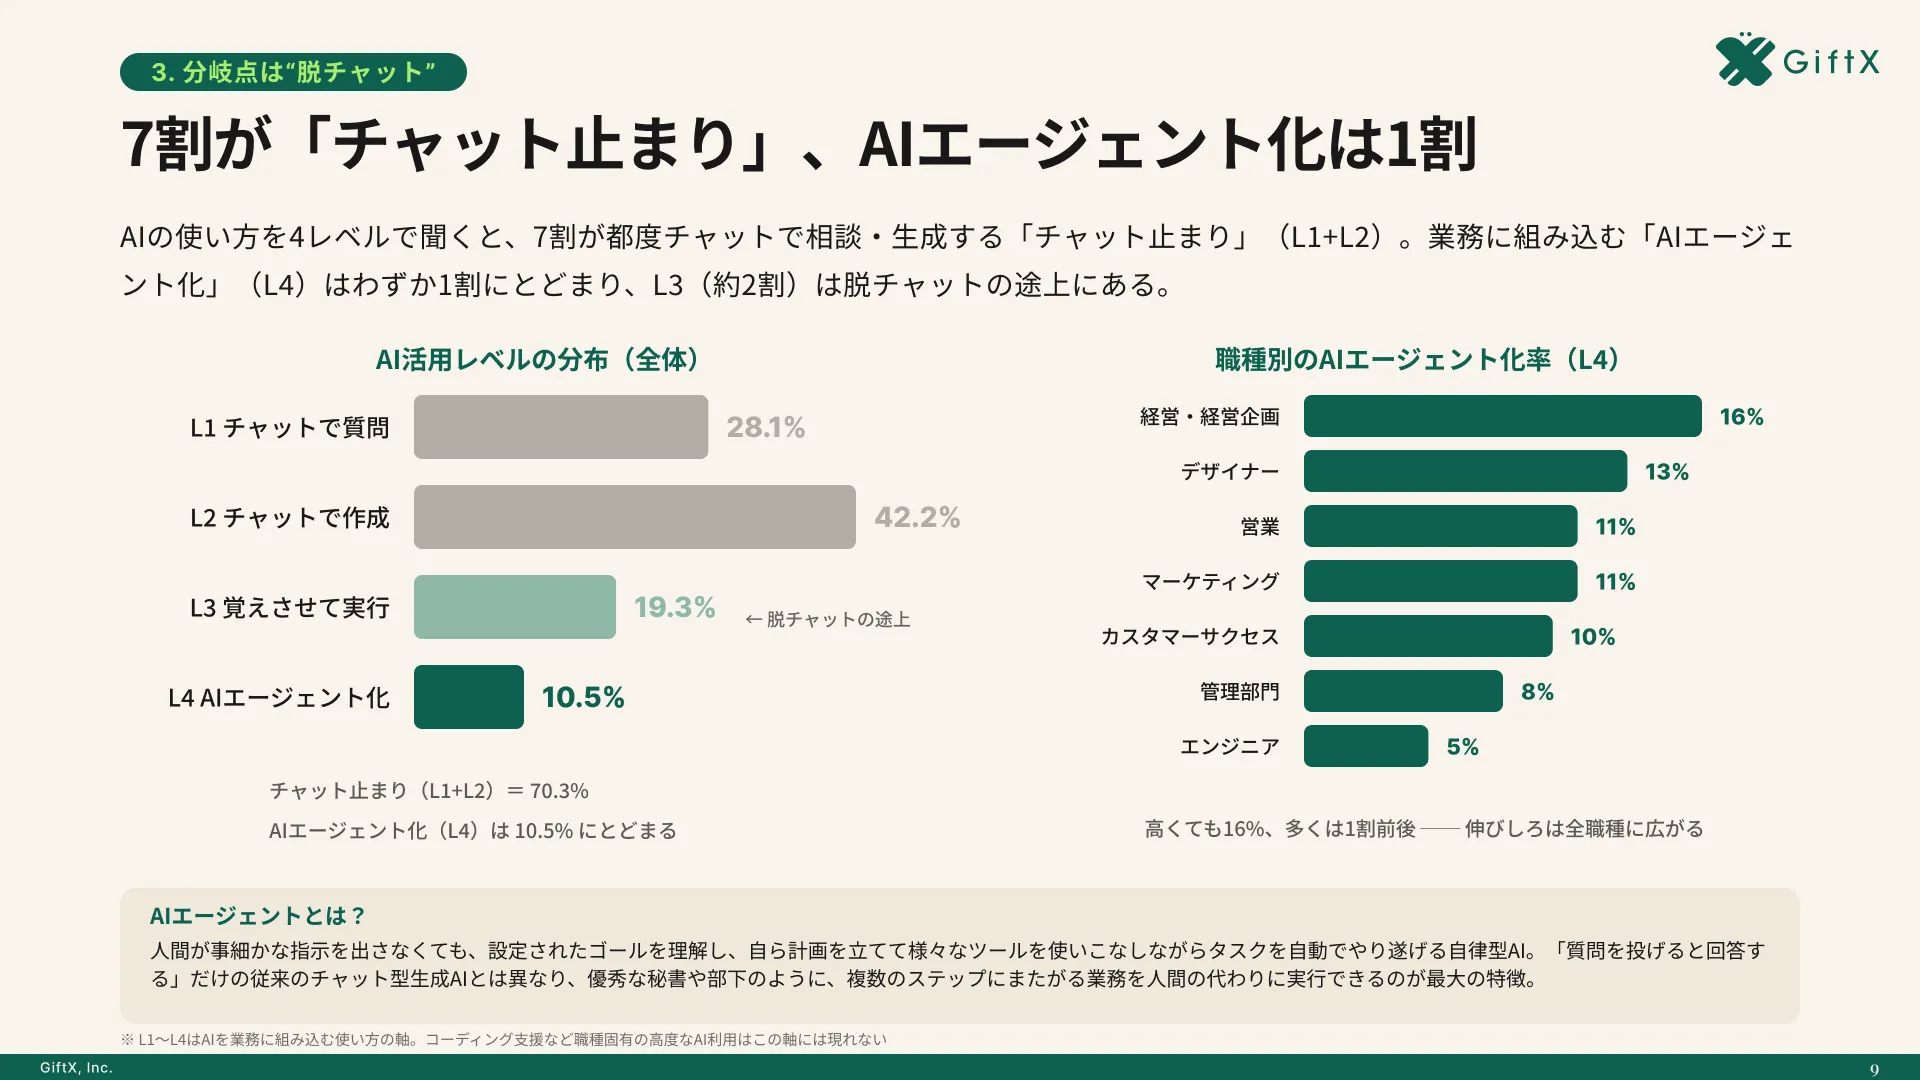
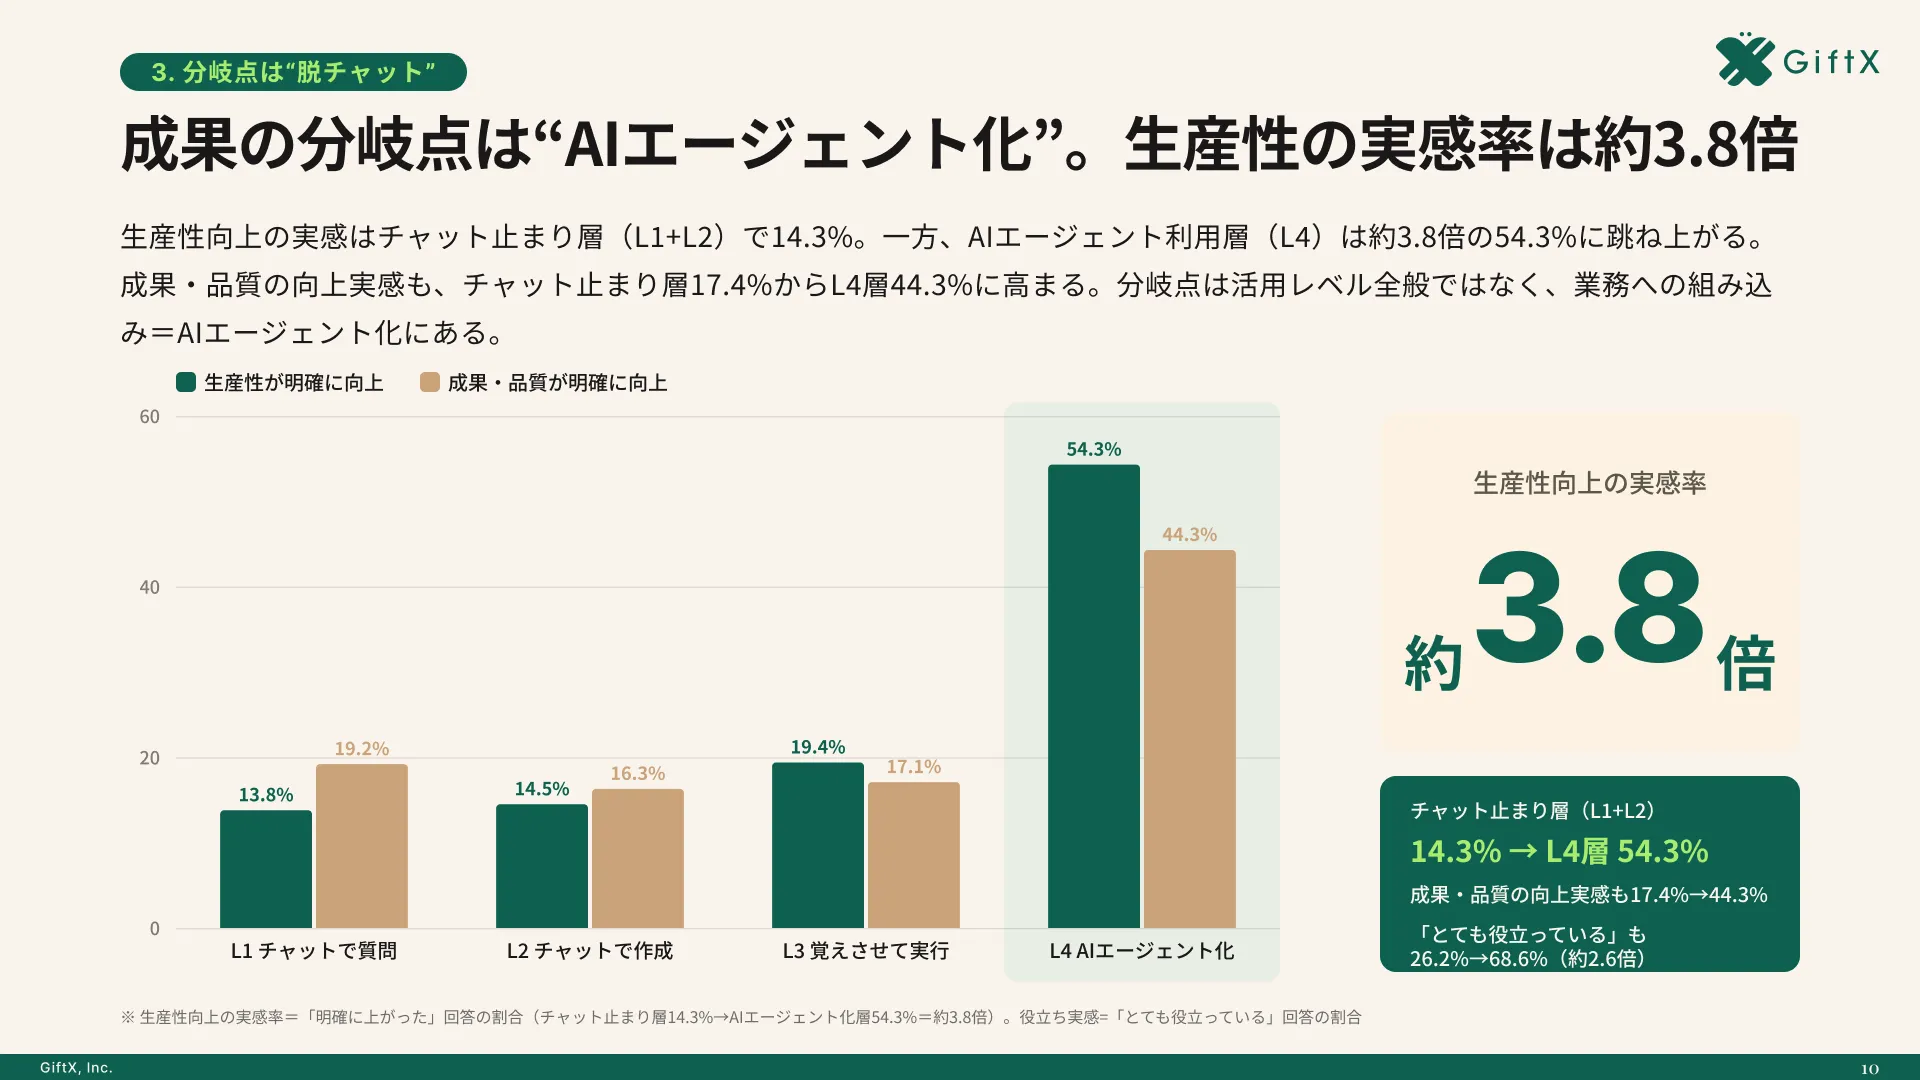
全国8,000人調査で、AIの活用方法によって生産性向上に約3.8倍の差が生まれることが判明。
OpenClaw Enterpriseの使い方と社内パイロットの進め方
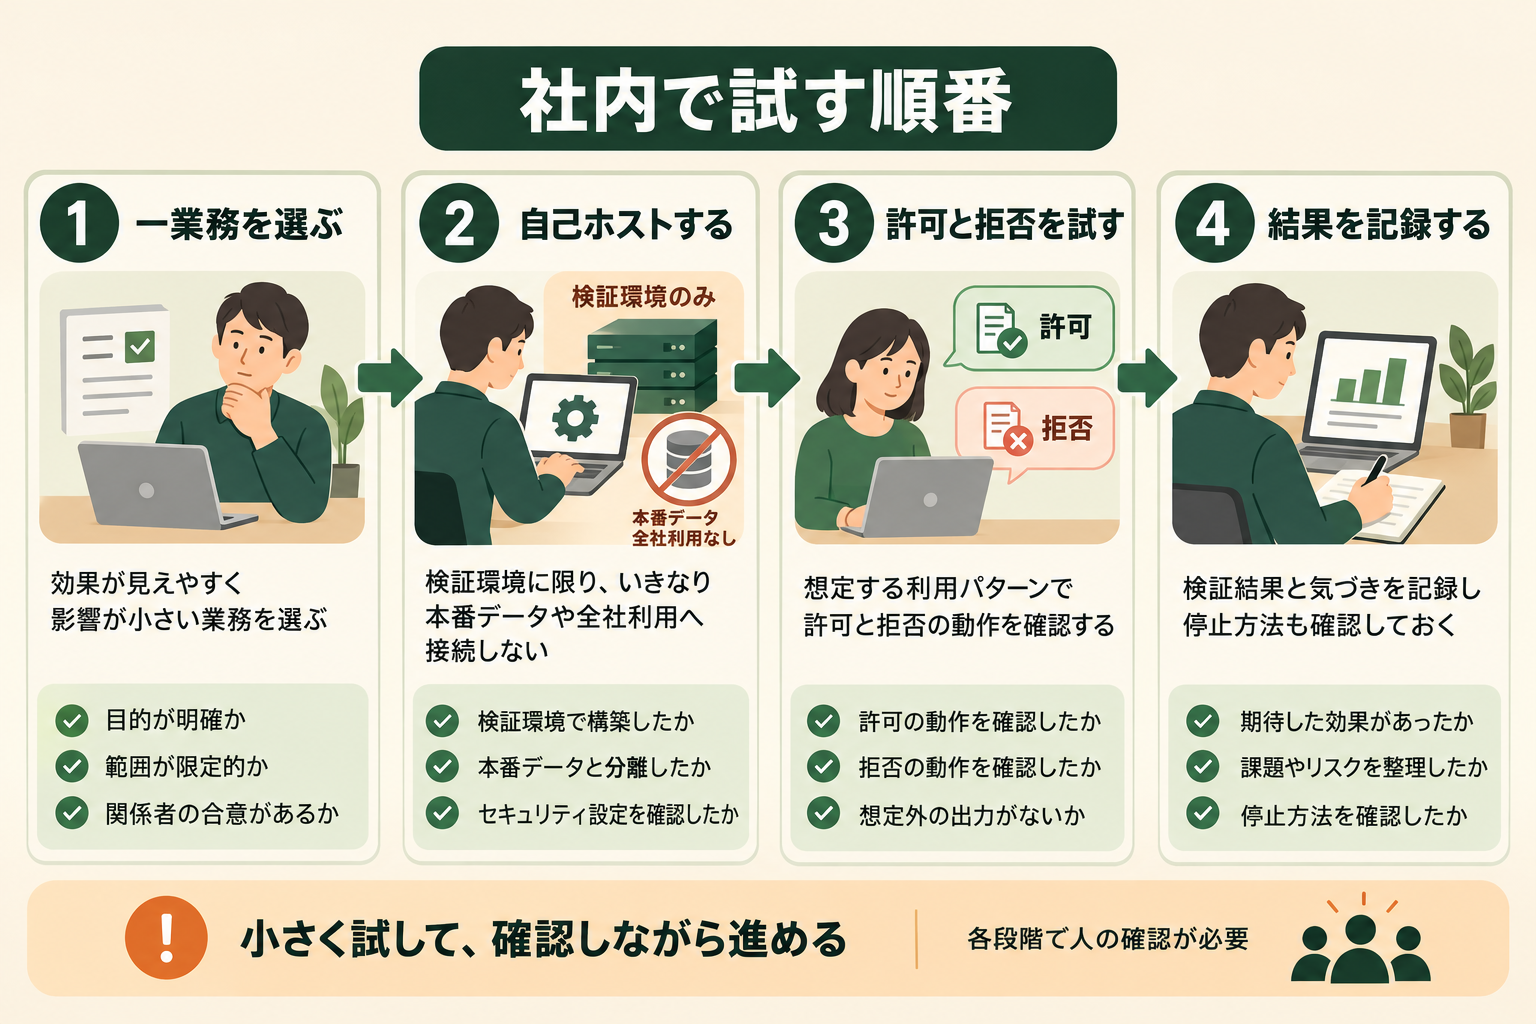
2026年10月1日時点でOCEは社内パイロットに使えると公式が案内しています。自社の既存システムを一気につなぐより、制限した環境で一つの作業を検証し、停止方法まで試す順序が適しています。以下は企業の検証計画としての提案であり、製品の公式導入手順そのものではありません。
関連記事:AIエージェントの法人導入ガイド|PoCから本番運用までの5ステップと3つの落とし穴
1. 目的と担当を一つずつ決める
「検証用の開発リポジトリで変更候補を読み取り、担当者へ一覧で返す」のように、対象、出力、禁止操作を明確にします。公開リポジトリや本番データへの書き込みは、この段階では必要ありません。エージェント利用者、基盤の運用者、セキュリティ確認者を決めておくと、問題の報告先が曖昧になりません。
成功条件は回答の質だけでなく、権限の拒否や実行履歴を含めます。試験で誤った結果が出たときに、実行を止め、原因を追い、元に戻せるかも確認します。
2. 公式ガイドに沿って自己ホストする
公式はローカル環境での試用とKubernetesでのセットアップを案内しています。公式リポジトリのREADMEによると、ローカルのCompose制御プレーンプレビューだけではAgentを配置できません。Agentの配置まで試すには、ガイドが示すKubernetesを使う開発構成、または既存クラスタへのセットアップが必要です。
環境要件やコマンドは更新されるため、古い記事の手順をそのまま使わず、実行時点のGetting Startedを確認してください。最初のAgentから実際にモデルへ問い合わせるには、モデルの認証情報も必要です。
3. 許可と拒否の両方を試す
一つのAgentを配置したら、まず模擬データだけを読ませます。その後、別のNamespaceや許可していないファイル、外部送信先へアクセスできないことを試します。設定変更後は、どのAgentRevisionが稼働しているかとログに残る内容も確認します。
担当者が結果を見て承認する作業、基盤側で自動的に拒否する作業を分け、確認した証跡を残してください。パイロットが成功しても、そのまま本番展開するのではなく、扱うデータと利用者の範囲を広げるたびに試験をやり直します。
OpenClaw Enterpriseの料金と運用費
OpenClaw公式発表では、OCEを自社インフラで動かせ、組織の利用に対してソフトウェアを無償で提供し続ける方針です。一方、モデル、サーバー、監視、保守は別に準備します。以下は2026年10月1日時点の公式情報に基づく整理です(2026年10月時点)。
| 費用項目 | 公式に確認できる範囲 | 見積もるときの確認事項 |
|---|---|---|
| OCE本体のライセンス | 組織の利用は無償。利用料は0円と扱える | MITライセンスの条件と社内の利用規程 |
| AIモデル | OCEの無償提供には含まれない | 接続するモデル提供元の契約と利用量 |
| 実行環境 | 自社のインフラを使用 | サーバー、保存容量、通信、バックアップ |
| 運用担当 | 自社で配置・更新・監視を行う | 権限審査、障害対応、ログの点検に使う時間 |
「無料で使える」と「費用なしで運用できる」は異なります。たとえば、検証用環境でモデルの問い合わせ回数を制限し、処理一件あたりのAPI利用量と担当者の確認時間を記録すれば、本番を想定した見積もりへ近づけられます。見積もりに使う単価は、選んだモデルや実行環境の公式料金で別途確認してください。
OpenClaw Enterprise導入で陥りがちな3つの落とし穴
OCEの管理機能は、何を任せるかが決まっていて初めて役に立ちます。発表された機能を一度に試すより、業務を限定して必要な境界が働くか確認する方が、導入可否を判断しやすくなります。
機能が多いので全社展開から始める
1.0前の段階で全社の利用者とデータを同時に接続すると、問題が起きたときに原因を追いにくくなります。最初は一つの業務と検証用データへ範囲を絞ります。
権限表を作っただけで安全だと考える
設定上の分離と実行時の分離は同じではありません。許可外の読み取り、送信、実行が実際に拒否されるかを確認し、ログへ残るか試します。
先に基盤を作り、担当者を後で決める
自己ホストでは更新、障害対応、認証情報の管理を担う人が必要です。担当が決まらないまま運用を始めると、使う人だけが増え、停止判断が遅れます。
スモールスタートで1業務をAIエージェントに任せる
候補の一業務について、入力、出力、利用者、接続先、停止条件を一枚にまとめます。OCEを検証するなら、その範囲だけにAgentを配置し、許可と拒否の試験を通してから次の業務へ広げてください。これなら製品の機能と自社の管理体制を同時に評価できます。
試験の記録には、期待した回答だけでなく、拒否された操作と担当者の対応も残します。次の業務へ広げる判断を、機能の印象ではなく再現できる結果に基づいて行えます。
GiftXでは、こうしたスモールスタートを前提としたAIエージェント構築を一業務単位から伴走支援しています。詳細はAIエージェント構築支援サービスをご覧ください。
OpenClaw Enterpriseのよくある質問
いま本番環境で利用できますか
2026年10月1日時点で、公式が明示する想定は社内パイロットです。1.0は公開前であり、発表時点の情報だけで本番運用に適した完成版と判断できません。自社の要件に対して、検証と運用設計を行ってください。
OpenClaw 2.0と同じものですか
異なります。OpenClaw 2.0は既存OpenClawの機能更新を扱う呼び名です。OCEは組織で複数のエージェントを管理する制御基盤として発表されました。既存環境の更新内容は別記事で確認できます。
無償ならモデル料金もかかりませんか
OCE本体を無償で利用できても、モデルAPIの利用、実行環境、運用作業は別です。金額は接続するサービスと構成で変わります。検証中から利用量と担当時間を測ると、拡張時の予算判断に役立ちます。
まとめ
OpenClaw Enterpriseは、企業が常時動くAIエージェントを管理するためのオープンソース基盤です。通常のOpenClawへ組織向けの制御、境界、監査の考え方を加えています。ただし、2026年10月1日時点では社内パイロット向けで、1.0公開前です。
自己ホストできること、組織向けに無償で提供する方針は魅力ですが、モデル費用と基盤運用は自社で見積もる必要があります。まず一業務と模擬データで試し、許可外操作が止まるか、ログから追えるかを確認してください。スモールスタートで一業務をAIエージェントに任せる条件を固めることが、次の判断につながります。
OpenClaw Enterpriseの検証を一業務から進めたい方へ
OpenClaw Enterpriseの利用を検討し、自社の業務でもAIエージェントを具体的に試したい方は、GiftX AIエージェント構築支援までお問い合わせください。
GiftX AIエージェント構築支援では、対象業務の選定からPoC、本番運用に向けた権限と確認手順の設計まで伴走します。OCEの社内パイロットを検討する場合も、まず一業務の条件を明確にするところから相談できます。
AIエージェントの活用を自社で進めたい方は、ぜひご相談ください。
▶ GiftX AIエージェント構築支援の詳細・お問い合わせはこちら